Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
PiSavar — 📡 🍍يكتشف أنشطة وحدة PineAP ويبدأ هجوم إلغاء المصادقة (لنقاط الوصول المزيفة - كشف أنشطة WiFi Pineapple) | Kitploit
أدوات/GitHubGitHub/wipi-hunter/pisavar
تدقيق Wi-Fiأمن الشبكاتأمن الشبكات اللاسلكيةكشف التسلل
GitHubwipi-hunter/pisavar

PiSavar

📡 🍍يكتشف أنشطة وحدة PineAP ويبدأ هجوم إلغاء المصادقة (لنقاط الوصول المزيفة - كشف أنشطة WiFi Pineapple)

عرض المستودع
2415342منذ 8 سنواتتمت المراجعة من قبل Kitploit
مشاركة

PiSavar - يكتشف وحدة PineAP ويبدأ هجوم إبطال المصادقة (لنقاط الوصول المزيفة - كشف أنشطة WiFi Pineapple)

حول المشروع

الهدف من هذا المشروع هو اكتشاف نقاط الوصول المزيفة التي يفتحها جهاز WiFi pineapple باستخدام وحدة PineAP، ومنع تأثر العملاء من خلال بدء هجوم إبطال المصادقة على الجهاز المهاجم.
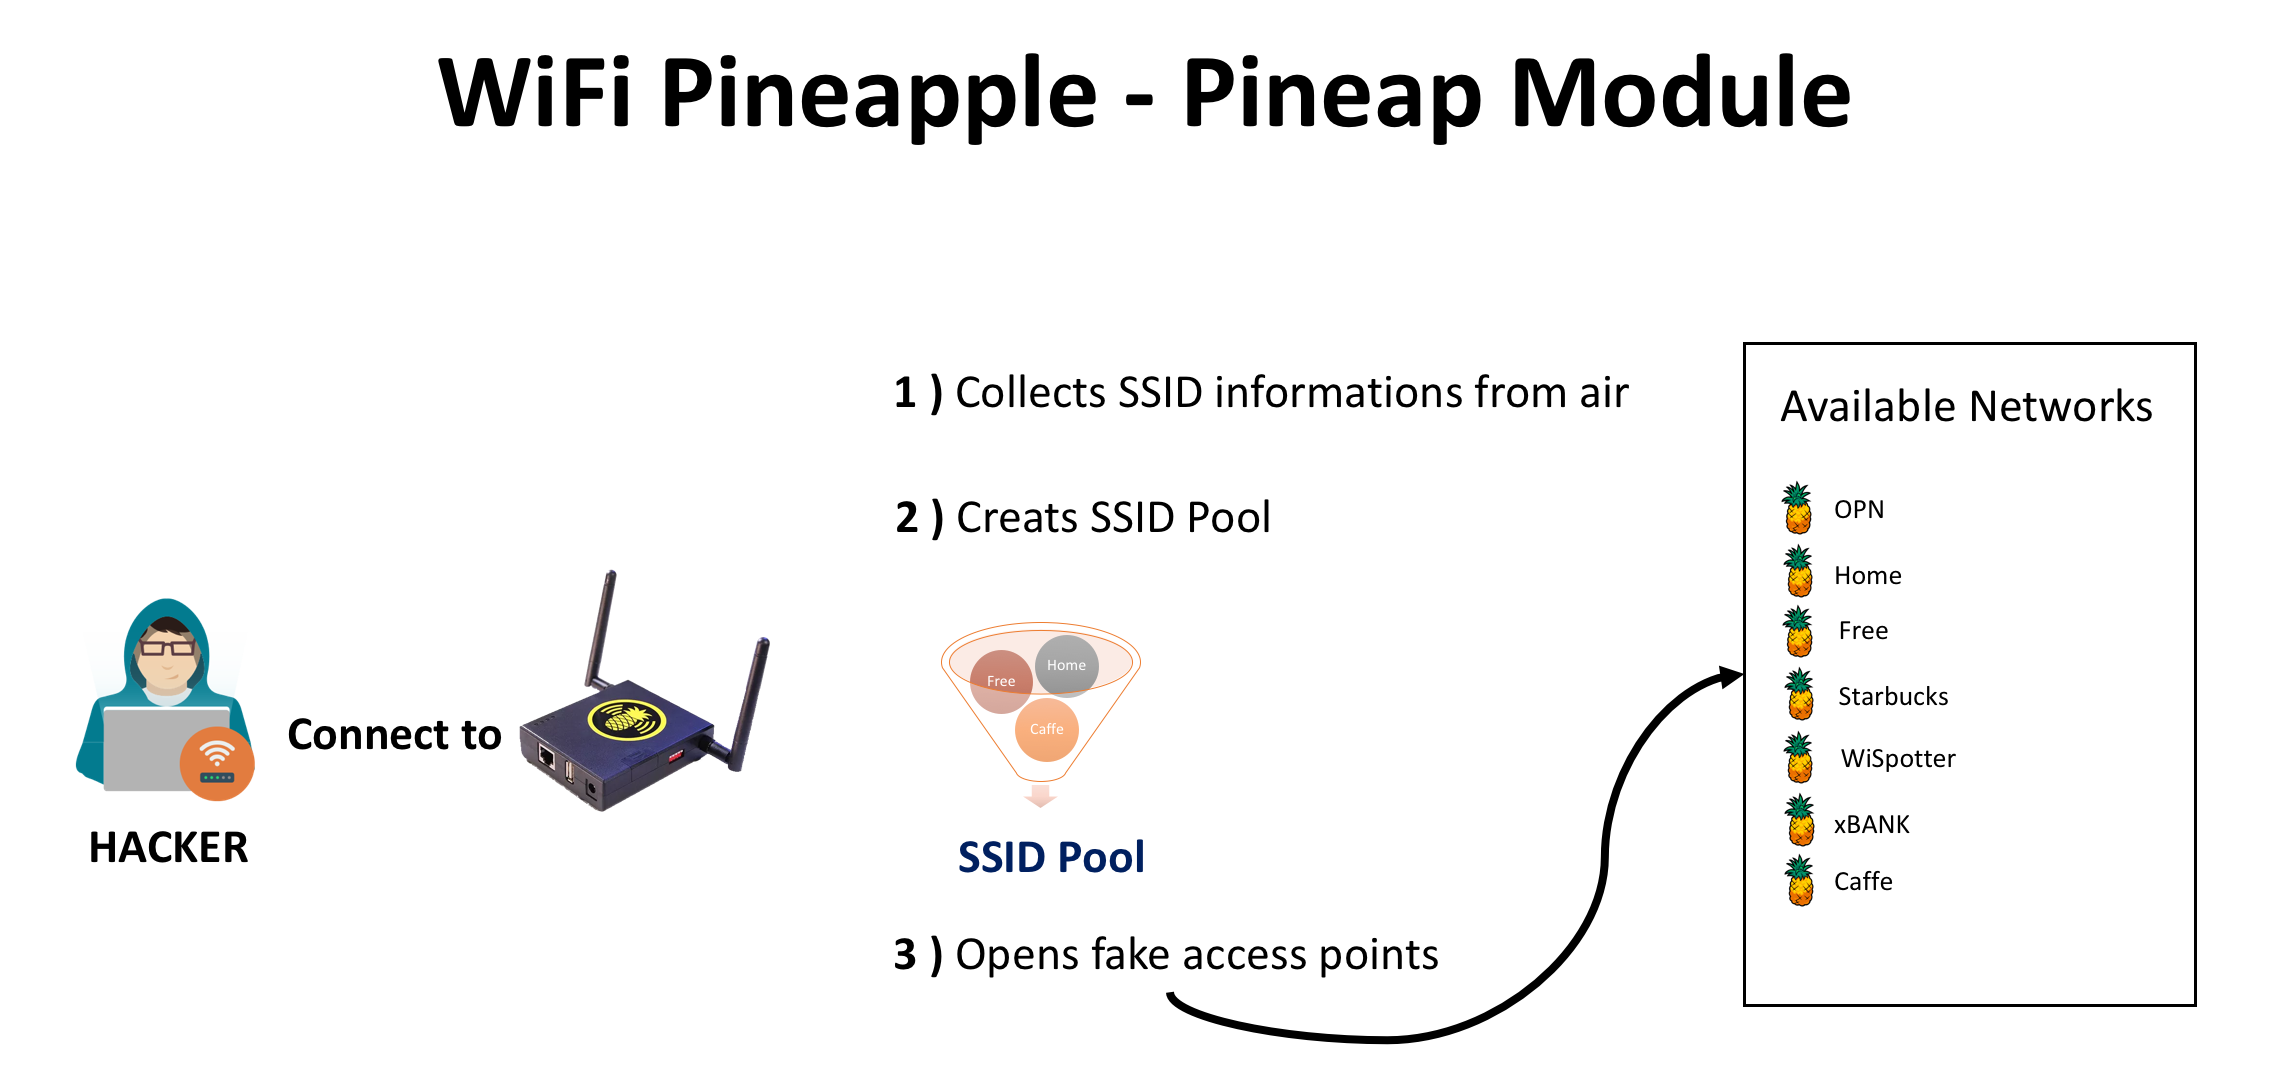

كيفية عمل وحدة PineAP

  • تجميع معلومات SSID
  • إنشاء مجموعة SSID من معلومات SSID التي تم جمعها
  • إنشاء نقاط وصول مزيفة باستخدام المعلومات الموجودة في مجموعة SSID

أين تكمن المشكلة؟

  • #f03c15 One MAC address, more than one SSID information .... ..- -. - . .-.
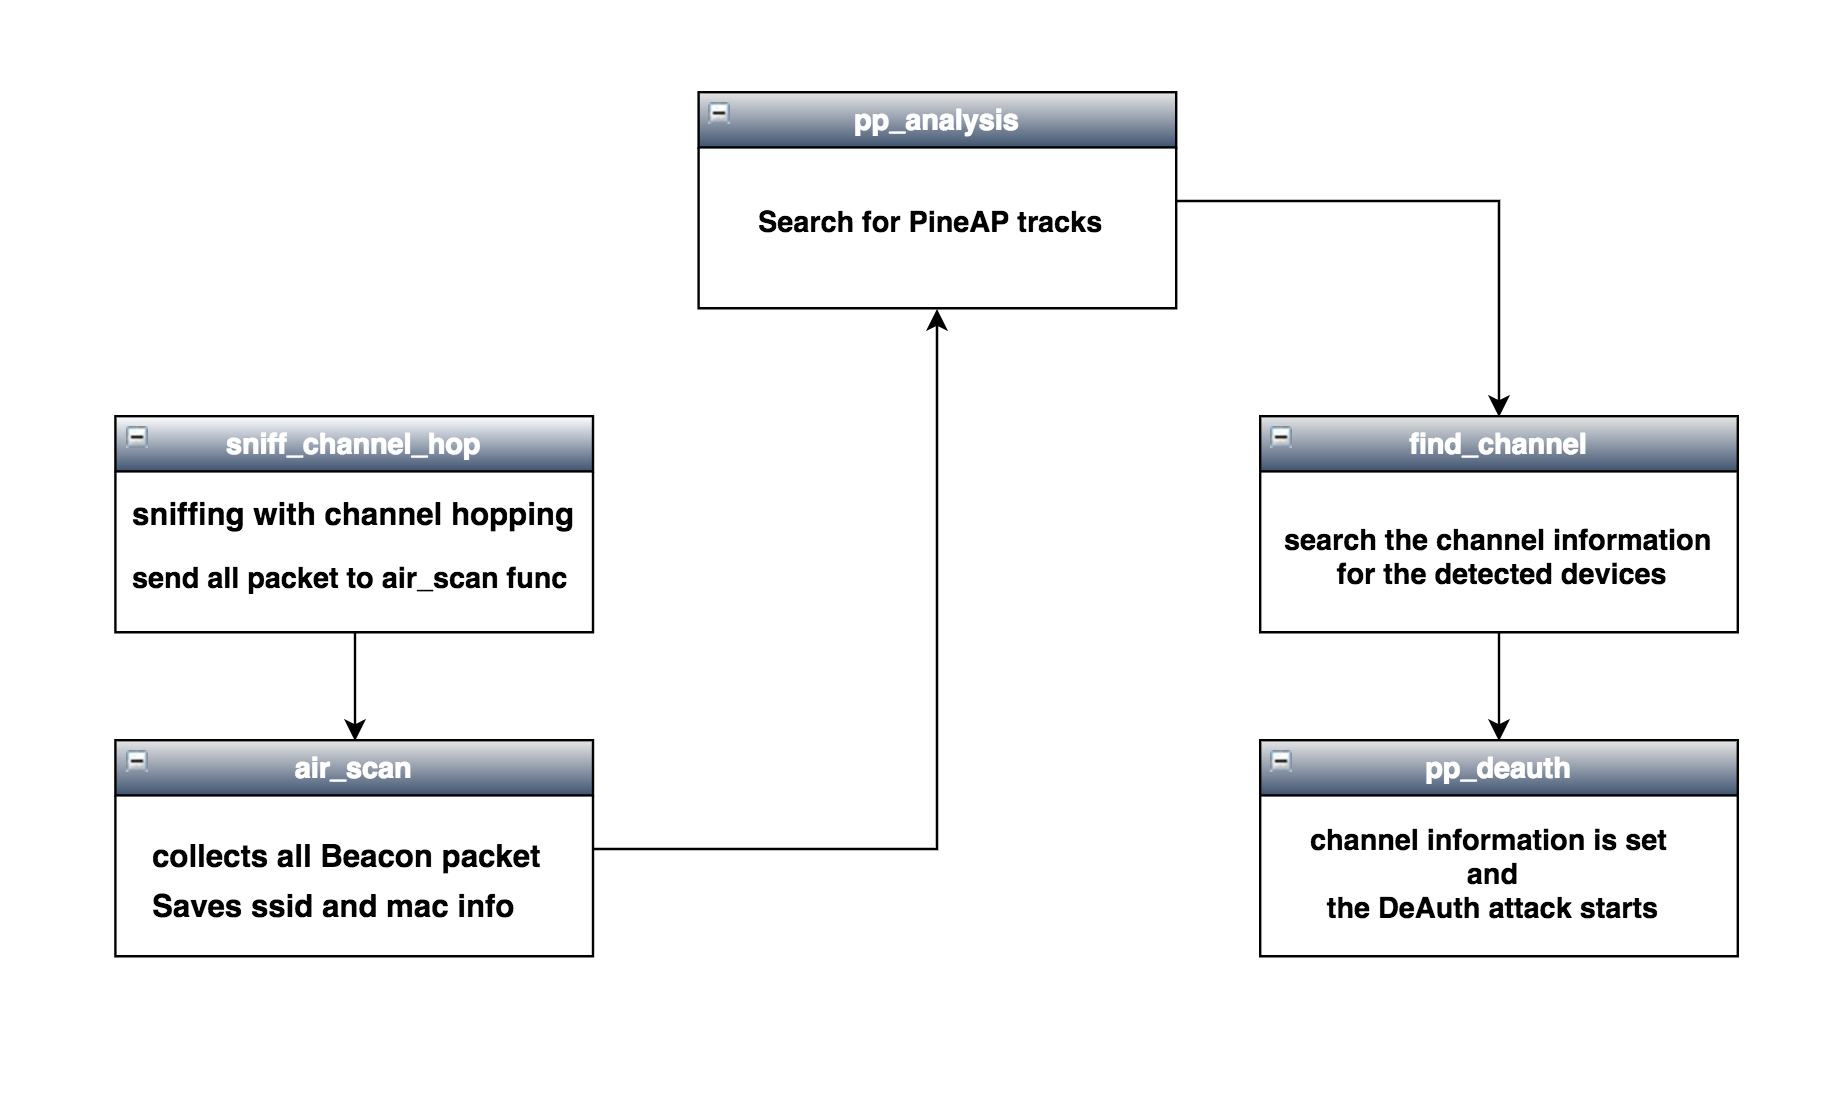
مميزات PiSavar

  • يكتشف أنشطة PineAP.
  • يكتشف الشبكات التي فتحها PineAP.
  • يبدأ هجوم إبطال المصادقة ضد PineAP.

ميزات للإضافة

  • قائمة العملاء المتصلين بنقاط الوصول المزيفة
  • تسجيل الأنشطة - السجلات

الرسم البياني

--------------------------------------------------------------------------------

الاستخدام

المتطلبات

  • المعدات: TP LINK TL-WN722N
  • الوحدات: scapy, time, termcolor, argparse, commands, netifaces, logging

Kali Linux:

تحميل pisavar:

git clone https://github.com/WiPi-Hunter/PiSavar.git

تثبيت مكتبة (مكتبات) Python:

pip install termcolor

تم!

قم بتشغيل البرنامج بالأمر التالي:

وضع المراقبة:

airmon-ng start interface(wlan0,wlan1) (Monitor mode)

or 

ifconfig wlan0 down
iwconfig wlan0 mode Monitor
ifconfig wlan0 up

تشغيل:

cd PiSavar
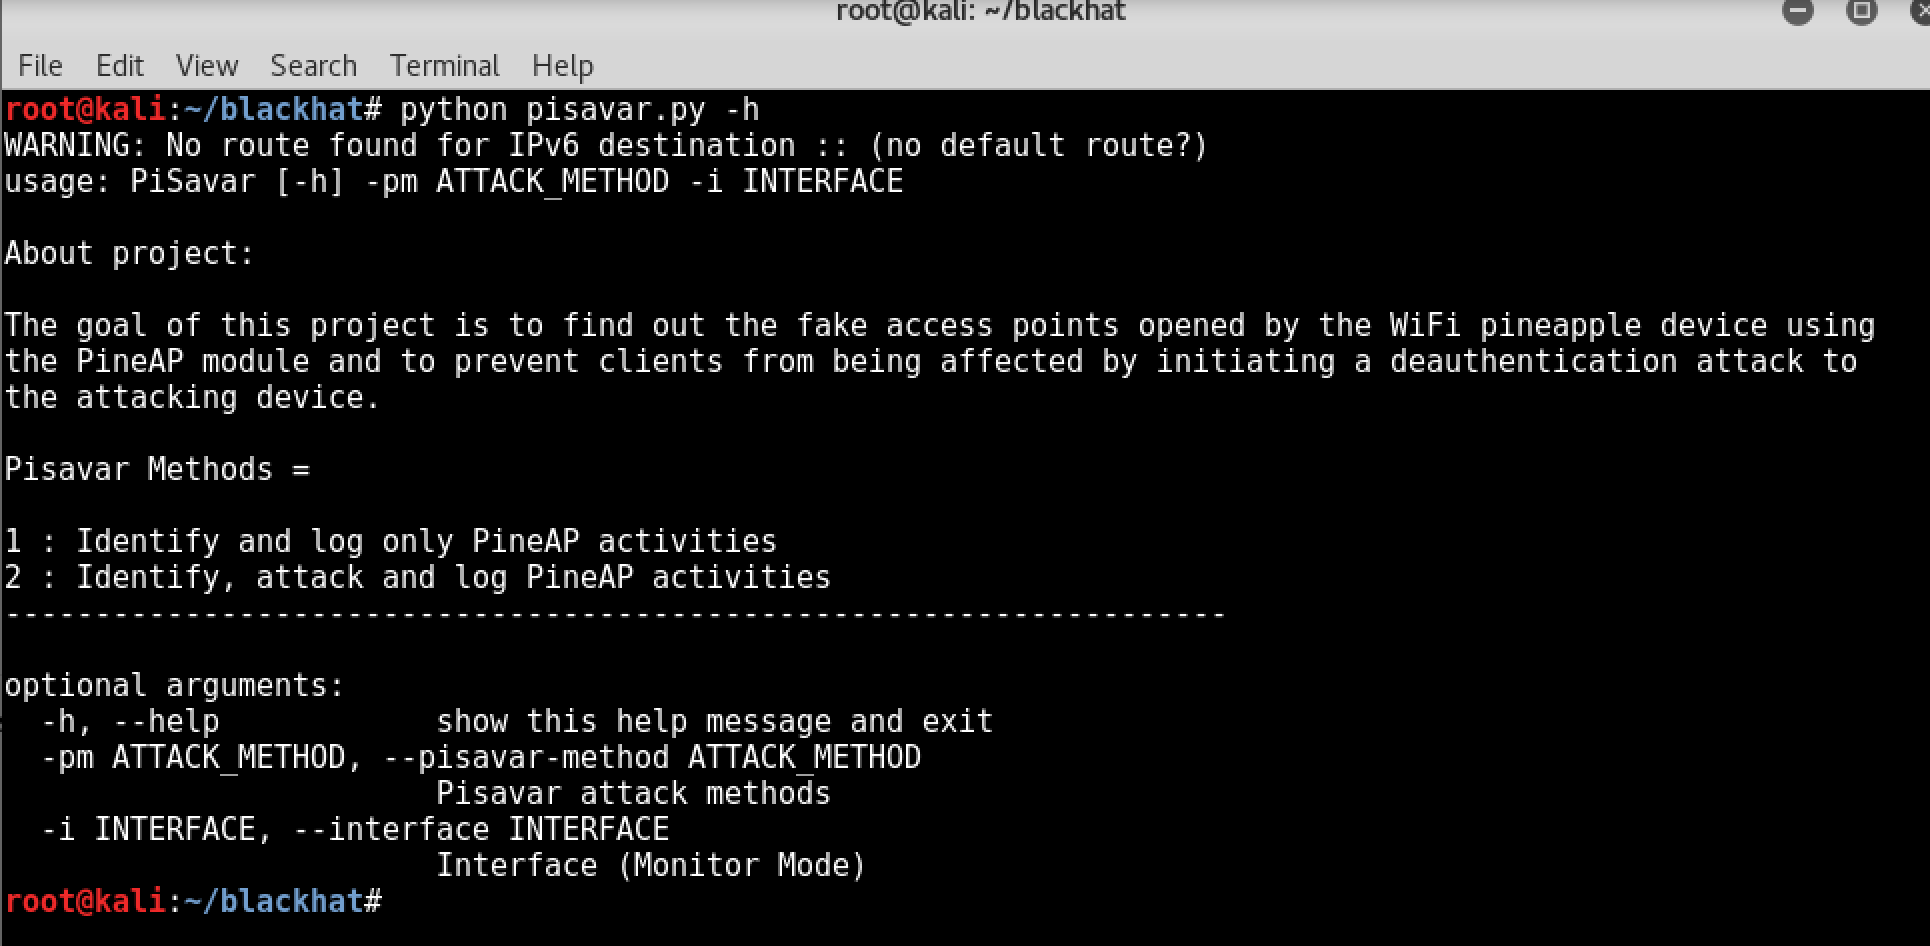
python pisavar.py -h
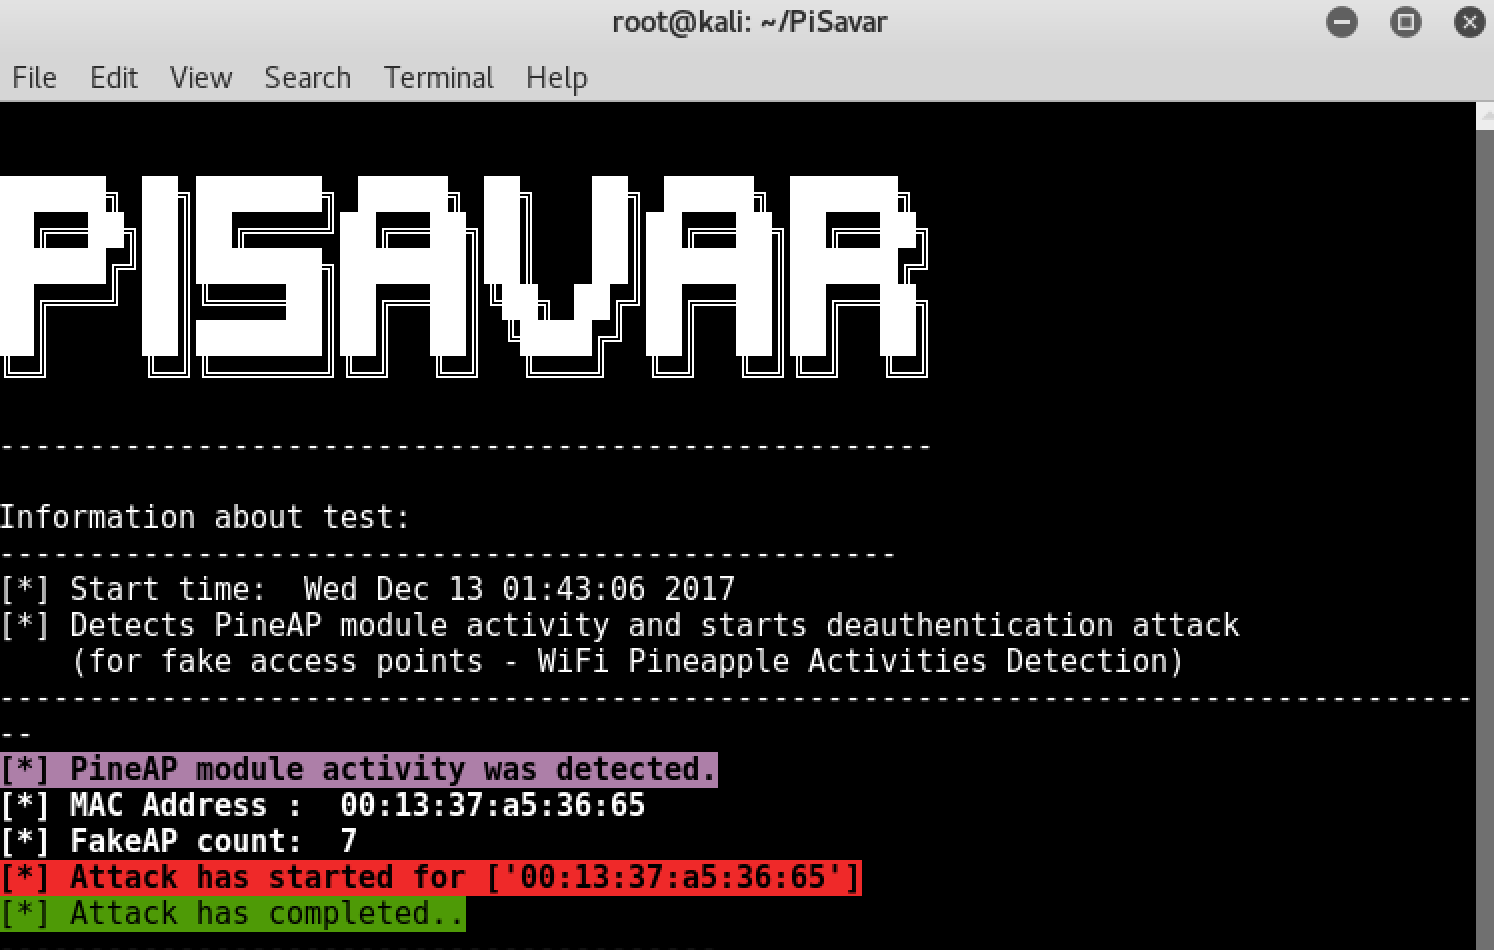
لقطات الشاشة

فيديو توضيحي

  • جديد: https://www.youtube.com/watch?v=zJZkPz9ZPMk
  • قديم: https://youtu.be/P7mfh37NZc0

المؤلفون

هذا المشروع تم برمجته بواسطة Besim ALTINOK

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →