
 #1
أدوات الاختبار العشوائي القائمة على الطفرات والتوليد والتغطية.
موصى به من Kitploit
 openrce/sulley
إطار عمل fuzzing مكتوب بلغة بايثون الخالصة، مؤتمت بالكامل ويعمل دون مراقبة.
 rust-fuzz/cargo-fuzz
أمر فرعي لـ Cargo للاختبار العشوائي الموجَّه بالتغطية في Rust باستخدام libFuzzer: إنشاء أهداف الاختبار العشوائي وتشغيلها، وتقليل حالات الفشل…
 ayoubfathi/leaky-paths
مجموعة من المسارات الخاصة المرتبطة بـ APIs الحساسة الشائعة، والأجزاء الداخلية لـ DevOps، وإعدادات الأطر، والتكوينات الخاطئة المعروفة، وAPIs الجذابة…
 narfindustries/http-garden
إطار عمل للاختبار التفاضلي لتنفيذات HTTP
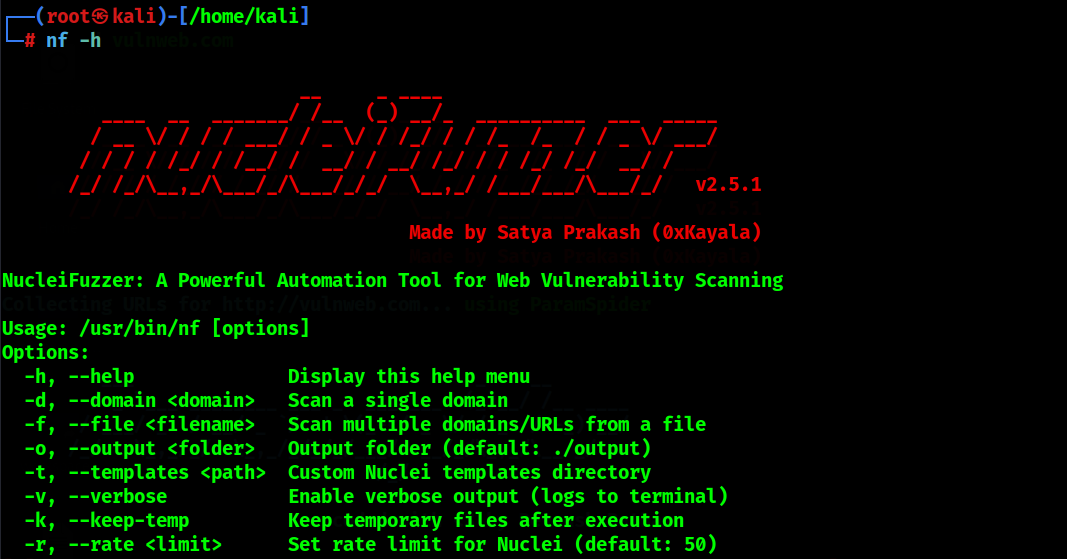 0xkayala/nucleifuzzer
ماسح ضوئي آلي للثغرات في تطبيقات الويب يجمع بين أدوات اكتشاف عناوين URL (ParamSpider, waybackurls, gauplus, hakrawler, katana) مع قوالب اختبار Nuclei…
 keensecuritylab/binabsinspector
ماسح ثغرات ثنائي ثابت يستخدم التفسير التجريدي على Ghidra Pcode. يكتشف فئات CWE مثل buffer overflows و use-after-free و command injection عبر التنفيذ…
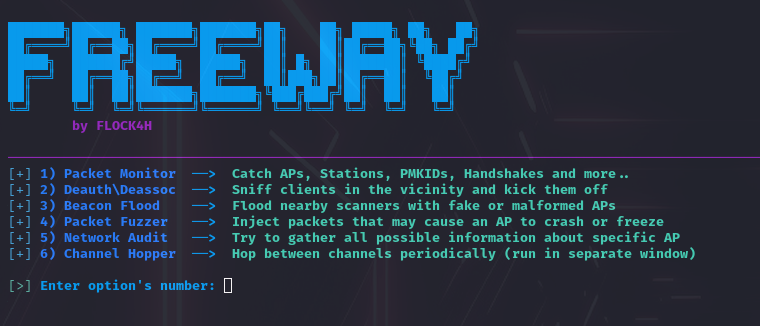
 google/oss-fuzz-gen
LLM مدعوم بالتشويش عبر OSS-Fuzz.
 enovella/tee-reversing
قائمة منتقاة من موارد TEE العامة لتعلّم الهندسة العكسية وتحقيق تنفيذ كود موثوق على أجهزة ARM
 m4n3dw0lf/pythem
إطار عمل اختبار الاختراق
 spinkham/skipfish
ماسح أمان لتطبيقات الويب من إنشاء lcamtuf لصالح google - مرآة غير رسمية
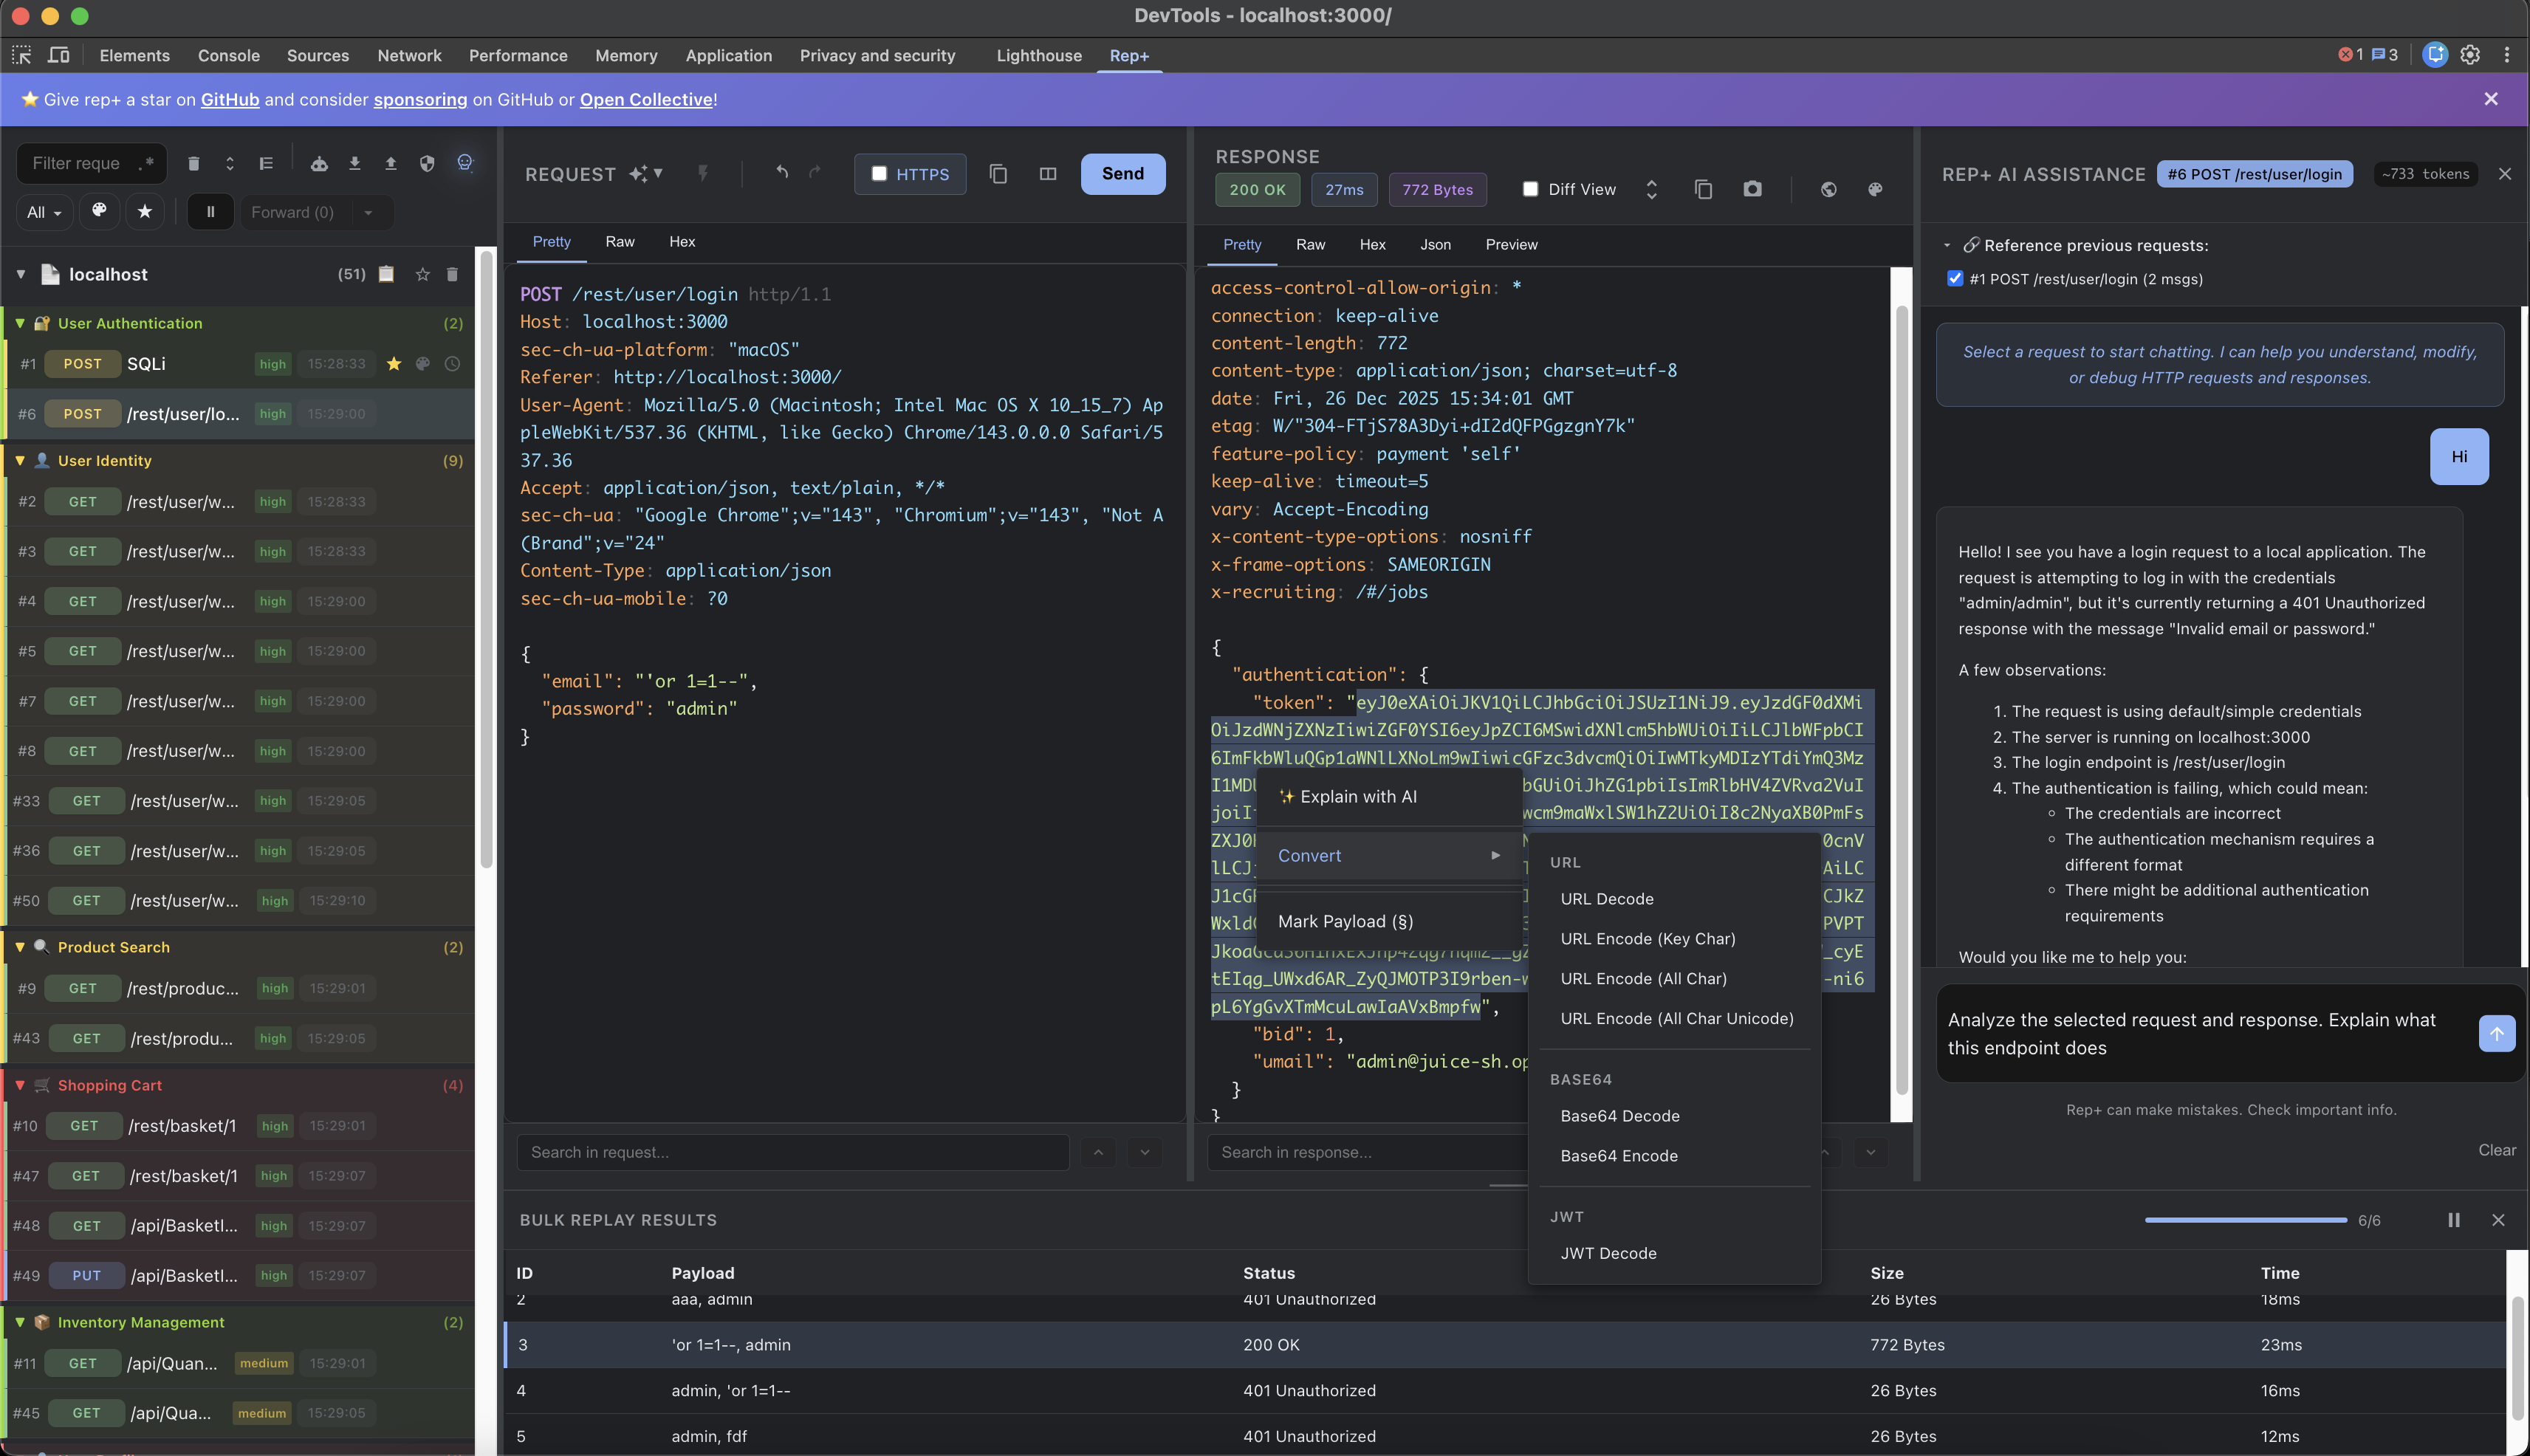 repplus/rep-chrome
rep+ — HTTP Repeater بأسلوب Burp لأداة Chrome DevTools مع ذكاء اصطناعي مدمج لشرح الطلبات واقتراح الهجمات
 bahaabdelwahed/killshot
إطار اختبار الاختراق، أداة جمع المعلومات & ماسح الثغرات في المواقع الإلكترونية
 programa-stic/barf-project
BARF : إطار عمل مفتوح المصدر متعدد المنصات لتحليل الثنائيات وهندسة البرمجيات العكسية
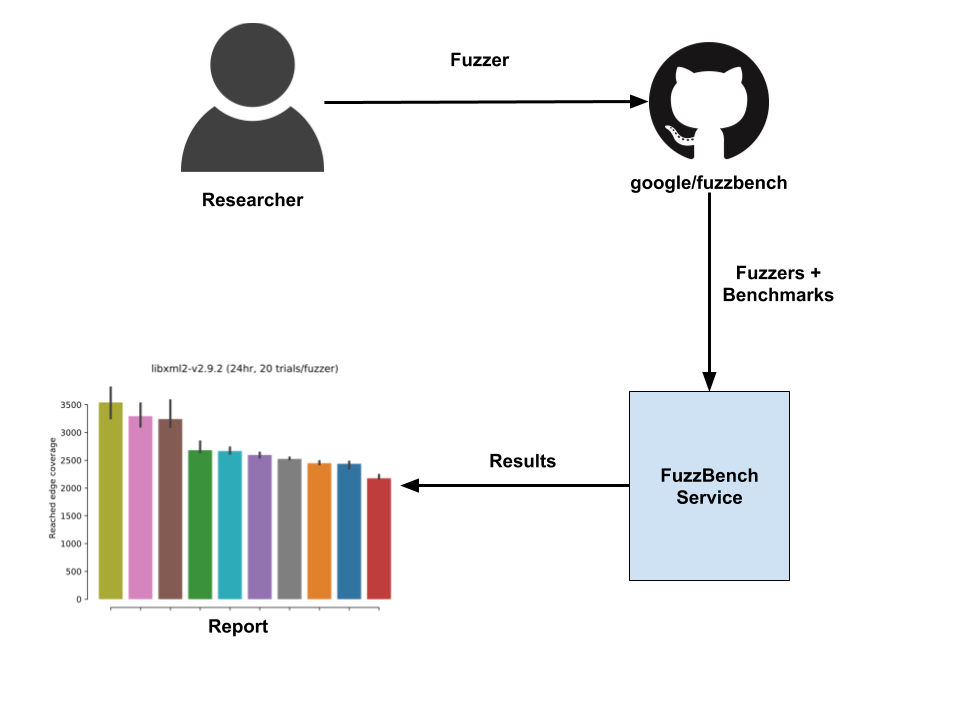 google/fuzzbench
FuzzBench - اختبار قياس أداء Fuzzer كخدمة.
 chrislockard/api_wordlist
قائمة كلمات بأسماء API لتقييمات تطبيقات الويب
 pedrib/poc
النشرات الأمنية وملفات إثبات المفهوم والاستغلالات التي تم نشرها علنًا بواسطة @pedrib.







