

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/repplus/rep-chrome
ماسحات الثغرات الأمنيةبروكسيات الويب والاعتراضاختبار أمان APIجمع المعلوماتأمن الويبالاختبار العشوائياختبار الاختراقكشف الأسرارأمن الذكاء الاصطناعي
GitHubrepplus/rep-chrome

rep-chrome

rep+ — HTTP Repeater بأسلوب Burp لأداة Chrome DevTools مع ذكاء اصطناعي مدمج لشرح الطلبات واقتراح الهجمات

1.6k18350منذ 10 أشهرتمت المراجعة من قبل Kitploit
عرض المستودع
مشاركة

Chrome Supported AppSec Tool Bug Bounty Friendly GitHub Stars Discord Sponsor

rep+

rep+ هي إضافة خفيفة الوزن لأدوات مطوّري Chrome (Chrome DevTools) مستوحاة من أداة Repeater في Burp Suite، وهي الآن معزّزة بالذكاء الاصطناعي. كثيرًا ما أحتاج إلى فحص بعض الطلبات دون تشغيل حزمة Burp الكاملة، لذا بنيت هذه الإضافة للحفاظ على سير عملي سريعًا ومركّزًا وذكيًا مع دعم مدمج لنماذج اللغات الكبيرة (LLM).
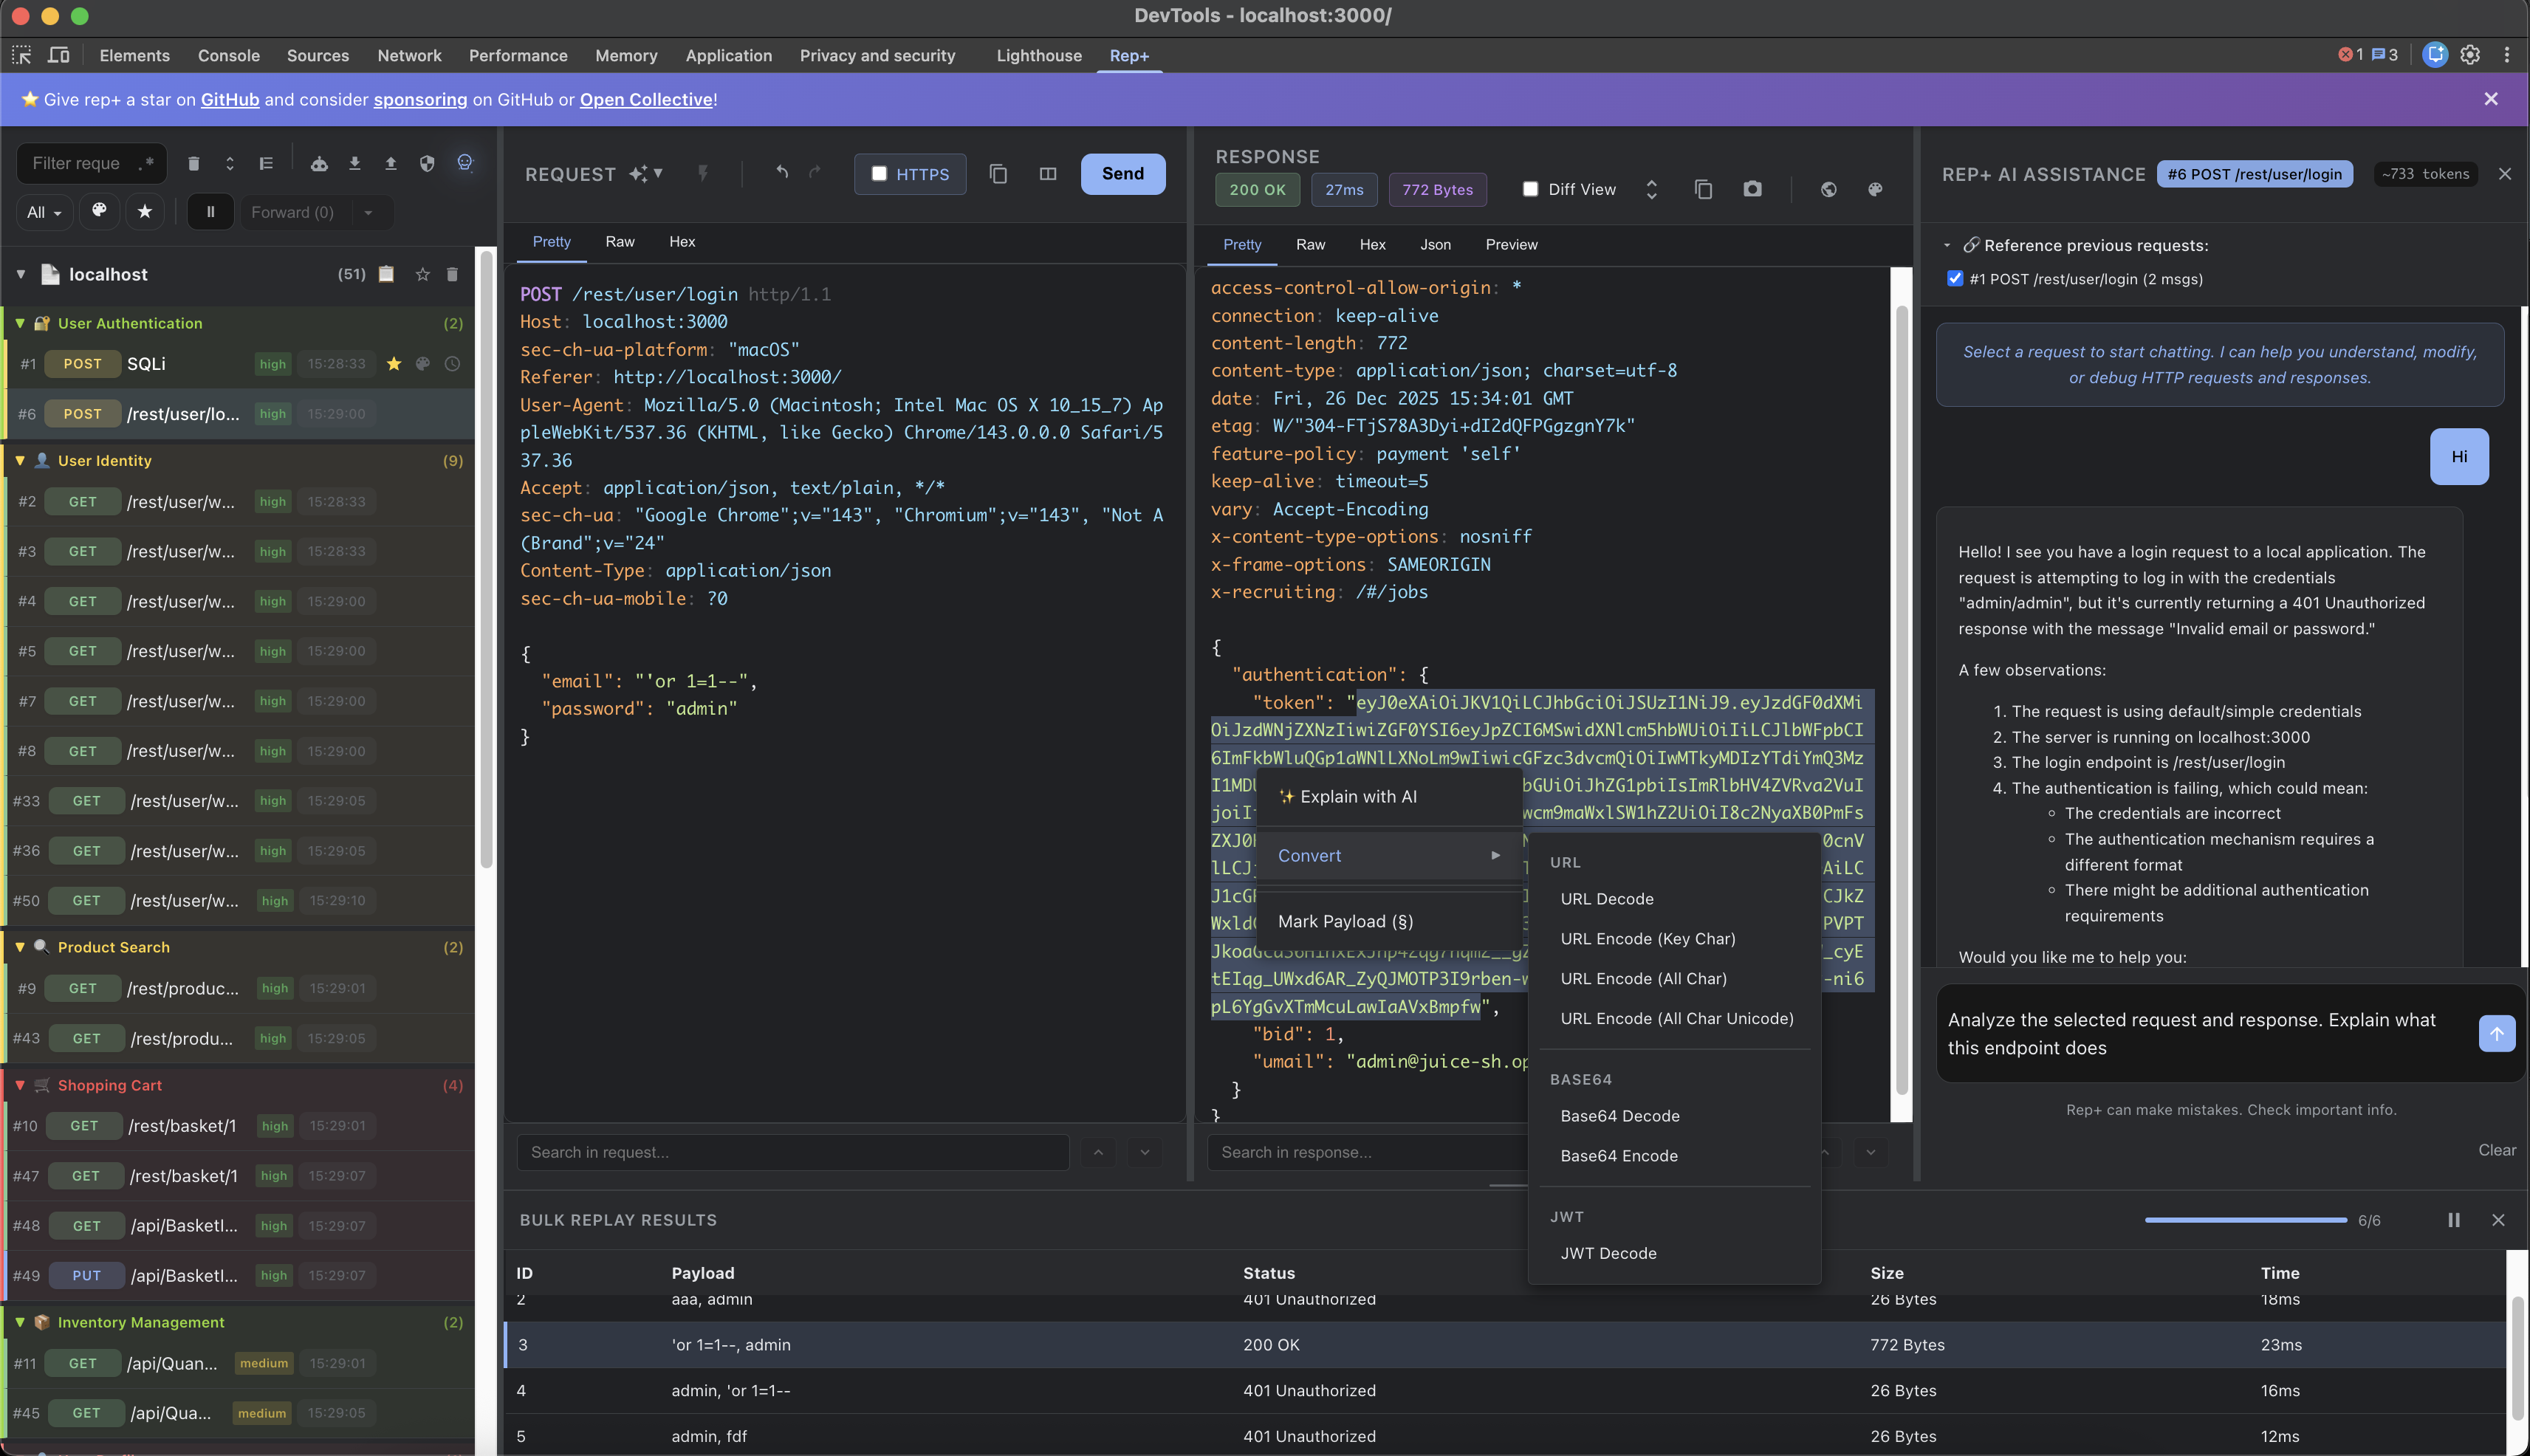
Screenshot 2025-12-26 at 15 35 43

Watch Demo

🚀 تثبيت إضافة rep+ لمتصفح Chrome

rep+

جدول المحتويات

  • الميزات
  • البدء السريع
  • التثبيت
  • الأذونات والخصوصية
  • القيود
  • تاريخ النجوم
  • وجدت خطأ أو مشكلة؟
  • ❤️ ادعم المشروع

الميزات

الالتقاط وإعادة الإرسال

  • لا حاجة لإعداد وكيل (Proxy)؛ يعمل مباشرة في Chrome (بدون الحاجة إلى شهادات CA).
  • التقط كل طلب HTTP وأعد إرساله مع تعديل الطريقة أو الترويسات أو الجسم.
  • التقاط من علامات تبويب متعددة (إذن اختياري) مع مؤشرات بصرية 🌍 وإزالة التكرارات.
  • امسح مساحة العمل بسرعة؛ صدّر/استورد الطلبات بصيغة JSON للمشاركة أو إعادة الاستخدام لاحقًا.

التنظيم والتصفية

  • تجميع هرمي حسب الصفحة والنطاق (مع أولوية لنطاقات الطرف الأول).
  • كشف نطاقات الطرف الثالث ومجموعات قابلة للطي؛ شارات نطاق لسياق سريع.
  • تمييز الطلبات والصفحات والنطاقات بنجمة (تلقائيًا للمطابقات الجديدة).
  • عرض زمني (مسطّح وترتيب زمني) لمعرفة ما تم تحميله قبل الطلب.
  • عوامل تصفية: الطريقة، النطاق، وسوم الألوان، البحث النصي، وضع التعبيرات النمطية (regex).

العروض والتحرير

  • عروض Pretty / Raw / Hex؛ تبديل التخطيط (أفقي/عمودي).
  • محولات: Base64، ترميز/فك ترميز URL، فك ترميز JWT، Hex/UTF-8.
  • سجل، تراجع/إعادة، وتمييز صياغة للطلبات/الاستجابات.
  • مساعدات قائمة السياق في محرر الطلبات:
    • تحويل النص المحدد (Base64، ترميز/فك ترميز URL، فك ترميز JWT).
    • نسخ كـ طلب HTTP كامل بلغات متعددة: curl، PowerShell (Invoke-WebRequest)، Python (requests)، وJavaScript fetch.
  • محرر لقطات شاشة لأزواج الطلب/الاستجابة: التقاط كامل المحتوى، تخطيط جنبًا إلى جنب أو متراكب، تكبير/تصغير، تمييز وإخفاء بصندوق أسود، تعليقات توضيحية قابلة للتحجيم/التحريك، حذف بلوحة المفاتيح، وتراجع/إعادة لجميع التعديلات.

الدفعات والأتمتة

  • إعادة إرسال جماعية مع 4 أوضاع هجوم: Sniper، Battering Ram، Pitchfork، Cluster Bomb.
  • حدّد المواضع بـ §، وضبط الحمولات، وإيقاف/استئناف عمليات التشغيل الطويلة.
  • عرض مقارنة الاستجابات (diff) لاكتشاف التغييرات بين الخط الأساسي والمحاولات.

المستخرِجات والبحث

  • مستخرِج موحّد: الأسرار ونقاط النهاية والمعاملات من ملفات JavaScript الملتقطة.
  • ماسح الأسرار: إنتروبيا + أنماط مع درجات ثقة؛ ترقيم صفحات وفلتر نطاق.
    • مدعوم بقواعد Kingfisher لكشف شامل للأسرار
    • يدعم AWS وGitHub وGoogle وSlack وStripe وTwilio وAzure والعديد من مزودي الخدمات الآخرين
    • تُخزَّن القواعد محليًا في مجلد rules/ للاستخدام دون اتصال
    • ملاحظة: يحلل فحص الأسرار ملفات JavaScript من علامة التبويب المعروضة حاليًا فقط.
    • تصدير: صدّر جميع الأسرار إلى CSV للتحليل وإعداد التقارير
  • مستخرِج نقاط النهاية: عناوين URL كاملة ومسارات نسبية وGraphQL؛ كشف الطريقة؛ نسخ بنقرة واحدة (يعيد بناء عنوان URL الأساسي).
    • تصدير: صدّر جميع نقاط النهاية إلى CSV مع الطريقة ومسار نقطة النهاية والثقة وملف المصدر
  • مستخرِج المعاملات: اكتشاف سلبي لمعاملات JavaScript مع تجميع ذكي وتقييم للمخاطر.
    • أنواع المعاملات: يستخرج معاملات الاستعلام (query) والجسم (body) والترويسة (header) والمسار (path) من ملفات JavaScript
    • مجمّعة حسب نقطة النهاية: تُنظَّم المعاملات حسب نقطة النهاية مع مجموعات قابلة للتوسيع/الطي
    • تصنيف المخاطر: يحدد تلقائيًا المعاملات عالية الخطورة (مصادقة، إدارة، أعلام تصحيح، IDOR، أعلام ميزات)
    • تسجيل الثقة: نموذج ثقة أكثر صرامة من نقاط النهاية لتقليل النتائج الإيجابية الخاطئة
    • تصفية ذكية: يمنع النتائج الإيجابية الخاطئة الشائعة (webpack، React، jQuery، أحداث DOM، القياس عن بُعد)
    • نسخ كـ cURL: النسخ بنقرة واحدة يولّد أوامر curl مع تنسيق صحيح لجميع المعاملات
    • شارات الموقع: مؤشرات بصرية لموقع المعامل (استعلام/جسم/ترويسة/مسار)
    • تصفية النطاق: تصفية المعاملات حسب نطاق المصدر مع أعداد دقيقة
    • فرز الأعمدة: الفرز حسب اسم المعامل أو الموقع أو نقطة النهاية أو الطريقة أو مستوى الخطورة أو الثقة
    • خيارات التصدير:
      • تصدير CSV: صدّر جميع المعاملات مع الموقع ونقطة النهاية والطريقة ومستوى الخطورة والثقة
      • تصدير مجموعة Postman: يولّد JSON لمجموعة Postman جاهزة للاستيراد مع جميع نقاط النهاية والمعاملات
        • تجميع المعاملات تلقائيًا حسب نقطة النهاية
        • يشمل معاملات الاستعلام والجسم والترويسة
        • يستخدم صيغة متغيرات Postman ({{paramName}}) لسهولة الاختبار
        • مثالي لمختبرِي الأمان الذين يريدون استيراد واجهات برمجة التطبيقات المكتشفة بسرعة إلى Postman
  • البحث في الاستجابات: دعم التعبيرات النمطية (regex)، معاينة المطابقة، ترقيم الصفحات، فلتر النطاق.

المساعدة بالذكاء الاصطناعي

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






