
 #1
أدوات الاختبار العشوائي القائمة على الطفرات والتوليد والتغطية.
موصى به من Kitploit
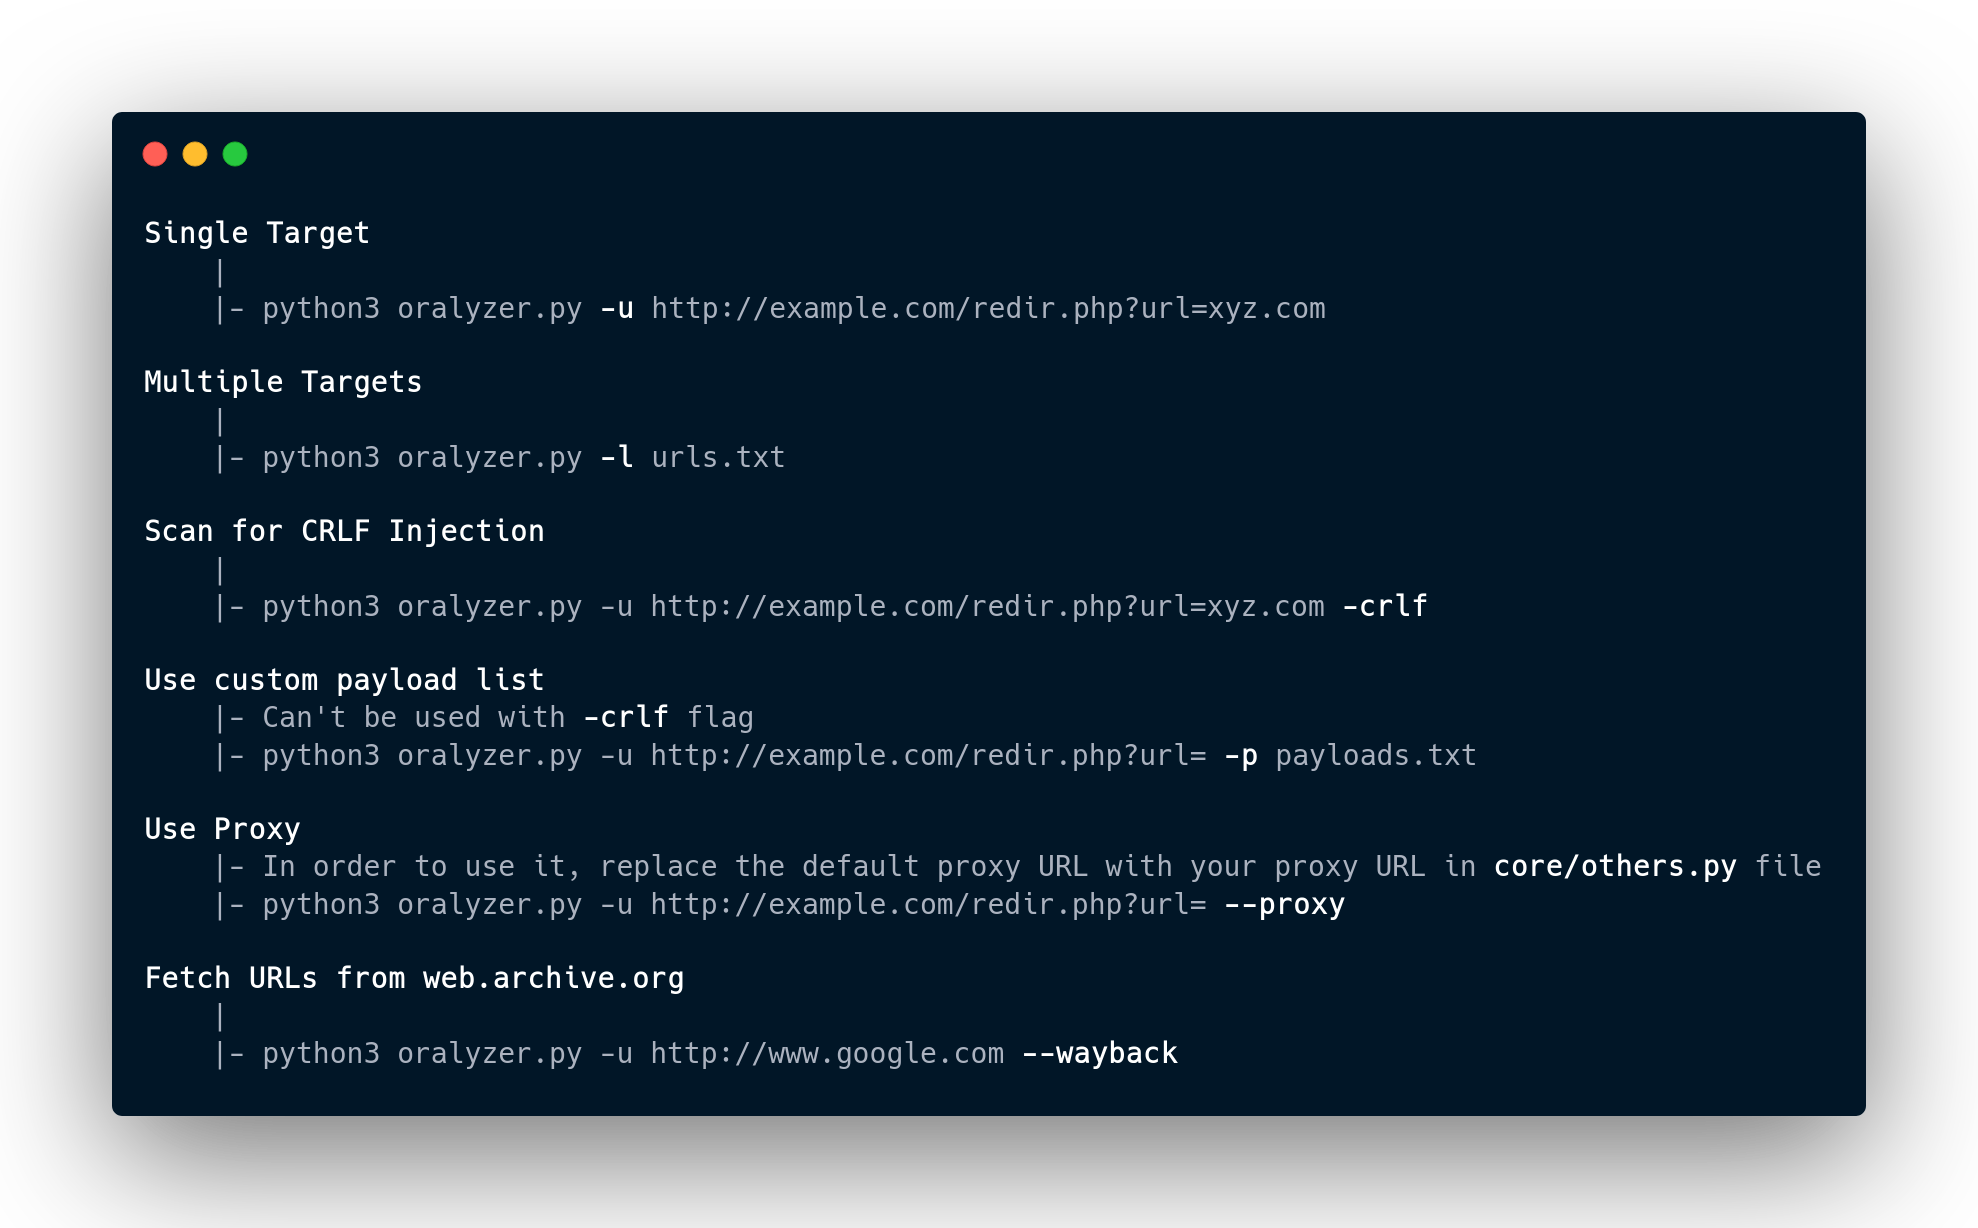
 r0075h3ll/oralyzer
ماسح ضوئي مكتوب بلغة بايثون لثغرات إعادة التوجيه المفتوحة، يقوم بتشويش العناوين URL لكشف عمليات إعادة التوجيه القائمة على الرؤوس وجافا سكريبت…
 swisskyrepo/graphqlmap
وحدة أمان لـ php7 و php8 - القضاء على فئات الأخطاء وتطبيق التصحيحات الافتراضية على البقية!
 reversenseorg/dexcalibur
[رسمية] أداة هندسة عكسية لنظام أندرويد تركز على أتمتة التلاعب الديناميكي باستخدام Frida. تقوم بتفكيك dex، وتحليله بشكل ثابت، وإنشاء hooks، واكتشاف…
 0vercl0k/wtf
مُختبر عشوائي موزع، يسترشد بتغطية الكود، ويعتمد على اللقطات (snapshots) لاستهداف وضع المستخدم ووضع النواة على ويندوز ولينكس، مع خلفيات محاكي ومُشغّل…
 psiinon/open-source-web-scanners
قائمة منسقة لماسحات أمان الويب مفتوحة المصدر، تشمل الماسحات العامة، ماسحات البنية التحتية، والمفجرات (fuzzers)، مرتبة حسب نجوم GitHub.
 m4b/goblin
أداة تحليل ثنائي (binary) عابرة للمنصات، ذات طابع شقي، مكتوبة بلغة Rust.
 vladko312/sstimap
أداة كشف تلقائي لـ SSTI بواجهة تفاعلية
 p0dalirius/coercer
نص برمجي بلغة بايثون لإجبار خادم ويندوز تلقائياً على المصادقة على جهاز عشوائي عبر 12 طريقة.
 emadshanab/nuclei-templates-collection
مجموعة قوالب Nuclei
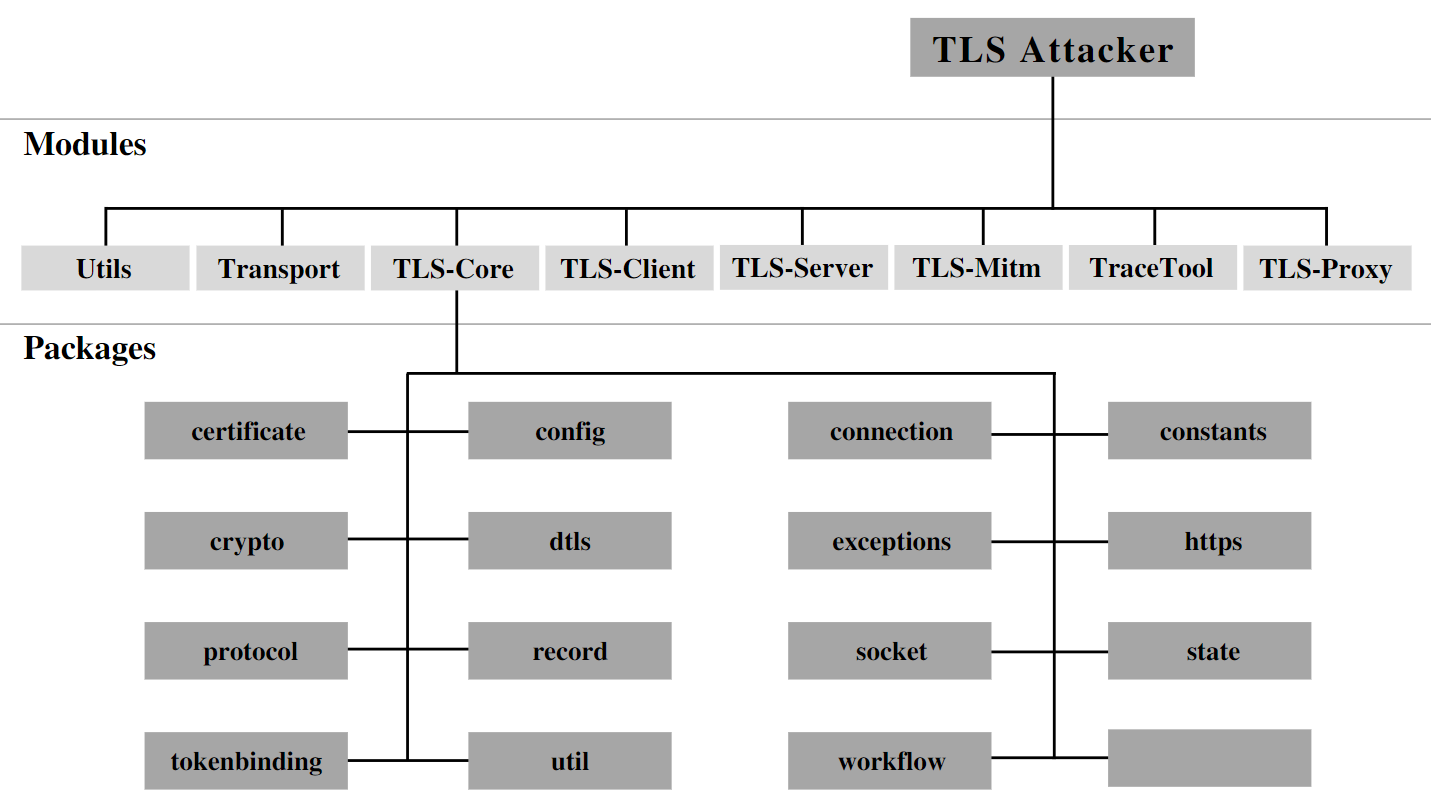 tls-attacker/tls-attacker
إطار عمل قائم على جافا للتشويش المنهجي وتحليل مكتبات TLS. يتيح صياغة رسائل البروتوكول بشكل تعسفي، وتعديلها، واختبار عملاء/خوادم TLS لاكتشاف الثغرات…
 sunblaze-ucb/exploitgym
ExploitGym هو معيار مرجعي واقعي واسع النطاق مبني على ثغرات من العالم الحقيقي، صُمم لتقييم قدرة وكلاء الذكاء الاصطناعي على تطوير الاستغلالات.
 0xinfection/tidos-framework
إطار اختبار الاختراق اليدوي الهجومي لتطبيقات الويب.
 xairy/vmware-exploitation
مجموعة من الروابط المتعلقة باستغلالات الهروب من VMware
 jonathansalwan/vmprotect-devirtualization
اللعب مع حماية برنامج VMProtect. إزالة التعتيم التلقائي للدوال النقية باستخدام التنفيذ الرمزي و LLVM.
 endava/cats
أداة اختبار سريع لواجهات REST API واختبار سلبي لنقاط نهاية OpenAPI. تولّد وتنفّذ وتُبلغ عن آلاف الاختبارات ذاتية الإصلاح دون أي جهد برمجي، وتغطي…
 vigolium/vigolium
Vigolium - ماسح ثغرات عالي الدقة يدمج الذكاء الاصطناعي الوكيل مع السرعة الأصلية، والبنية النمطية، والدقة
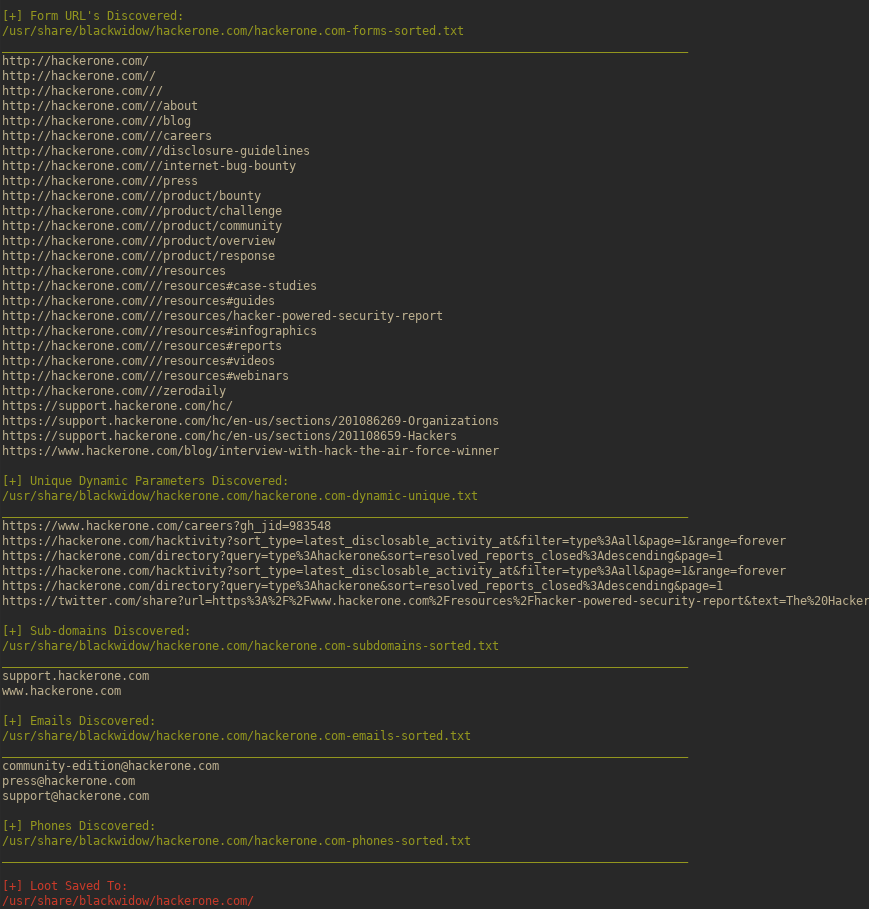 1n3/blackwidow
ماسح تطبيقات ويب مبني على Python لجمع معلومات OSINT وإجراء اختبارات التلغيم (fuzz) للثغرات الأمنية OWASP على موقع مستهدف.
 albinowax/activescanplusplus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن لغة التعبير، وShellshock، وغيرها من ثغرات الويب.








