
 #1
أدوات الاختبار العشوائي القائمة على الطفرات والتوليد والتغطية.
موصى به من Kitploit

 aflplusplus/libafl
مكتبة متقدمة للاختبار العشوائي - قم بتجميع أداة الاختبار العشوائي الخاصة بك في Rust! يتوسع عبر الأنوية والأجهزة. لـ Windows و Android و MacOS و Linux…
 freelabz/secator
secator - السكين السويسري لمختبر الاختراق
 rfidresearchgroup/proxmark3
أداة عتادية لتحليل RFID ومحاكاته واختبار الاختراق. تدعم بروتوكولات 125kHz و13.56MHz (MIFARE وiClass وISO14443/15693) مع استعادة المفاتيح، والتنصت،…
 angr/angr
منصة تحليل ثنائي قوية وسهلة الاستخدام!
 mr-xn/penetration_testing_poc
متعلقة باختبار الاختراق POC, EXP, سكريبتات, رفع الامتيازات, أدوات صغيرة, إلخ---About penetration-testing python-script poc getshell csrf xss cms…
 danielmiessler/seclists
مجموعة منسقة من قوائم الكلمات لتقييمات الأمان، تتضمن أسماء المستخدمين، كلمات المرور، عناوين URL، حمولات الفازينج، وأنماط البيانات الحساسة لاختبار…
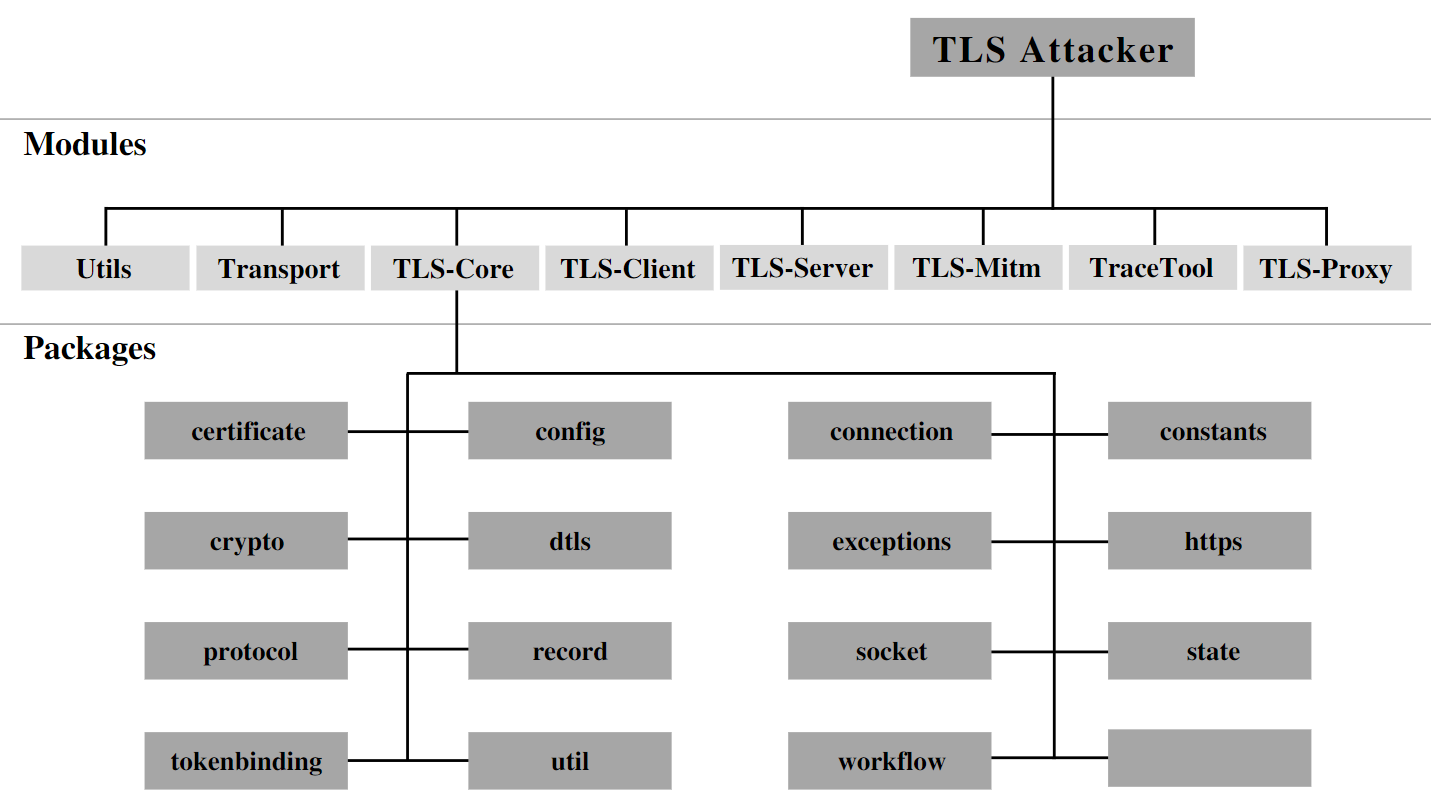 tls-attacker/tls-attacker
إطار عمل قائم على جافا للتشويش المنهجي وتحليل مكتبات TLS. يتيح صياغة رسائل البروتوكول بشكل تعسفي، وتعديلها، واختبار عملاء/خوادم TLS لاكتشاف الثغرات…
 owasp/offat
أداة اختبار أمان API آلية تُنشئ اختبارات من مواصفات OpenAPI، وتُدخل بيانات عشوائية (fuzzing) على المدخلات، وتتحقق من ثغرات OWASP API Top 10 بما في…
 endava/cats
أداة اختبار سريع لواجهات REST API واختبار سلبي لنقاط نهاية OpenAPI. تولّد وتنفّذ وتُبلغ عن آلاف الاختبارات ذاتية الإصلاح دون أي جهد برمجي، وتغطي…
 google/oss-fuzz
OSS-Fuzz - التنقيب المستمر عن الثغرات للبرمجيات مفتوحة المصدر.
 giskard-ai/giskard-oss
🐢 مكتبة مفتوحة المصدر لتقييم واختبار وكلاء LLM
 secdev/scapy
مكتبة تفاعلية مبنية على بايثون للتلاعب بحزم الشبكة، تُستخدم لتزويرها وفك ترميزها وإرسالها والتقاطها وتحليلها عبر مجموعة واسعة من البروتوكولات، مع دعم…
 yaklang/yakit
منصة اختبار اختراق شاملة مع MITM proxy و web fuzzer و reverse connection handler ونظام plugins للاختبار الأمني الآلي والاستغلال.
 darkflippers/unleashed-firmware
البرامج الثابتة المخصصة لجهاز Flipper Zero التي تتيح راديو Sub-GHz، ومحاكاة NFC/RFID، والأشعة تحت الحمراء، وميزات هجوم BadUSB لاختبار أمان الأجهزة.
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 gwen001/pentest-tools
مجموعة من أدوات الأمن المخصصة للاحتياجات السريعة.
 dynamorio/dynamorio
إطار عمل لأدوات القياس في وقت التشغيل لبناء أدوات التحليل الديناميكي: التتبع، تحليل الأداء، تغطية الكود، تصحيح أخطاء الذاكرة، الاختبار العشوائي…






