

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Oralyzer — ماسح ضوئي مكتوب بلغة بايثون لثغرات إعادة التوجيه المفتوحة، يقوم بتشويش العناوين URL لكشف عمليات إعادة التوجيه القائمة على الرؤوس وجافا سكريبت والعلامات الوصفية، مع دمج لجمع العناوين من web.archive.org. | Kitploit
أدوات/GitHubGitHub/r0075h3ll/oralyzer
ماسحات الثغرات الأمنيةجمع المعلوماتأمن الويبالاختبار العشوائي
GitHubr0075h3ll/oralyzer

Oralyzer

ماسح ضوئي مكتوب بلغة بايثون لثغرات إعادة التوجيه المفتوحة، يقوم بتشويش العناوين URL لكشف عمليات إعادة التوجيه القائمة على الرؤوس وجافا سكريبت والعلامات الوصفية، مع دمج لجمع العناوين من web.archive.org.

عرض المستودع
819114103منذ شهر واحدتمت المراجعة من قبل Kitploit
مشاركة

مقدمة

Oralyzer، سكريبت بسيط بلغة بايثون يبحث عن ثغرة إعادة التوجيه المفتوحة في موقع ويب. يقوم بذلك عن طريق فحص (Fuzzing) الرابط المقدم في الإدخال.

المميزات

يمكن لـ Oralyzer تحديد الأنواع التالية من ثغرات إعادة التوجيه المفتوحة:

  • قائمة على الترويسات (Header Based)
  • قائمة على جافا سكريبت (Javascript Based)
  • قائمة على وسوم الميتا (Meta Tag Based)

أيضًا، يمتلك Oralyzer وحدة خاصة به لجلب الروابط من web.archive.org، ثم يقوم بفصل الروابط التي تحتوي على معاملات محددة، وهي المعاملات التي يُحتمل أن تكون ضعيفة.

التثبيت

$ git clone https://github.com/r0075h3ll/Oralyzer.git
$ pip3 install -r requirements.txt
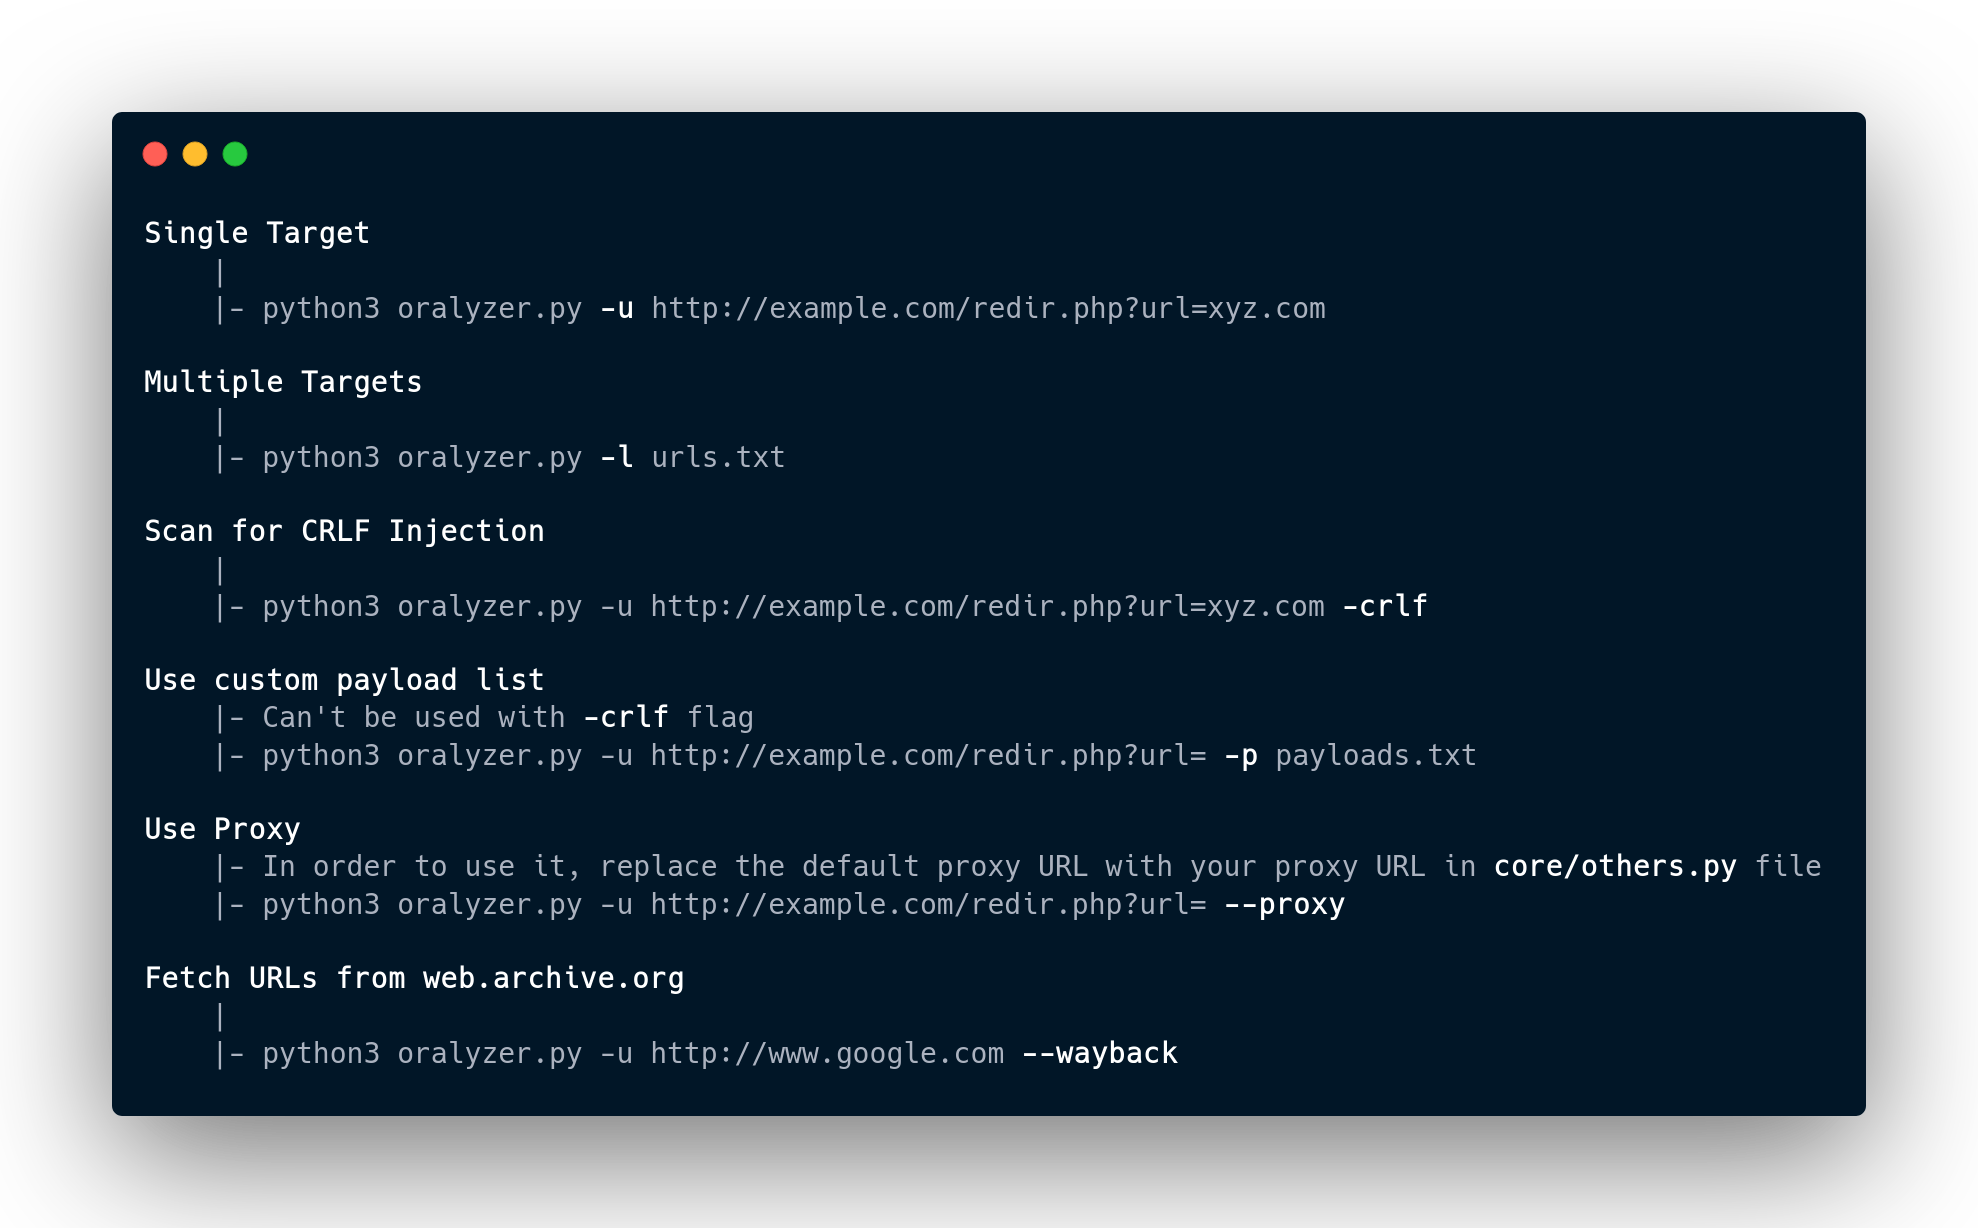
الاستخدام

المميزات

  • آلية محسّنة لكشف XSS في DOM
  • اختبار معاملات متعددة في تشغيل واحد
  • كشف حقن CRLF

المساهمة

يمكنك المساهمة في هذا المشروع بالطرق التالية:

  • إنشاء طلبات سحب (Pull Requests)
  • الإبلاغ عن الأخطاء
  • تواصل معي على تويتر بفكرة/ميزة جديدة
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





