
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
التحقيق الجنائي الرقمي — الصفحة 35 | Kitploit
الفئات

التحقيق الجنائي الرقمي

أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.

موصى به من Kitploit
أفضل الأدوات

10 محدد
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 6 أشهر
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ 9 أيام
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 25 أيام
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kمنذ 4 أيام
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 25 أيام
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ يوم واحد
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kمنذ 3 أيام
mvt preview#8

mvt

GitHubmvt-project/mvt
15.8kمنذ 7 أيام
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230منذ 17 أيام
avml preview#10

avml

GitHubmicrosoft/avml
1.1kمنذ 15س 55د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
949 نتائج
loki-parse preview

loki-parse

GitHubr3mrum/loki-parse

سكربت بايثون يمكنه اكتشاف وتحليل حركة مرور الشبكة المرتبطة بـ loki-bot (برمجية خبيثة). يمكن أن يكون هذا السكربت مفيدًا لمحللي DFIR والباحثين الأمنيين…

ioc-managementpacket-sniffing-analysisnetwork-forensics+5
13منذ 9 سنوات
cve-2020-5902-ioc-bigip-checker preview

cve-2020-5902-ioc-bigip-checker

GitHubf5devcentral/cve-2020-5902-ioc-bigip-checker

سكريبت محلي لـ F5 BIG-IP يقوم بفحص مؤشرات الاختراق (IoCs) المتعلقة بـ CVE-2020-5902، حيث يفحص السجلات والملفات وسلامة النظام لاكتشاف نشاط ما بعد…
ioc-managementvulnerability-analysisforensics+3
17منذ 6 سنوات
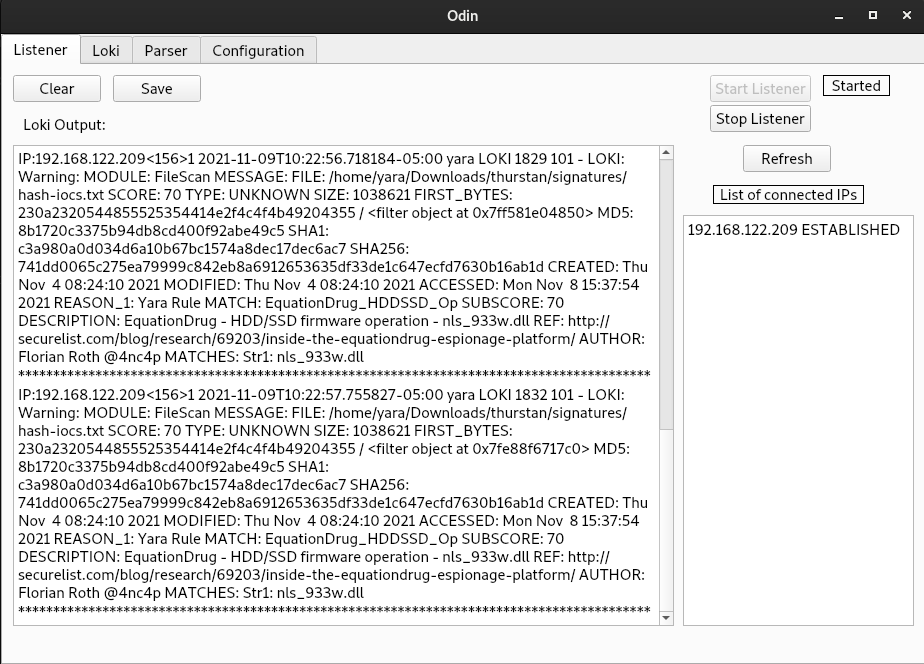
odin preview

odin

GitHubhamza-megahed/odin

ماسح ضوئي مركزي لمؤشرات الاختراق (IoC) يقوم بنشر Loki عبر نقاط النهاية، وجمع نتائج الكشف، وتحليل السجلات إلى CSV للاستجابة للحوادث والتحليل الجنائي.
defensive-toolsioc-managementforensics+2
20منذ 4 سنوات
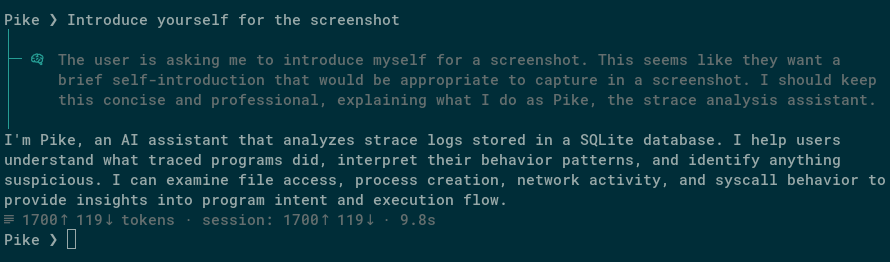
pike-agent preview

pike-agent

GitHubsynacktiv/pike-agent

تجريبي Linux strace LLM agent
dynamic-analysis-sandboxingdebuggersforensics+5
20منذ 6 أشهر
steg-tools preview

steg-tools

GitHublucacav/steg-tools

قائمة بالأدوات والمواد حول إخفاء المعلومات وإخفاء البيانات

data-exfiltrationforensicssteganography+3
17منذ 3 سنوات
FACT preview

FACT

GitHubunicornunicode/fact

يجمع ويعالج ويصور البيانات الجنائية من مجموعات الآلات السحابية والمحلية للاستجابة للحوادث والتحقيقات الرقمية.
forensicsdigital-forensicscloud-security
17منذ 3 سنوات
iPhoneRestrictionsPasscodeBF preview

iPhoneRestrictionsPasscodeBF

GitHubelevenpaths/iphonerestrictionspasscodebf

استخراج وفك تشفير رمز المرور المقيّد المكوّن من 4 أرقام من النسخ الاحتياطية لآيفون على أجهزة ويندوز، مما يتيح استعادة عناصر التحكم في الوصول إلى…
password-crackingencryption-decryption-toolsios-security+4
15منذ 9 سنوات
CTFTiny preview

CTFTiny

GitHubnyu-llm-ctf/ctftiny

المستودع الرسمي لـ CTFTiny

reverse-engineeringforensicsweb-security+8
18منذ 8 أشهر
TABPE preview

TABPE

GitHubonhexgroup/tabpe

مجموعة بيانات أساسية شهرية لملفات Windows PE للباحثين في الأمن السيبراني

forensicsmalware-analysisbinary-analysis+2
24منذ 5 أشهر
Sandroid_Dexray-Intercept preview

Sandroid_Dexray-Intercept

GitHubfkie-cad/sandroid_dexray-intercept

أداة تحليل برمجيات أندرويد الخبيثة تُنشئ ملفات تعريف شاملة لوقت التشغيل من خلال الربط بسلوك التطبيق عبر التشفير وأنظمة الملفات وقواعد البيانات…

android-securitydynamic-analysis-sandboxingdynamic-code-analysis+8
10منذ 14 أيام
DFIRHub preview

DFIRHub

GitHublascc/dfirhub

ابحث في آثار التحقيق الجنائي لنظام Windows، واطّلع على مكان وجود كل أثر منها على القرص، وانسخ أمر KAPE لجمعها. كما يبني سكربتات الجمع ويحوّل قواعد…
forensicsinformation-gatheringdigital-forensics+4
10منذ 3 أيام
walletool preview

walletool

GitHubs4larie/walletool

أداة لاستخراج بيانات محافظ العملات الرقمية من ملفات wallet.dat.
password-crackingforensicsdata-recovery+2
17منذ 11 أشهر
ImpossibleTravelLogAnalysis preview

ImpossibleTravelLogAnalysis

GitHubnccgroup/impossibletravelloganalysis

أداة تحليل سجلات أساسية لكشف السفر المستحيل عبر المعلومات الجغرافية لعناوين IP
forensicsinformation-gatheringnetwork-security+3
20منذ 7 سنوات
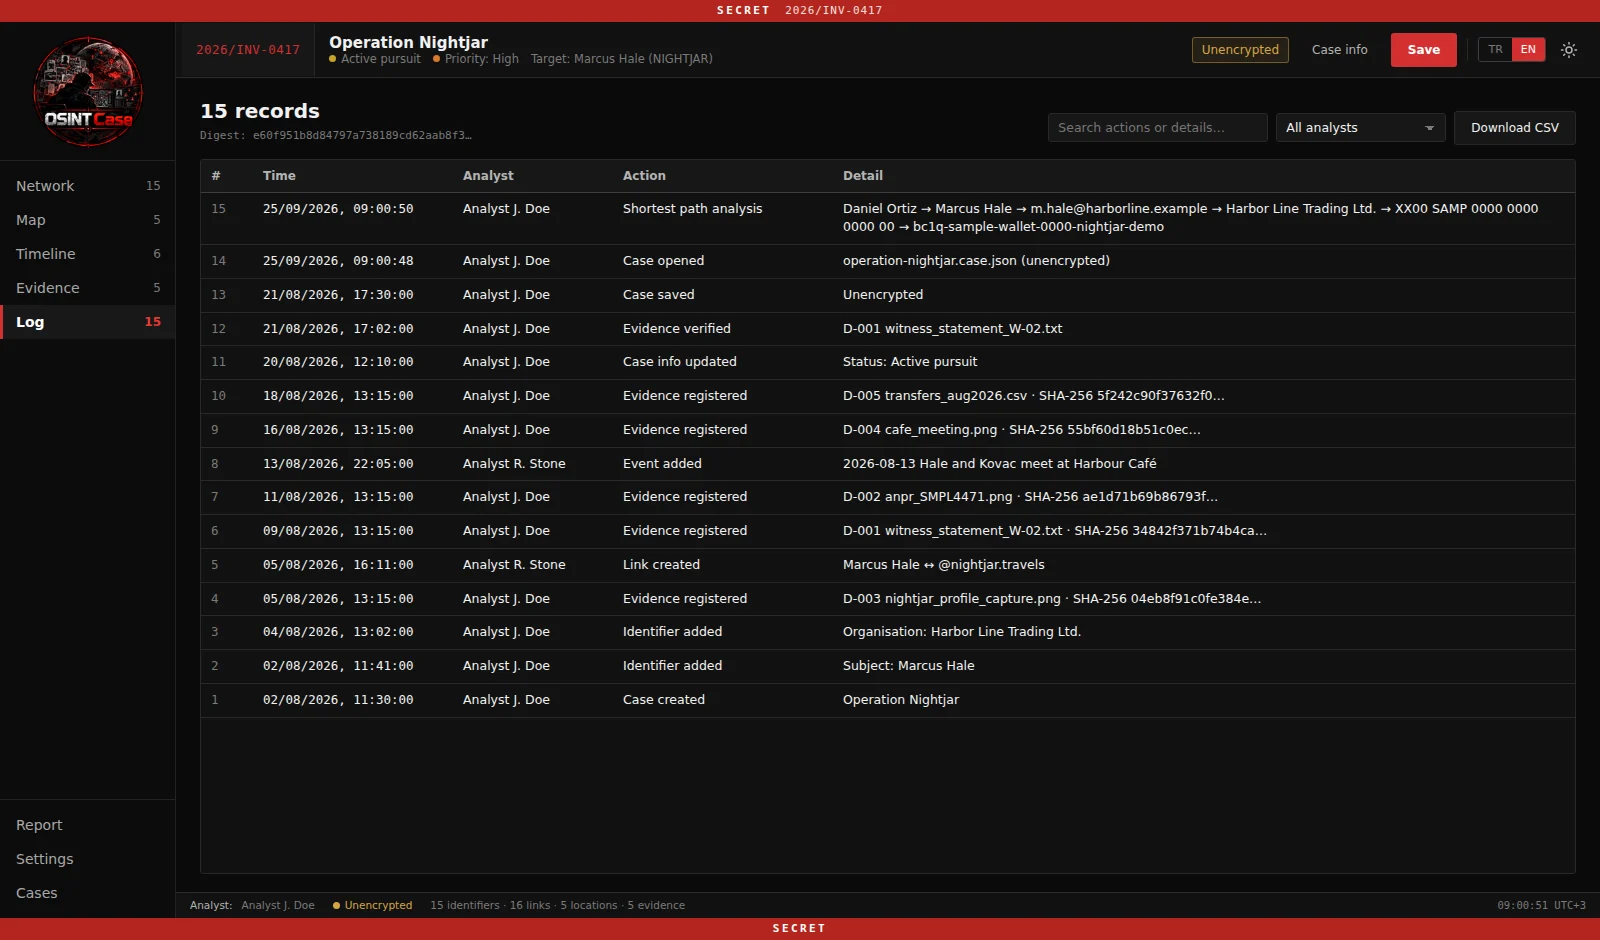
OsintCase preview

OsintCase

GitHubemrekybs/osintcase

أداة لرسم خرائط قضايا التحقيق في OSINT لتنظيم الكيانات والعلاقات والأدلة والمعلومات الاستخباراتية.

ioc-managementosintforensics+6
7منذ 18 أيام
Mortimer preview

Mortimer

GitHubnccgroup/mortimer

مجموعة من السكربتات لمعالجة بيانات واستخبارات الطب الشرعي للشبكات، وبشكل أساسي إلى قاعدة بيانات Postgres.

ioc-managementosintnetwork-forensics+3
12منذ 12 سنوات
xz-cve-2024-3094 preview

xz-cve-2024-3094

GitHub0xlane/xz-cve-2024-3094

XZ Backdoor Extract (اختبار على Ubuntu 23.10)
vulnerability-analysisexploitationforensics+3
17منذ 2 سنوات
BaconSampler preview

BaconSampler

GitHublogisek/baconsampler

يراقب حركة المرور الصادرة للكشف عن استدعاءات مشبوهة تشبه الـbeacons، لأنها إذا استمرت في العودة وفق جدول زمني، فالأرجح أنها ليست وجبة إفطار.
packet-sniffing-analysisreconnaissanceforensics+6
20منذ 9 أشهر
agentwatch preview

agentwatch

GitHubfarjadahmed/agentwatch

مسجل جلسة صامت لـ Claude Code يسجل كل إجراء، ويضع علامات على الأوامر الخطيرة (rm -rf, sudo, curl|sh)، ويوفر مراجعة زمنية، وتنبيهات المخاطر، وتحليلات…


scripting-automationforensicsthreat-intelligence+2
12منذ 7 أشهر
السابق1…343536…53التالي







