
 #1
أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.
موصى به من Kitploit
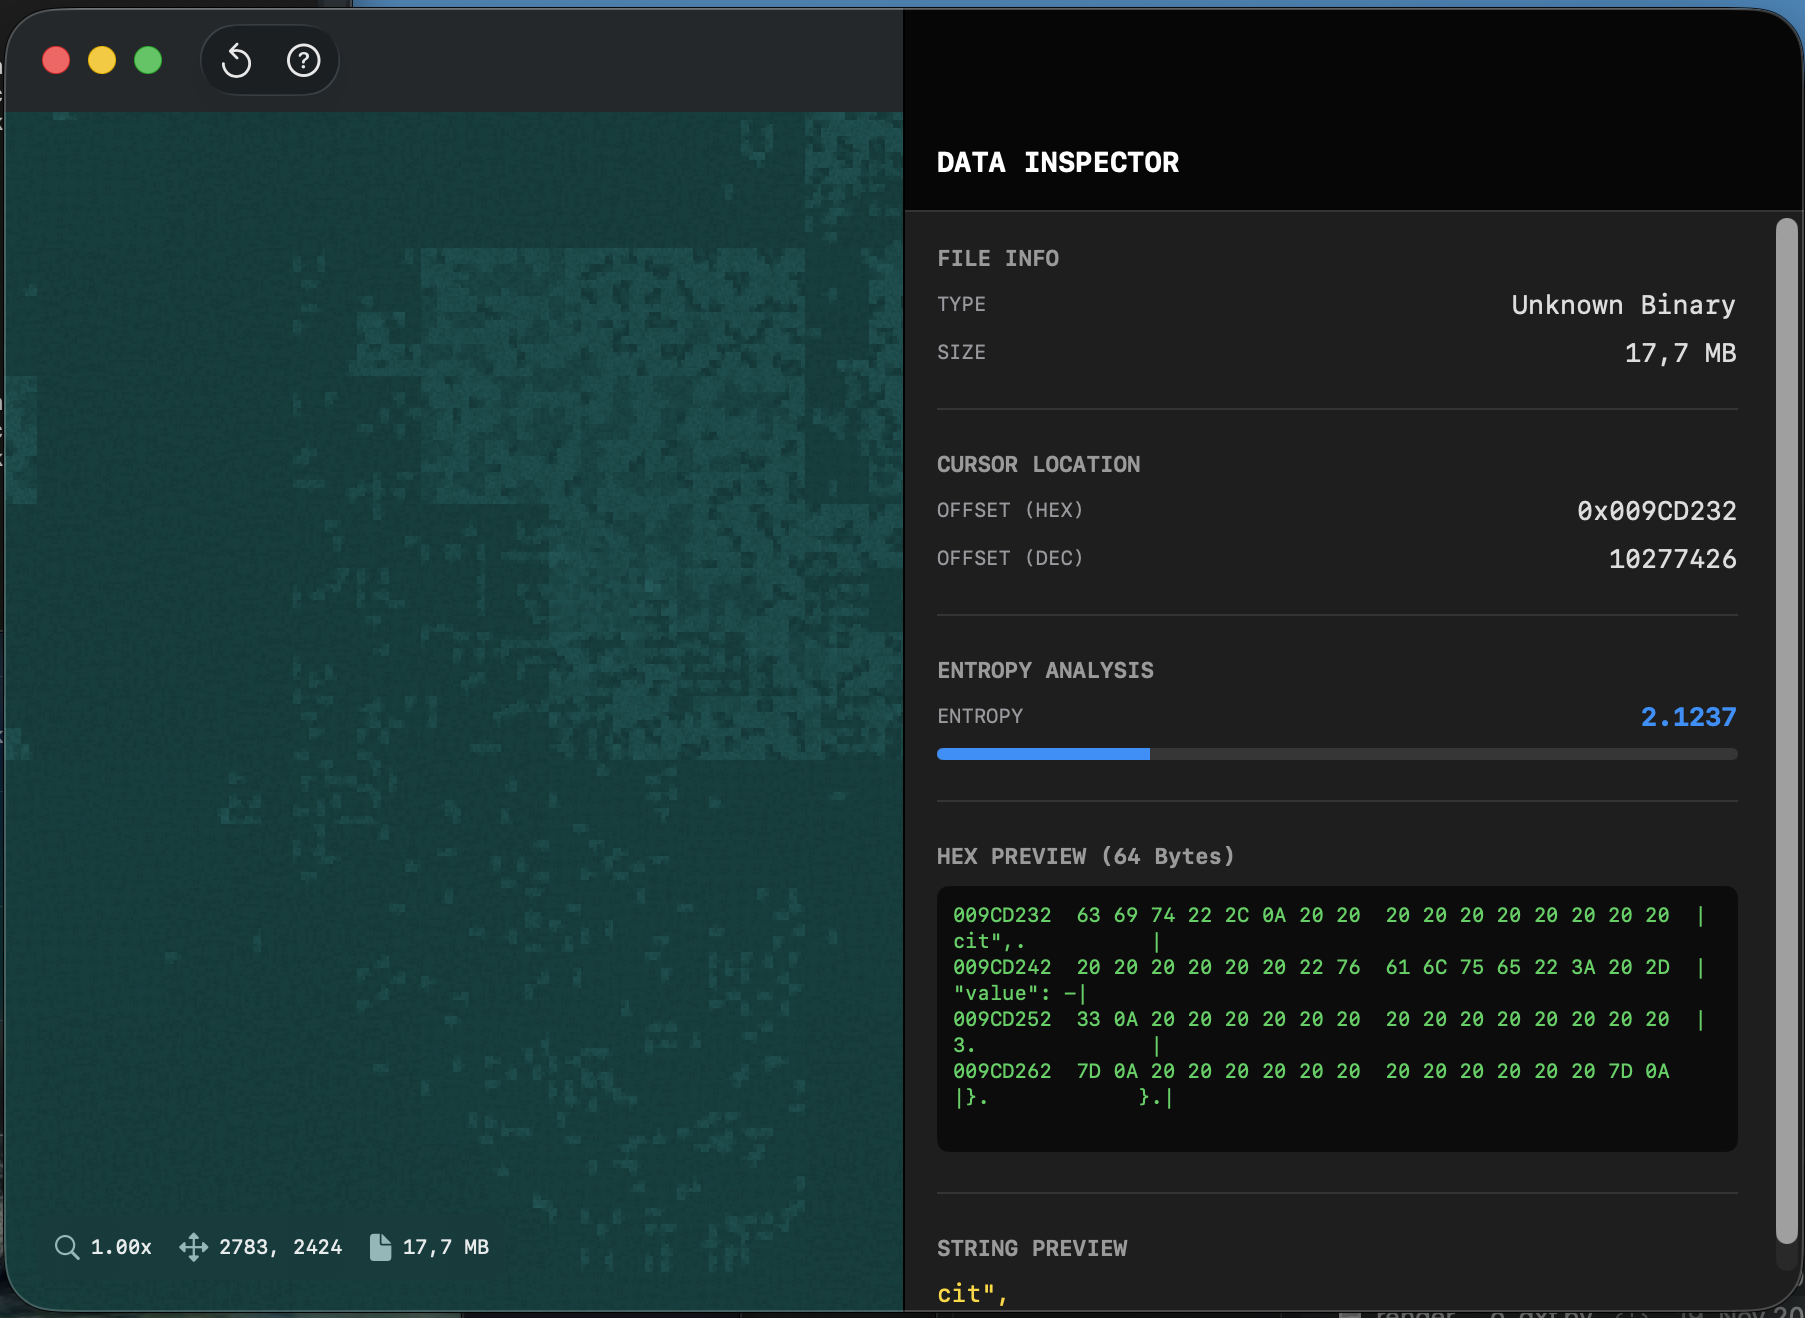
 farukalpay/neurocore
NeuroCore هو تطبيق macOS أصلي يقوم بتصور البنية الداخلية للملفات الثنائية باستخدام تعيين منحنى هيلبرت وحساب الإنتروبيا شانون، مع تسريع بواسطة Metal…
 asherdll/r2gopclntabparser
نص برمجي لـ radare2 لتحليل جدول gopclntab لتسهيل الهندسة العكسية لثنائيات Go.
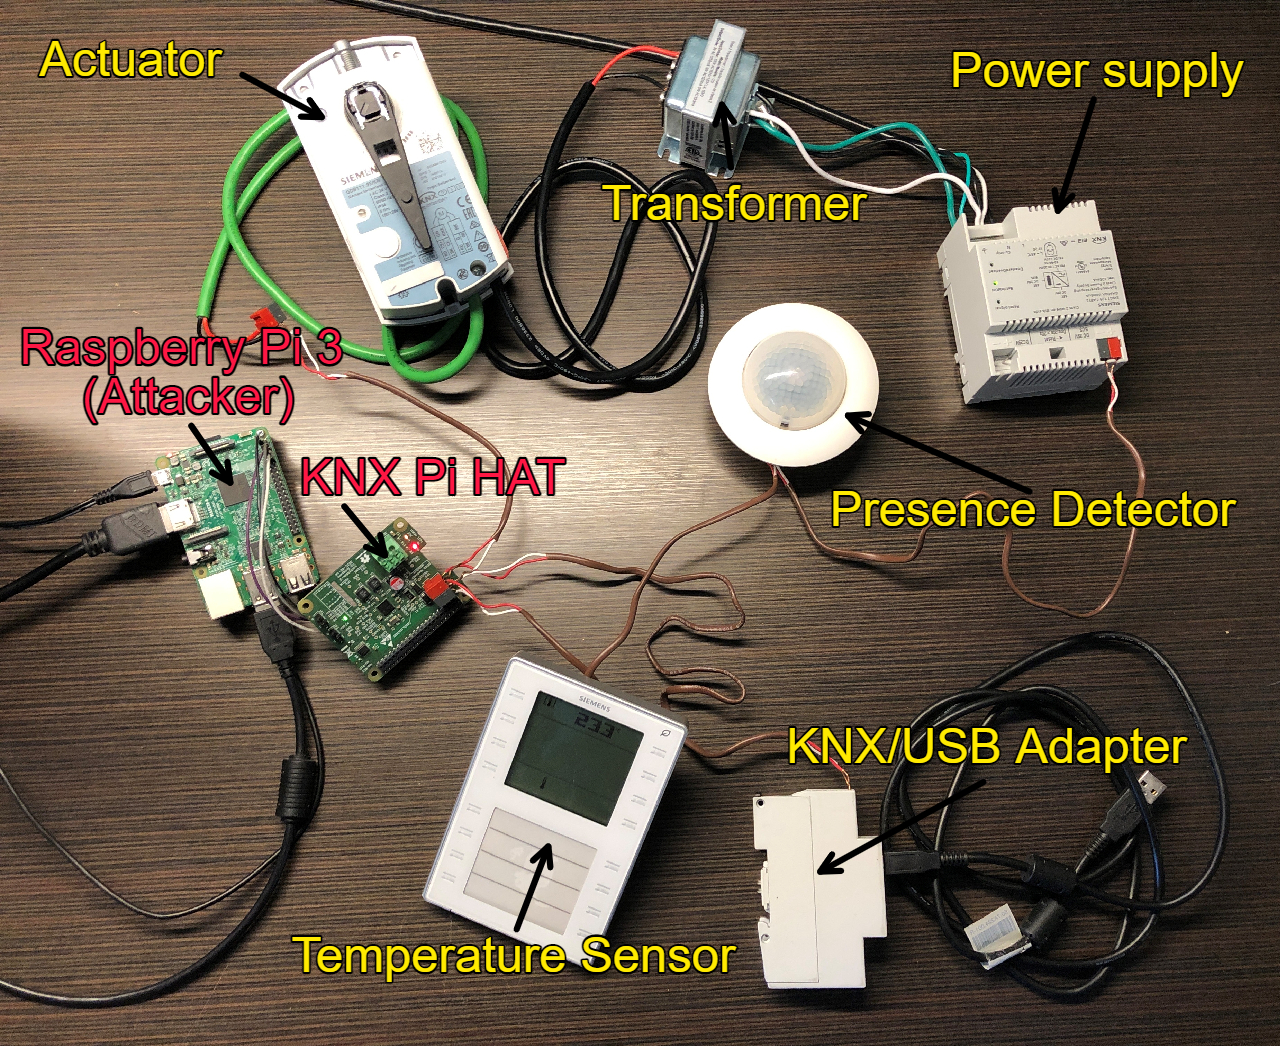 chrism09/knx-bus-dump
أداة للاستماع على حافلة KNX عبر TPUART ومجموعة مشروع Calimero، ولتفريغ البيانات من الحزم إلى تفريغ سداسي عشري لملف متوافق مع Wireshark.
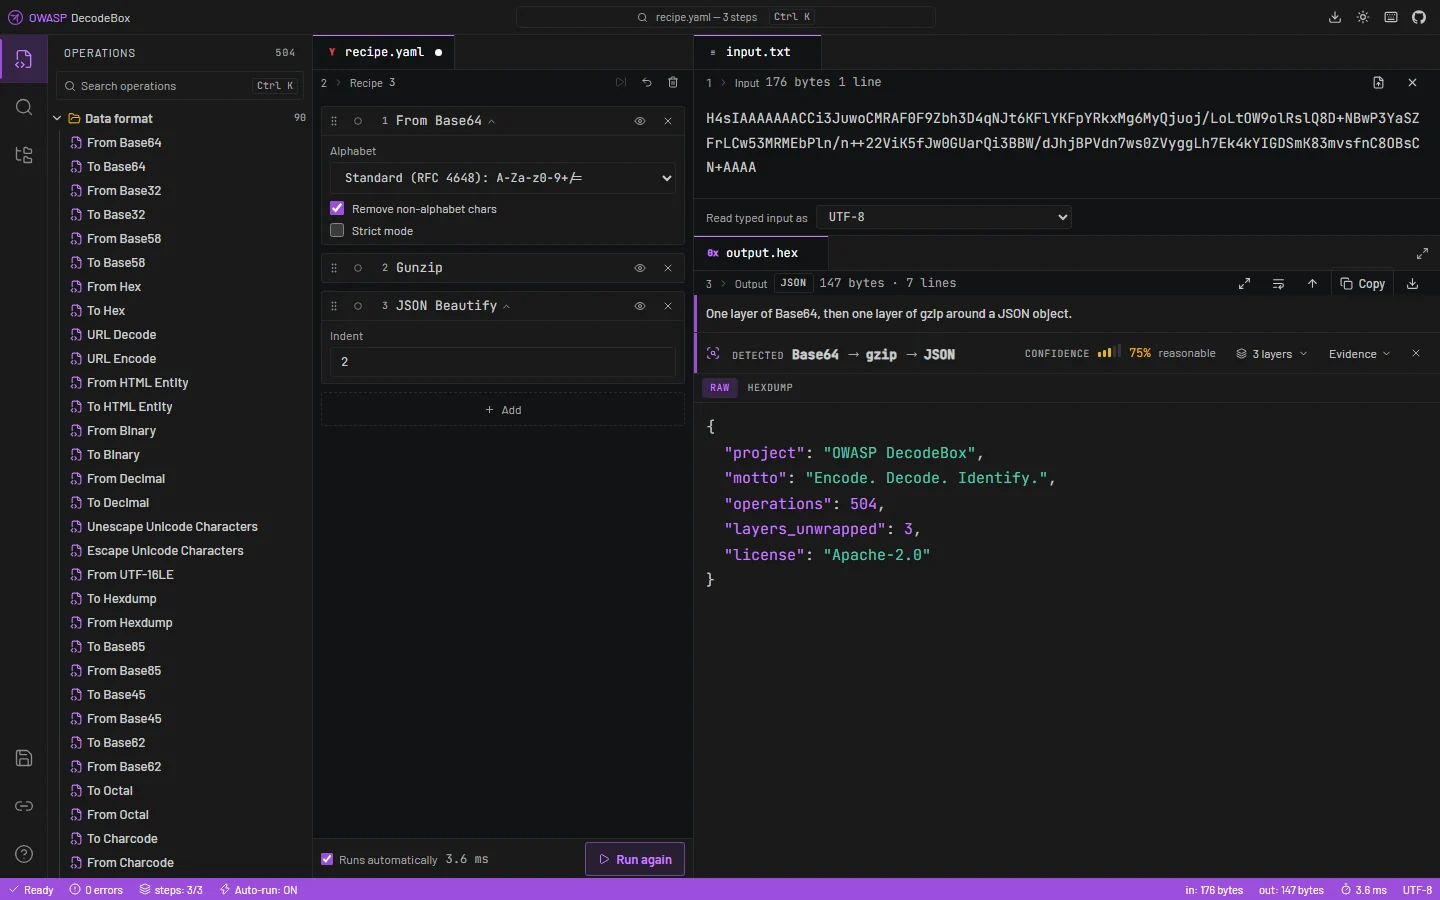 owasp/decodebox
منصة عمل من جانب العميل تكتشف تلقائيًا البيانات المجهولة أو متعددة الطبقات وتفكّ ترميزها بشكل متكرر وتحلّلها، مع استخراج المؤشرات ونتائج أمنية موسومة…
 vulnex/bytesrevealer
عارض الهندسة العكسية عبر الإنترنت
 rnb-team/loghound
محلل EVTX لما بعد الاستغلال لرسم خرائط BloodHound
 infobyte/wiremax
مفكك لاحق (postdissector) قائم على Lua لبرنامج Wireshark، يقوم بفك تشفير وتحليل عناصر معلومات البائع (vendor IEs) الخاصة بأجهزة Ubiquiti…
 ustayready/physical-analyzer-scripts
سكربتات Python لـ Cellebrite Physical Analyzer لمساعدة المحللين بوظائف موسّعة
 rfxn/cpanel-sessionscribe
أدوات كشف وتخفيف وهندسة عكسية لثغرة CVE-2026-41940 (SessionScribe): ثغرة تزوير الجلسات غير المصادَق عليها في cPanel/WHM والتي أُفصِح عنها في…
 proteqtum/interactive-binary-structures
توثيق تفاعلي ومرجع بصري لتنسيقات الملفات الثنائية وترتيبات ذاكرة النظام.
 manishrawat21/soc-automation-lab
سير عمل أتمتة مركز عمليات الأمن (SOC) موثق باستخدام Wazuh وN8N وCaldera وVelociraptor
 withsecurelabs/flair
نص برمجي خفيف للتنفيذ الدفعي لاستحواذ شبه آلي على الأدلة الجنائية الرئيسية من أجهزة ويندوز، باستخدام أدوات نظام التشغيل الأصلية فقط لدعم الاستجابة…
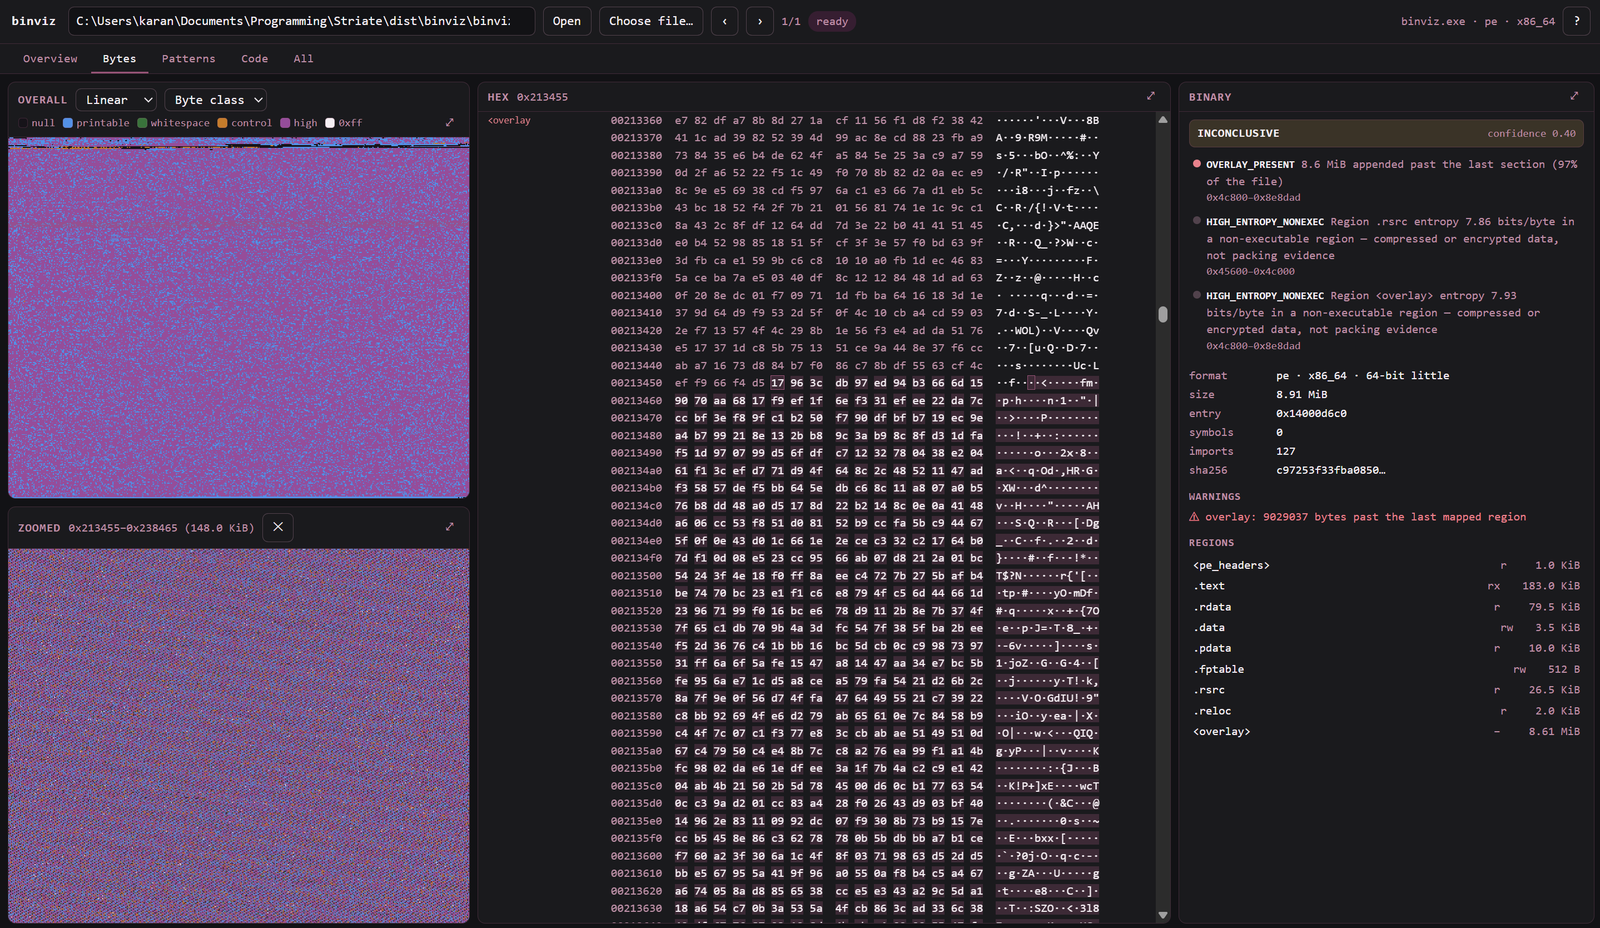 karankantaria/binviz
أداة تصوّر وفرز ثنائي — أسطح الإنتروبيا وفئات البايت وهيلبرت، ومخططات النقاط ورسوم تدفق التحكم عبر نموذج مساحة عناوين مشترك واحد.
 levilutz/cve-2021-30860
افحص بحثًا عن أدلة على استغلال CVE-2021-30860 (FORCEDENTRY)
 mellen9999/cmdchamp
مدرب واجهة سطر الأوامر bash — 30 مستوى من ls وصولاً إلى تصعيد الامتيازات
 wrongbaud/spidump
أداة لإعادة بناء صور SPI flash عبر عمليات التقاط محلل المنطق
 onapsis/onapsis_cve-2025-31324_scanner_tools
ماسح ضوئي بلغة Python لـ CVE-2025-31324 يحدد حالات SAP NetWeaver Visual Composer الضعيفة ويكتشف مؤشرات الاختراق من الاستغلال النشط.
 forentfraps/pe-signgen
توليد تواقيع عالمية لأي دالة نظام من جميع إصدارات ويندوز باستخدام Winbindex








