Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
pike-agent — تجريبي Linux strace LLM agent | Kitploit
أدوات/GitHubGitHub/synacktiv/pike-agent
التحليل الديناميكي (عزل)مصممي الأخطاءالتحقيق الجنائي الرقميتحليل البرمجيات الخبيثةالأدوات والمكوناتالتعلم والتعليمالاستجابة للحوادثأمن الذكاء الاصطناعي
GitHubsynacktiv/pike-agent

pike-agent

تجريبي Linux strace LLM agent

عرض المستودع
20142منذ 6 أشهرتمت المراجعة من قبل Kitploit
مشاركة

وكيل Pike

Pike

يسجل pike-agent ويحلل كيفية تصرف البرامج على لينكس. يتتبع نشاط البرنامج، ويفهرسه في قاعدة بيانات، ويتيح لك الدردشة مع وكيل LLM حوله في واجهة مستخدم نصية (TUI).

أمثلة على الاستفسارات:

  • تشخيص الانهيار: This program crashed with a bus error. What happened?
  • اكتشاف حالات السباق: Are there any race conditions in how this program creates temporary files?
  • فرز البرامج الضارة: I found this process running on a production server. Should I be worried?

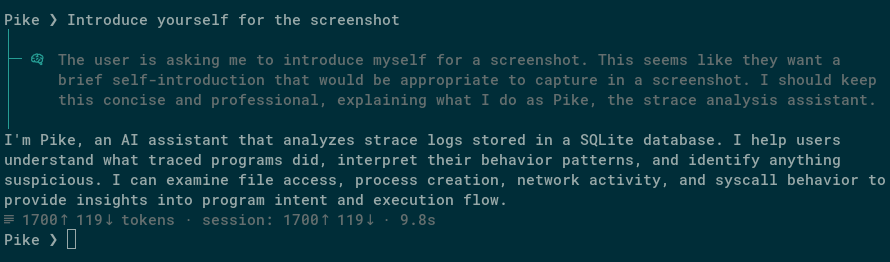
انظر قل مرحبًا لـ Pike! للحصول على مقدمة.

كيف يعمل

يستخدم pike-agent أمر strace لتسجيل كل استدعاء نظام يقوم به البرنامج، ثم يفهرسها في قاعدة بيانات SQLite مع بحث نصي كامل. يستعلم وكيل LLM من هذه القاعدة عبر استدعاءات أدوات للإجابة على أسئلتك حول سلوك البرنامج.

  • يدعم الاستدلال المحلي (llama.cpp) وواجهات API الخارجية (Claude, Gemini، إلخ.)
  • بحث نصي كامل عبر وسائط استدعاءات النظام
  • البحث في دليل المساعدة (man) لتوثيق استدعاءات النظام

التثبيت

uv pip install -e .

يتطلب Python 3.13+ وتثبيت strace على النظام.

الاستخدام

في التشغيل الأول، يتم إنشاء ملف تكوين افتراضي في ~/.config/pike-agent/config.toml. قم بتحريره لتكوين مزود الاستدلال والنموذج. افتراضيًا، يشير إلى خادم llama.cpp محلي.

يعمل Pike-agent بشكل أفضل مع النماذج الجيدة في استدعاء الأدوات، على سبيل المثال: Gemini 3 Pro, Qwen 3.5, Claude 4.6 Sonnet...

تسجيل تتبع

تتبع أمر:

pike-agent run -- ./my-program --flag

الارتباط بعملية قيد التشغيل:

pike-agent attach 1234

كلاهما ينتج ملف .db مع التتبع المفهرس.

الدردشة مع الوكيل

ابدأ جلسة دردشة على تتبع مسجل:

pike-agent chat trace.db

الترخيص

GPLv3.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →