
 #1
أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.
موصى به من Kitploit
 abdeljalilait/kerneleye
أمان على مستوى النواة واستجابة للهجمات لخوادم لينكس.
 nccgroup/windowspatchdetector
كاشف تصحيح قسم .text التجريبي لنظام Windows
 mhelwig/adwind-decryptor
أداة فك تشفير بسيطة لتروجانات Java AdWind و jRAT و jBifrost
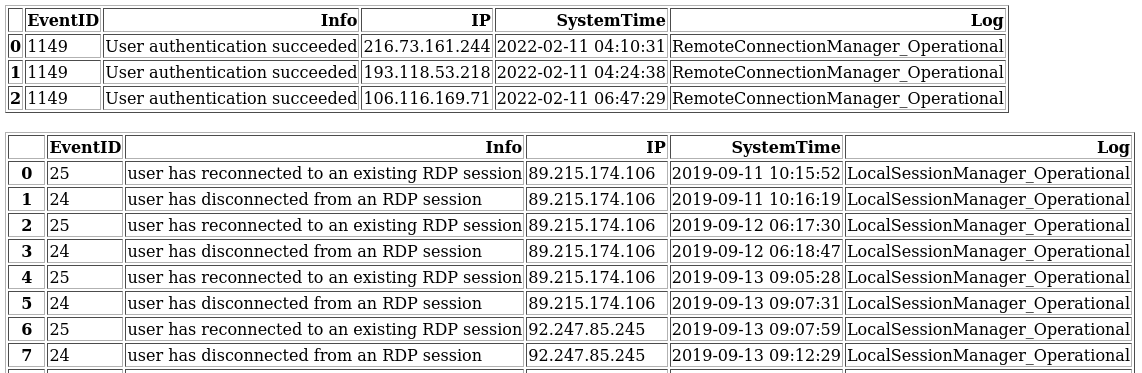 georgi-i/winevt_logs_analysis
يحلل سجلات .evtx لنظام Windows لتحديد الاتصالات عن بُعد وعناوين IP العامة من خلال تحليل EventIDs المتعلقة بتسجيلات الدخول والجلسات عن بُعد.
 msuhanov/easy_triage
نصوص برمجية لفرز الأنظمة المخترقة (Linux، ESXi، FreeBSD/NetScaler)
 agent-hellboy/ltm
ltm هو مصحح أخطاء تاريخ الآلة لنظام لينكس. يسجل بيانات تعريف العمليات والملفات والشبكة والذاكرة والإدخال/الإخراج عبر الكتل عبر eBPF، ثم يتيح لك…
 emrekybs/bluefish
أداة أتمتة مصممة لتبسيط تحليل ملفات PCAP (Packet Capture)
 buter-chkalova/rvbbit-arsenal
أبحاث أمن نواة لينكس الهجومية والدفاعية المركّزة على سلوك الروتكيت، والآثار القابلة للملاحظة، واكتشافها.
 fishermavis/bsod_bitlocker_recover
نص بايثون لاستخراج مفاتيح VMK الخاصة بـ Bitlocker
 t-tani/yama-dev
محلل ذاكرة آخر لكشف البرمجيات الخبيثة
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
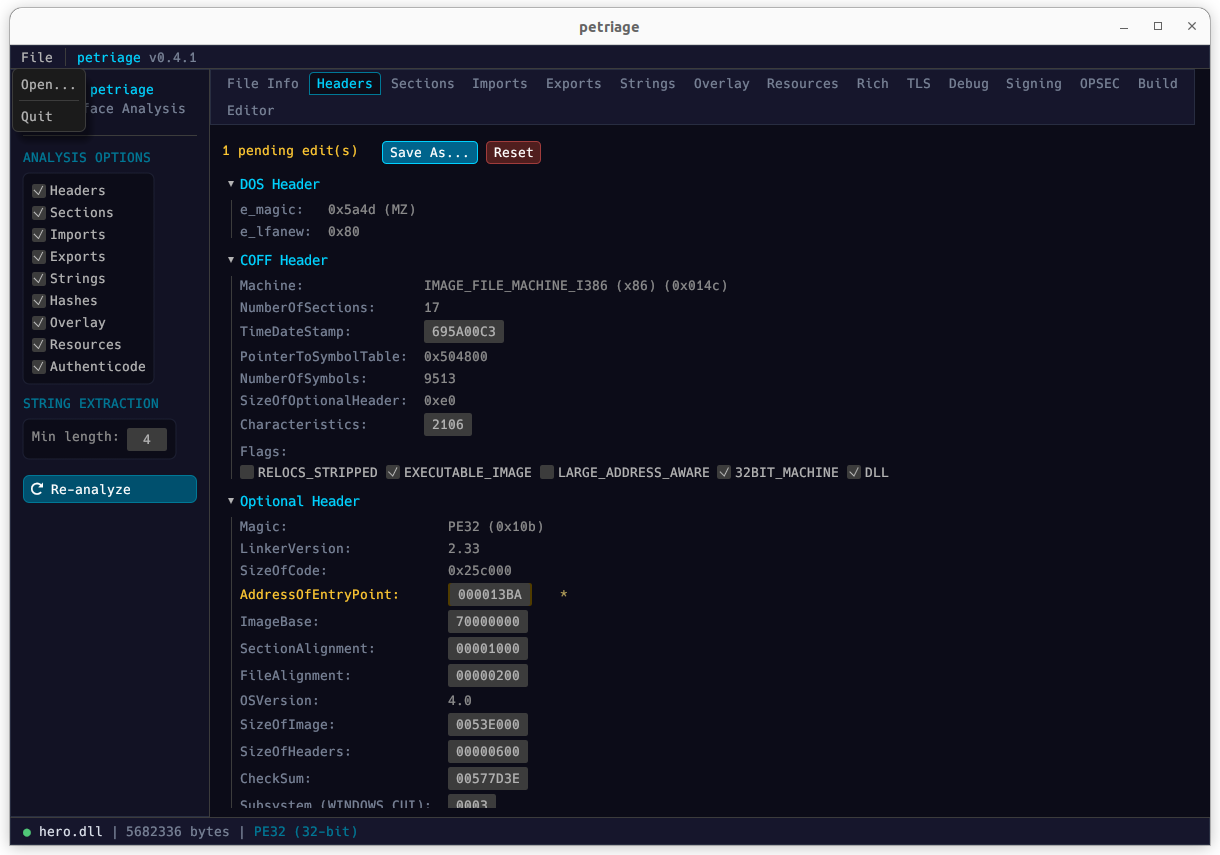 uky007/petriage
PETriage: قارئ ملفات PE موحد الرموز لأغراض الفحص الأولي، مبني للاستخدام عبر منصات وواجهات متعددة.
 oritwoen/vuke
أداة بحث لدراسة توليد المفاتيح المشفرة الضعيفة (brainwallet, PRNG, milksad, LCG, xorshift)
 star-sg/challenges
تقويم مجيء CTF بموضوع عيد الميلاد مع 12 تحديًا منظمًا عبر استغلال الثنائيات، التشفير، الهندسة العكسية، الطب الشرعي، OSINT، واستغلال الويب، مصمم لبناء…
 tjnel/certgraveyard_yara
توليد آلي لقواعد YARA من قاعدة بيانات الشهادات المخترقة في Cert Central.
 synacktiv/synacktiv-rules
مستودع عام لقواعد Sigma وYARA أنشأته Synacktiv
 gary23w/hodometer
تطبيق واحد الملف يعمل في علبة النظام (tray) أصلي على Windows (بلغة C، وWin32، دون بيئة تشغيل) يعرض بدقة البرنامج الذي يرسل ويستقبل البايتات وإلى أي…
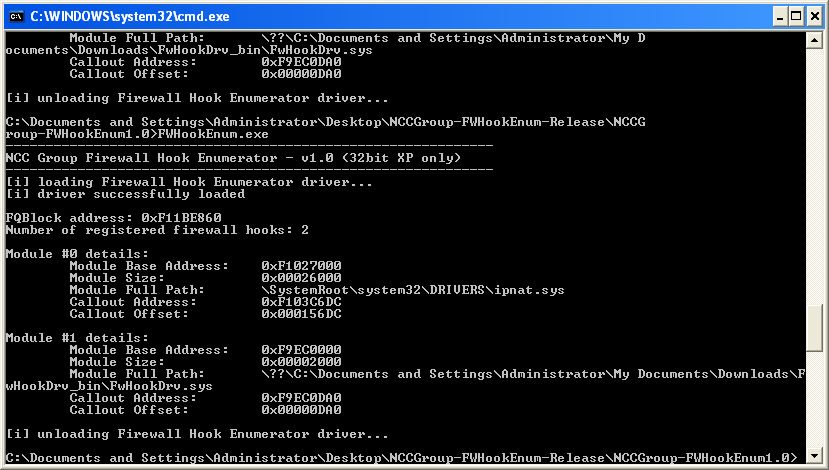 nccgroup/windowsfirewallhookdriverenumeration
أدوات لتعداد برامج تشغيل خطاف جدار حماية ويندوز على أنظمة ويندوز 2000 وXP و2003








