

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
mtproto-dissector — مكوّن إضافي لـ Wireshark لتفكيك بروتوكول Telegram | Kitploit

أدوات/GitHubGitHub/tomer8007/mtproto-dissector
التقاط وتحليل الحزمأدوات التشفير/فك التشفيرالهندسة العكسيةالتحقيق الجنائي الرقميأمن الشبكات
GitHubtomer8007/mtproto-dissector

mtproto-dissector

مكوّن إضافي لـ Wireshark لتفكيك بروتوكول Telegram

عرض المستودع
40257منذ 8 أشهرتمت المراجعة من قبل Kitploit
مشاركة

مفكك بروتوكول تيليجرام

هذا مفكك (dissector) لـ Wireshark يساعدك على فهم حركة مرور تيليجرام من حولك.

يقوم بتفكيك حزم تيليجرام التي يراها وفقًا لـ بروتوكول MTProto 2.0.
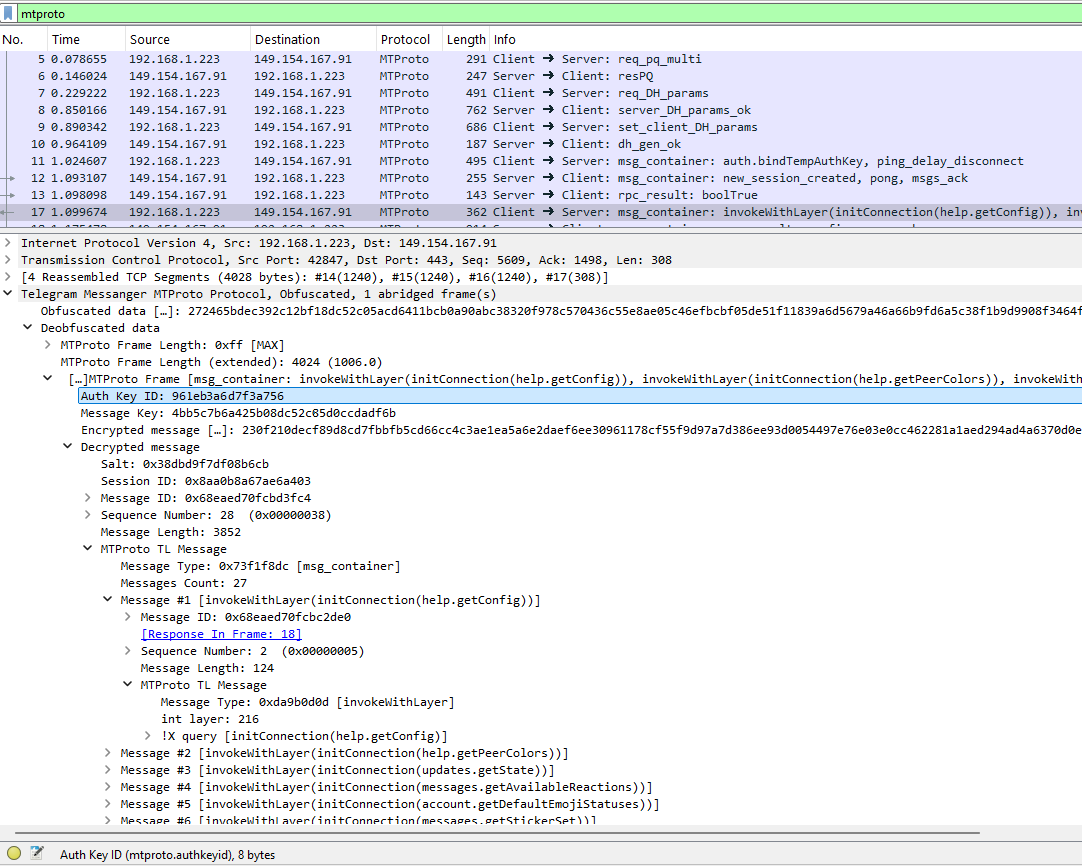
الميزات

  • يدعم بروتوكولات النقل: Abridged و Full و Intermediate و HTTP
  • يدعم إزالة التمويه (de-obfuscation)
  • يدعم إعادة تجميع حزم TCP
  • يدعم فك التشفير (عند توفير مفتاح المصادقة)
  • يفكك حمولات RPC الخاصة بـ لغة TL

القيود

  • يدعم MTProto 2.0 فقط (أي ليس للعملاء الأقدم من 2017)
  • لا يدعم بعد بروتوكولات النقل WebSocket أو Padded intermediate أو UDP
  • لغة TL ليست محللة بنسبة 100%، على سبيل المثال المصفوفات الترابطية (Associative Arrays) غير مدعومة
  • لا يكتشف تلقائيًا بعد حركة مرور MTProxy أو حركة مرور خوادم MTProto غير الرسمية

التثبيت والاستخدام

لتثبيت هذا المفكك:

  1. ثبّت روابط لغة Lua الخاصة بـ luagcrypt اللازمة للعمليات التشفيرية.
    • من الممكن ترجمته باستخدام luarocks (لإصدار Lua الخاص بـ Wireshark لديك)
    • يمكن لمستخدمي ويندوز الاطلاع على هذه المشكلة للحصول على نسخة مُجمّعة مسبقًا من luagcrypt.dll
    • انسخ ملف luagcrypt.dll/luagcrypt.so المطابق إلى دليل تثبيت Wireshark، على سبيل المثال C:\Program Files\Wireshark
  2. استنسخ هذا المستودع أو حمّله
  3. انسخ دليل mtproto إلى دليل الإضافات (plugins) في Wireshark، على سبيل المثال C:\Users\<username>\AppData\Roaming\Wireshark\plugins

بعد التثبيت، يمكنك ببساطة فتح Wireshark مع بعض حركة مرور تيليجرام.

مهم: لكي تعمل ميزة إزالة التمويه، يجب أن تكون محادثة TCP كاملة معروفة من البداية (وفقًا لمواصفات MTProto)، لذا يُنصح بفتح تطبيق تيليجرام بعد بدء تسجيل الحزم.

استخراج مفتاح المصادقة

لفك تشفير حركة المرور، ستحتاج إلى مفتاح المصادقة (auth_key) المطابق.

الإصدارات الحديثة من عملاء تيليجرام الرسميين تستخدم السرية التامة التقدّمية (Perfect Forward Secrecy) للمحادثات السحابية، من خلال استدعاء auth.bindTempAuthKey عند بدء التشغيل و/أو بشكل منتظم. هذا يعني أن الجلسات الرئيسية ستستخدم مفاتيح مصادقة مؤقتة (يتم إنشاؤها باستخدام DH) بدلاً من المفاتيح الدائمة.

لاستخراج مفاتيح المصادقة المستخدمة أثناء التشغيل، تم توفير سكربتين لـ frida يقومان بربط عمليات تيليجرام (hooking). لاستخدامهما، تأكد من تثبيت Frida، ثم شغّل:

  • hook_windows_auth_key.py لتطبيق ويندوز الرسمي (مع بعض التعديلات قد يعمل على Linux\Mac أيضًا)
  • hook_android_auth_key.py لتطبيق أندرويد الرسمي

يجب طباعة مفاتيح المصادقة ومعرّفات مفاتيح المصادقة بمجرد حدوث أي اتصال شبكي.

بمجرد حصولك على مفاتيح المصادقة، ولتغذية المفكك بها، انتقل إلى Edit --> Prefrences --> Protocols --> MTProto واملأ حقول مفاتيح المصادقة.

يمكنك أيضًا استخراج مفتاح المصادقة الدائم من ملف tgnet.dat (أندرويد - انظر على سبيل المثال هنا، هنا، هنا) أو من ملف key_datas (سطح المكتب - انظر هنا، هنا). من المحتمل أن العملاء الآخرين يخزنون auth_key بطريقة مختلفة.

مزامنة مستوى واجهة API

في بعض الأحيان، يقوم تيليجرام بتحديث إصدار مخطط API في عملائه (أو ربما تشاهد حركة مرور من عملاء أقدم). عند حدوث ذلك، من الممكن أن يكون مخطط TL الخاص بهذه الأداة غير متزامن مع بعض استدعاءات RPC التي تراها في حزمك، مما ينتج عنه رسائل Incomplete parsing في Wireshark. يمكنك معرفة مستوى API الذي يستخدمه تطبيقك في طلب invokeWithLayer الخاص به.

لمزامنة المفكك مع مخطط API الصحيح، ستحتاج إلى تنزيل ملف TL الخاص بالطبقة من تيليجرام، وتحويله إلى JSON (انظر أدناه)، وحفظه في mtproto/schema/api_tl_schema_layer_X.json حيث X هو رقم الطبقة لديك.

يمكنك الحصول على مخطط TL المحدّث من ملف api.tl الخاص بتطبيق سطح المكتب، أو الاطلاع على موقع تيليجرام لمزيد من الإصدارات.

لتحويل ملف tl إلى JSON، شغّل على سبيل المثال (تأكد من تثبيت npm لديك):

C:\path\to\MTproto Dissector> 
npx @psqq/tl-to-json api_layer_218.tl mtproto/schema/api_tl_schema_layer_218.json default --indent 4

ثم تأكد من نسخ ملف json الجديد إلى mtproto/schema/ في دليل الإضافات الخاص بـ Wireshark. أخيرًا، في Wireshark انتقل إلى Edit --> Prefrences --> Protocols --> MTPROTO، وغيّر "API level" إلى المستوى الذي يطابق حركة المرور لديك.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




