Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Get-AppLockerEventlog — هذا مستودع لجلب سجل أحداث Applocker عن طريق تحليل win-event log | Kitploit

أدوات/GitHubGitHub/romaissaadjailia/get-applockereventlog
التحقيق الجنائي الرقمياستخبارات التهديداتالاستجابة للحوادثتحليل السجلات
GitHubromaissaadjailia/get-applockereventlog

Get-AppLockerEventlog

هذا مستودع لجلب سجل أحداث Applocker عن طريق تحليل win-event log

عرض المستودع
مشاركة
29330منذ 4 سنواتتمت المراجعة من قبل Kitploit

Get-AppLockerEventlog

الوصف

يقوم هذا السكريبت بتحليل جميع قنوات الأحداث من سجل أحداث ويندوز لاستخراج جميع السجلات المتعلقة بـ AppLocker. سيجمع السكريبت جميع المعلومات الهامة المتعلقة بالأحداث لأغراض الطب الشرعي الرقمي أو صيد التهديدات، أو حتى لاستكشاف الأخطاء وإصلاحها. فيما يلي السجلات التي نجلبها من سجل الأحداث:

  • EXE و DLL،
  • MSI و Script،
  • التطبيقات المعبأة - النشر،
  • التطبيقات المعبأة - التنفيذ.

المخرجات:

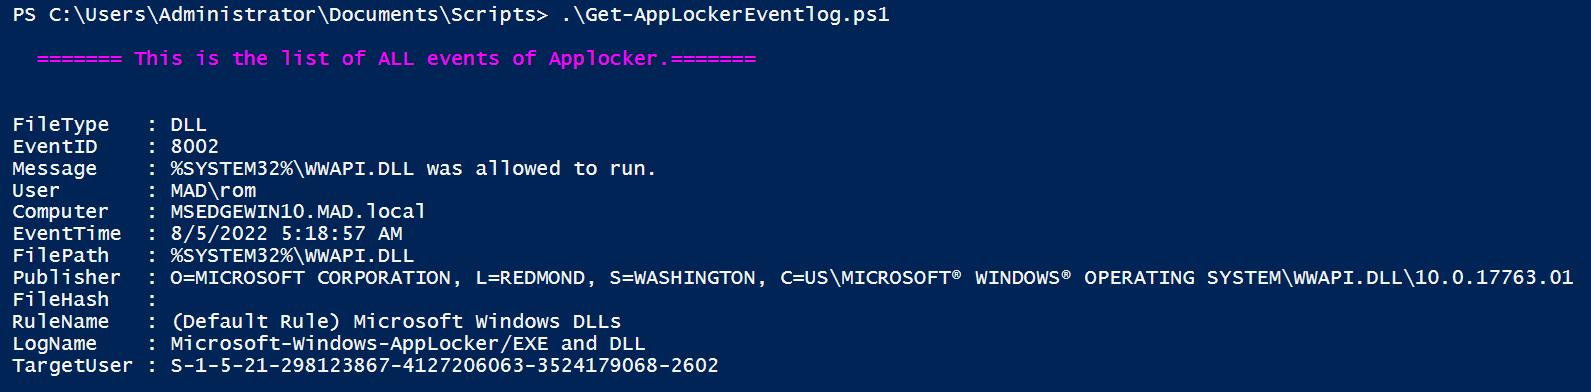
  • سيتم عرض النتيجة على الشاشة
    all

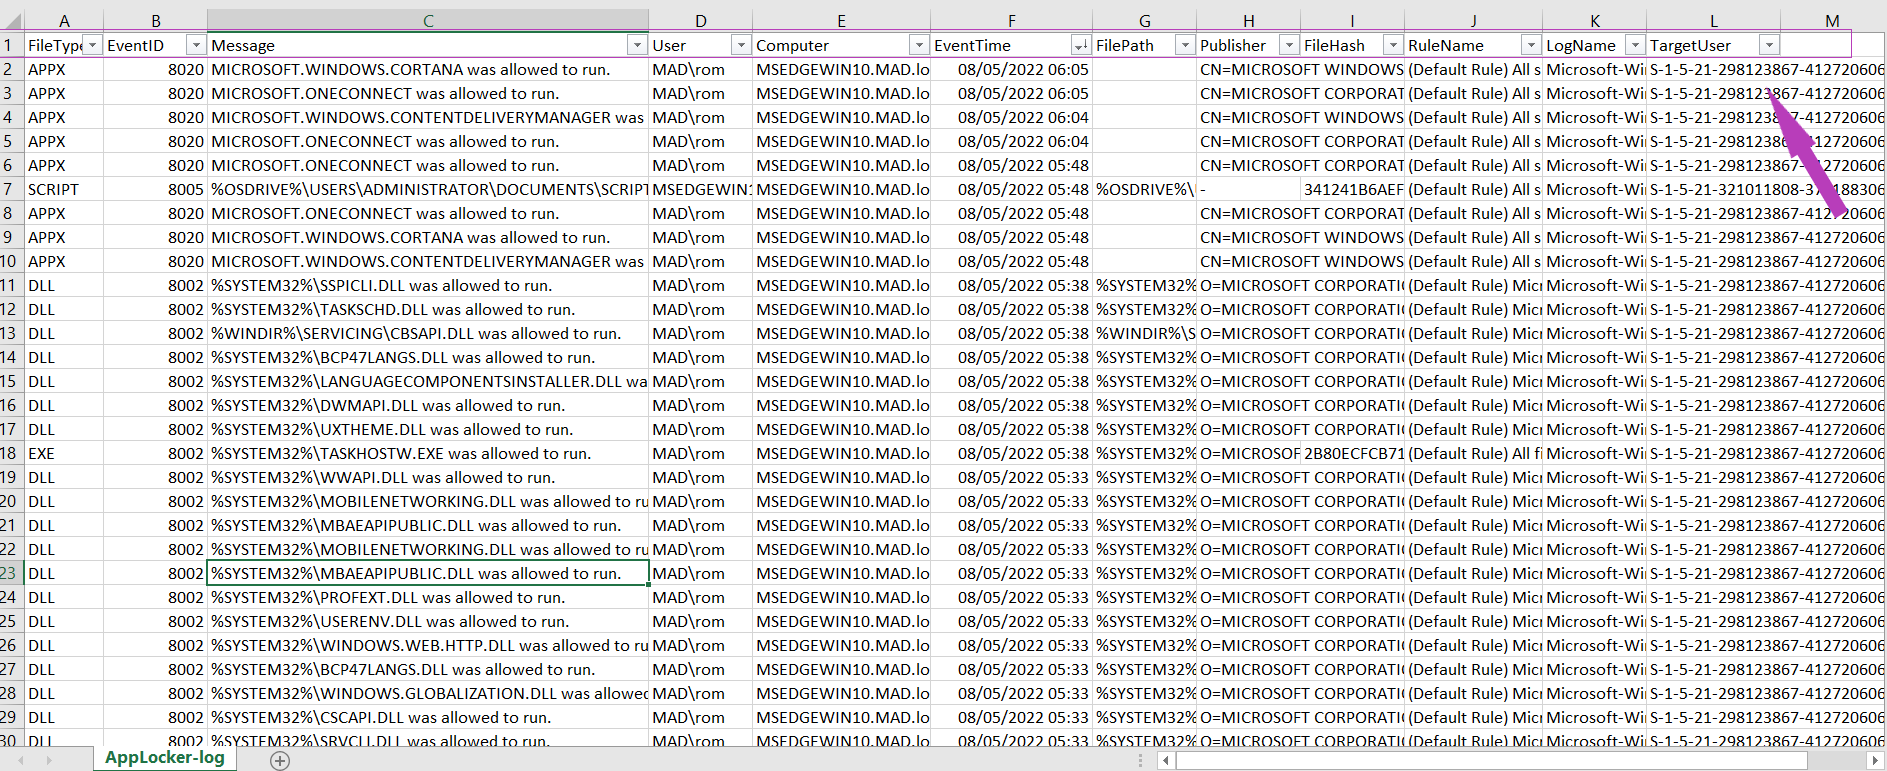
  • وسيتم حفظ النتيجة في ملف CSV: AppLocker-log.csv
csv

المعلومات القيمة والمفيدة التي ستحصل عليها من هذا السكريبت هي:

  • FileType,
  • EventID,
  • Message,
  • User,
  • Computer,
  • EventTime,
  • FilePath,
  • Publisher,
  • FileHash,
  • Package,
  • RuleName,
  • LogName,
  • TargetUser.

المعلمات

HunType

تحدد هذه المعلمة نوع الأحداث التي تهتم بها، وهناك 04 قيم لهذه المعلمة:

1. All

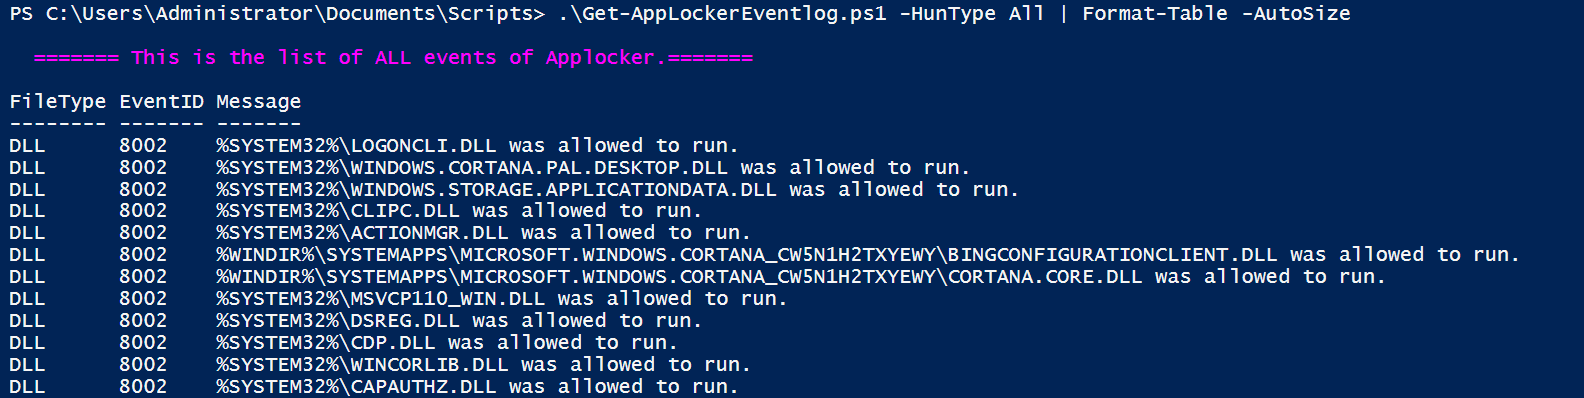
يحصل هذا على جميع أحداث AppLocker المهمة لصيد التهديدات أو الطب الشرعي أو حتى استكشاف الأخطاء. هذه هي القيمة الافتراضية.

.\Get-AppLockerEventlog.ps1 -HunType All
all

2. Block

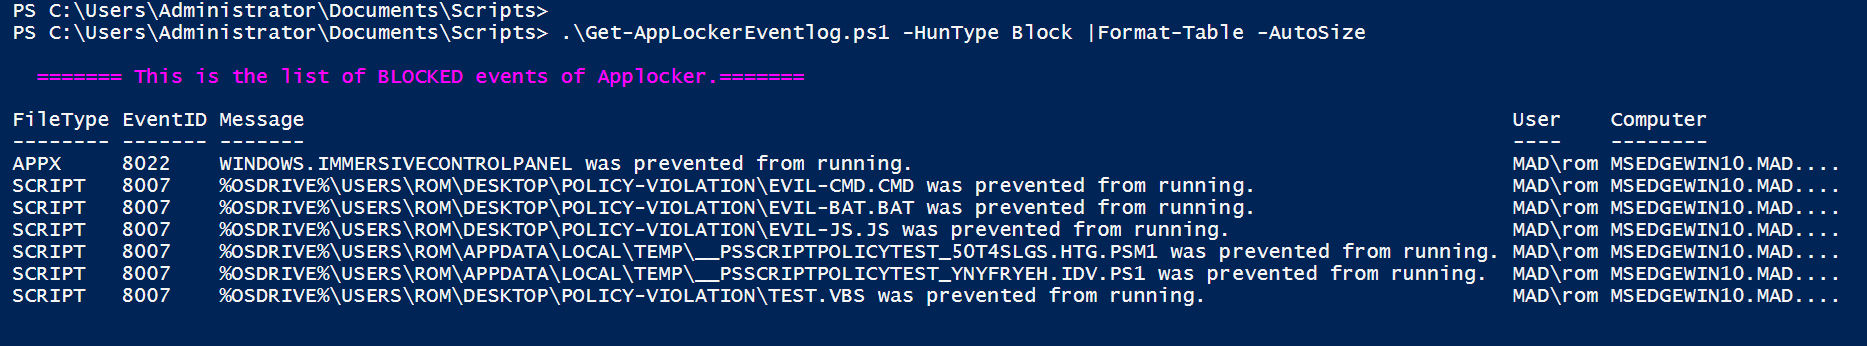
يحصل هذا على جميع الأحداث التي يتم تشغيلها بواسطة إجراء حظر تطبيق بواسطة AppLocker، هذا النوع مهم جدًا لصيد التهديدات أو الطب الشرعي، وله أولوية عالية، لأنه يشير إلى محاولات ضارة، أو قد يكون مؤشرًا جيدًا على نشاط ضار سابق لتجاوز آليات الدفاع.

.\Get-AppLockerEventlog.ps1 -HunType Block |Format-Table -AutoSize
Block

3. Allow

يحصل هذا على جميع الأحداث التي يتم تشغيلها بواسطة إجراء السماح بتطبيق بواسطة AppLocker. بالنسبة لصيد التهديدات أو الطب الشرعي، حتى التطبيقات المسموح بها يجب مراقبتها، من أجل اكتشاف أي تجاوز محتمل أو أخطاء في التكوين.

.\Get-AppLockerEventlog.ps1 -HunType Allow | Format-Table -AutoSize
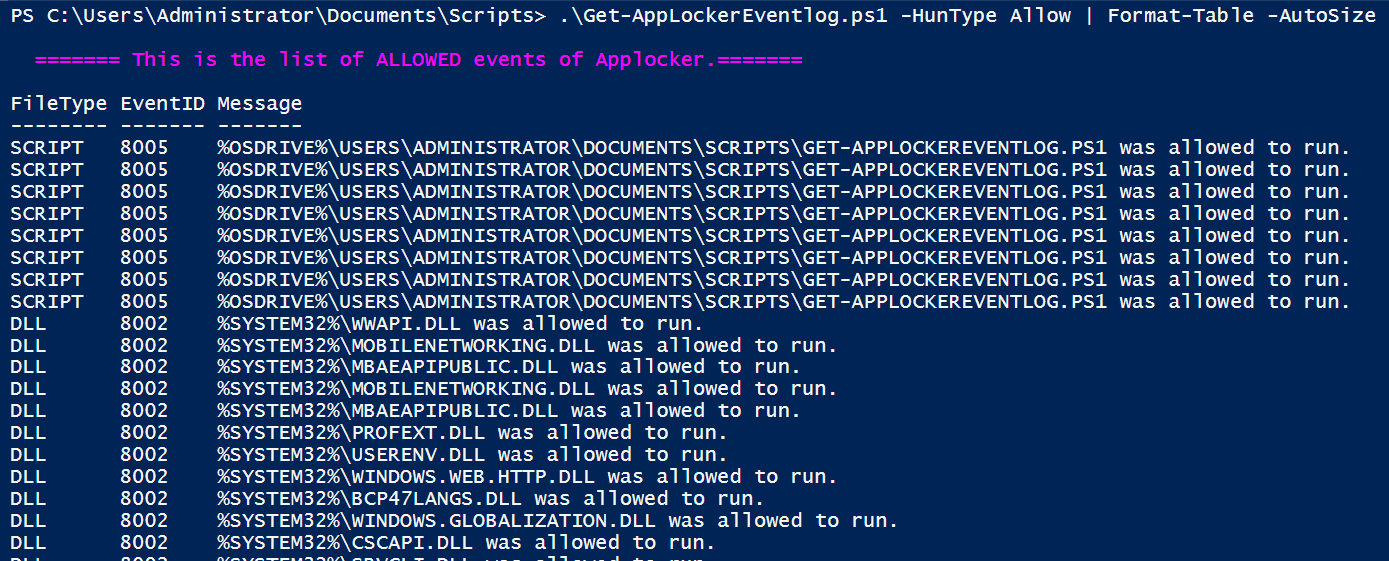
Allow

4. Audit

يحصل هذا على جميع الأحداث التي يتم إنشاؤها عندما يقوم AppLocker بحظر التطبيق إذا كان وضع الإنفاذ مفعلًا (وضع التدقيق). بالنسبة لصيد التهديدات أو الطب الشرعي، قد يشير هذا إلى أي خطأ في التكوين، أو إهمال من المسؤول لتبديل الوضع، أو حتى إجراء ضار حدث في مرحلة التدقيق (مرحلة الضبط).

 .\Get-AppLockerEventlog.ps1 -HunType Audit
 

المصادر

لفهم أفضل لـ AppLocker:

  • الغوص في AppLocker للفريق الأزرق — الجزء 1

  • https://docs.microsoft.com/en-us/windows/security/threat-protection/windows-defender-application-control/applocker/using-event-viewer-with-applocker

المساهمة

يرحب هذا المشروع بالمساهمات والاقتراحات.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →