

WITCHCRAFT هي عدة أدوات سايبرديك مصممة للمتسللين الذين يغوصون عميقًا في الشبكة. إنها منصتك المتكاملة لاختراق البيانات، وكسر أنظمة الحماية، والتسلل إلى أنظمة الشركات. سواء كنت تتعقب الأدلة الرقمية، أو تجمع معلومات من المصادر المفتوحة، أو تخترق جدران الحماية، فإن WITCHCRAFT تغطي ظهرك.




رفيقك في OPSEC. شغّل witchcraft help أو witchcraft manual (للحصول على الدليل الكامل)
WitchcraftFEX هو أكثر بكثير من مجرد سكربت اختراق بسيط، فهو مجموعة أدوات cyberdeck مبنية للـ runners الذين يتعمقون في الشبكة. صدفة (shell) ومحرك أتمتة للاختبار الاختراقي، وosint، والتحليل الجنائي، والبصمات، والاختراق الويب، وبناء البرمجيات الخبيثة، والـ reverse shells، ووكلاء RCE، وتوليد التقارير (RBR)، ودفاتر اللعب (RBP) القائمة على القواعد. كل ذلك مبني على نظام معياري. وهو متوافق تمامًا مع GNU/Linux وBSD وAndroid (مع Termux) وWindows (WSL)
WitchcraftFEX أو ببساطة WFEX هو نظام معياري يحتوي على أدوات البناء والاختراق للـ cypherpunks. الهدف هو مركزة كل عملي (المرتبط بالأمن السيبراني) وعرضه بطريقة موحّدة للمستخدم. لديّ عدة مستودعات لذلك، لكن هذا هو المستودع الوحيد المهم.
يحتوي هذا المستودع على الأدوات نفسها بالإضافة إلى جميع سكربتات البناء وملفات التهيئة لإعداد نظام تطوير للـ cyphers، إذا كنت تريد بناء شيء والاسترخاء، فهذا المستودع لك.
ماذا عن المحتويات؟ حسنًا، يوجد ملف monorepo.md يجب أن تقرأه لفهم بنية المشروع. لكن باختصار:
manifest مخصص للمستندات، مثل manifest الخاص بالـ punks والـ cypherswitchcraft هي مجموعة الأدوات الرئيسية للعمليات الهجومية والدفاعية، وهي العمل الأعظم للمشروع، كل ما يتعلق بالعمليات والأمن موجود هنا (أو يجب أن يكون)xcript هي لغة برمجة مستقلة بلغة rust (أعلم، أعلم) أنشأتها لـbloodmoon-os هو نظام تشغيل opsec، خفيف و"قابل للتخصيص"، ليس نظام تشغيل كامل القدرات، الهدف هو العمل على cyberdecks ومساعدتي (ومساعدتك) على فهم نظام التشغيل وLinux بعمق.يتضمن هذا المستودع كودًا مكتوبًا يدويًا وكودًا بمساعدة الذكاء الاصطناعي، بعض الأشياء مثل rocket_db تم إنشاؤها بنسبة تقارب 100% بواسطة الذكاء الاصطناعي (مع بعض التعديلات). لا أمانع في كود الذكاء الاصطناعي الذي أستطيع تفسيره.
2026، cosmic-zip
WitchcraftFEX هي مجموعة أدوات أمن هجومي تجمع الأدوات، وتُسلسل الدوال، وتوفر واجهة تفاعل موحّدة لمهام متنوعة تشمل اختراق Wi-Fi، وفحص الويب، وفحص الثغرات، وOSINT، والتحليل الجنائي، وإدارة النسخ الاحتياطي، وحقن SQL، وإدارة backdoor وransomware، وبناء البرمجيات الخبيثة المخصصة، والـ reverse shells، ووكلاء RCE، وتوليد التقارير (RBR)، ودفاتر اللعب (RBP) القائمة على القواعد.
كما تحتوي على WebUI يوفر الوصول إلى جميع ميزات CLI ويتضمن إضافات مخصصة. يتم توليد WebUI تلقائيًا، لذا ستكون جميع التعديلات التي يجريها المستخدم متاحة بعد تنفيذ الأمر الفرعي build.web.
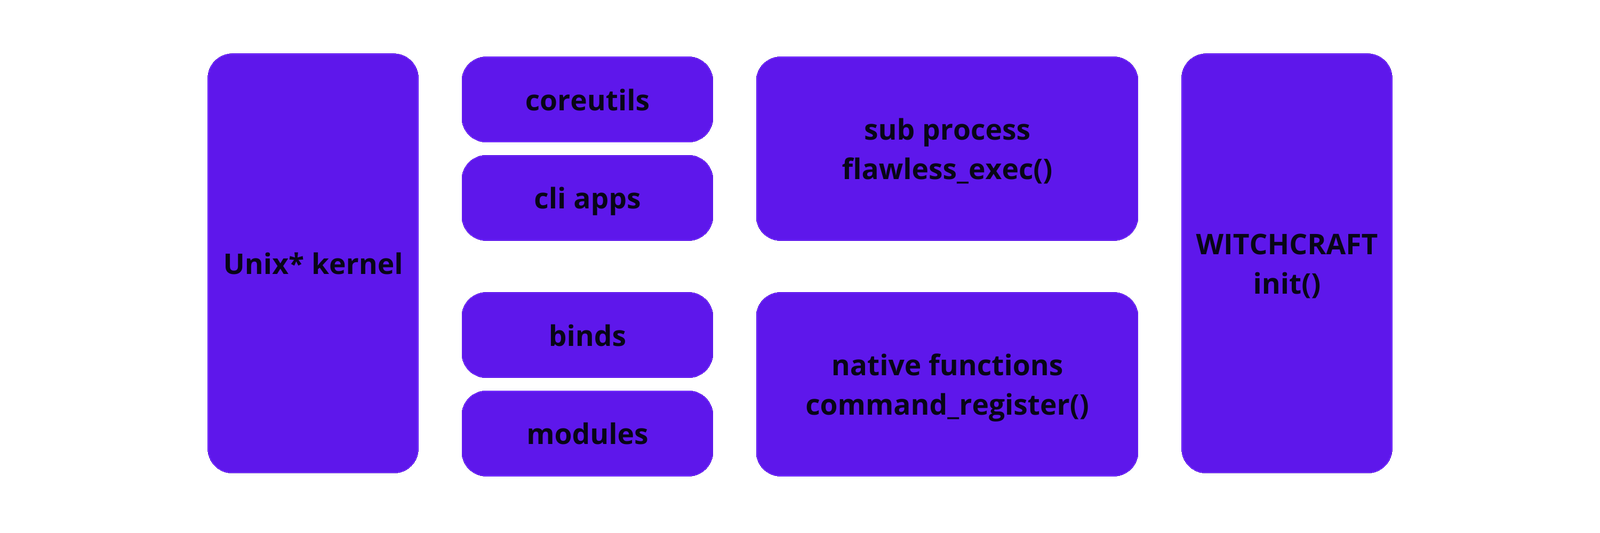
يعمل النظام عبر ملف "genesis"، الذي يسجّل جميع الأوامر والأسماء المستعارة والارتباطات والدوال، إلى جانب توثيقها والـ super-strings الخاصة بها. يحتوي كل super-string على معلومات حول الخيارات المحددة مسبقًا للبرمجيات الخارجية أو الدوال الداخلية. بهذا التصميم، ومع حقيقة أن التوثيق والأدلة تُولَّد تلقائيًا، لدينا نظام كامل وقابل للتوسيع وقوي جاهز للاستخدام التشغيلي.
تتميز WitchcraftFEX بنظام توليد دفاتر لعب آلي قائم على قواعد بيانات الثغرات والهجمات من OWASP ودعم الذكاء الاصطناعي. وهو يدعم النسختين الإنجليزية والبرتغالية البرازيلية. يُستخدم هذا النظام أيضًا لتوليد تقارير bug bounty.
من ملف التكوين (genesis)، يُنشئ محلل (parser) مقترن بمحرك قوالب (مبني من الصفر) واجهات Web وCLI وAPI. الأكثر استخدامًا هي CLI وWeb. واجهة API تجريبية وقد لا تعمل بشكل صحيح.
مهم: يحتوي هذا المشروع على خادم ويب مخصص مُنفَّذ من الصفر باستخدام GO. يسمح هذا الخادم بتنفيذ التعليمات البرمجية وتنفيذ الأوامر عن بُعد، لذا يجب عدم تعريضه لأي شبكة. شغّله دائمًا على localhost أو داخل جهاز افتراضي خلف NAT.
يتفاعل المستخدم (أنت) فقط مع الواجهات، التي توفر طريقة موحّدة للتعامل مع جميع الوحدات الفرعية والإضافات والمكونات الإضافية والوظائف الأصلية.
لا يعتمد WitchcraftFEX على مكتبات طرف ثالث. فهو يستخدم فقط التعليمات البرمجية المطوّرة مباشرةً بلغة Python، مما يجعله عالي القابلية للنقل ومتينًا وسهل التثبيت. وأينما وُجد نظام GNU/coreutils أو نظام متوافق مع coreutils، سيعمل WitchcraftFEX.
NT_DATAROOT - يحدد المسار الكامل لدليل spellbook (مثال: /opt/witchcraft/spellbook)
للتسهيل، نوفر نسخًا مُجمَّعة مسبقًا مبنية باستخدام Nuitka. إذا كنت لا تثق بالملفات الثنائية المُجمَّعة مسبقًا، فيرجى التجميع من المصدر بدلاً من ذلك.
ملاحظة! يحتوي هذا المشروع بالفعل على نسخ مُجمَّعة من:
يتوفر WitchcraftFEX بنسختين:
| الإصدار | الحجم | الوصف |
|---|---|---|
witchcraft_full.tar.gz | 200 MB | نسخة خفيفة بدون نماذج LLM |
witchcraft_devel.tar.gz | 5.8 GB | نسخة تطويرية تتضمن نموذج Deepseek llama 8b |
التوصية: استخدم النسخة الكاملة للحصول على الوظائف الكاملة.
في main.py، يمكنك إضافة سكربت ليُشغَّل في كل مرة يعمل فيها Witchcraft. يتيح ذلك تكوينًا أكثر تقدمًا. ستُشغَّل السكربتات المخصصة في كل مرة، قبل كل أمر.
net_shell_router(FN_REGISTRY, "spellbook/pkg/common/hello.sh")
main.py [submodule] --arg1 value --arg2 option --arg3 123
عند تنفيذ أي دالة في WitchcraftFEX، تبدأ دائمًا بتحديد الوحدة الفرعية التي ستستخدمها، متبوعة بالوسائط المكتوبة باستخدام --. لم تعد أسماء الوسائط موحّدة، لكن يمكن العثور على معانيها في rocketdb.json
حول الوحدة الفرعية cosmic: Cosmic هو لقبي، وقد استخدمته للإشارة إلى الوحدات الفرعية الصغيرة والمكتفية ذاتيًا التي كانت ستُحدث بخلاف ذلك عبئًا غير ضروري.
مثال:
chmod +x main.py
./main.py version
يضيف ألوان طرفية ANSI باستخدام رموز الهروب في UNIX. مناسب لـ الطرفيات التفاعلية. غير آمن لملفات السجلات أو الأتمتة.
مثال:
./main.py version
يُخرج نصًا عاديًا بترميز UTF-8، دون ألوان أو تنسيق. مثالي لـ السكربتات والسجلات والأتمتة.
مثال:
./main.py version --output_mode_none
يُنشئ مخرجات منسّقة بصيغة HTML باستخدام <span> وstyle المضمّنين. يُستخدم في لوحات المعلومات والتقارير والمعاينات على الويب.
مثال:
./main.py version --output_mode_html
./main.py manual
تتضمن أعلام سطر الأوامر القياسية (SCLF) ما يلي:







