
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 wh04m1001/cve-2025-48799
استغلال إثبات المفهوم لـ CVE-2025-48799، وهو تصعيد امتياز في خدمة تحديث Windows عبر حذف مجلد عشوائي مع معالجة الروابط الرمزية، مما يؤثر على أنظمة…
 stmcyber/boobsnail
توليد وحدات ماكرو XLM الخاصة بـ Excel 4.0 بشكل مبهم لعمليات الفريق الأحمر وتحليل الفريق الأزرق، مع دعم لتقنيات الإصابة المتعددة، وترجمة الصيغ،…
 y4er/cve-2020-2883
RCE لـ Weblogic coherence.jar
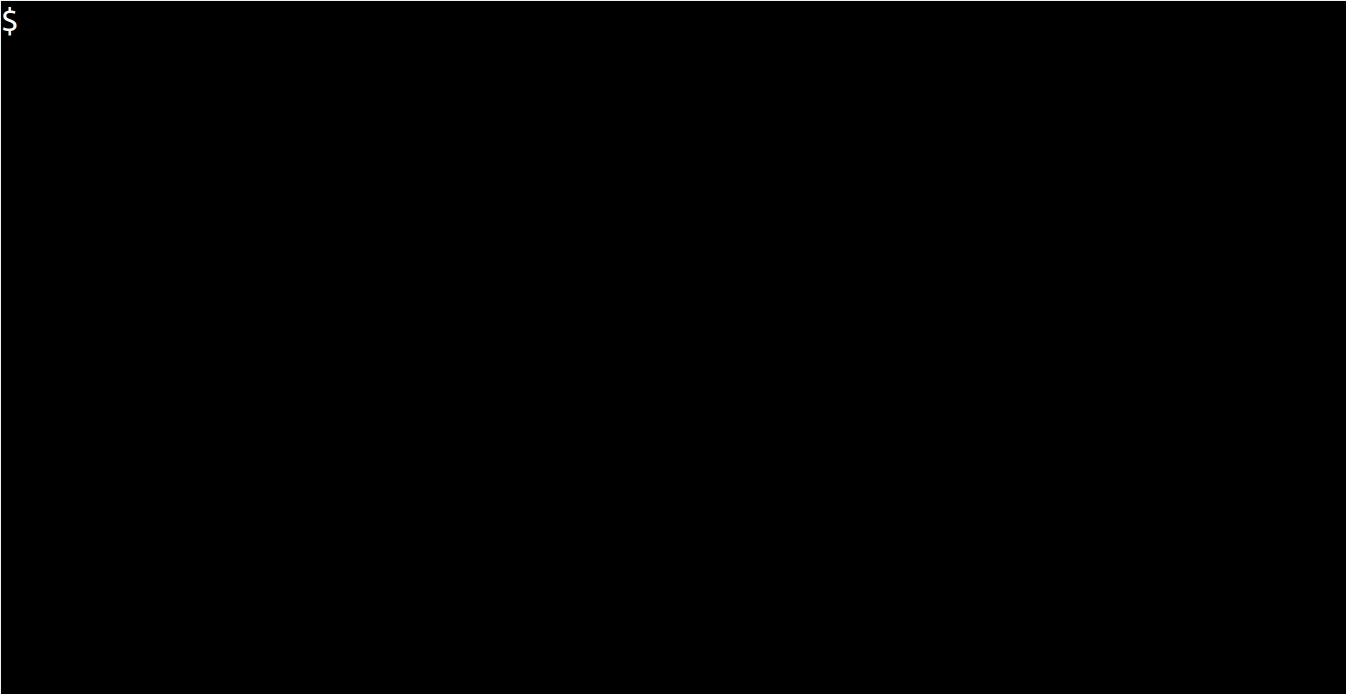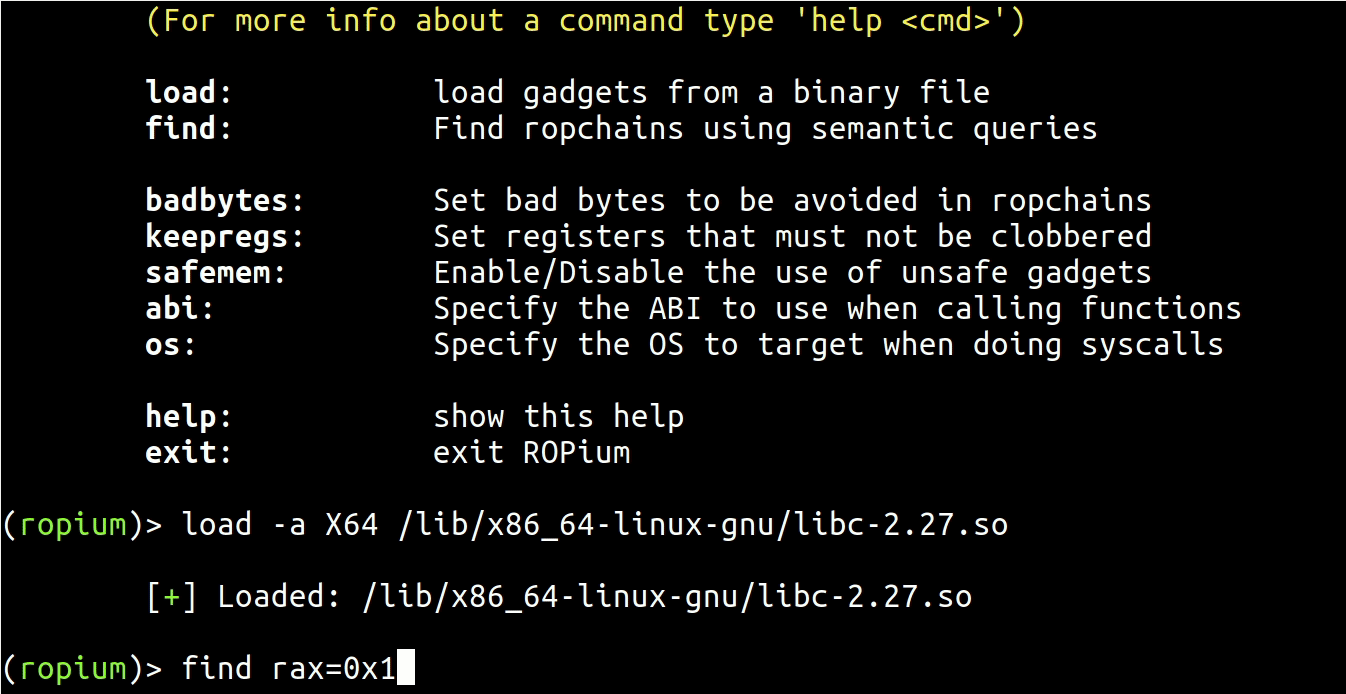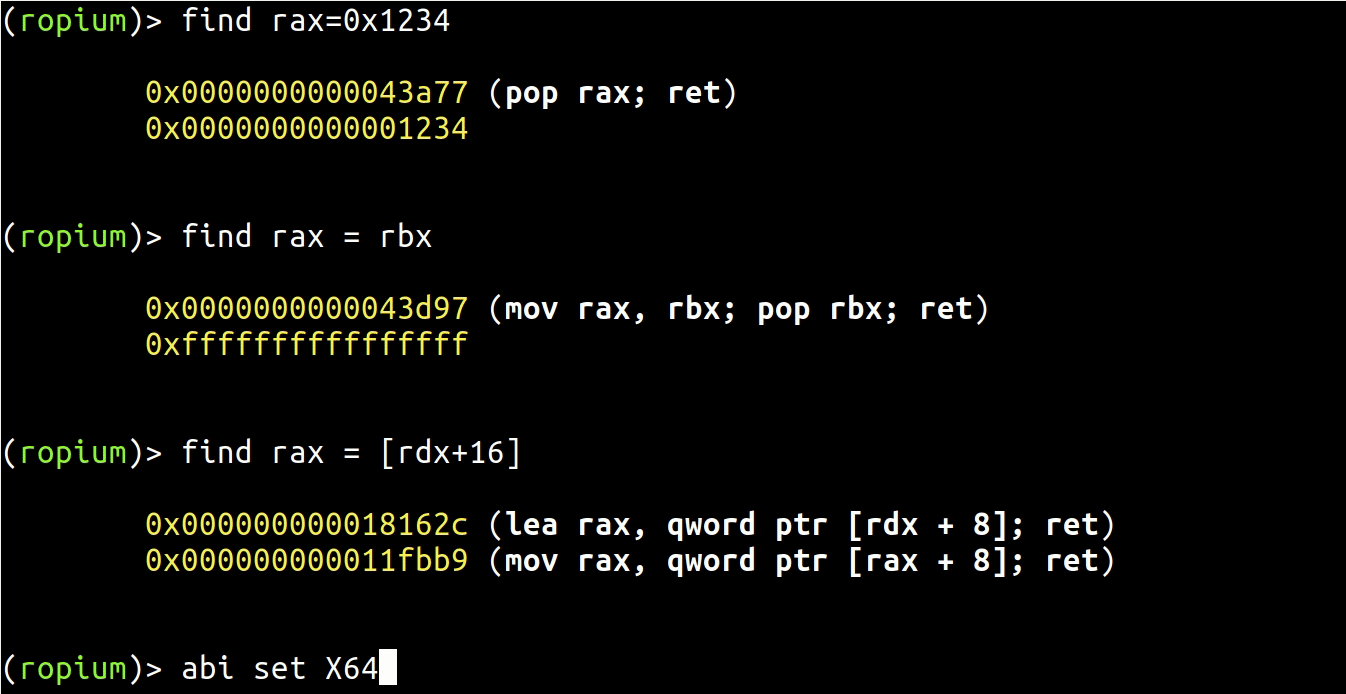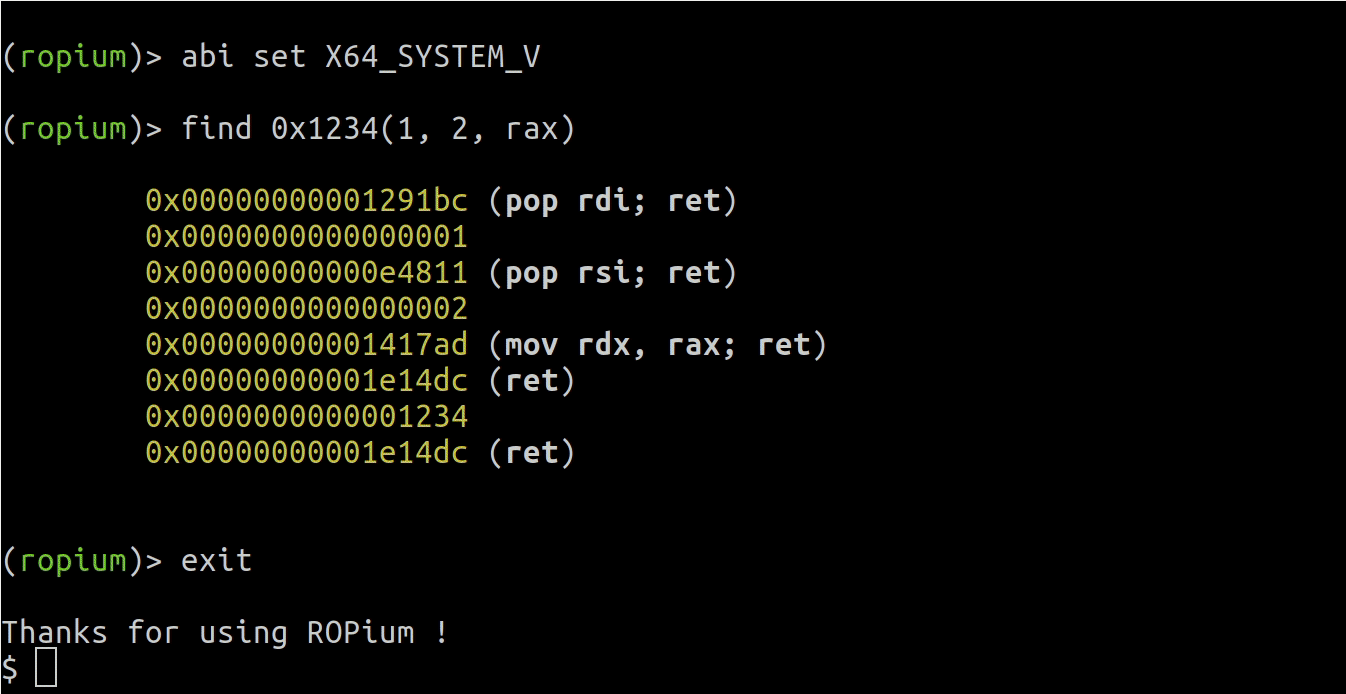 boyan-milanov/ropium
أداة بناء سلسلة ROP تلقائية تستخرج وتحلل الأدوات الصغيرة (gadgets) من الملفات الثنائية باستخدام استعلامات دلالية، وتدعم معماريات X86/X64 مع واجهة…
 horizon3ai/cve-2022-39952
إثبات مفهوم (PoC) لاستغلال ثغرة CVE-2022-39952 يستهدف Fortinet FortiNAC. يستغل نقطة النهاية keyUpload.jsp لكتابة ملفات عشوائية بهدف نشر حمولات صدفة…
 jduck/asus-cmd
استغلال تنفيذ أوامر بصلاحيات الجذر عبر بث UDP في خدمة infosvr لراوترات ASUS
 cryptogenic/ps4-6.20-webkit-code-execution-exploit
استغلال WebKit باستخدام CVE-2018-4441 للحصول على RCE على PS4 6.20.
 0xrootpls/fritter
مولّد شيلكود متعدّد الأشكال للتنفيذ في الذاكرة لملفات EXE وDLL و.NET وVBScript وJScript مع توزيع عشوائي لكل مخرَج ولكل بناء، لتجنّب الاكتشاف ومقاومة…
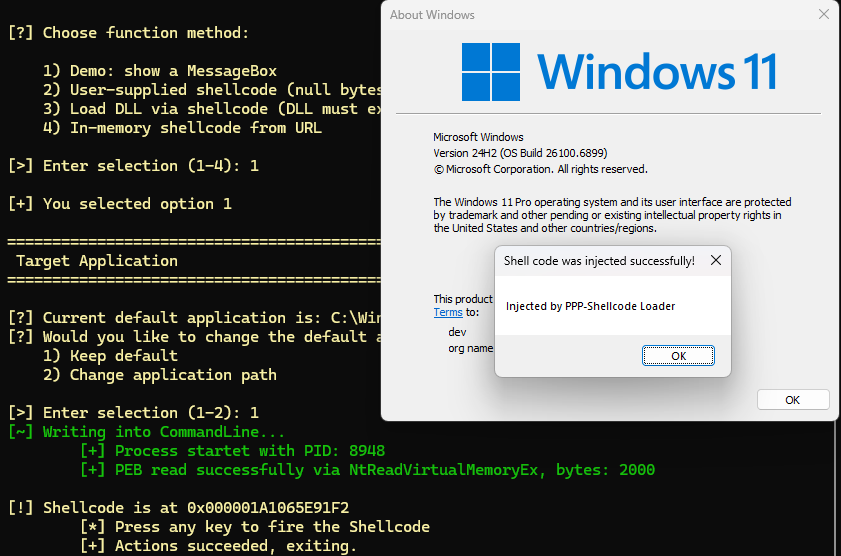 orange-cyberdefense/p3-loader
P³-Shellcode Loader هو أداة تحميل تنفّذ تقنية حقن كود تستفيد من بنية Process Parameters كموقع للتنفيذ والتخزين المرحلي لحقن الشيل كود في العمليات…
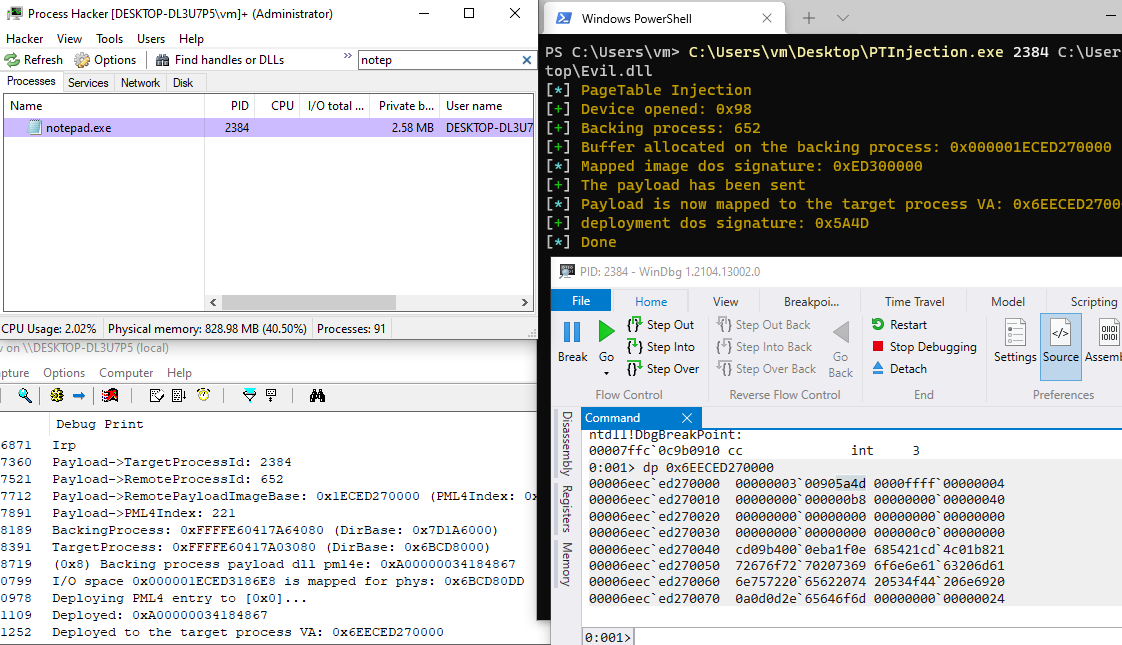 kkent030315/pagetableinjection
حقن الكود، حقن حمولة ضارة عبر جداول الصفحات pml4.
 jas502n/cve-2018-17182
استغلال تصعيد الصلاحيات عبر ثغرة الاستخدام بعد التحرير (UAF) في نواة لينكس لـ CVE-2018-17182، يمنح وصولاً إلى شل بصلاحيات الجذر على النوى المتأثرة…
 rogue-kdc/cve-2019-0841
كود PoC لثغرة تصعيد الامتيازات CVE-2019-0841
 m4sc3r4n0/avoidz
أداة Avoidz لتجاوز معظم برامج مكافحة الفيروسات
 scorpioneslabs/dvs
D(COM) V(ulnerability) S(canner) المعروف أيضًا باسم سكين الجيش السويسري الماكر - الحركة الجانبية باستخدام كائنات DCOM
 soledad208/cve-2018-10933
CVE-2018-10933 POC بسيط جداً
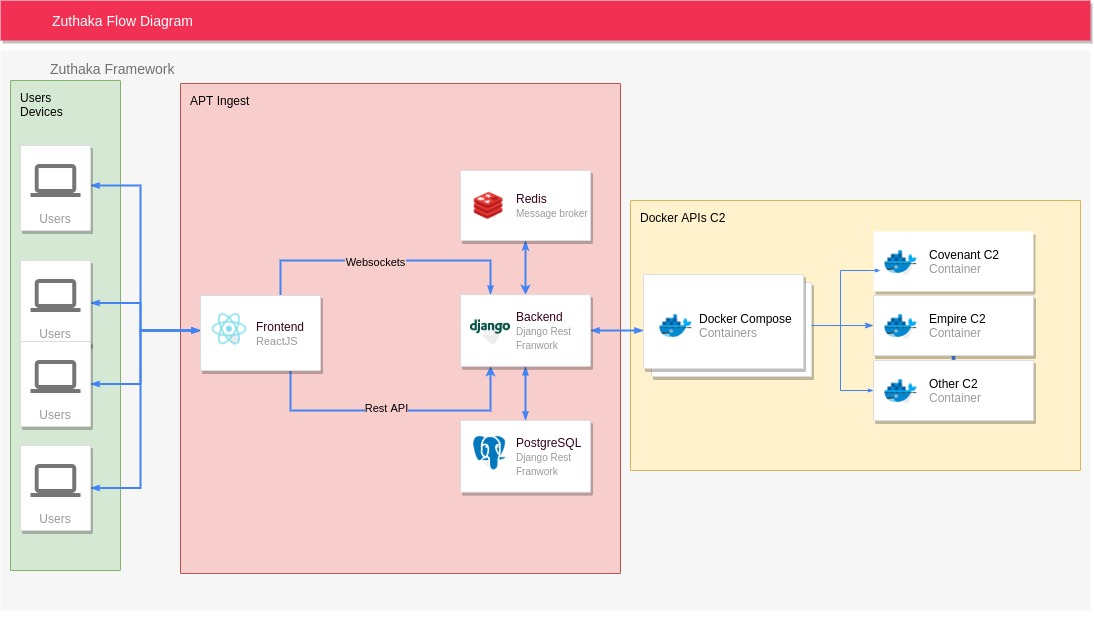 pucarasec/zuthaka
إطار عمل مفتوح المصدر لتكامل أنظمة القيادة والتحكم (C2)، يوفر واجهة ويب موحدة لإدارة مثيلات متعددة للقيادة والتحكم، والمستمعين، والعوامل، ووحدات ما…
 amberwolfcyber/nachovpn
خادم SSL-VPN لذيذ، لكنه خبيث 🌮.








