
 0liverflow/cve2poc
CVE2PoC هي أداة تساعد مختبري الاختراق وصيادي الثغرات وباحثي الأمن في العثور بسرعة على الاستغلالات العامة أو إثباتات المفهوم (PoCs) المتعلقة بمعرّف CVE.



CVE2PoC هي أداة تساعد مختبري الاختراق وصائدي الثغرات والباحثين في مجال الأمن على العثور بسرعة على الاستغلالات العامة وإثباتات المفهوم (PoCs) والتنبيهات الأمنية المرتبطة بمعرّف CVE.
يمكن تثبيت CVE2PoC باستخدام pipx أو uv.
pipx install git+https://github.com/0liverFlow/cve2poc
uv tool install git+https://github.com/0liverFlow/CVE2PoC
uvx git+https://github.com/0liverFlow/CVE2PoC
استخدام CVE2PoC مباشر. يمكنك استخدامه بمجرد تحديد معرّف CVE.
راجع قائمة المساعدة وقسم العرض التوضيحي أدناه لفهم ميزات الأداة بشكل أفضل.
usage: cve2poc.py [-h] [-x] [-d] [-f FILE] [-o OUTPUT] [-l LANGUAGE] [--limit LIMIT] [-t] [--labs CVE ID]
                  [--bugbounty-reports CVE ID] [--mitigations CVE ID] [--cve2cpe CVE ID] [--cpe2cve CPE] [-s FILE]
                  [--api-keys] [--no-banner]
                  [cve]

A simple yet powerful tool to quickly find PoCs related to a CVE ID

positional arguments:
  cve                               CVE ID

options:
  -h, --help                        show this help message and exit
  -x , --examine                    Examine an exploit's README file
  -d, --description                 Display a CVE ID description
  -f FILE, --file FILE              Specify a file containing a list of CVE IDs
  -o OUTPUT, --output OUTPUT        Output directory to store the reports
  -l LANGUAGE, --language LANGUAGE  Filter PoCs by programming language
  --limit LIMIT                     Number of PoCs to display
  -t , --threads                    Number of concurrent threads
  --labs CVE ID                     Search pre-built docker environments and Hands-on labs related to a CVE ID
  --bugbounty-reports CVE ID        Search Bug Bounty reports related to a CVE ID
  --mitigations CVE ID              Remediation steps to fix a vulnerability
  --cve2cpe CVE ID                  Retrieve CPEs related to a CVE ID
  --cpe2cve CPE                     Retrieve CVEs related to a CPE
  -s FILE, --save FILE              Output file to save CPE2CVE results
  --api-keys                        Configure your GitHub and NVD API keys (Not required)
  --no-banner                       Remove banner
شغّل هذا الأمر للبحث عن الاستغلالات العامة المرتبطة بمعرّف CVE:
cve2poc <CVE ID>
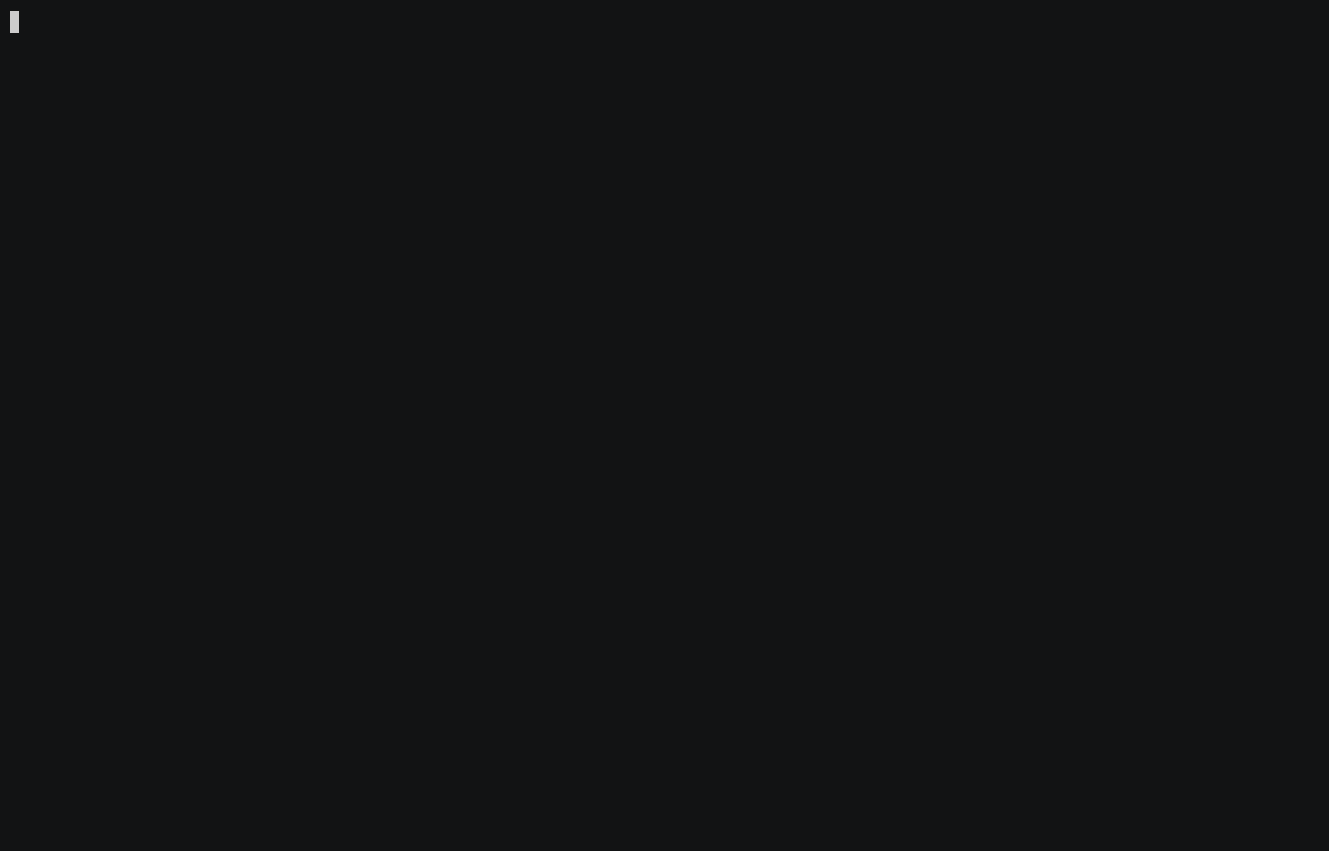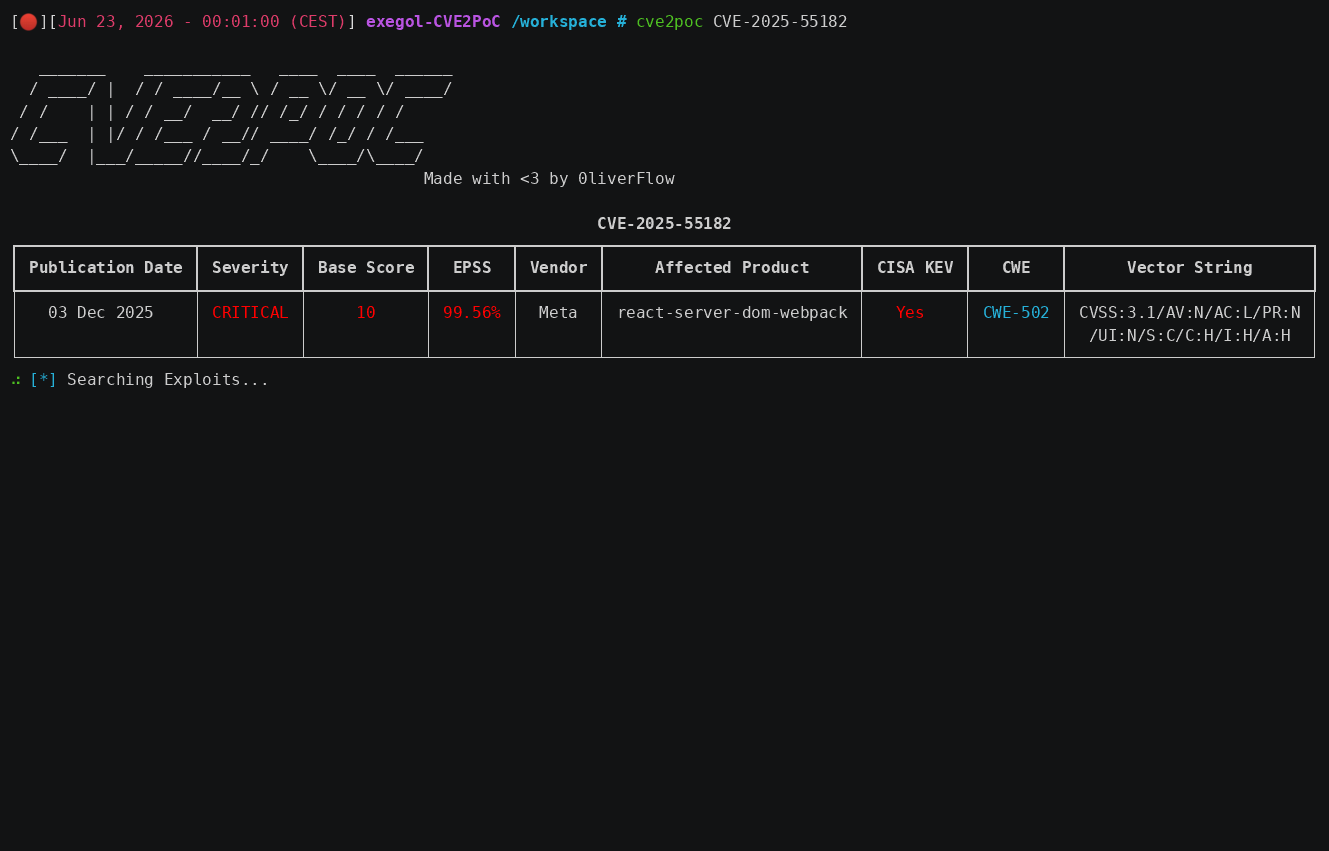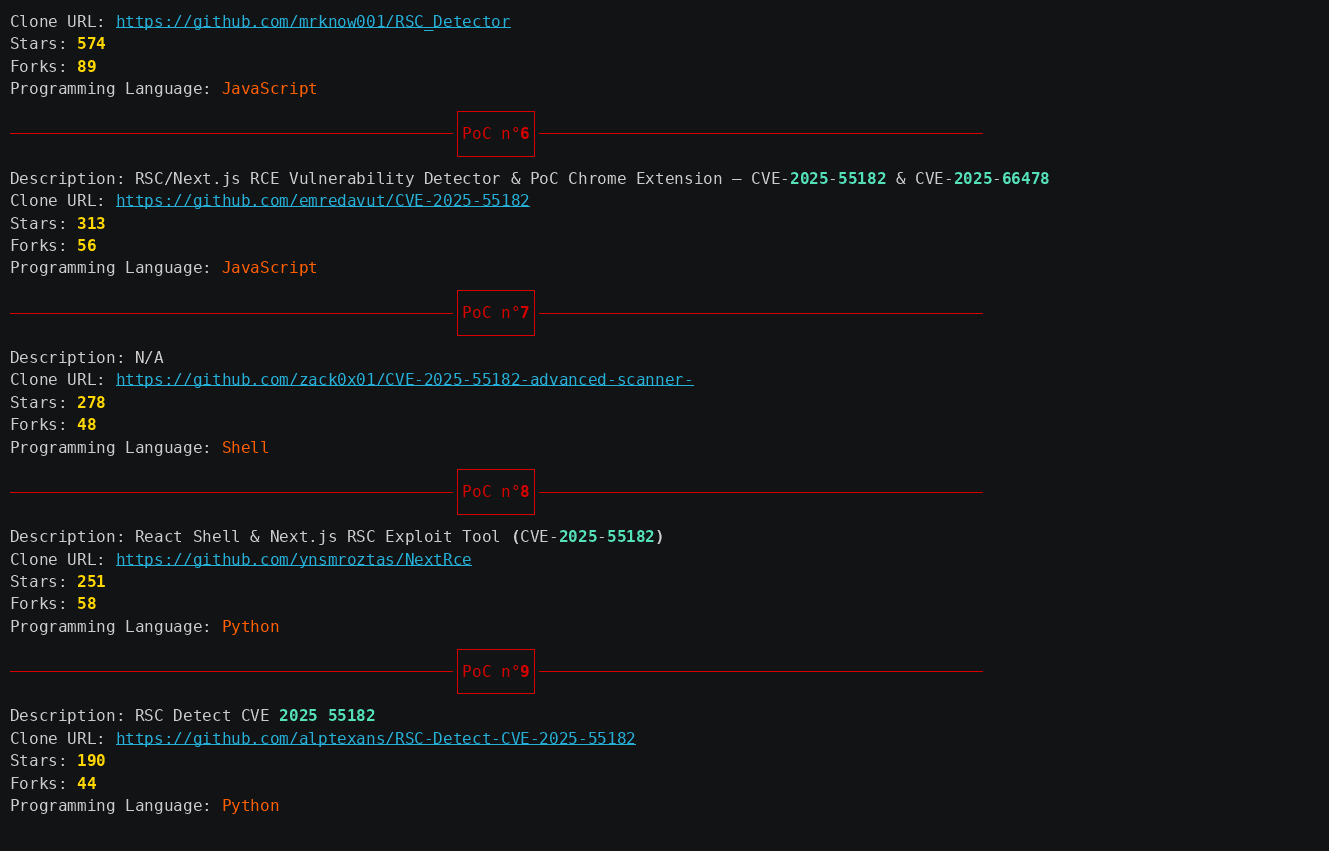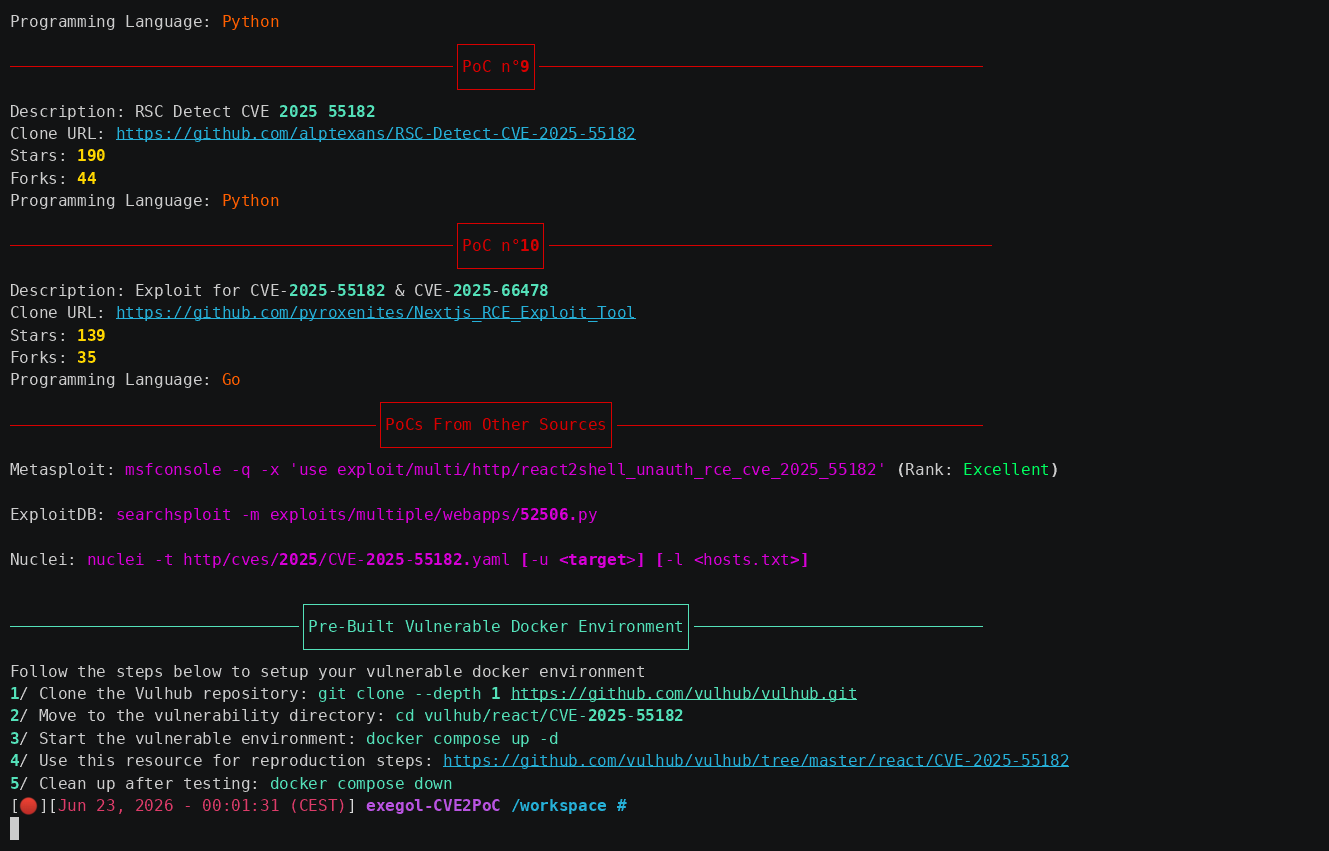
افتراضيًا، ستُعيد الأداة أفضل 10 استغلالات، مرتبة حسب نجومها وتفرعاتها (stars and forks). بالإضافة إلى ذلك، ستُجرِي بحثًا عن وحدات Metasploit، وقوالب Nuclei، واستغلالات Exploit-DB المرتبطة بمعرّف CVE المحدد.
للبحث عن عدة CVEs، حدِّد ملفًا يحتوي على قائمة بمعرّفات CVE (CVE واحد في كل سطر) باستخدام العلامة -f:
cve2poc -f <file>
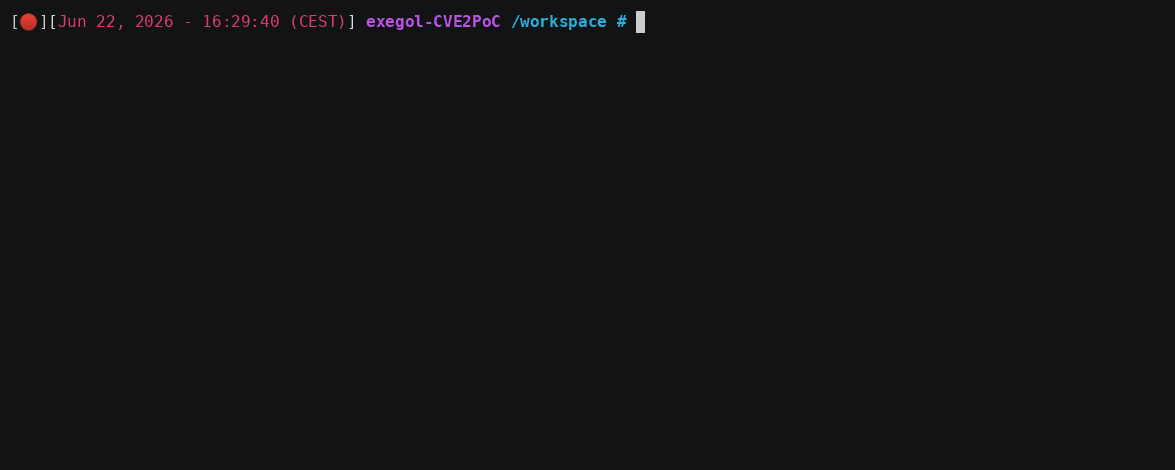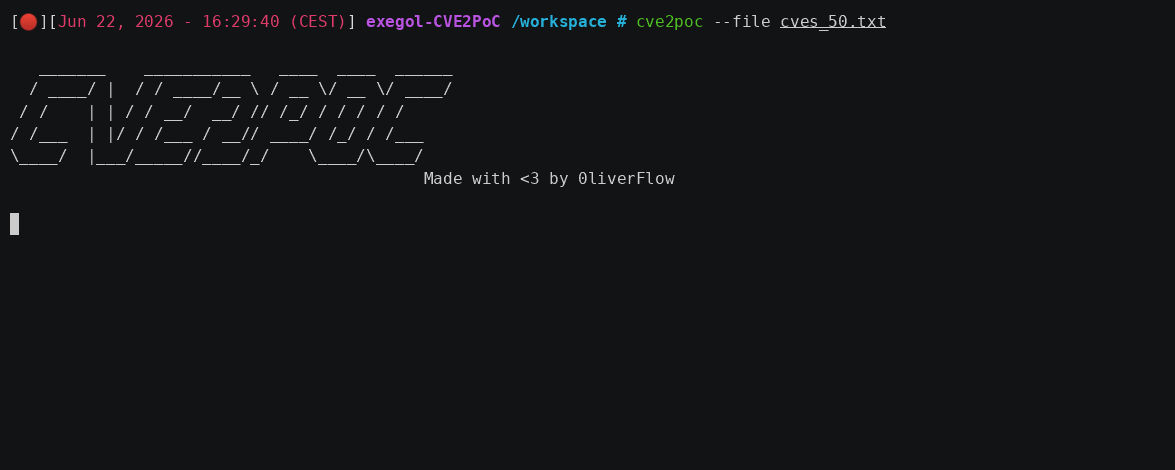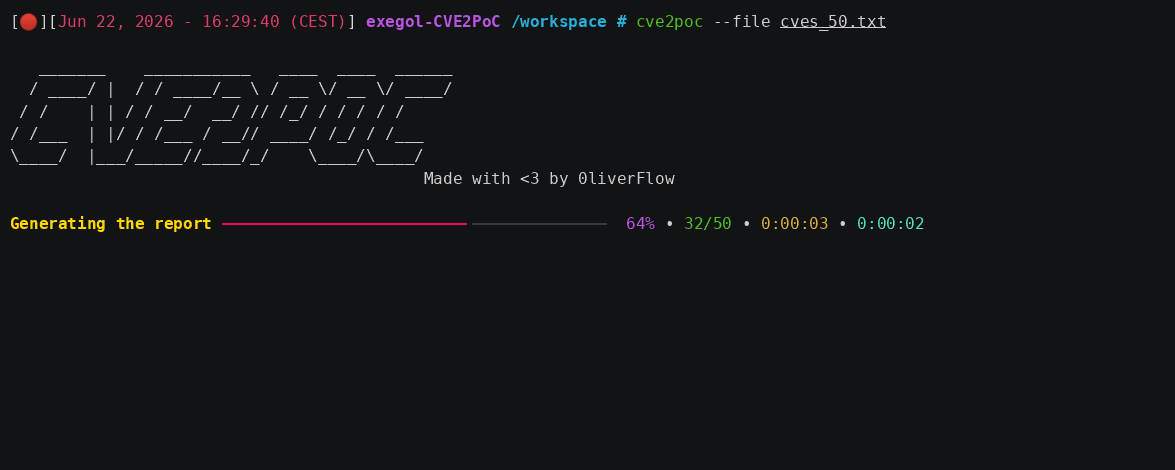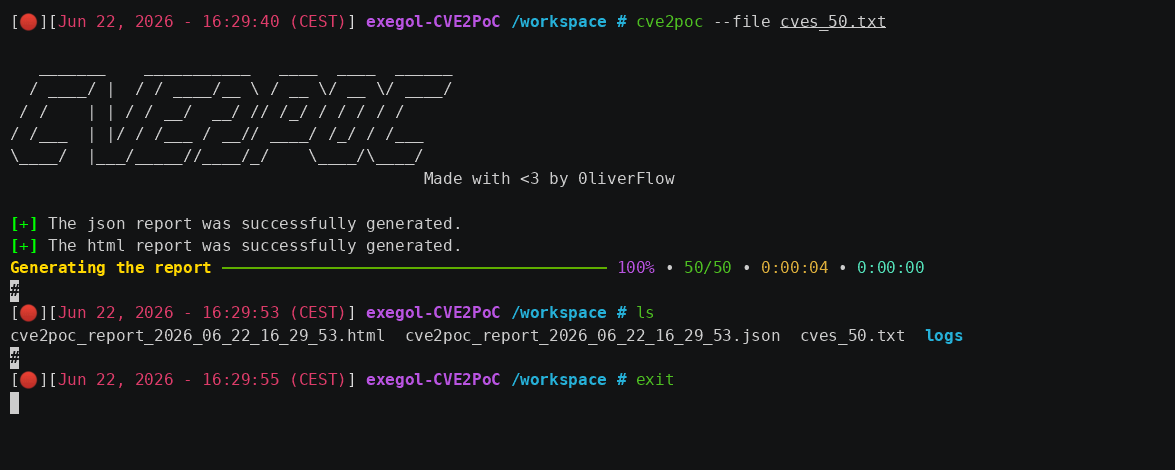
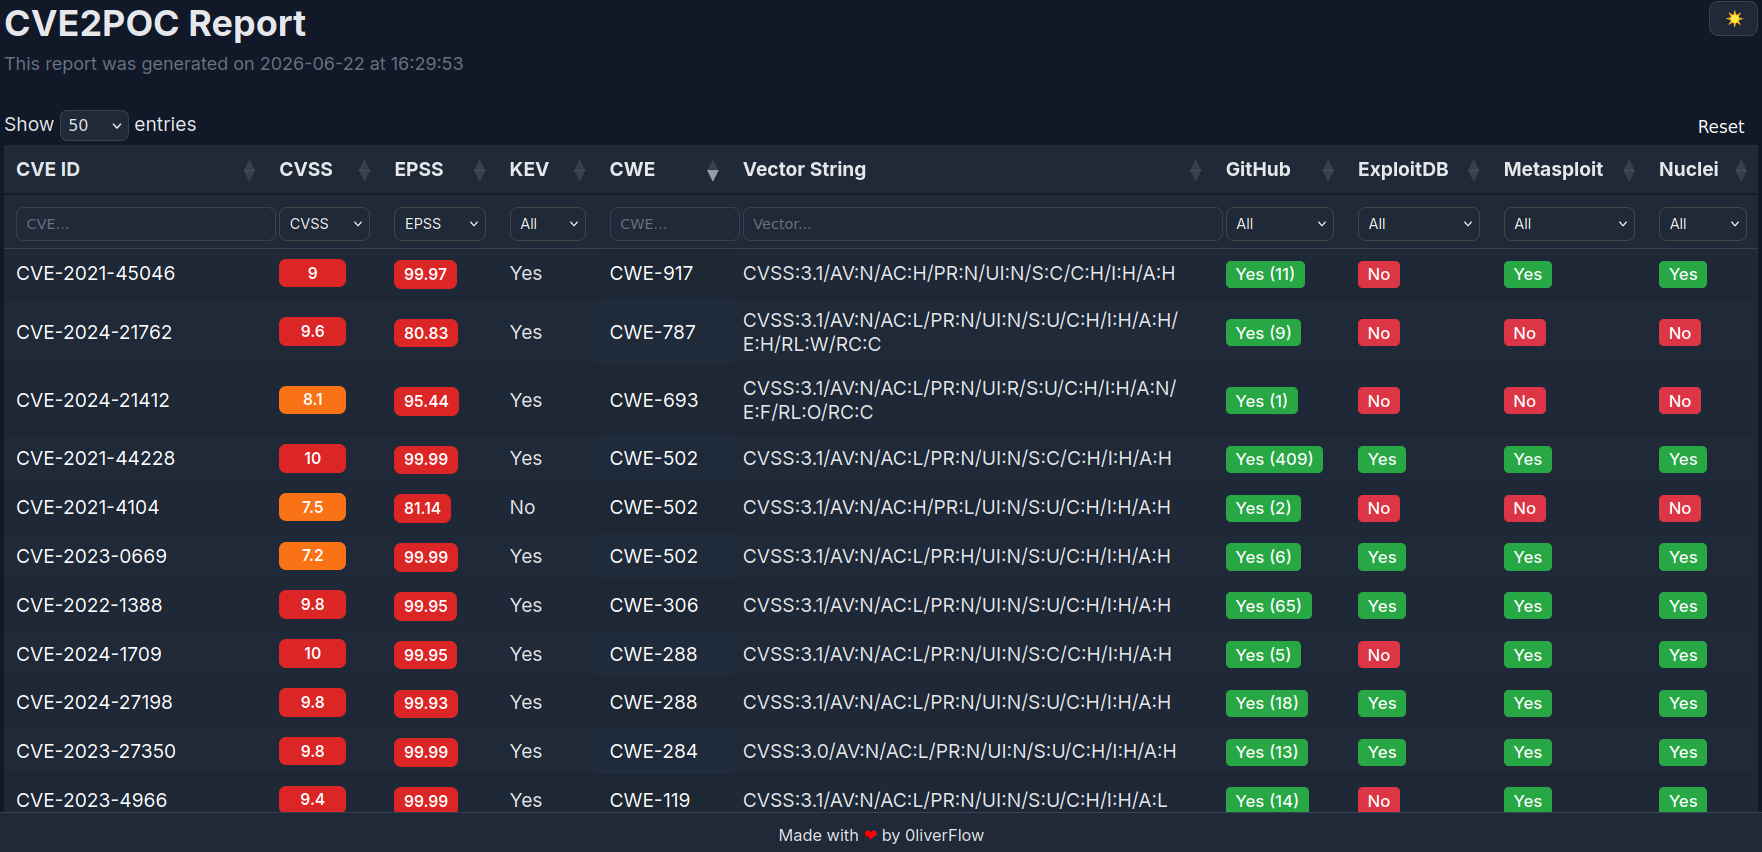
افتراضيًا، يُنشئ CVE2PoC تلقائيًا تقارير JSON وHTML مفصّلة في الدليل الحالي.
لاستخدام دليل إخراج مختلف، استخدم العلامة-o.
لاختبار هذه الميزة، استخدم ملفات العينة المرفقة.
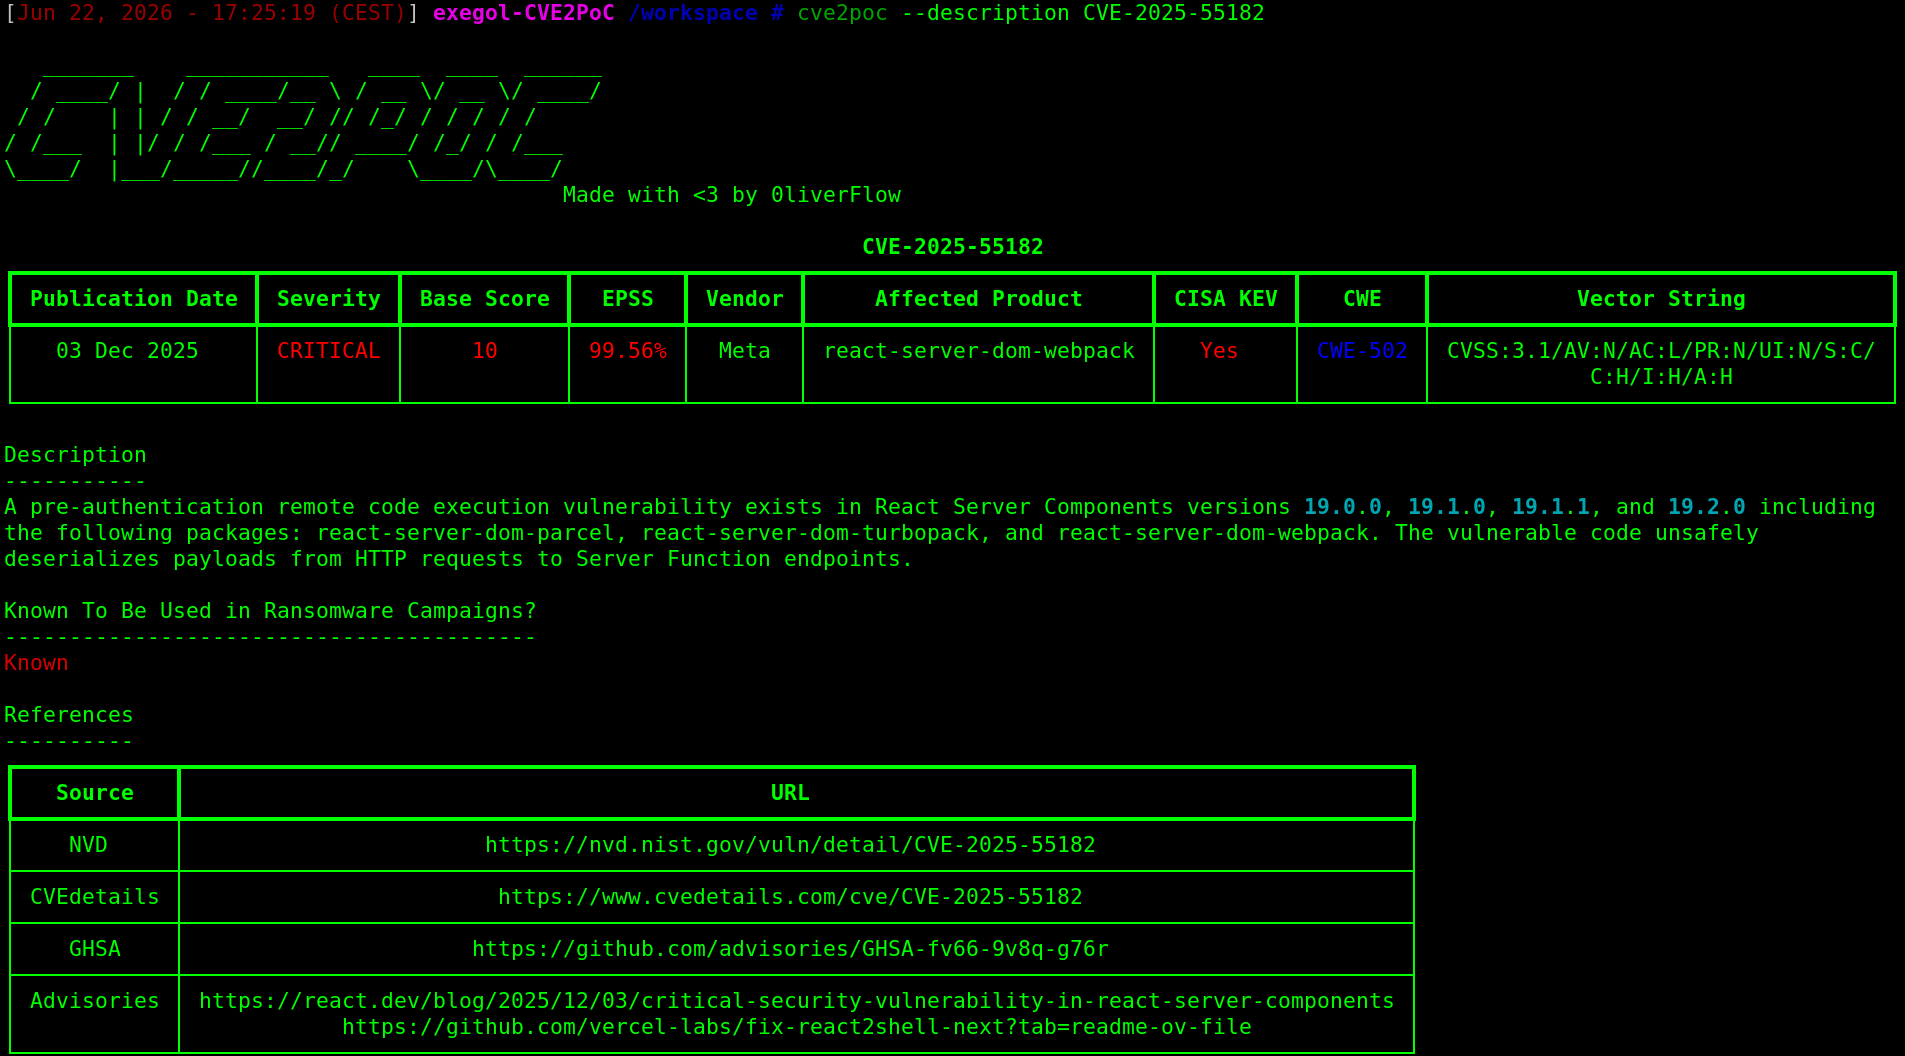
يعيد الأمر أدناه وصفًا لمعرّف CVE، بالإضافة إلى مراجع إضافية لفهم الثغرة بشكل أفضل:
cve2poc --description <CVE ID>
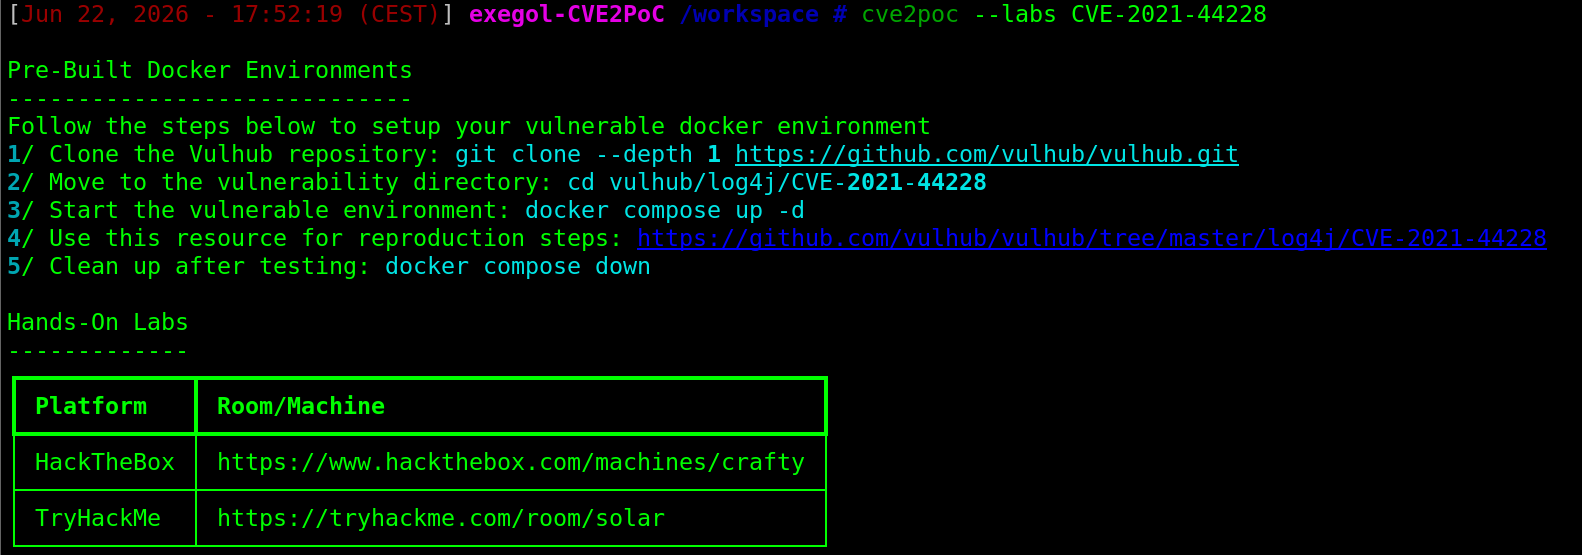
يمكن استخدام CVE2PoC للعثور على بيئات Docker الجاهزة للاستخدام ومختبرات التطبيق العملي لفهم الاستغلالات واختبارها بأمان قبل استخدامها في بيئات العالم الحقيقي، مما يقلل من خطر تعطّل بيئات الإنتاج.
cve2poc --labs <CVE ID>
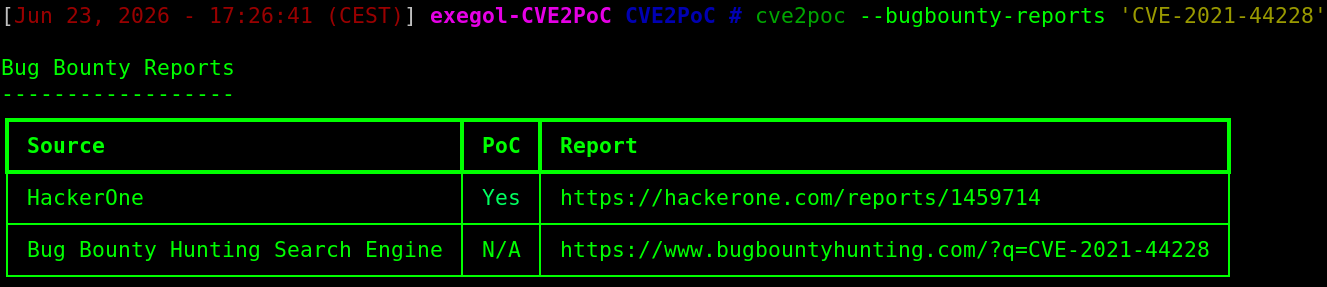
يمكن أن تكون تقارير Bug Bounty مفيدة لفهم كيفية استغلال ثغرة CVE بشكل أفضل في سيناريوهات الحياة الواقعية. وقد تحتوي أيضًا على إثباتات مفهوم (PoCs) يمكن أن تساعدك في إعادة إنتاج الثغرة.
cve2poc --bugbounty-reports <CVE ID>
لتحديد خطوات المعالجة الخاصة بثغرة أمنية بسرعة، استخدم هذا الأمر:
cve2poc --mitigations <CVE ID>
تتضمن CVE2PoC ميزة يمكنها مساعدتك في البحث عن إثباتات المفهوم (PoCs) المكتوبة بلغة برمجة معينة. لاستخدامها، شغّل هذا الأمر:
cve2poc <CVE ID> --language <Programming Language>
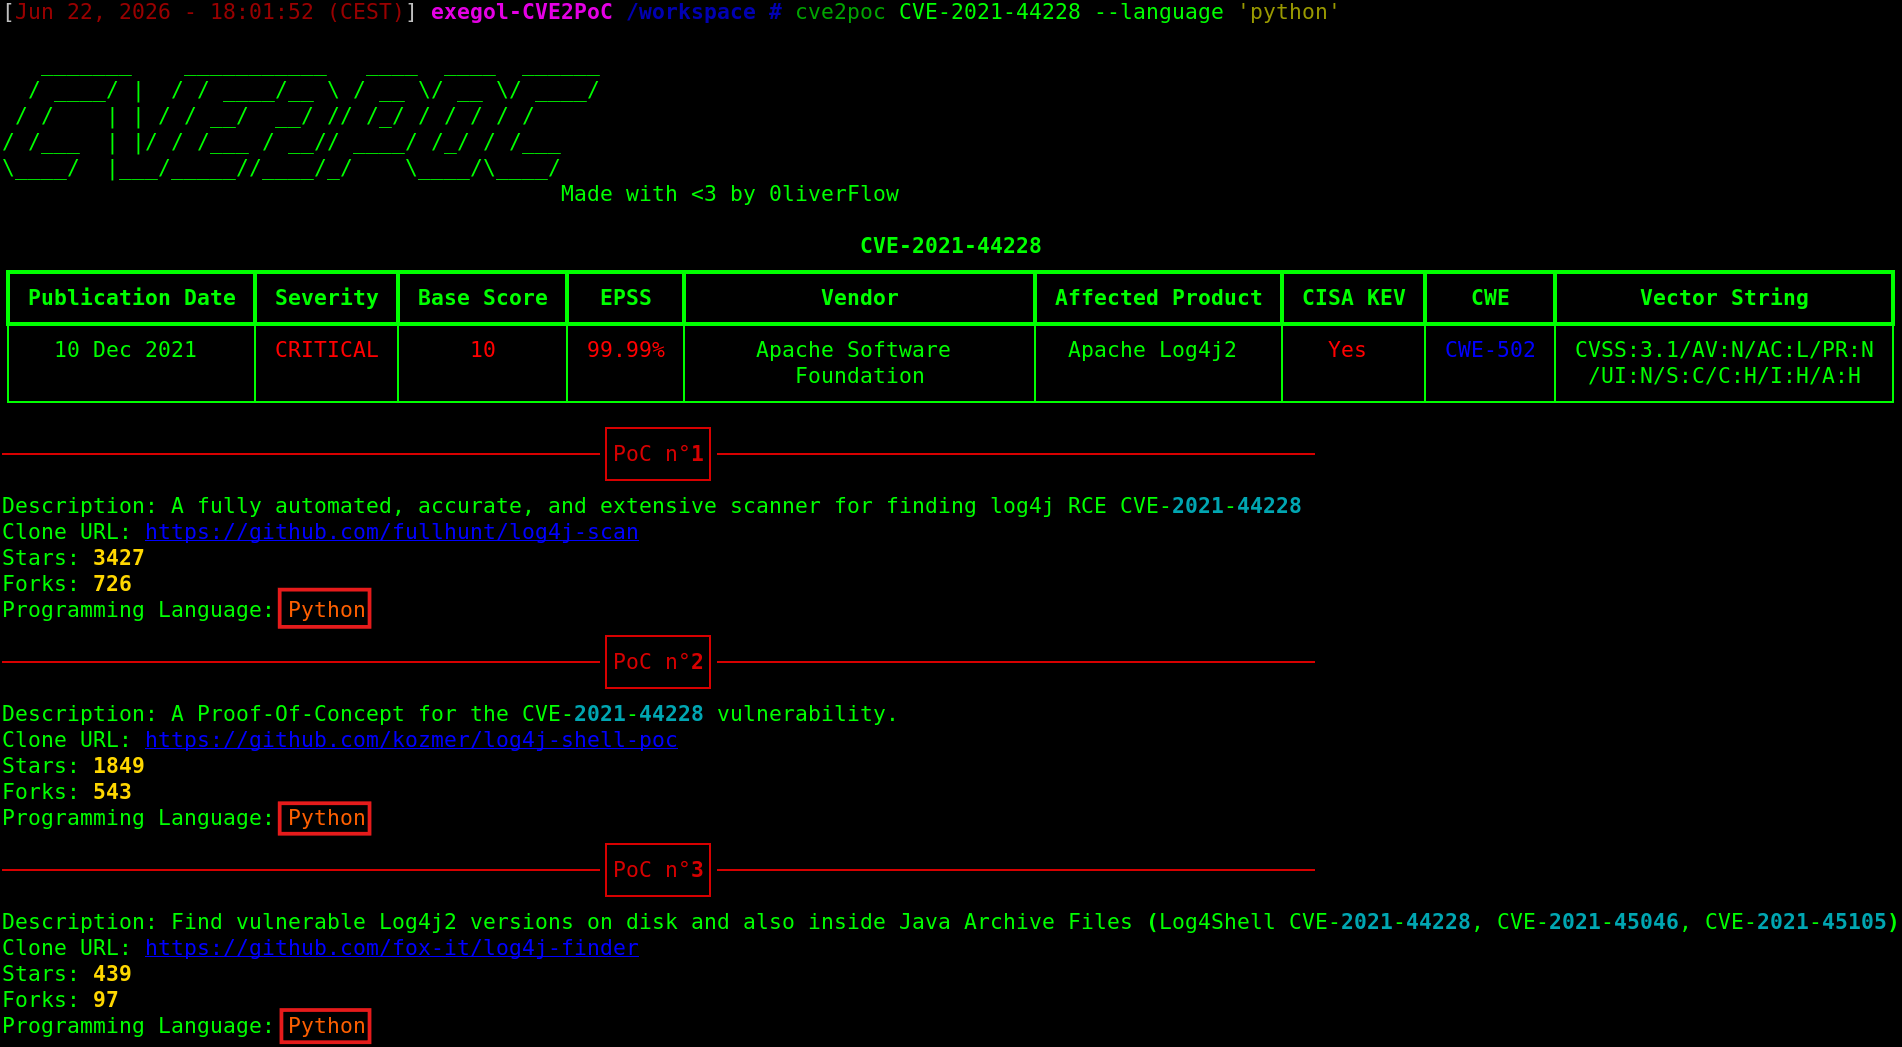
بشكل افتراضي، يُرجع CVE2PoC أفضل 10 استغلالات موجودة على GitHub. ومع ذلك، يمكنك عرض عدد أكبر أو أقل من الاستغلالات باستخدام العلامة --limit:
cve2poc <CVE ID> --limit <N>
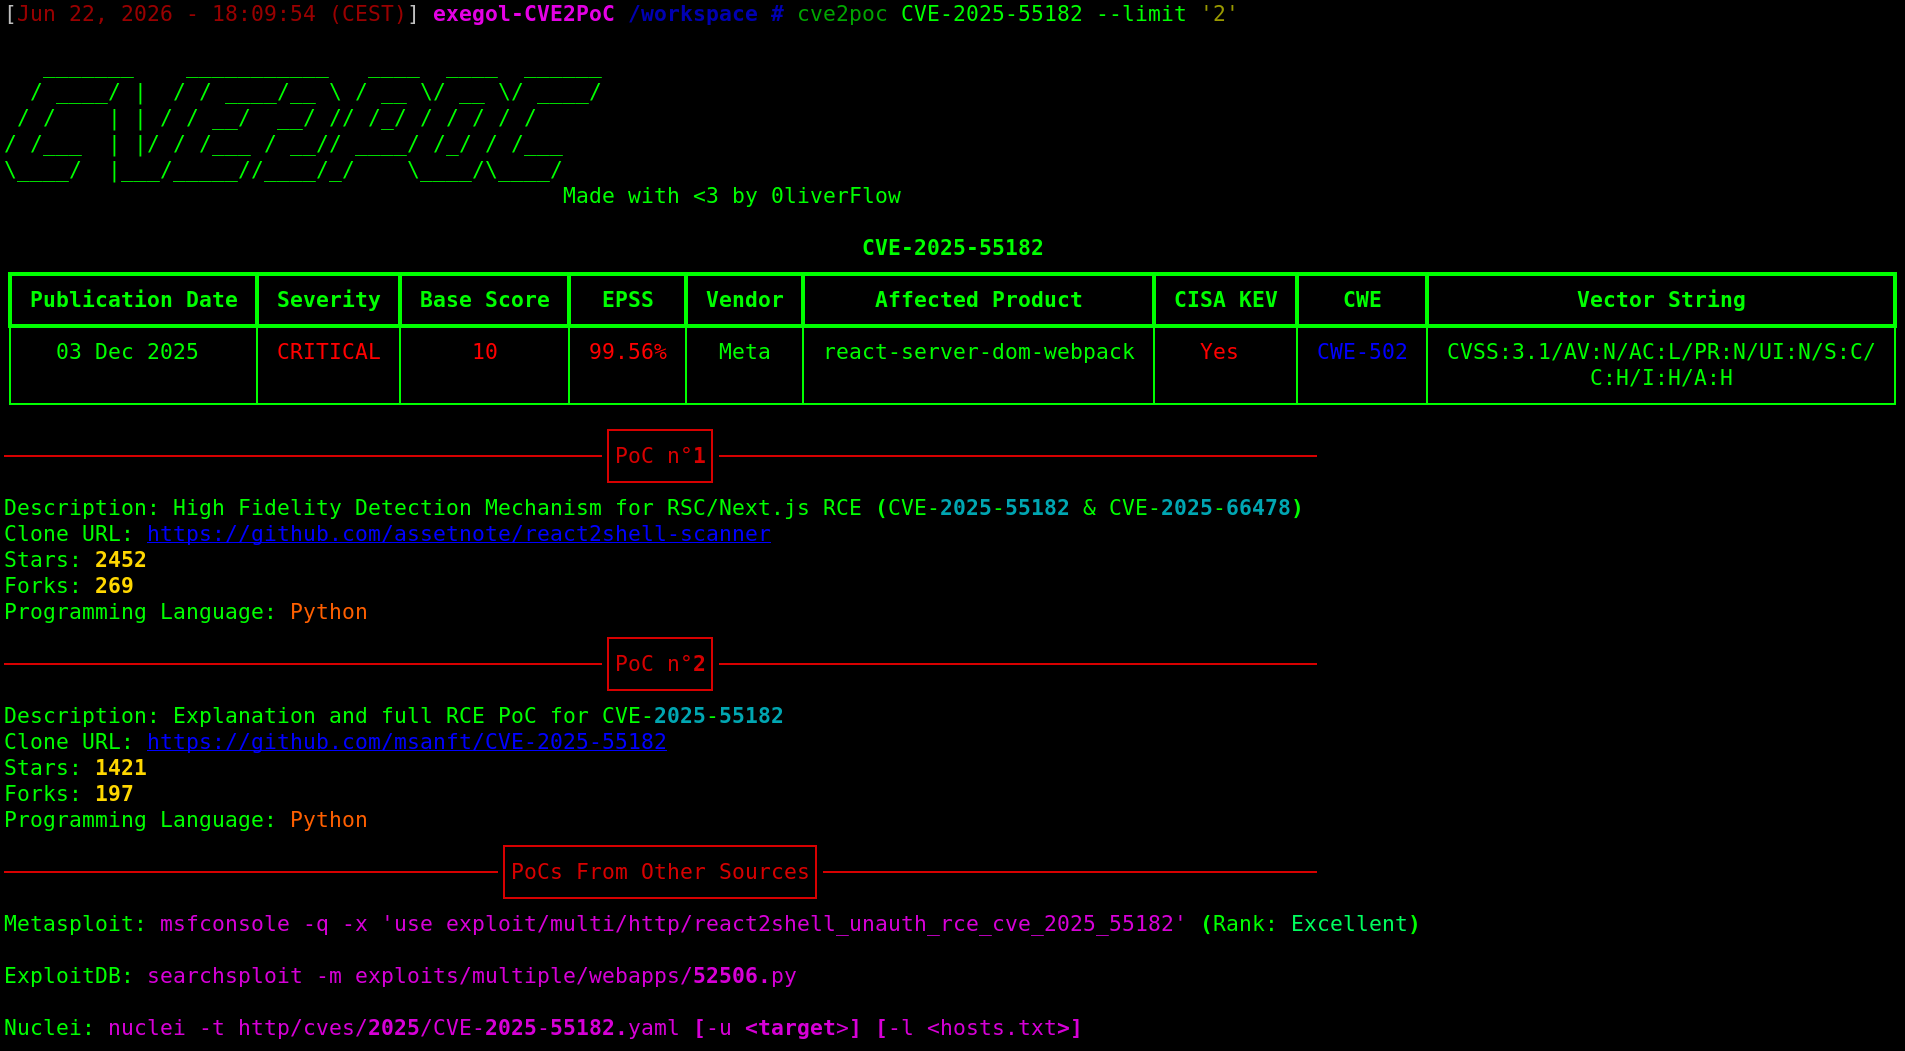
يجب أن يكون N أكبر من أو يساوي 1.

يمتلك CVE2PoC ميزة مشابهة لـ searchsploit -x، تتيح لك قراءة ملف README الخاص بالاستغلال مباشرةً من الطرفية. هذا مفيد خاصةً إذا كنت بحاجة إلى فهم سريع لكيفية عمل الاستغلال دون استخدام المتصفح.
لفحص توثيق الاستغلال، استخدم هذا الأمر:
cve2poc --examine <GitHub Clone URL>







