
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/barriuso/smbghost_automateexploitation
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالشيل كوداختبار الاختراقأداة الوصول عن بعد
GitHubbarriuso/smbghost_automateexploitation

SMBGhost_AutomateExploitation

SMBGhost (CVE-2020-0796) أتمتة الاستغلال والكشف

مشاركة
عرض المستودع
3534972منذ 4 سنواتتمت المراجعة من قبل Kitploit

SMBGhost (CVE-2020-0796) أتمتة الاستغلال والكشف

هذا البرنامج بلغة بايثون هو غلاف لثغرة SMBGhost الخاصة بـ RCE. كل الفضل يعود في الاستغلال العملي إلى chompie1337. وكل الفضل في الماسح الضوئي يعود إلى ioncodes.

أنا فقط قمت بأتمتة هذه الوظائف في برنامج واحد. يجب أن تضع في اعتبارك بنية الهدف الذي يعمل بنظام Windows عند إنشاء الـ reverse shell.

هذا الاستغلال ليس مستقرًا، استخدمه على مسؤوليتك الخاصة. أحيانًا لا يعمل من المحاولة الأولى، ولهذا أضفت محاولة ثانية.

إذا كنت ستضع الـ shellcode الخاص بك، ضع في اعتبارك أن الحجم الأقصى للـ shellcode هو 600 بايت.

  • تم اختباره على Windows 10 x64 (Microsoft Windows [Versión 10.0.18362.113]. Build 1903.)
  • تم اختباره على Win10 Enterprise (Eng) x64 v1903 Build 18362.30 بواسطة @tijldeneut

ISO ويندوز (x64) عرضة للثغرة لاختبار الاستغلال: تحميل MEGA

عرض توضيحي

1º Stageless reverse shell (x64) تم إنشاؤه من msfvenom.

Demo3

2º محاولة استخدام shellcode مخصص لإضافة المستخدم "di.security" كمسؤول في الهدف. الفضل في الـ shellcode يعود إلى rastating
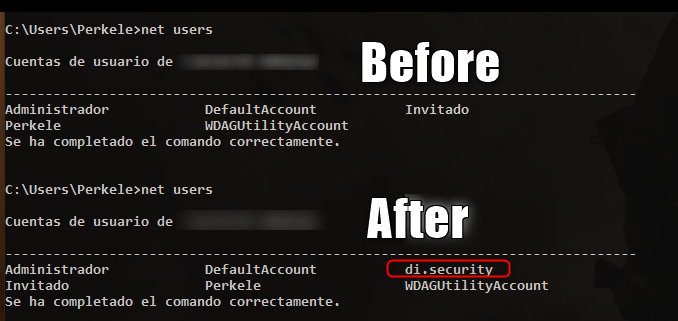
2020-06-12_11h49_05

الخيارات

usage: Smb_Ghost.py [-h] -i IP [-p PORT] [--check] [-e] [--lhost LHOST]
                    [--lport LPORT] [--arch ARCH] [--silent] [--shellcode]
                    [--load-shellcode LOAD_SHELLCODE]

SMBGhost Detection and Exploitation

optional arguments:
  -h, --help            show this help message and exit
  -i IP, --ip IP        IP address
  -p PORT, --port PORT  SMB Port
  --check               Check SMBGhost Vulnerability
  -e                    Directly exploit SMBGhost
  --lhost LHOST         Lhost for the reverse shell
  --lport LPORT         Lport for the reverse shell
  --arch ARCH           Architecture of the target Windows Machine
  --silent              Silent mode for the scanner
  --shellcode           Shellcode Menu to import your shell
  --load-shellcode LOAD_SHELLCODE
                        Load shellcode directly from file

المؤلف

  • Alberto Barriuso (@_Barriuso)

إخلاء مسؤولية

أي استخدام خاطئ لهذا البرنامج لن يكون من مسؤولية المؤلف. استخدمه على شبكاتك الخاصة و/أو بإذن من مالك الشبكة.


ما يجب القيام به

  • إضافة المزيد من الحمولات.
  • اختبار على إصدارات ويندوز أخرى (x86)
  • جعل الماسح الضوئي أكثر دقة. الماسح الضوئي يكتشف فقط ما إذا كان SMBv3.1.1 قيد الاستخدام، ولكن إذا كان الهدف محدثًا، فسيعطيك نتيجة إيجابية خاطئة.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




