#1

 fox-it/aclpwn.py
استغلال قوائم التحكم في الوصول (ACL) في Active Directory باستخدام BloodHound
 cryptogenic/ps4-5.05-kernel-exploit
استغلال نواة منفَّذ بالكامل لجهاز PS4 على إصدار 5.05FW
 torque59/nosql-exploitation-framework
إطار عمل بايثون لمسح واستغلال NoSQL
 nickvourd/supernova
مُشفّر ومُبهم شيلكود متعدد التشفير مع تحويل تلقائي للمخرجات إلى C و C# و Rust و Nim و Python والمزيد. يدعم ROT و XOR و RC4 و AES و DES و 3DES و…
 trustedsec/titanis
مكتبة بروتوكولات ويندوز، بما في ذلك تطبيقات SMB وRPC، من بين أمور أخرى.
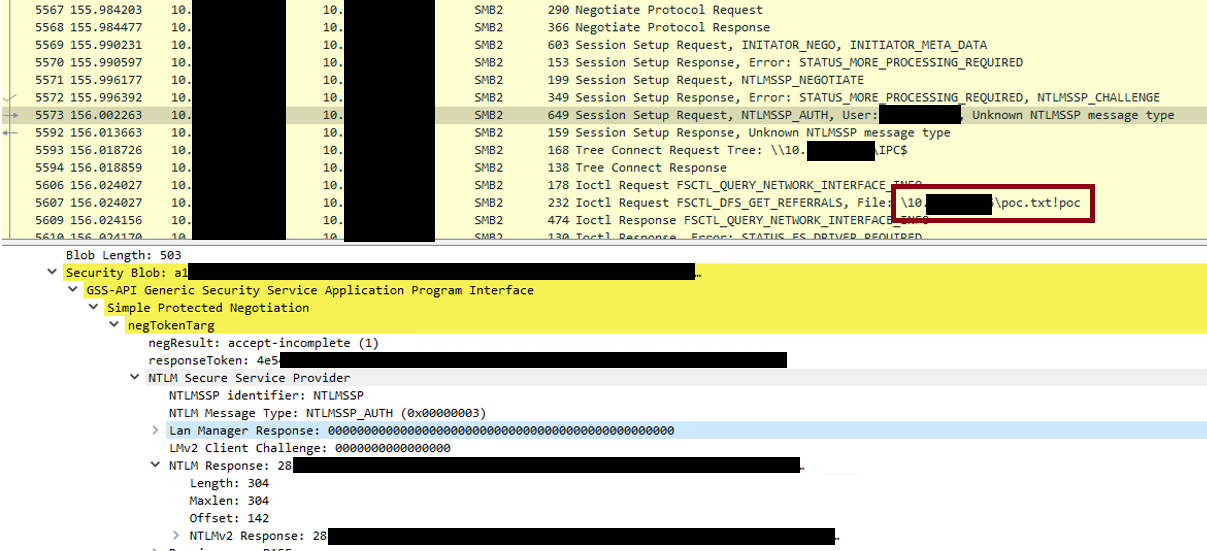 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-Remote-Code-Execution-Vulnerability
 robertdavidgraham/rdpscan
ماسح سريع للثغرة CVE-2019-0708 'BlueKeep'.
 nccgroup/featherduster
أداة تحليل شفرات آلية ومعيارية؛ أي سلاح تدمير رياضي.
 arialdomartini/morris-worm
الكود المصدري المُفكك لدودة موريس
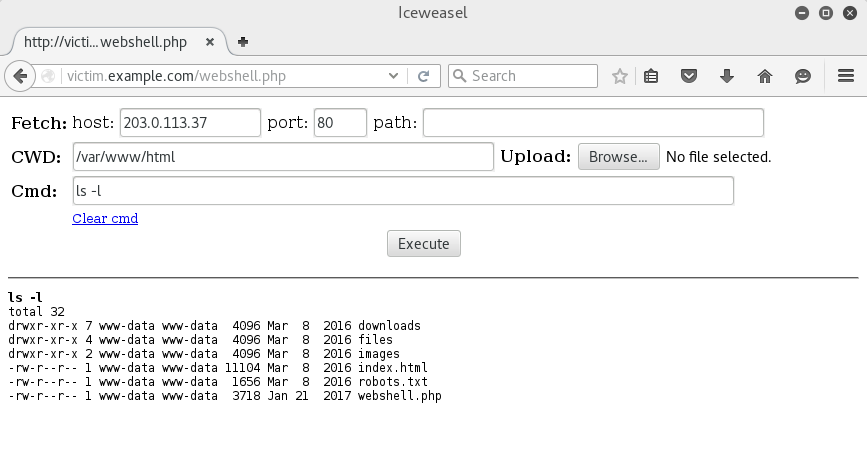 whitewinterwolf/wwwolf-php-webshell
WhiteWinterWolf's PHP web shell
 jas502n/0day-security-software-vulnerability-analysis-technology
0day安全_软件漏洞分析技术
 risksense/zerologon
استغلال لـ Zerologon cve-2020-1472
 byt3bl33d3r/itwasalladream
ماسح ضوئي PrintNightmare (CVE-2021-34527) بلغة Python. امسح شبكات فرعية كاملة بحثًا عن المضيفين المعرضين لثغرة PrintNightmare RCE.
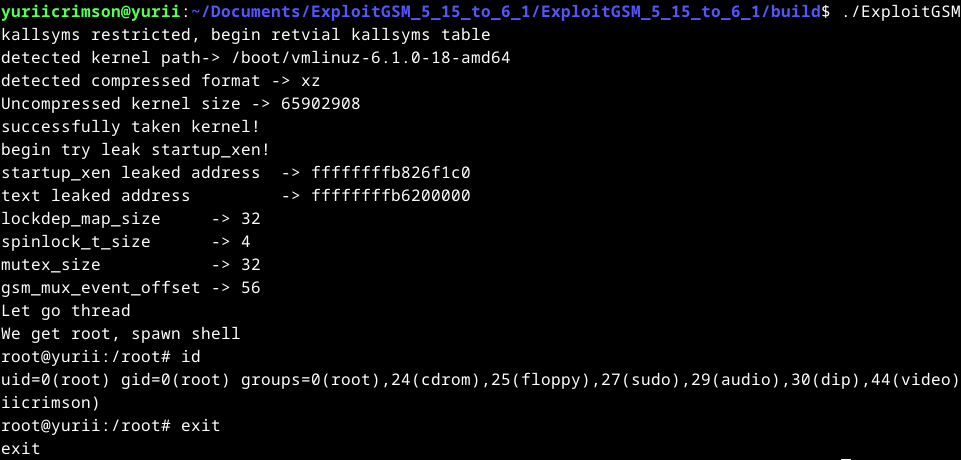 yuriicrimson/exploitgsm
استغلال لأنوية 6.4 - 6.5 واستغلال آخر لأنوية 5.15 - 6.5
 safebreach-labs/poolparty
مجموعة من تقنيات حقن العمليات غير القابلة للاكتشاف تماماً والتي تستغل Windows Thread Pools
 x3omdax/penbox
PenBox - إطار اختبار الاختراق - الأداة التي تحتوي على جميع الأدوات، مستودع الهاكر
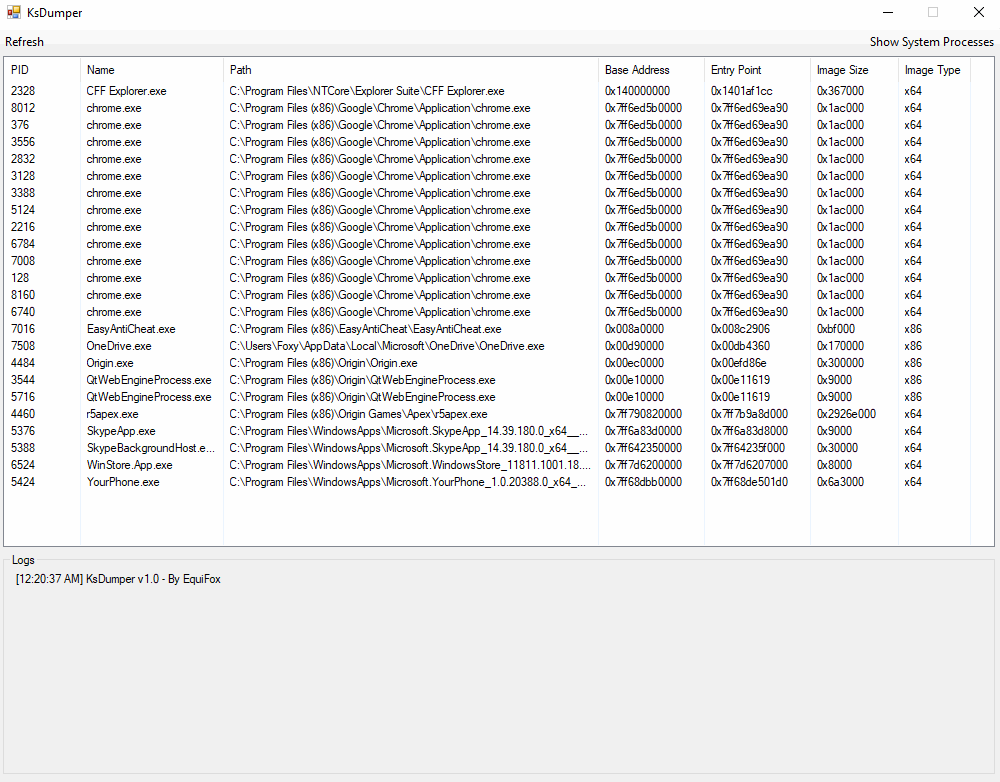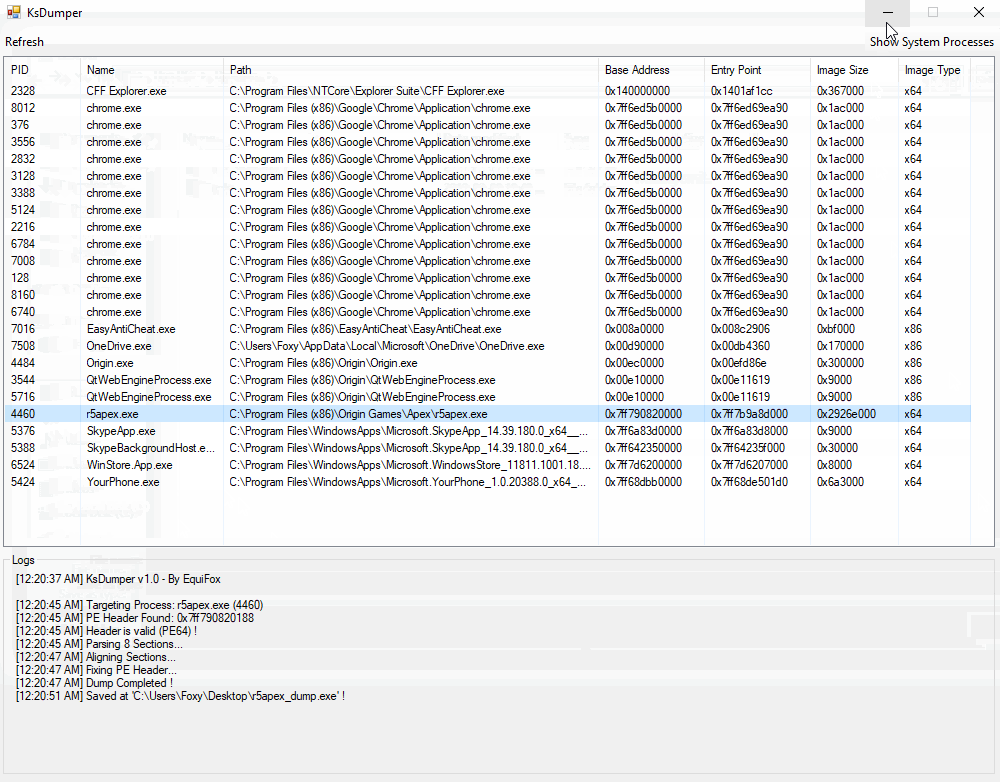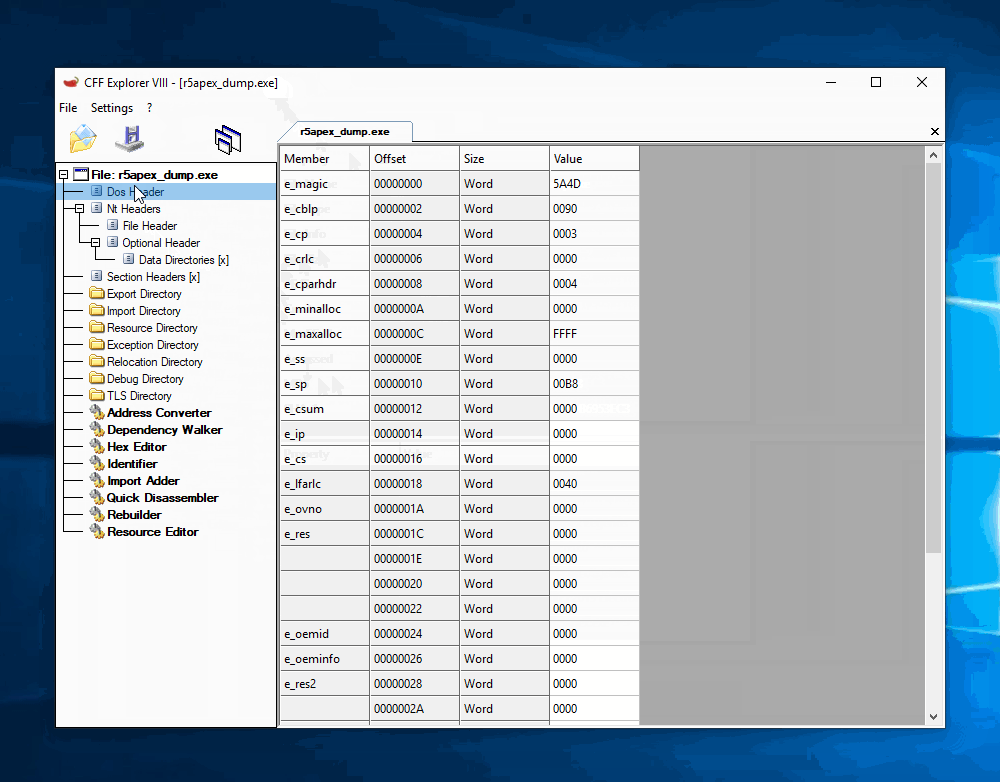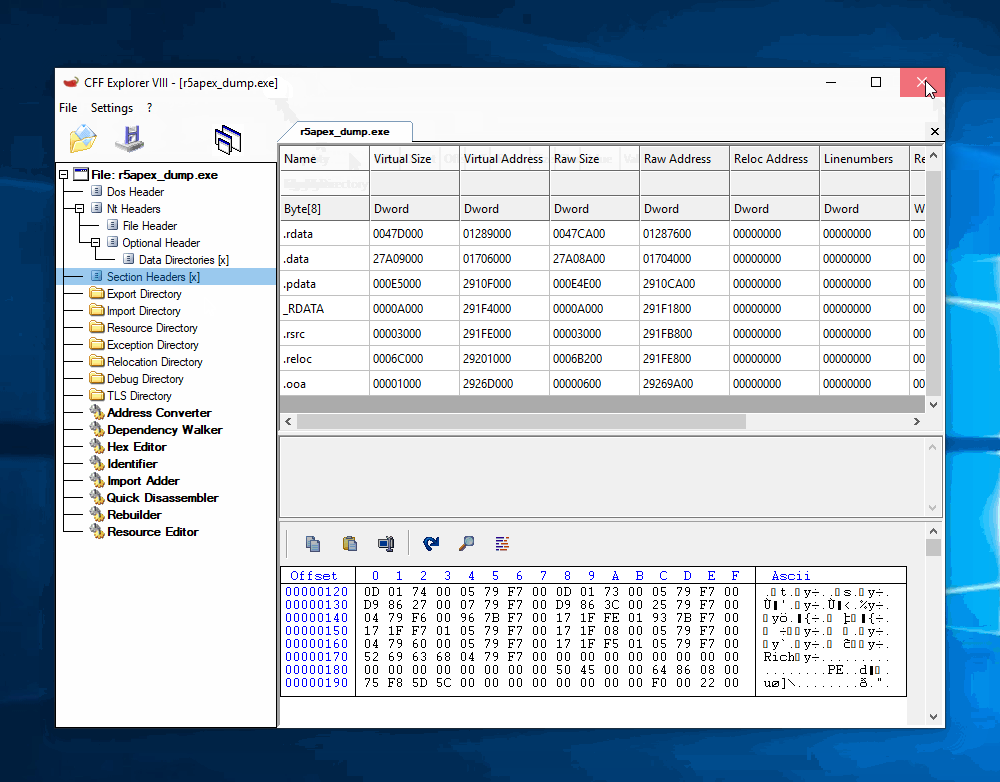 equifox/ksdumper
تفريغ العمليات باستخدام قوة مساحة النواة !