
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit

 xdnice/pcshare
PCShare هو برنامج تحكم عن بُعد قوي، يمكنه مراقبة شاشة الجهاز الهدف، وسجل النظام (الريجستري)، ونظام الملفات، وغيرها.
 saelo/pwn2own2018
سلسلة استغلال Pwn2Own
 openrce/paimei
إطار عمل للهندسة العكسية مكتوب بلغة بايثون.
 n00py/wpforce
Wordpress Attack Suite
 dreadlocked/drupalgeddon2
استغلال لـ Drupal v7.x + v8.x (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 mwsrc/betterandrorat
حصان طروادة للوصول عن بُعد لأندرويد
 vulncheck-oss/go-exploit
إطار عمل لتطوير الاستغلال مبني على Go مع مراحل مدمجة للتحقق من الهدف، مسح الإصدار، الاستغلال، والتحكم (C2). يدعم حمولات متعددة، مساعدات بروتوكول،…
 cr4sh/smmbackdoor
أول باب خلفي مفتوح المصدر ومتاح للعموم لوضع إدارة النظام (SMM) للمنصات القائمة على UEFI. يُعد بيئة تجارب ممتازة للأغراض العامة لمختلف تجارب SMM.
 ezelf/cve-2018-9995_dvr_credentials
(CVE-2018-9995) الحصول على بيانات اعتماد DVR
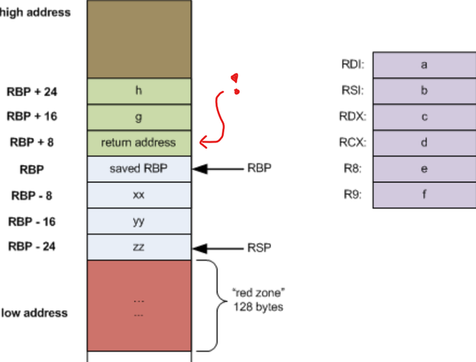 mgeeky/threadstackspoofer
تزوير مكدس الخيط - إثبات مفهوم لتقنية متقدمة للتهرب داخل الذاكرة تسمح بإخفاء تخصيص الذاكرة للشيل كود المحقون بشكل أفضل من الماسحات الضوئية والمحللين.
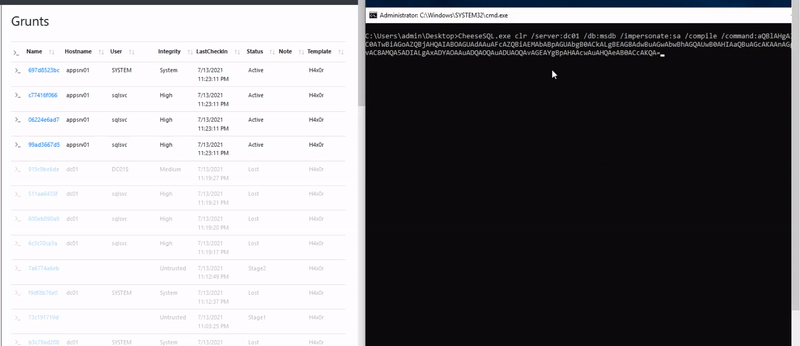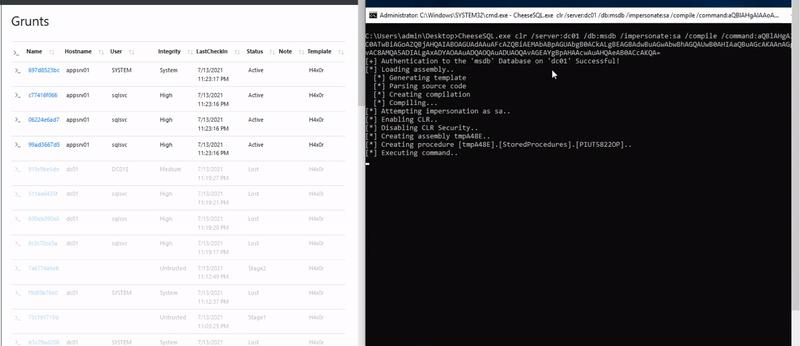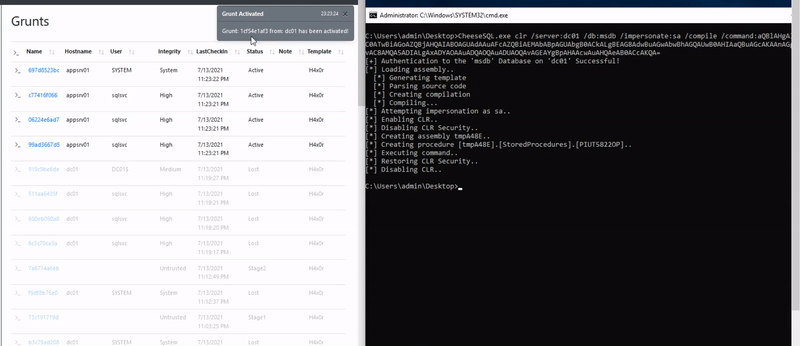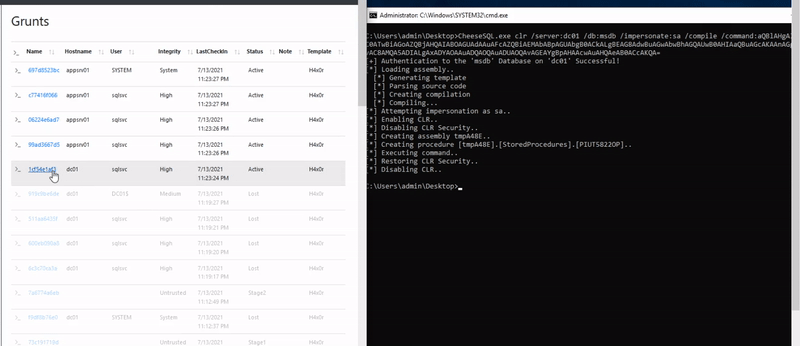 klezvirus/cheesetools
أدوات مطورة ذاتيًا للحركة الجانبية/تنفيذ الأكواد
 mandiant/gopacket
منفذ Go كامل لـ Impacket - 63 أداة CLI و24 مكتبة لهجمات بروتوكولات Windows وActive Directory، مُجمَّعة في ملف ثنائي واحد بدون تبعيات.
 jas502n/cve-2020-5902
استغلال إثبات المفهوم لـ CVE-2020-5902، وهي ثغرة اجتياز الدليل وتنفيذ التعليمات البرمجية عن بُعد في F5 BIG-IP TMUI. يتضمن وحدات قراءة الملفات والرفع…
 al1ex/windowselevation
تصعيد صلاحيات Windows (تحديث مستمر)
 marcnewlin/hi_my_name_is_keyboard
إثباتات مفهوم (PoCs) لاستغلال حقن ضغطات المفاتيح عبر البلوتوث للثغرات CVE-2023-45866 وCVE-2024-21306 وCVE-2024-0230، تستهدف Android وLinux وmacOS…
 arget13/ddexec
تقنية لتشغيل الملفات الثنائية بدون ملفات وبشكل خفي على لينكس عن طريق 'استبدال' عملية الصدفة بأخرى.
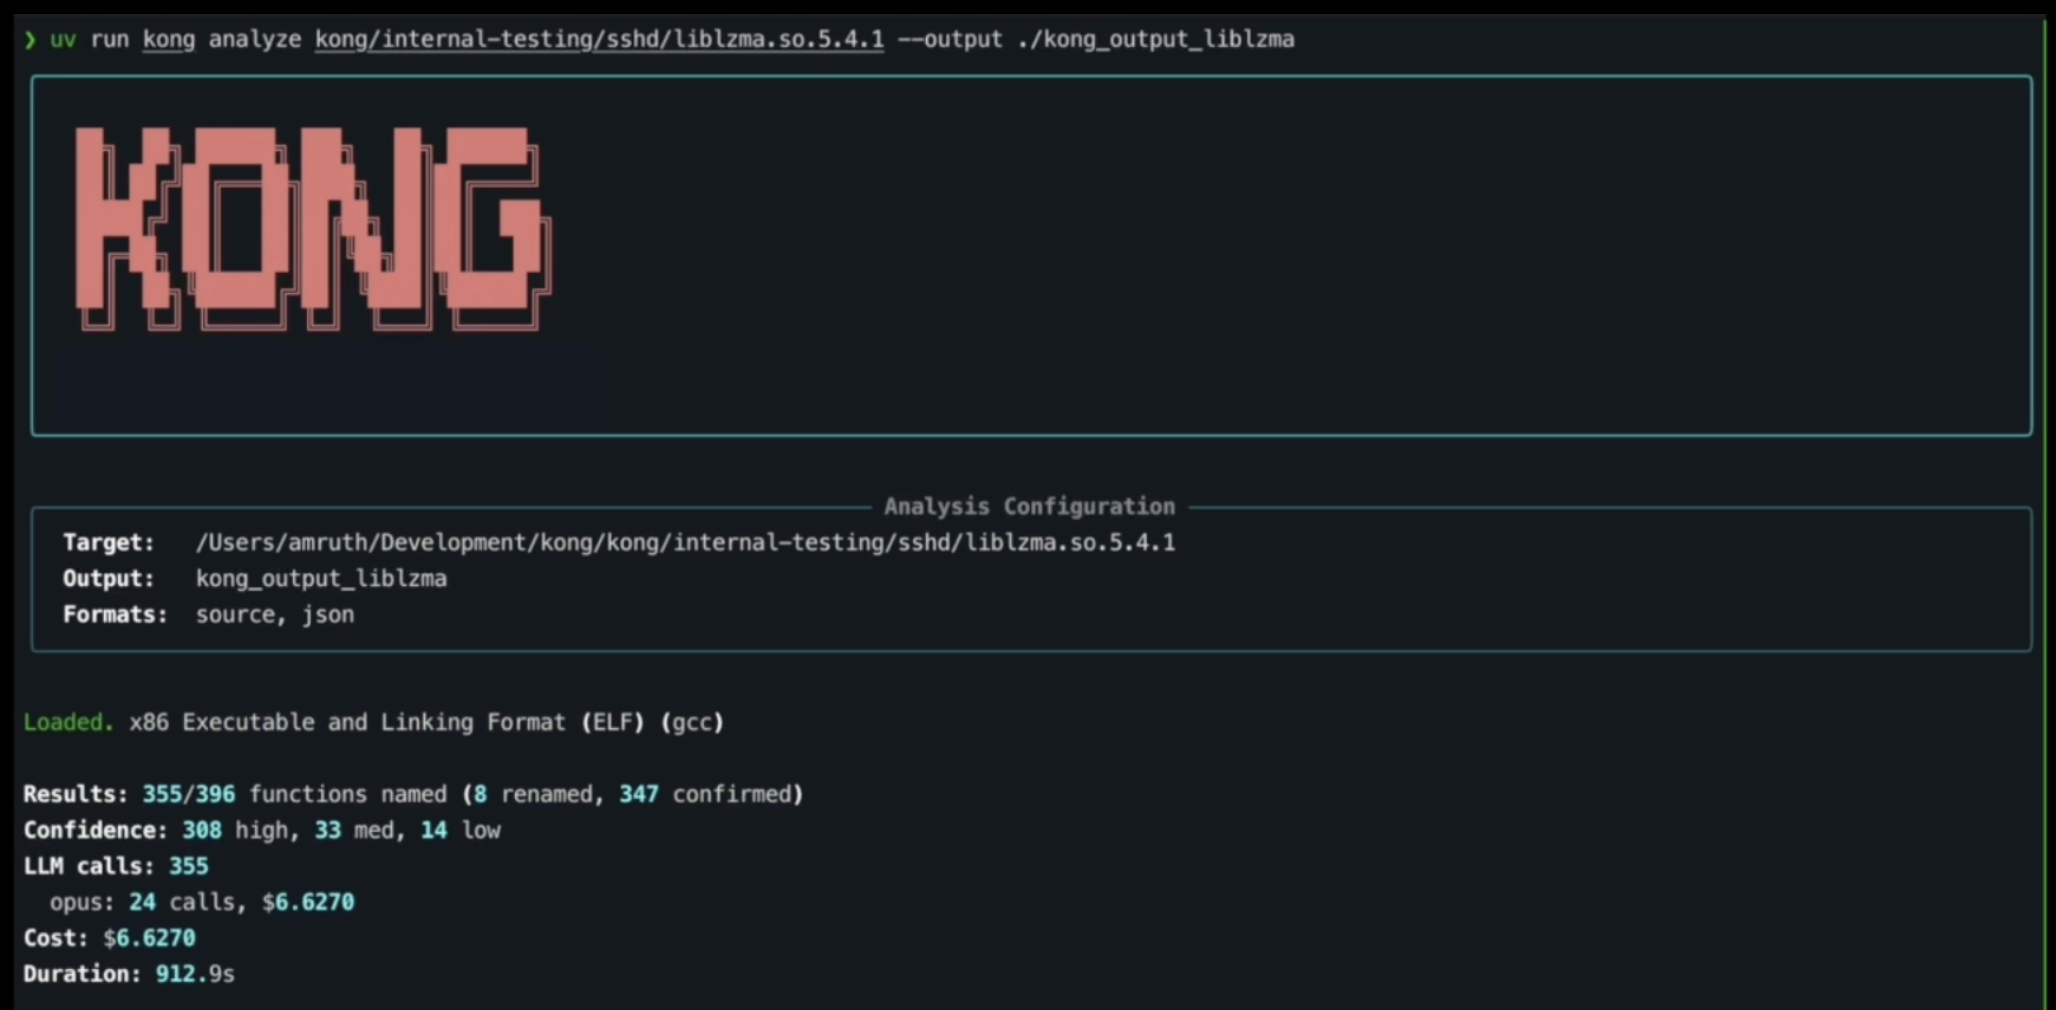 amruth-sn/kong
أول مهندس عكسي وكيل في العالم.
 trustedsec/meterssh
MeterSSH هي طريقة لأخذ شيل كود (shellcode)، وحقنه في الذاكرة، ثم إنشاء نفق لأي منفذ تريده عبر SSH لإخفاء أي نوع من الاتصالات كاتصال SSH عادي. طريقة…








