
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 khast3x/redcloud
نشر آلي للبنية التحتية للفريق الأحمر باستخدام Docker
 klezvirus/silentmoonwalk
تطبيق برهان المفهوم لخادع مكدس الاستدعاء الديناميكي بالكامل
 ejpir/cve-2025-55182-research
إثبات مفهوم تقني وتحليل متعمق لـ CVE-2025-55182، وهي ثغرة RCE حرجة في بروتوكول Flight الخاص بـ React عبر اجتياز المسار، وحقن أجزاء مزيفة، وإساءة…
 ly4k/spoolfool
استغلال لثغرة CVE-2022-21999 - ثغرة رفع الامتيازات في Windows Print Spooler (LPE)
 nccgroup/exploit_mitigations
قاعدة معرفية لتخفيفات الاستغلال المتاحة عبر العديد من أنظمة التشغيل والهياكل والتطبيقات والإصدارات.
 nickvourd/windows-local-privilege-escalation-cookbook
كتاب طبخ تصعيد الامتيازات المحلية في ويندوز
 hasherezade/exe_to_dll
تحويل ملف EXE إلى DLL
 icyguider/nimcrypt2
.NET, PE, و Raw Shellcode Packer/Loader مكتوب بلغة Nim
 factionsecurity/faction
توليد تقارير اختبار الاختراق والتعاون في التقييم
 p0dalirius/windows-coerced-authentication-methods
قائمة بأساليب لإجبار جهاز ويندوز على المصادقة على جهاز يتحكم فيه المهاجم عبر استدعاء إجراء بعيد (RPC) ببروتوكولات متنوعة.
 bishopfox/bfinject
حقن Dylib لنظام iOS 11.0 - 11.1.2 مع كسر حماية LiberiOS وElectra
 blackarch/webshells
شيلات ويب متنوعة. نقبل طلبات السحب لإضافة المزيد إلى هذه المجموعة.
 frkngksl/shoggoth
مشفّر متعدد الأشكال يحوّل شيلكود وملفات PE وCOFF إلى حمولات مشوّشة ومستقلة عن الموقع مع تشفير RC4 وتشفير الكتل العشوائي، بالإضافة إلى توليد تعليمات…
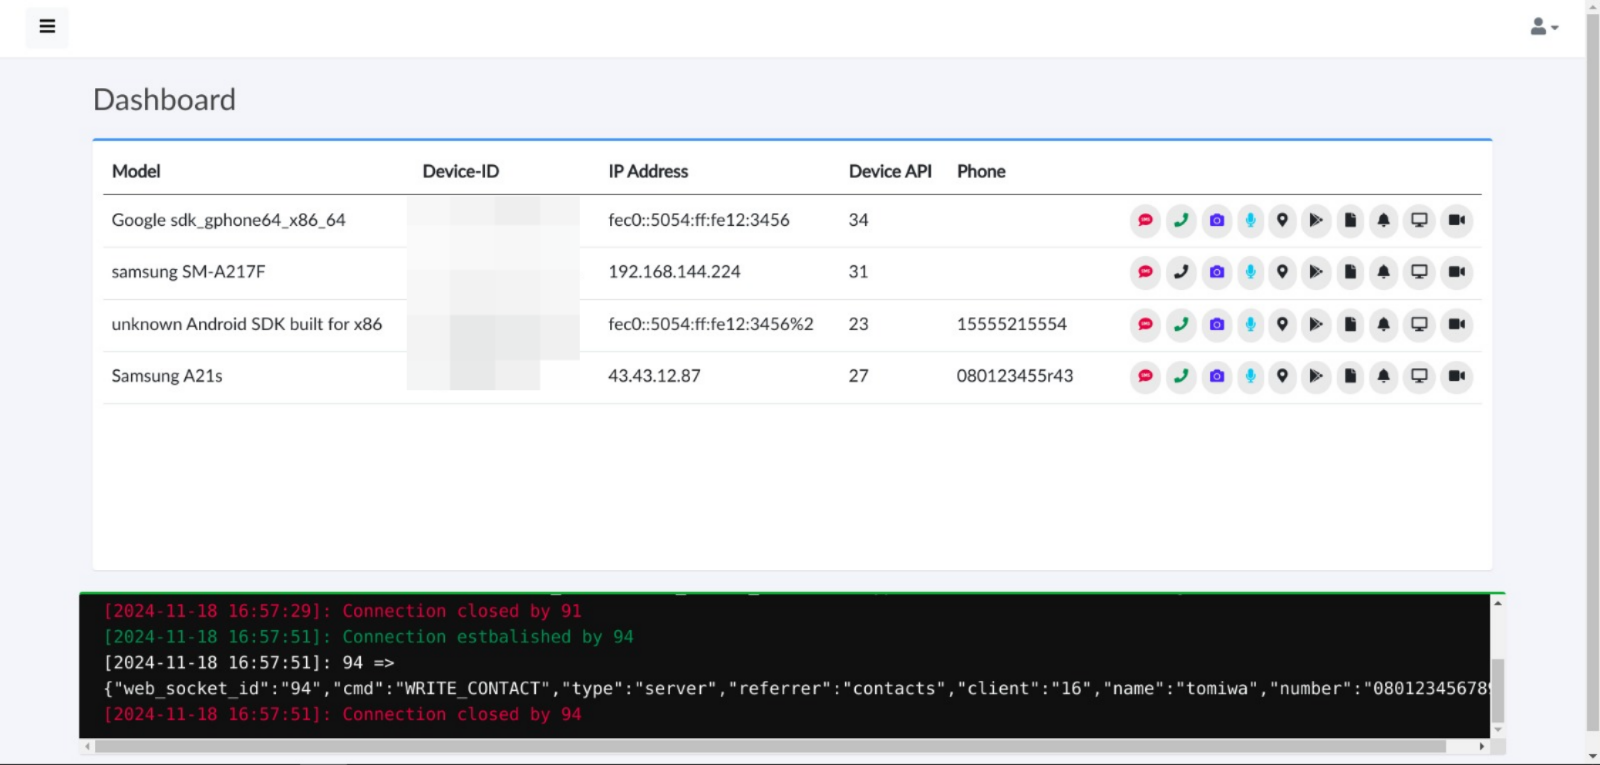 tomiwa-ot/moukthar
أداة إدارة عن بُعد لأندرويد
 fs0c131y/esfileexploreropenportvuln
ثغرة المنفذ المفتوح في ES File Explorer - CVE-2019-6447
 schira4396/vcenterkiller
أداة استغلال شاملة تستهدف Vcenter، تتضمن أحدث الثغرات الرئيسية: CVE-2021-21972 وCVE-2021-21985 وCVE-2021-22005 وثغرات One Access: CVE-2022-22954…
 wkl-sec/hiddendesktop
HVNC لـ Cobalt Strike
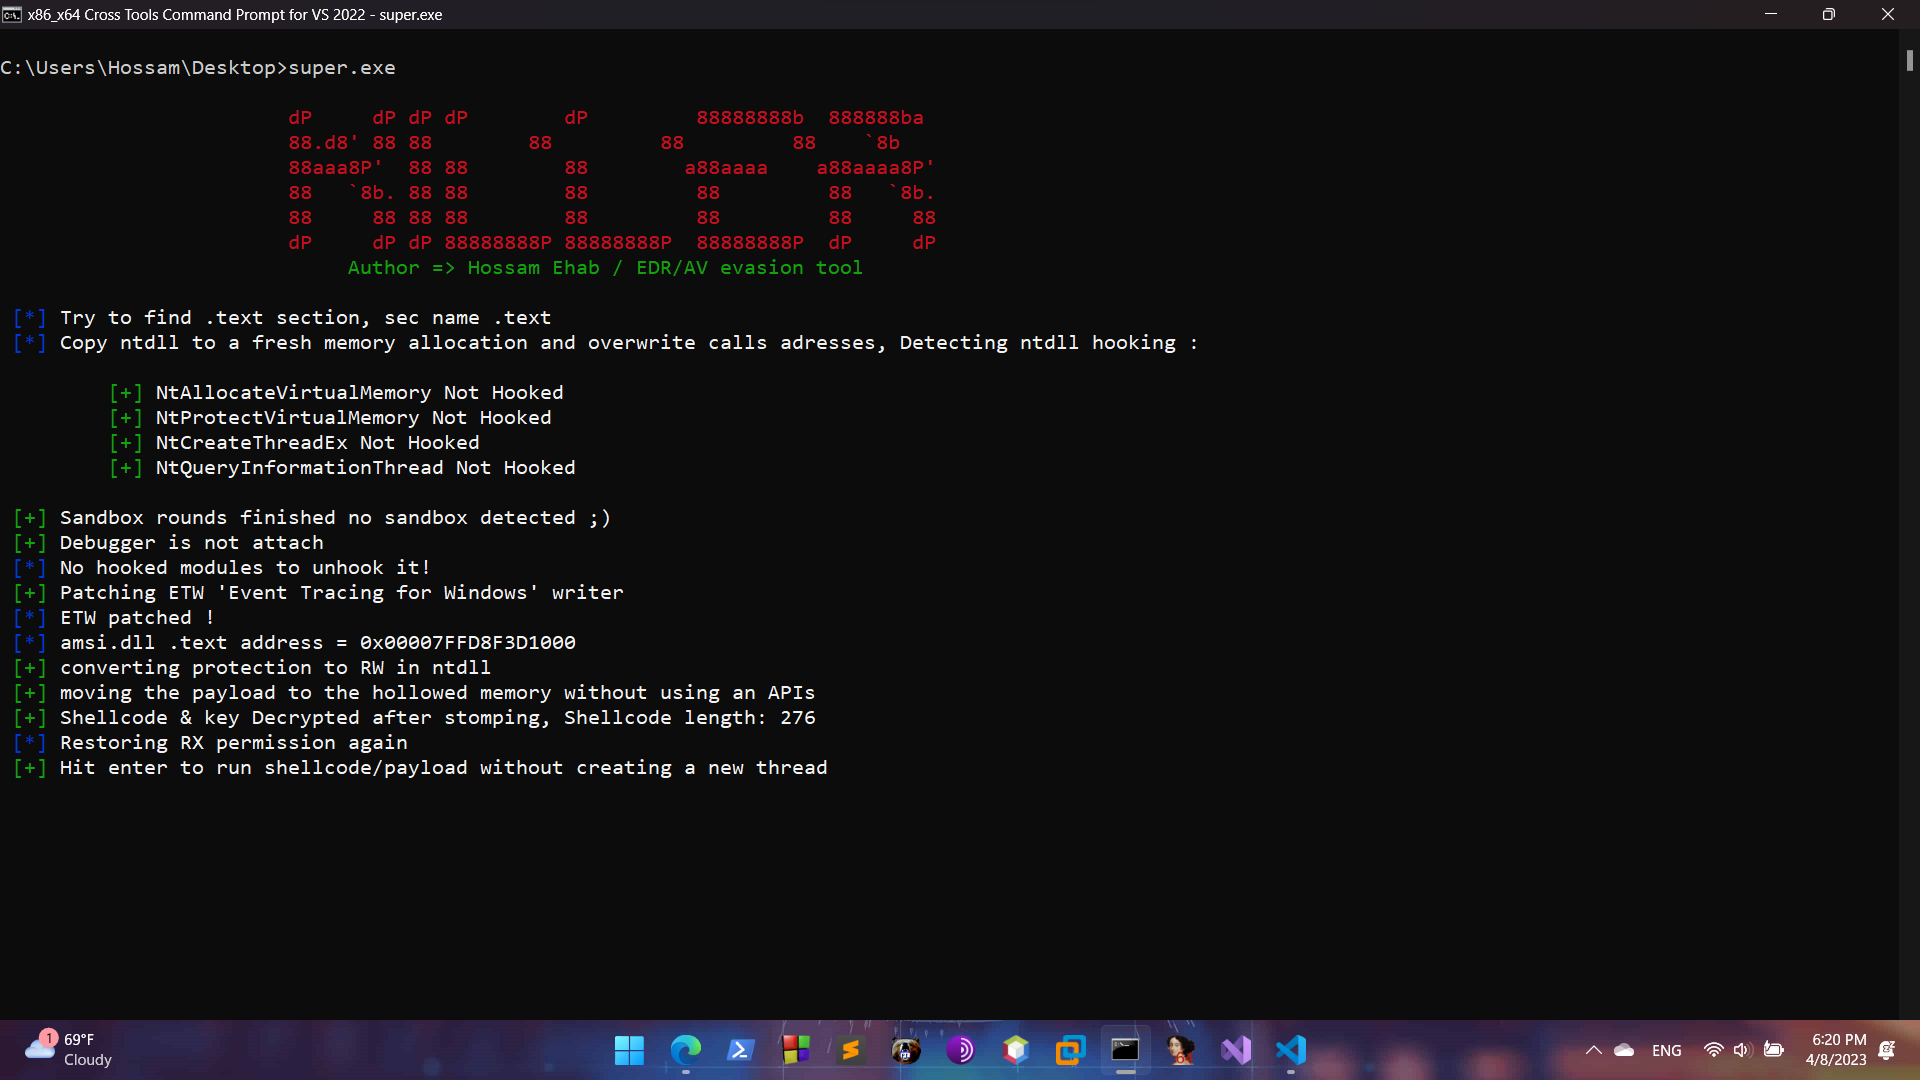 0xhossam/killer
Killer هي أداة بسيطة جداً مصممة لتجاوز أدوات الأمان AV/EDR باستخدام تقنيات مراوغة متنوعة، وتستخدم من قبل مجموعة Patchwork.








