
 #1

 viralmaniar/powershell-rat
باب خلفي يعتمد على بايثون يستخدم Gmail لاستخراج البيانات عبر المرفقات. سيساعد هذا الـ RAT أثناء عمليات الفريق الأحمر لتركيب باب خلفي على أي أجهزة…
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - استغلال LOG4J Java - حيل تجاوز WAF
 foxglovesec/potato
استغلال تصعيد الامتيازات المحلية في Windows باستخدام انتحال NBNS، ووكيل WPAD مزيف، وترحيل NTLM من HTTP إلى SMB للحصول على وصول NT AUTHORITY\SYSTEM.
 sighook/pixload
أدوات إنشاء/حقن الحمولة في الصور
 notmedic/netntlmtosilverticket
SpoolSample -> Responder مع تخفيض NetNTLM -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 aniqfakhrul/powerview.py
باورفيو معزز بشكل كبير
 worawit/cve-2021-3156
استغلال Sudo Baron Samedit
 safebreach-labs/pinjectra
Pinjectra هي مكتبة تشبه البرمجة الشيئية بلغة C/C++ تنفذ تقنيات حقن العمليات (مع التركيز على ويندوز 10 64-بت).
 matthieu-hackwitharts/win32_offensive_cheatsheet
تقنيات إساءة استخدام Win32 والنواة لاختبار الاختراق
 boku7/loki
🧙♂️ Node.js للقيادة والتحكم باختطاف السكربتات في تطبيقات Electron الضعيفة
 antoniococo/remotepotato0
تصعيد الامتيازات في ويندوز من مستخدم إلى مسؤول المجال
 hatriot/token-priv
بحث حول امتيازات الرموز
 hackerhouse-opensource/iscsicpl_bypassuac
تجاوز UAC لأنظمة ويندوز 7 - 11 بمعمارية x64
 klezvirus/cve-2021-40444
CVE-2021-40444 - استغلال RCE كامل التسليح لـ Microsoft Office Word
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 tanc7/exocet-av-evasion
EXOCET - أداة توصيل حمولة متخفية من برامج مكافحة الفيروسات، غير قابلة للكشف
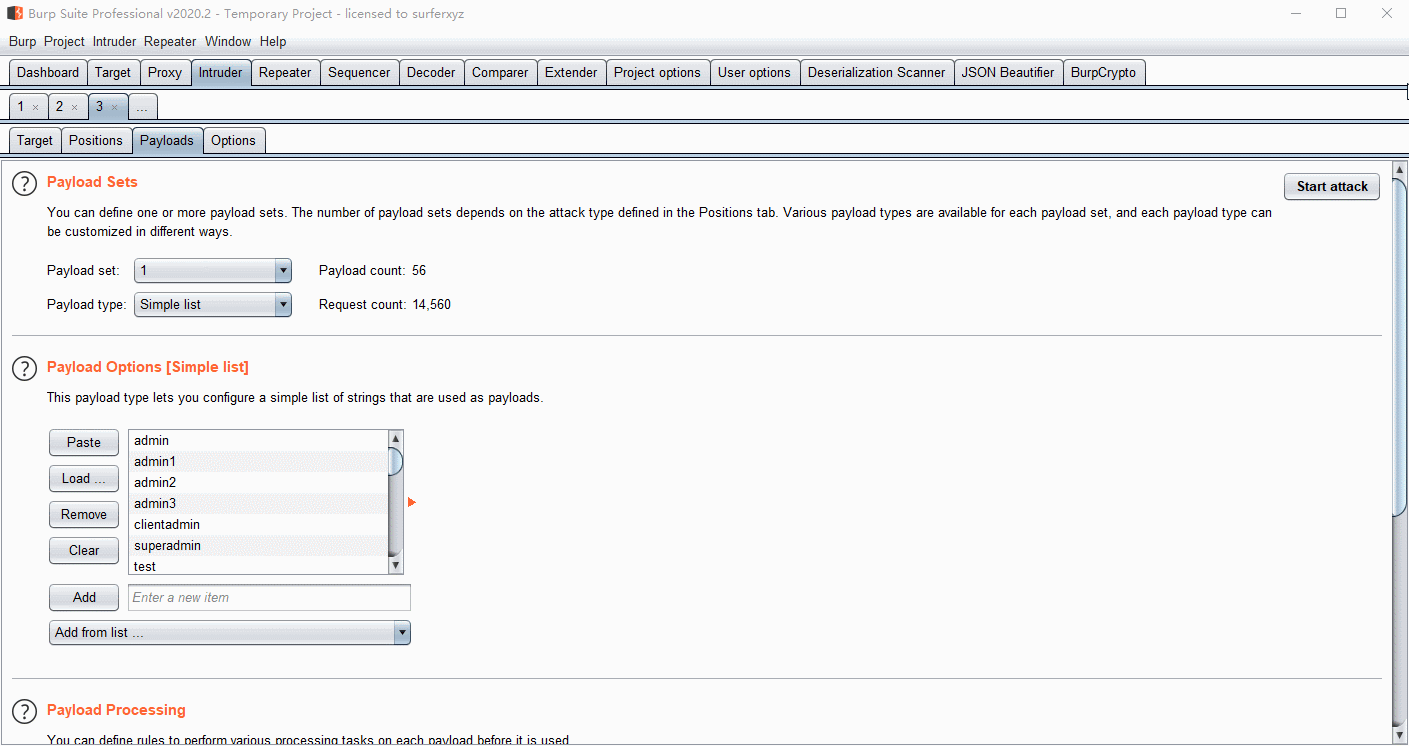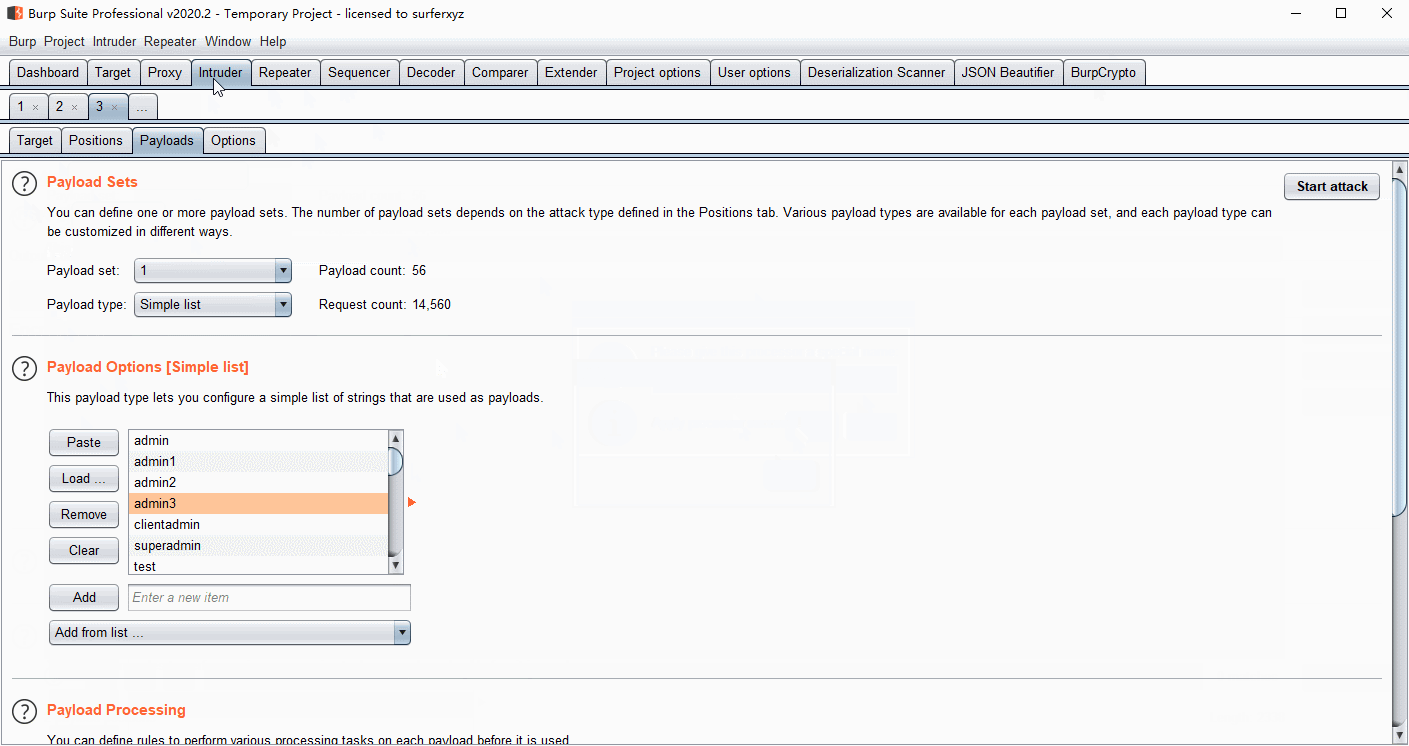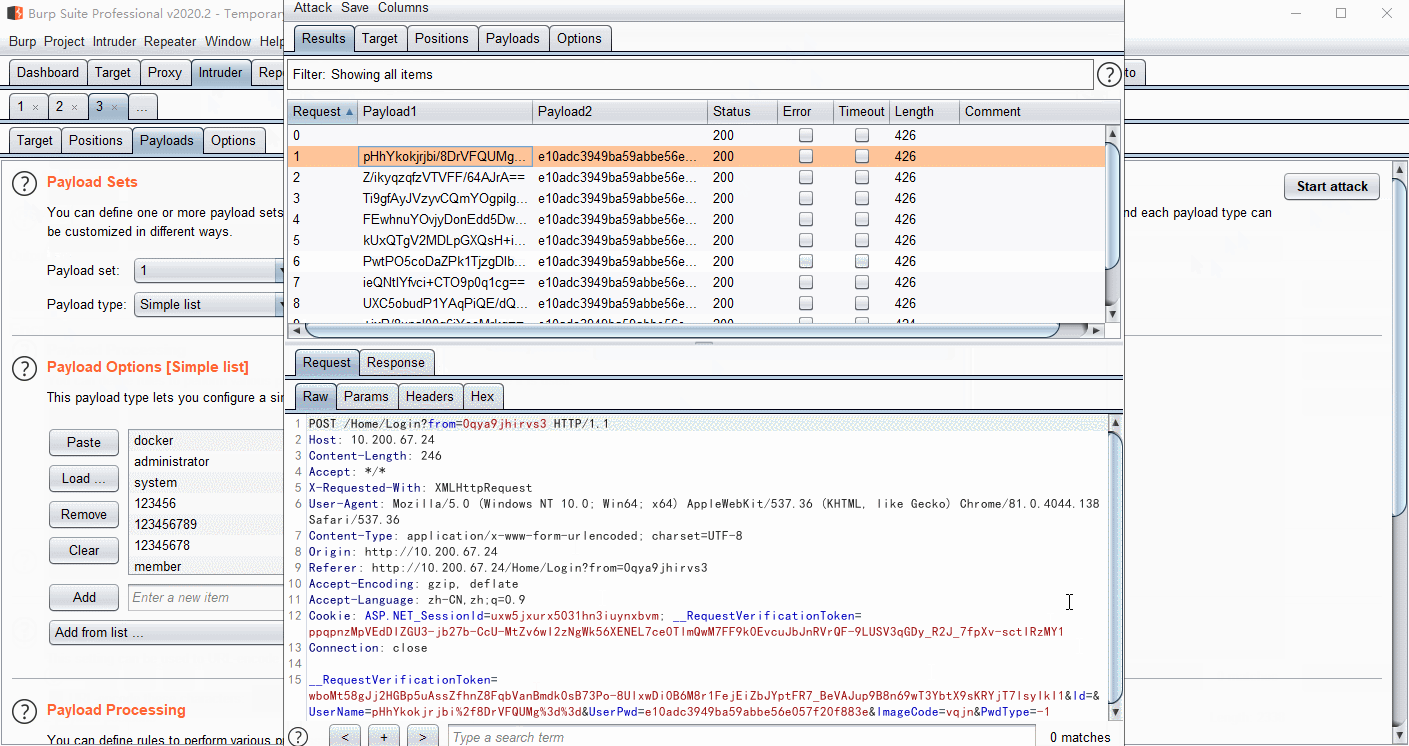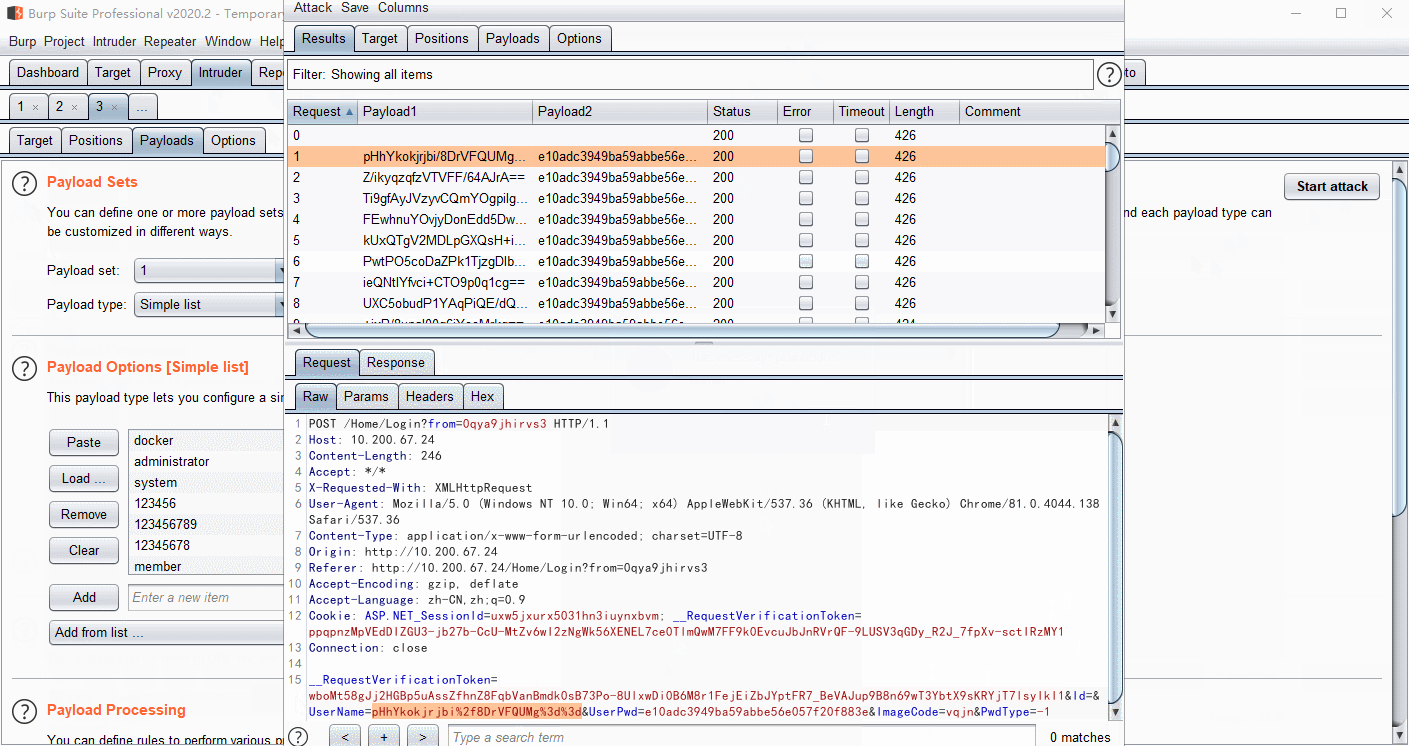 whwlsfb/burpcrypto
إضافة لـ BurpSuite لتشفير الحمولات باستخدام AES أو RSA أو DES أو كود JS مخصص، مما يتيح فك تشفير آلي للحركة المرورية المشفرة من الواجهة الأمامية أثناء…









