
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 ly4k/curveball
إثبات المفهوم لـ CVE-2020-0601- Windows CryptoAPI (Crypt32.dll)
 almondoffsec/passthecert
أداة إثبات مفهوم للمصادقة على خادم LDAP/S باستخدام شهادة عبر Schannel
 googleprojectzero/p0tools
مجموعة من مستندات أبحاث الثغرات الأمنية الخاصة بـ Google Project Zero وأدوات أمنية صغيرة قائمة بذاتها، بما في ذلك أدوات تحليل الاستغلال والتحليل…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 rosesecurity/anti-virus-evading-payloads
خلال مرحلة الاستغلال في اختبار الاختراق أو مهمة القرصنة الأخلاقية، ستحتاج في النهاية إلى محاولة تشغيل الكود على أجهزة الأنظمة المستهدفة. إليك طريقة…
 gentilkiwi/kekeo
صندوق أدوات صغير للتلاعب بـ Kerberos من Microsoft بلغة C
 strozfriedberg/padbuster
برنامج نصي آلي لتنفيذ هجمات Padding Oracle
 infobyte/evilgrade
Evilgrade هو إطار عمل معياري يسمح للمستخدم باستغلال تطبيقات الترقية الضعيفة عن طريق حقن تحديثات مزيفة.
 enovella/tee-reversing
قائمة منتقاة من موارد TEE العامة لتعلّم الهندسة العكسية وتحقيق تنفيذ كود موثوق على أجهزة ARM
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : إطار عمل لاختبار الاختراق مع موارد الأمن السيبراني
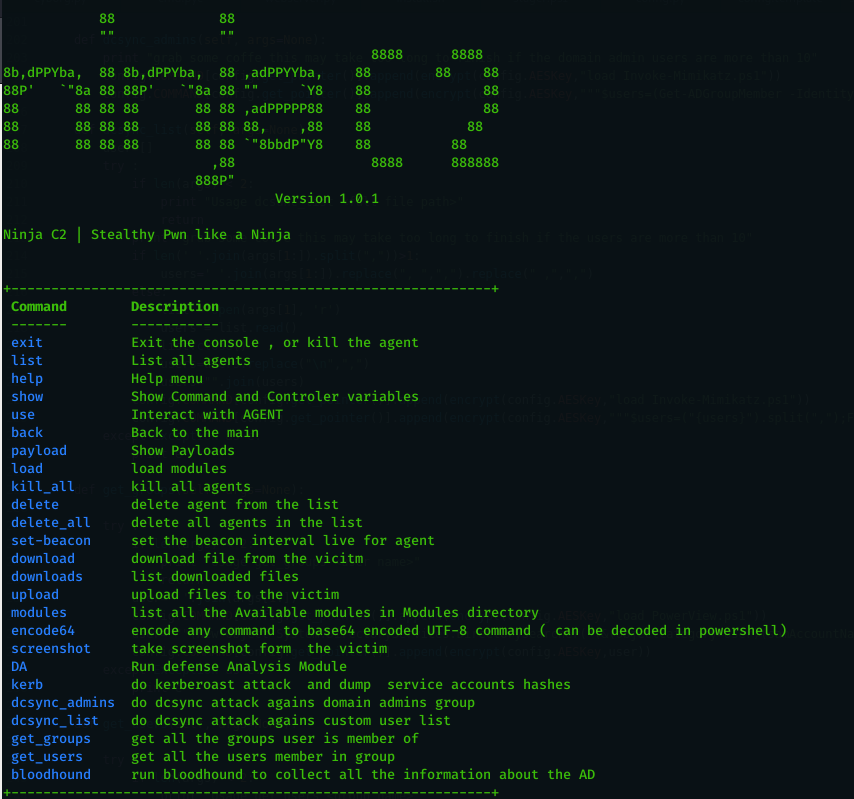 ahmedkhlief/ninja
خادم C2 مفتوح المصدر تم إنشاؤه لعمليات الفريق الأحمر الخفية
 entropy1337/infernal-twin
اختراق لاسلكي - هذه أداة اختراق لاسلكي آلية
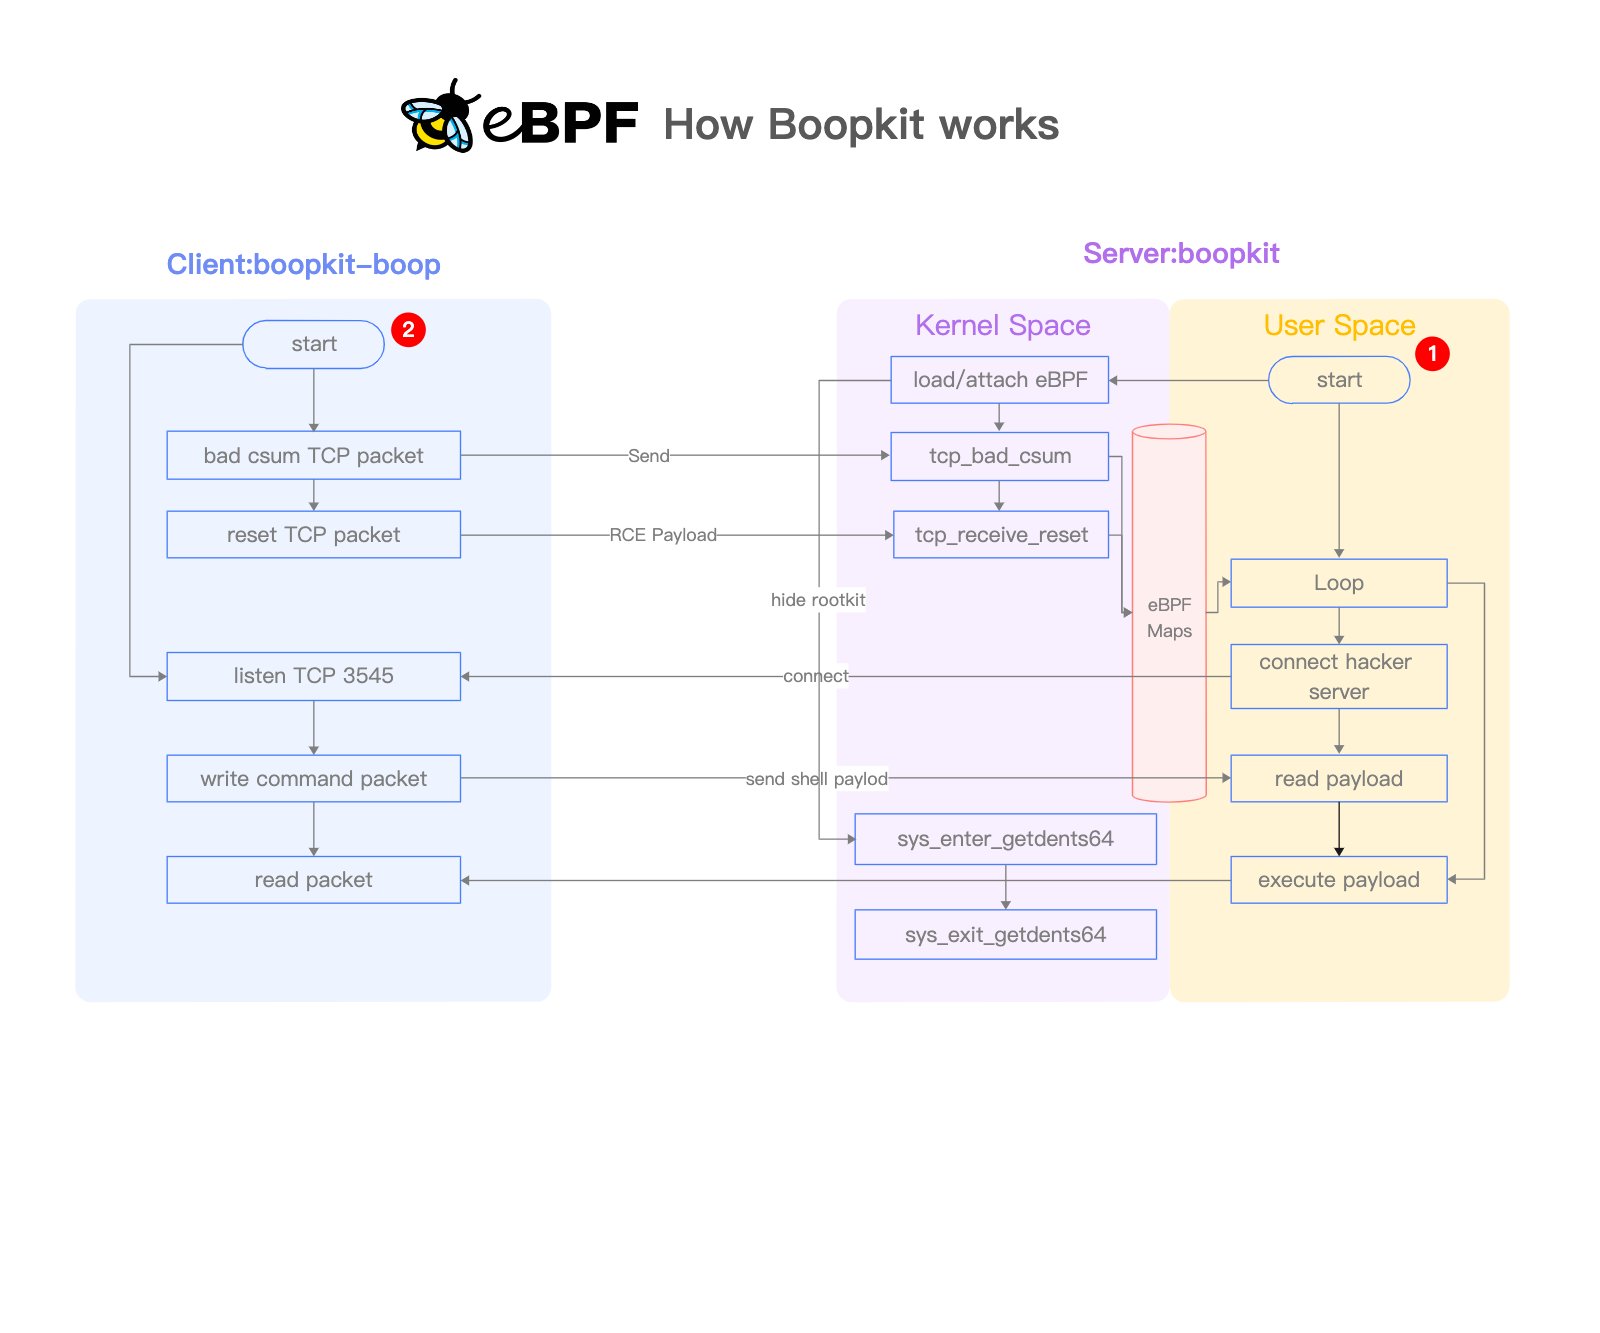 krisnova/boopkit
باب خلفي لـ eBPF على لينكس عبر TCP. تشغيل الصدى العكسي، تنفيذ الأوامر عن بعد، على وصول مميز سابق. أقل من الضوضاء، وأكثر من الفعل.
 daem0nc0re/tangledwinexec
PoCs وأدوات للتحقيق في تقنيات تنفيذ عمليات Windows
 m4n3dw0lf/pythem
إطار عمل اختبار الاختراق
 breenmachine/rottenpotatong
إصدار جديد من RottenPotato كـ DLL بلغة C++ وثنائي مستقل بلغة C++ - لا حاجة لـ meterpreter أو أدوات أخرى.
 ghostpack/sharpdpapi
SharpDPAPI هو منفذ بلغة C# لبعض وظائف DPAPI من Mimikatz.








