#1

 archerysec/archerysec
ASOC, ASPM, DevSecOps, إدارة الثغرات باستخدام ArcherySec.
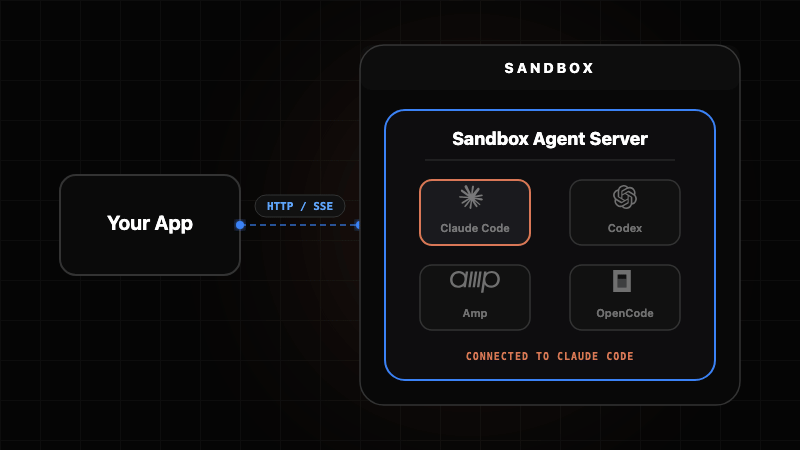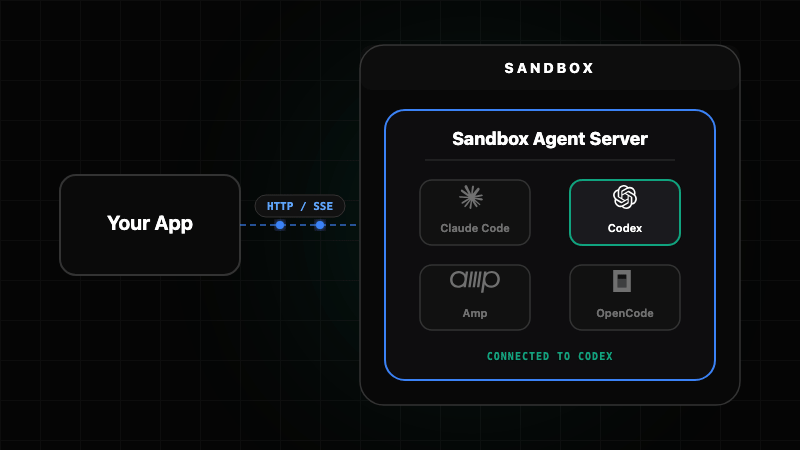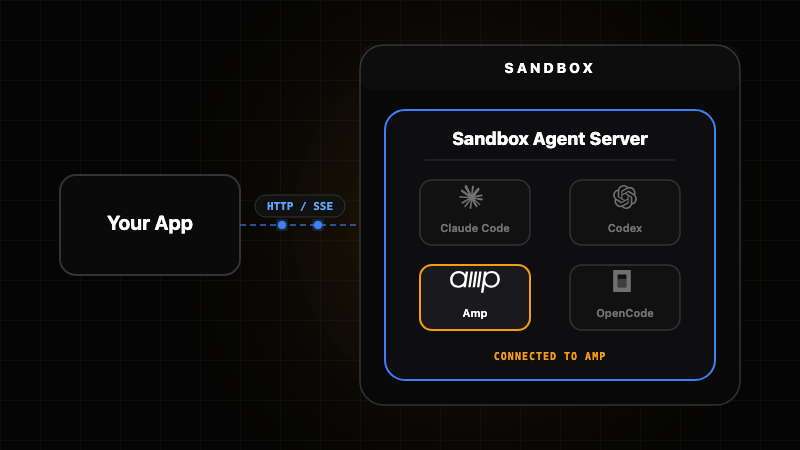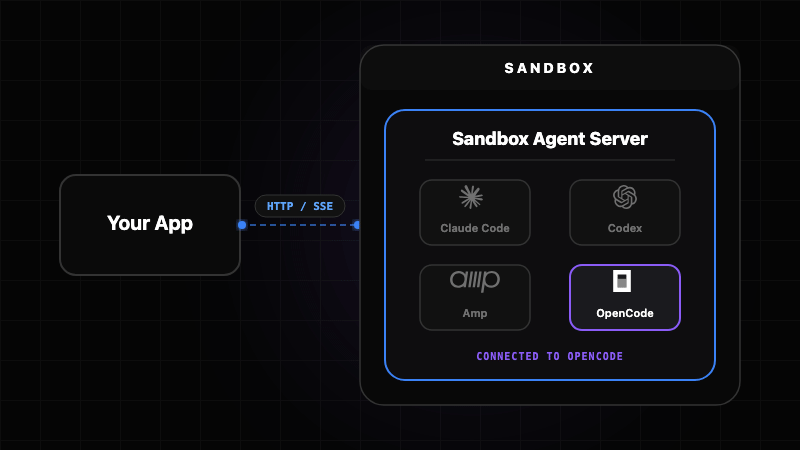 rivet-dev/sandbox-agent
عملية دائمة لكل وكيل، مع ذاكرة تبقى بعد إعادة التشغيل
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 controlplaneio/kubesec
تحليل المخاطر الأمنية لموارد Kubernetes
 tellerops/teller
إدارة الأسرار السحابية الأصلية للمطورين - لا تغادر سطر الأوامر أبدًا من أجل الأسرار.
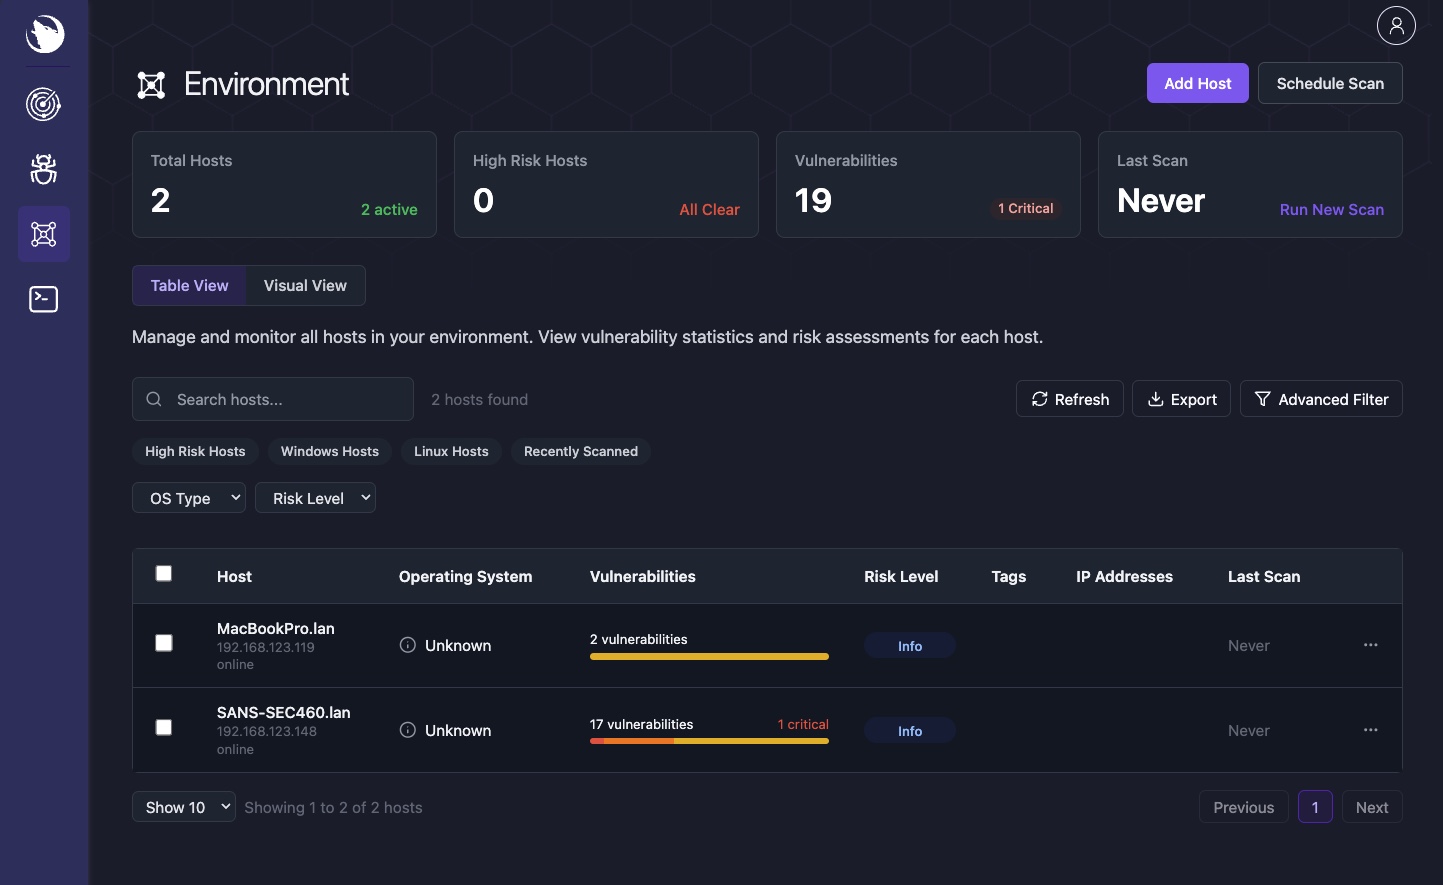 siriusscan/sirius
ماسح ضوئي للثغرات الأمنية مفتوح المصدر مع اكتشاف تلقائي للشبكة، وكشف يعتمد على CVE، وتقييم CVSS، ولوحات معلومات المخاطر، وعوامل عن بُعد عبر gRPC،…
 securecodebox/securecodebox
منسق أمان أصلي لـ Kubernetes يقوم بأتمتة الكشف المستمر عن الثغرات الأمنية من خلال دمج عدة ماسحات ضوئية مفتوحة المصدر في خط أنابيب CI/CD.
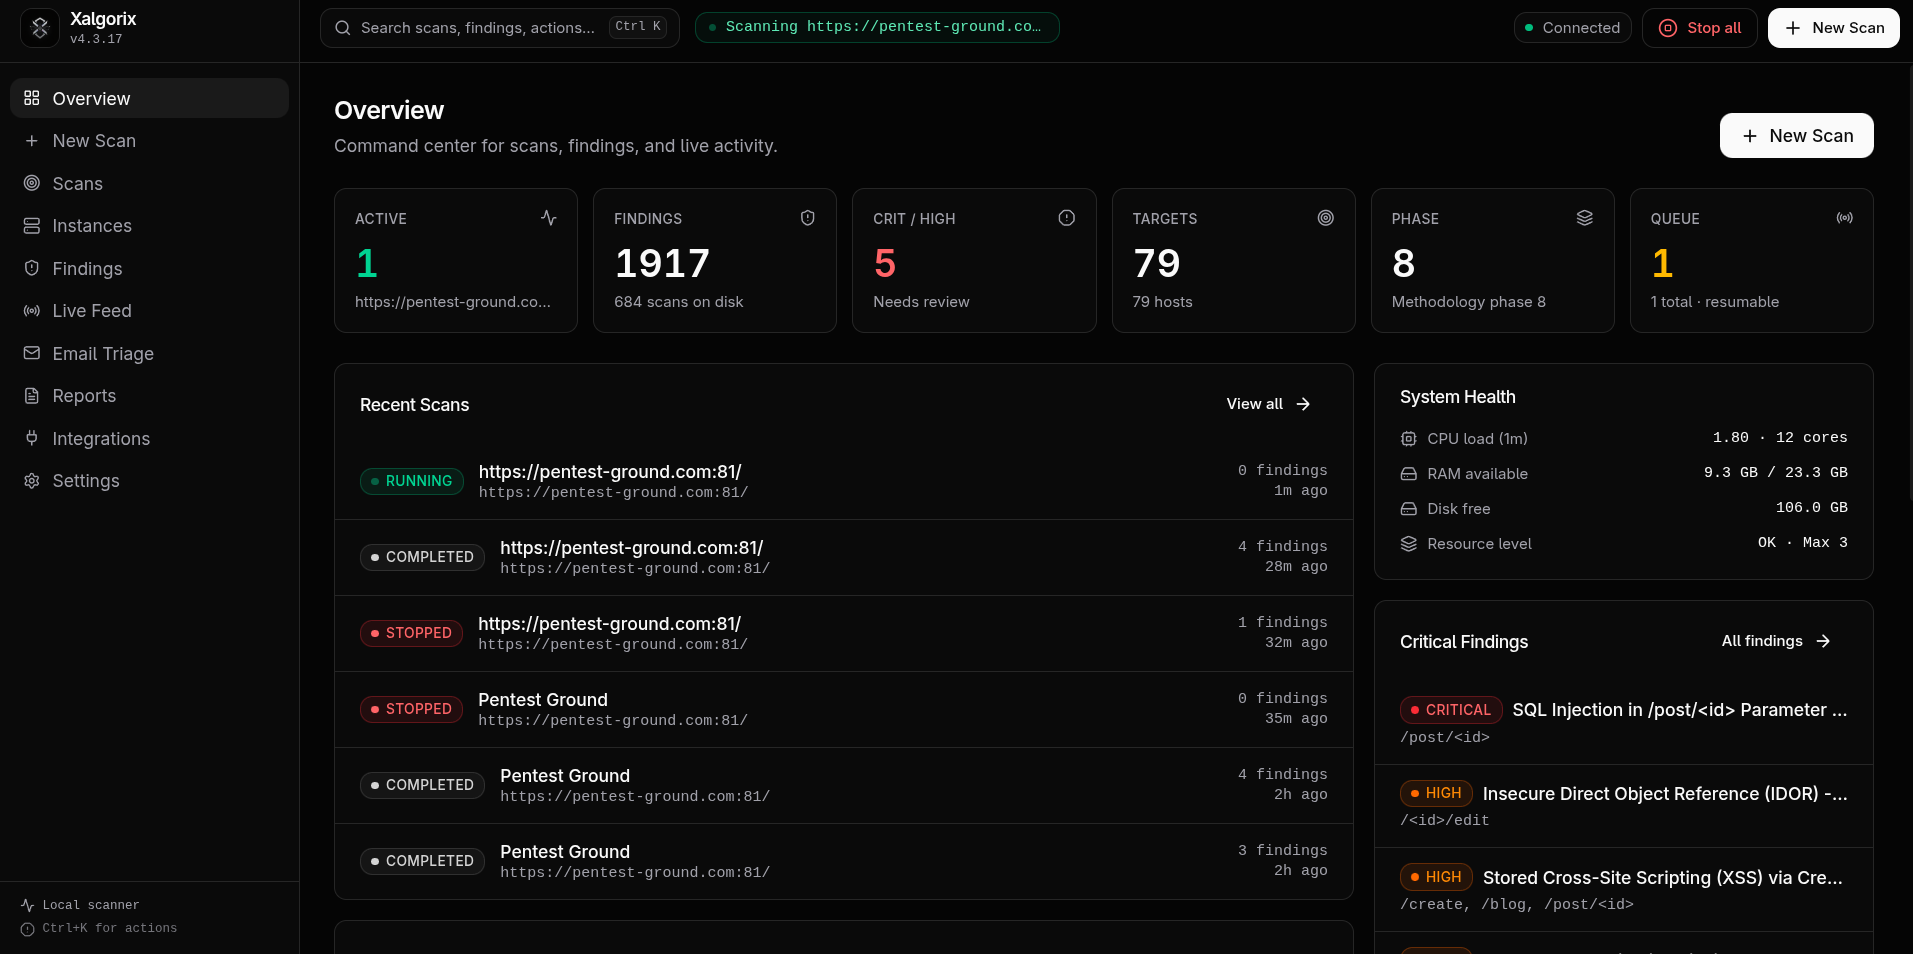 xalgord/xalgorix
وكلاء مستقلون لاختبار الاختراق بالذكاء الاصطناعي — استطلاع في الوقت الفعلي، واكتشاف الثغرات، وتنسيق عمليات الاستغلال. Go + TypeScript.
 safedep/vet
احمِ نفسك من حزم المصادر المفتوحة الخبيثة 🤖
 vicanso/pingap
وكيل عكسي مثل nginx، مبني على pingora، بسيط وفعّال.
 ascit31/dark-moon
محرك اختبار اختراق مستقل يعمل بالذكاء الاصطناعي، يوفّر أمنًا هجوميًا مستمرًا عبر الويب والسحابة والدليل النشط (AD) وKubernetes. يجمع بين التفكير…
 mongodb/kingfisher
كشف الأسرار + التحقق المباشر. رسم نطاق التأثير. الإبطال السريع. استخدم واجهة سطر الأوامر أو ضمّنه في Rust وPython.
 dev-sec/linux-baseline
ملف امتثال يعتمد على InSpec لتدقيق تعزيز أمان أنظمة Linux مقابل خطوط الأساس الأمنية، مما يضمن تكوينًا متسقًا عبر البنية التحتية.
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 nozaq/terraform-aws-secure-baseline
وحدة Terraform لإعداد حساب AWS الخاص بك مع التكوين الأساسي الآمن المستند إلى معايير CIS Amazon Web Services Foundations وأفضل الممارسات الأمنية…
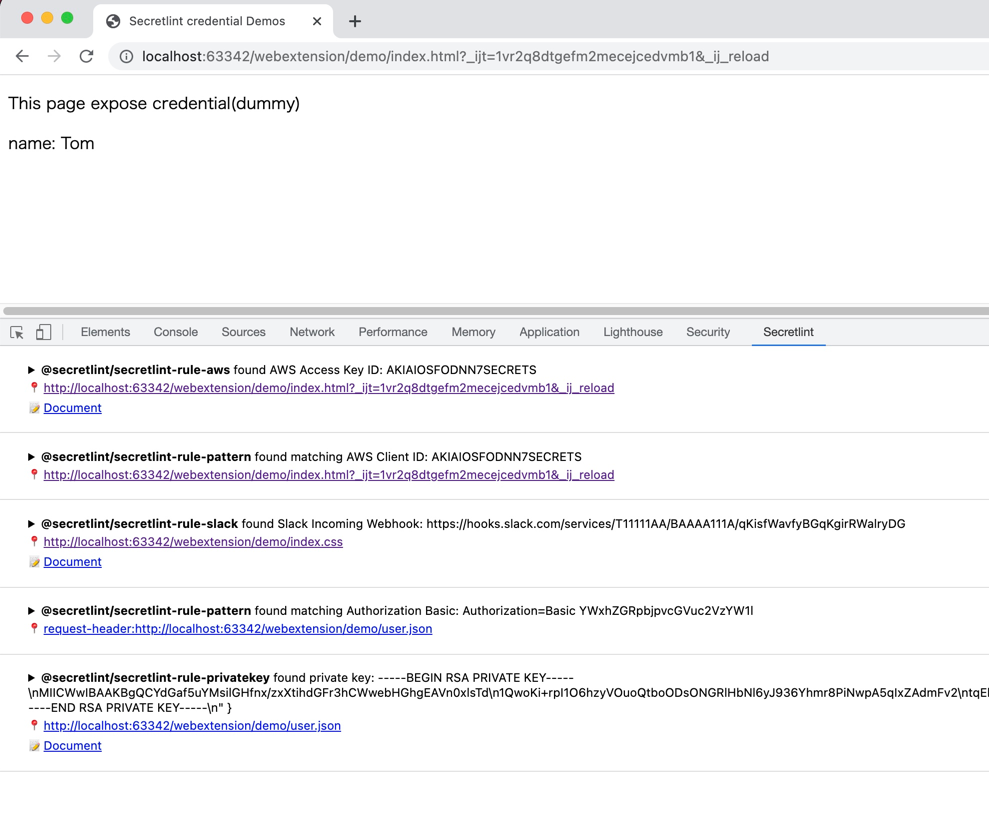 secretlint/secretlint
أداة فحص قابلة للتوصيل لمنع ارتكاب بيانات الاعتماد.