
 #1
أدوات دمج الأمان في خطوط أنابيب CI/CD والتحول لليسار وأتمتة أمان DevOps.
موصى به من Kitploit
 captain4554/cve-2025-55182-scanner
🛡️ مسح وتقييم الثغرات في Next.js/Waku باستخدام CVE-2025-55182-Scanner، مع الجمع بين التحليل الثابت والديناميكي لتحقيق أمان قوي.
 mahdi13830510/cve-2026-31431-mitigation-suite
إطار دفاع وقت التشغيل على مستوى النواة لثغرات AF_ALG، يتضمن تتبع مآخذ eBPF، وتقوية Ansible، ومدقق تشفير لاكتشاف الانحراف.
 reverseclabs/azuredevops-enum
أداة تعداد Azure DevOps للقراءة فقط تستعلم واجهة REST API لعرض المشاريع، والمستودعات، واتصالات الخدمة، وعمليات البناء، وأسرار خطوط الأنابيب،…

 lsudoko/antibody
حلقة GitLab Duo DevSecOps حيث يعيد ذكاء اصطناعي ثانٍ مهاجمة كل إصلاح كتبه الذكاء الاصطناعي، ويحفظ كل تجاوز ناجح كجسم مضاد دائم يُعاد تشغيله في CI…
 moshe-ship/bidi-guard
افحص الكود بحثًا عن أحرف يونيكود ثنائية الاتجاه غير المرئية (الوقاية من هجوم Trojan Source، CVE-2021-42574)
 praetorian-inc/capability-sdk
حزمة تطوير برمجيات Go مشتركة تُعرّف واجهة قدرات قياسية لأدوات فحص الأمان، مع إخراج النتائج بصيغ متعددة (terminal، JSON، NDJSON، Markdown، SARIF)…
 abdozkaya/rsc-security-auditor
🛡️ قم بتدقيق مكدس Next.js ومكونات خادم React للكشف عن الثغرات الحرجة (CVE-2025-66478, CVE-2025-55184). يكتشف المخاطر ويولد أوامر الإصلاح. يعمل كلياً…
 xiaoqimikko/log4j-check
فحص ذاتي لـ 7 ثغرات CVE من نوع «الفشل الصامت للإعداد» في log4j لعامي 2025/2026: تحديد 4 وحدات وفقًا لمعيار CVE×الوحدة، وتحليل إعداد log4j2 بشكل بنيوي…
 cicd-sensor/cicd-sensor
مستشعر أمان وقت التشغيل مدعوم بـ eBPF لخطوط أنابيب CI/CD. يكتشف هجمات سلسلة التوريد، ويسجل سلالة العمليات والوصول إلى الملفات، ويوفر أدلة جنائية لـ…
 liamromanis101/dead.letter-cve-2026-45185
ماسح ضوئي للثغرات قائم على الصدفة لـ CVE-2026-45185 (Dead.Letter) في Exim MTA. يكتشف use-after-free في إصدارات GnuTLS، ويتحقق من الإصدار، ومكتبة TLS،…
 konstruktoid/prescryb
خادم MCP لتنسيق معالجة CVE/الإعدادات: جرد SSH، واستعلامات OSV/NVD، واقتراحات Ansible playbook المرتبطة بمعايير CIS/DISA STIG.
 felipecosta09/cve-2024-3094
دليل تعليمي خطوة بخطوة لاكتشاف CVE-2024-3094 (XZ Backdoor) في صور الحاويات باستخدام TMAS CLI من Trend Micro Vision One، مع نصوص برمجية للمسح الآلي.
 xiaoqimikko/shiro-check
يكتشف وحدات Apache Shiro وإصداراتها المثبّتة فعليًا على نظامك، ويحدد واحدًا تلو الآخر أيًّا من الـ 26 CVE الرسمية ينطبق عليك حقًا. يعتمد التقييم على…
 xiaoqimikko/scc-check
مدقق دون اتصال لـ Spring Cloud Config CVE-2026-40982 — يخبرك ما إذا كان خط إصدارك يحتوي على إصلاح OSS على الإطلاق (3.1.x/4.1.x/4.2.x: لا يحتوي)
 saharnooby/log4j-vulnerability-patcher-agent
يُصلح ثغرة CVE-2021-44228 في log4j عن طريق ترقيع فئة JndiLookup
 fleralex/enseal
مشاركة آمنة ومؤقتة للأسرار للمطورين.
 juliosuas/copyfail-guard
تخفيف سريع وقابل للتدقيق لأنظمة لينكس لـ CVE-2026-31431 خطأ النسخ: حظر algif_aead، التحقق، وتقوية AF_ALG seccomp.
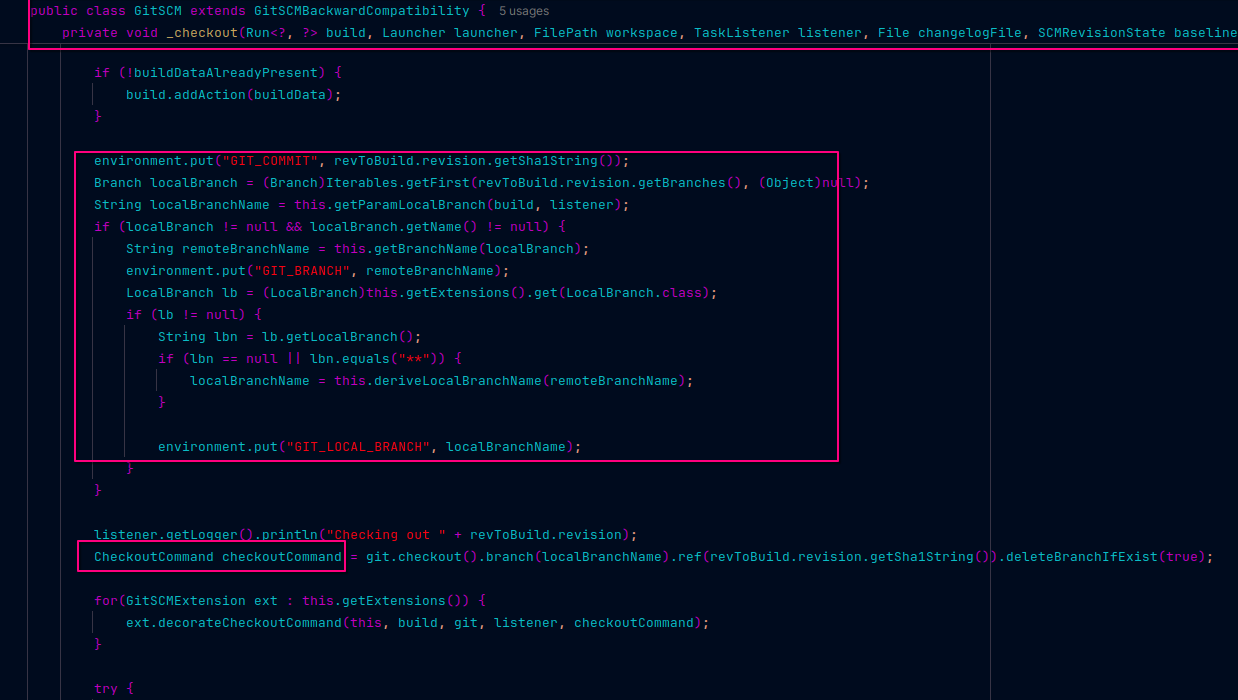 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: تحليل Git Parameter في Jenkins








