 cicd-sensor/cicd-sensor
مستشعر أمان وقت التشغيل مدعوم بـ eBPF لخطوط أنابيب CI/CD. يكتشف هجمات سلسلة التوريد، ويسجل سلالة العمليات والوصول إلى الملفات، ويوفر أدلة جنائية لـ GitHub Actions و GitLab CI/CD.

🚧 إصدار ما قبل الإطلاق: تطوير نشط. cicd-sensor حاليًا في مرحلة ما قبل الإطلاق وتحت التطوير النشط. نرحّب بملاحظاتكم.
فكّر في EDR، لكن لخطوط أنابيب CI/CD.
مستشعر أمني مفتوح المصدر يعمل في وقت التشغيل مدعوم بـ eBPF لـ GitHub Actions وGitLab CI/CD.
→ التوثيق الكامل

|
عندما تسرق تبعية مخترقة في مهمة CI/CD بيانات اعتماد السحابة الخاصة بك وتسرّبها، هل ستكتشف ذلك؟ هل ستمتلك السجلات للتحقيق بعد ذلك؟ cicd-sensor هو مستشعر مفتوح المصدر يتيح لكل فريق الإجابة على كلا السؤالين.
الاكتشاف: يكتشف هجمات سلسلة التوريد في وقت التشغيل باستخدام نسب العمليات (مثل الوصول إلى بيانات الاعتماد من عملية متحدرة من npm install) والربط بين الإشارات (مثل قراءة فئات متعددة من بيانات الاعتماد في مهمة واحدة). تستهدف القواعد الأساسية الأنماط التي شوهدت في هجمات CI/CD الحقيقية، وهي قابلة للإيقاف: أوقفها إذا كنت تريد فقط السجلات والأدلة أدناه.
السجلات والأدلة: لكل تشغيل، يمكن لـ cicd-sensor إصدار سجلات للمراجعة والتنبيه والتحليل الجنائي، تُوجَّه عبر cicd-sensor Manager إلى وجهات سحابية مثل S3 وGCS وAzure Blob وPub/Sub. يمكن لـ cicd-sensor-action أيضًا إنتاج تقرير رسومي وإثبات بناء لكل تشغيل. تبقى بياناتك تحت سيطرتك. لا يرسل cicd-sensor أي شيء إلى خوادم يديرها مشروع cicd-sensor.
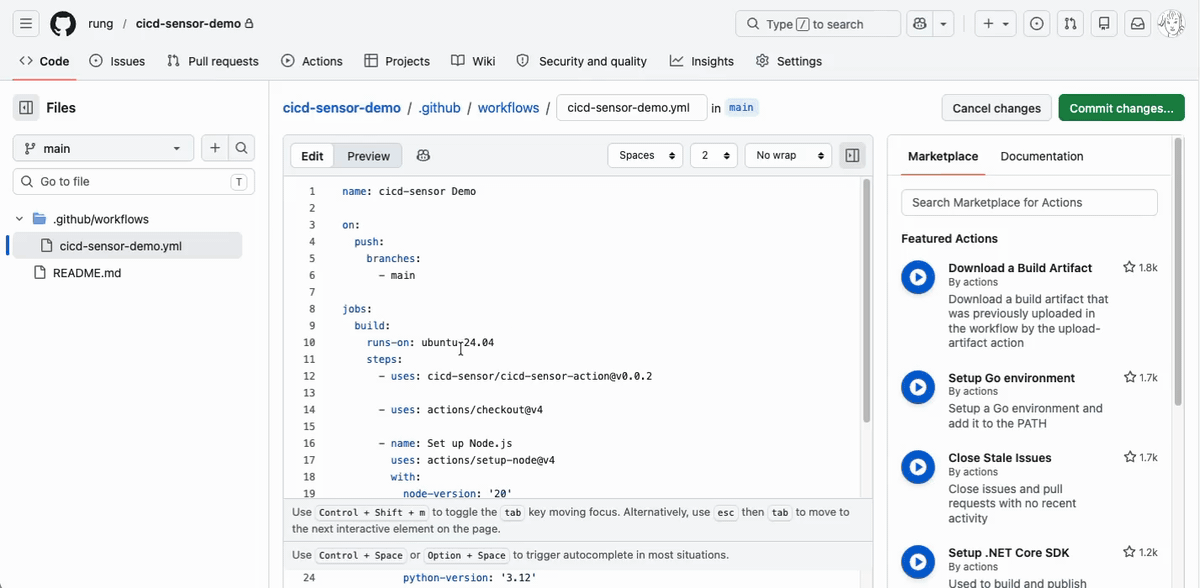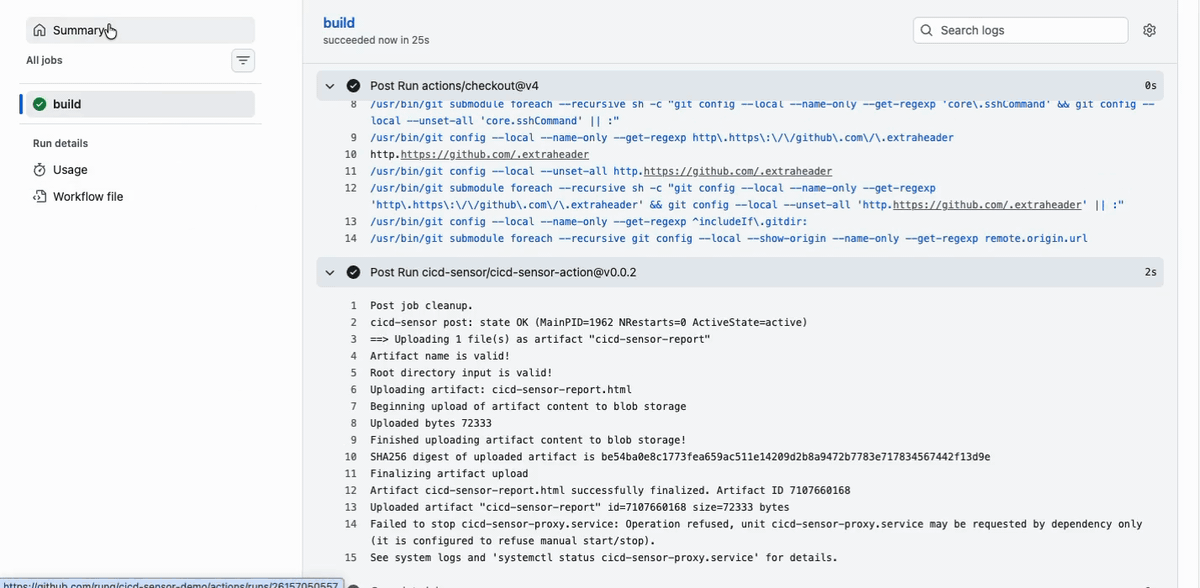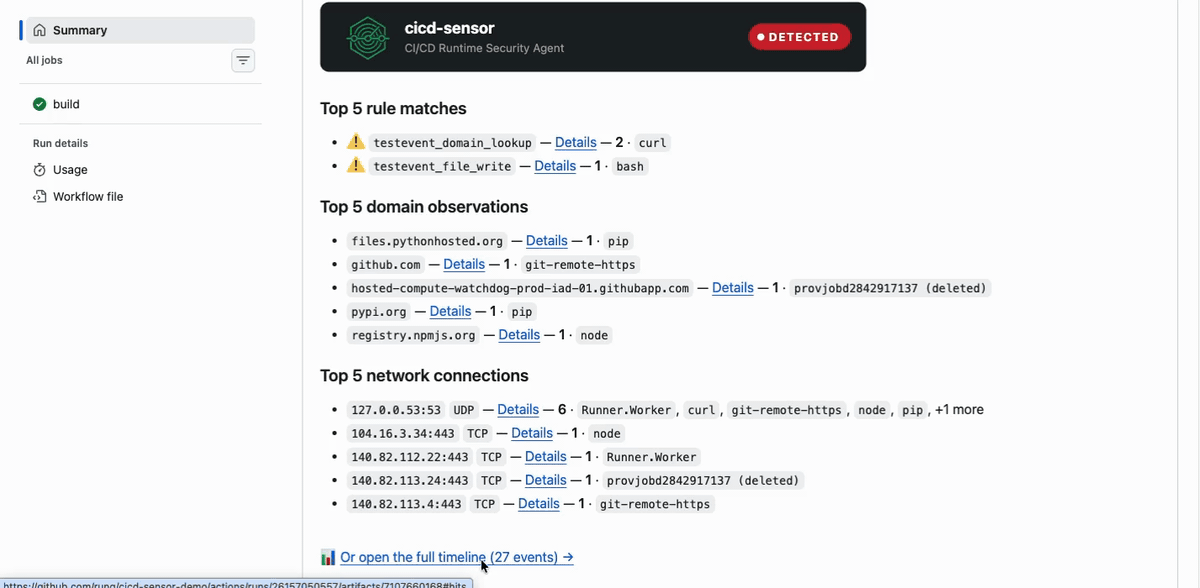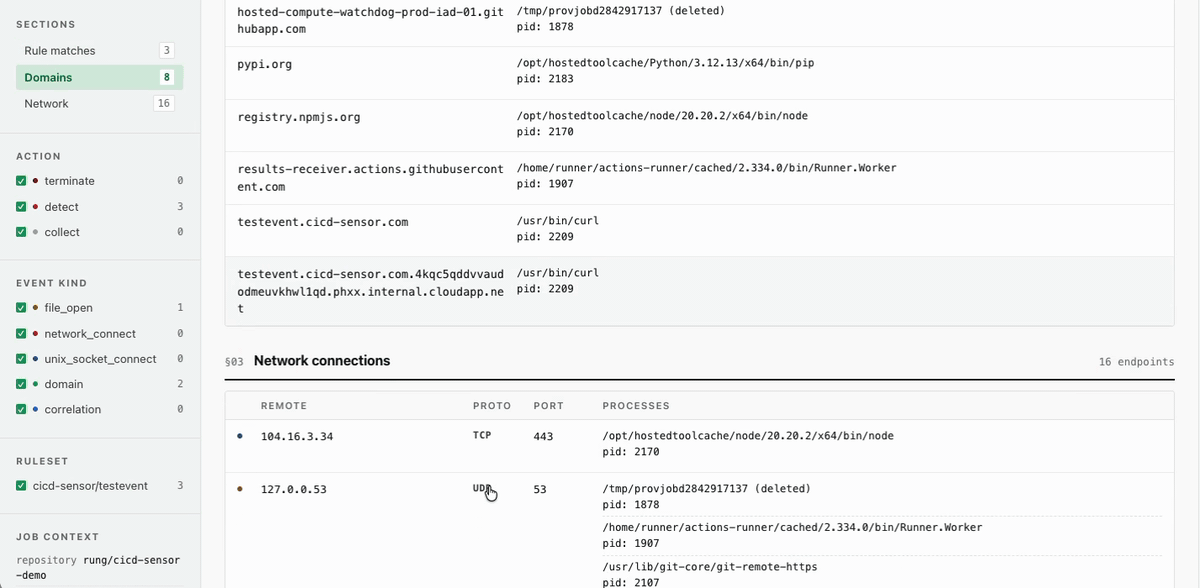
على منفّذات GitHub المستضافة، أضف إجراء cicd-sensor كأول خطوة في سير عملك.
jobs:
  build:
    runs-on: ubuntu-24.04
    steps:
      - uses: cicd-sensor/cicd-sensor-action@49560b716a9abba9190a48c0b6bca18ba98918e8 # v0.0.40
للإصدارات المستضافة ذاتيًا من GitHub Actions أو GitLab CI/CD، راجع دليل المستخدم.
تبني خطوط أنابيب CI/CD وتُصدر وتنشر وتدير البنية التحتية السحابية، وهي تحتفظ ببيانات اعتماد السحابة ومفاتيح التوقيع ورموز السجلات للقيام بذلك. يعمل مهاجمو سلسلة التوريد داخل تلك المهام ويختفون مع الأدلة عند انتهاء المهمة.
معظم بيئات التشغيل الأخرى لديها مدافعوها مفتوحو المصدر: Falco وTetragon وTracee وWazuh وOSQuery. تأخرت التغطية مفتوحة المصدر لوقت تشغيل CI/CD. أثبتت Sigstore أين وكيف بُنيت المصنوعات؛ يحتفظ cicd-sensor بـما جرى فعليًا حتى تتمكن الفرق من الاكتشاف والاستجابة والتدقيق.
| القدرة | cicd-sensor | Harden-Runner (Free) | تعليق |
|---|---|---|---|
| الترخيص والنشر | |||
| مفتوح المصدر | ✅ نعم | ✅ نعم | |
| خصوصية البيانات | ✅ مستضاف ذاتيًا | خلفية SaaS | يعمل cicd-sensor بالكامل داخل بنيتك التحتية، لذا تبقى السجلات والأحداث في بيئتك. |
| تغطية المنصات | |||
| المستودعات الخاصة | ✅ نعم | ❌ لا | |
| منفذو التشغيل المستضافون ذاتيًا | ✅ نعم | ❌ لا | يتيح فرض منفذي التشغيل المستضافين ذاتيًا جمع السجلات على مستوى المؤسسة عبر كل مهمة. |
| دعم GitHub Actions | ✅ نعم | ✅ نعم | |
| دعم GitLab CI/CD | ✅ نعم | ❌ لا | |
| القدرات | |||
| قواعد الكشف | ✅ نعم | ✅ نعم | |
| قواعد مخصصة مرنة | ✅ نعم | 🔶 محدود | تغطي قواعد cicd-sensor سلسلة العمليات والوصول إلى الملفات والربط بين الإشارات؛ أما Harden-Runner فهو أساسًا قائمة سماح لحركة الخروج الشبكية. |
| حظر الشبكة | 🔶 جزئي | ✅ نعم | يقتل cicd-sensor العملية ويوقف المهمة عند الكشف بدلًا من تصفية حركة المرور مثل جدار حماية. |
| تصدير السجلات | ✅ نعم | ❌ لا |
تقارن هذا الجدول النسخة المجانية من Harden-Runner. تضيف منصة StepSecurity المدفوعة المزيد، مثل دعم المستودعات الخاصة ومنفذي التشغيل المستضافين ذاتيًا ولوحات المعلومات وإدارة السياسات.
استنادًا إلى معلومات عامة حتى مايو 2026. التصحيحات مرحّب بها.
يعمل Takumi Runner من GMO Flatt Security كمدير cicd-sensor مستضاف ويضيف كشف التهديدات وتحليل الآثار الخاص به فوق السجلات المجمّعة. راجع دليل التكامل الخاص بهم (الإنجليزية / اليابانية) للإعداد. إنه منتج تجاري منفصل، ويعمل cicd-sensor بدونه.
cicd-sensor مشروع مفتوح المصدر محايد تجاه البائعين: يعمل بمفرده، وأي مدير يتواصل معه هو مدير تختار تشغيله. البائعون والخدمات الأخرى مرحّب بهم بالتساوي للتكامل مع cicd-sensor.
عند توجيه cicd-sensor إلى مدير مستضاف من طرف ثالث، تُرسل السجلات والأحداث التي يجمعها إلى خدمة ذلك البائع.
| المنصة | البيئة | الحالة |
|---|---|---|
| GitHub Actions | منفذ تشغيل مستضاف من GitHub | ✅ مدعوم |
| GitHub Actions | منفذ تشغيل مستضاف ذاتيًا على جهاز | ✅ مدعوم |
| GitHub Actions | Actions Runner Controller على Kubernetes | 🧪 دعم معاينة |
| GitLab CI/CD | منفذ GitLab Runner Docker | ✅ مدعوم |
| GitLab CI/CD | منفذ GitLab Runner Kubernetes | 🧪 دعم معاينة |
| GitLab CI/CD | منفذ تشغيل مستضاف من GitLab | ❌ غير مدعوم (قيود تقنية) |
يعمل على المستودعات العامة والخاصة على حد سواء، دون أي اعتماد على SaaS من طرف ثالث.
نواة Linux: 5.15 أو أحدث على amd64، و6.1 أو أحدث على arm64.
يأتي cicd-sensor مع مجموعة من القواعد الأساسية. راجع دليل القواعد الأساسية لمعرفة كيفية عملها؛ أما تعريفات القواعد نفسها فتوجد في rules/. يمكنك أيضًا كتابة قواعدك الخاصة، أو إيقاف القواعد الأساسية تمامًا.
[!NOTE] عن المُنشئ: cicd-sensor هو مشروع مفتوح المصدر محايد تجاه البائعين، أنشأه ويصونه Hiroki Suezawa (@rung)، مؤلف Common Threat Matrix for CI/CD Pipeline، ومساهم في OWASP Top 10 CI/CD Security Risks، ومساهم مبكر في OSC&R / pbom.dev. بدأ cicd-sensor كمشروع فردي ليبقى قريبًا من مجتمع المصادر المفتوحة الذي يقع في الطرف المتلقي لهجمات سلسلة التوريد.
تُنشر نسخة مرآة رسمية للقراءة فقط على gitlab.com/cicd-sensor/cicd-sensor. GitHub هو المصدر الأساسي؛ وتتم مزامنة مرآة GitLab بشكل دوري.
