#1
 teycir/apihunter
ماسح أمني لـ API غير متزامن بلغة Rust لـ CORS و CSP و GraphQL و JWT و OpenAPI وفحوصات وضعية API النشطة.
 otsmane-ahmed/ci-supplychain-guard
أداة تحليل ثابتة تكتشف التبعيات الخبيثة في خطوط أنابيب CI/CD باستخدام مطابقة الأنماط وتحليل AST، مع نظام ترتيب مخاطر بتدرج ألوان إشارة المرور…
 fran314/secrets-manager-rs
أداة سطر أوامر لعمل نسخ احتياطية آمنة، واستعادة، والتحقق من الأسرار باستخدام معايير قابلة للتشغيل المتبادل مثل تشفير age وأدوات coreutils، لضمان…
 coinbase/salus
نود أن نطلب من جميع المساهمين استنساخ *نسخة جديدة* من هذا المستودع بعد صيانة 21 سبتمبر.
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
نص كشف لـ CVE-2026-31431 (Copy Fail) يتحقق من إصدار النواة، ووجود التصحيح، وإعدادات النواة، وتوفر مقبس AF_ALG، وثنائيات setuid، والإجراءات التخفيفية…
 nightwatchcybersecurity/airflowscan
قائمة مراجعة وأدوات لزيادة أمان Apache Airflow
 nationwide-group-oss/cryptoptic
ماسح ضوئي يعتمد على CodeQL يقوم بجرد استدعاءات الدوال التشفيرية عبر المستودعات ومؤسسات GitHub، منتجًا قائمة مكونات تشفيرية (CBOM) بصيغة SARIF.
 owasp/appsec-agent
حزمة TypeScript توفر وكلاء مدعومين بالذكاء الاصطناعي لمهام أمن التطبيقات (AppSec)، مبنية على أحدث النماذج.
 alphacrack/readme2demo
دروس تعليمية وفيديوهات توضيحية موثقة من ملف README الخاص بك. يقوم وكيل ذكاء اصطناعي بتشغيلها في بيئة اختبار معزولة ومحصنة (Docker sandbox)، ويعيد…
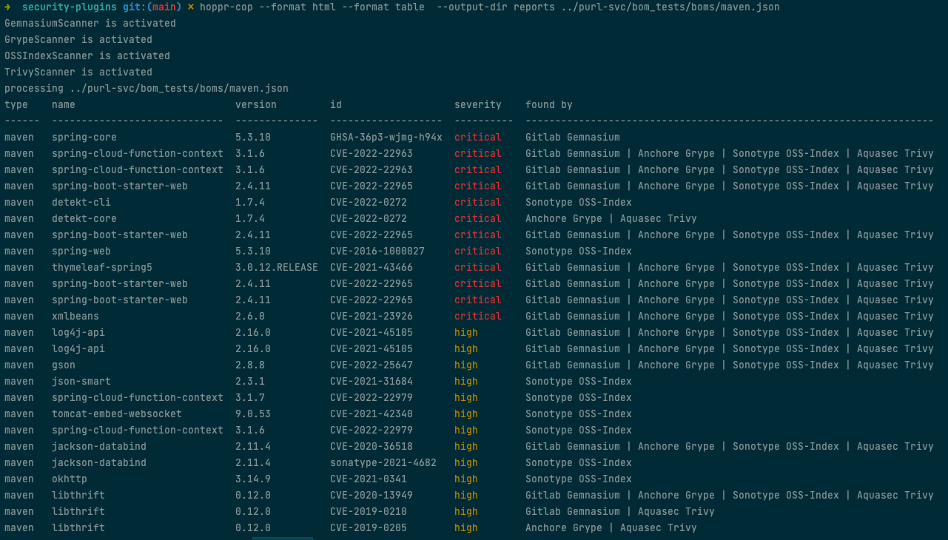
 hoppr/hoppr-cop
يجمع بيانات الثغرات الأمنية من قواعد بيانات متعددة في فواتير المواد البرمجية (SBOMs) بتنسيق CycloneDX، وينتج تقارير VEX معدومة التكرار، وتقارير HTML،…
 aquasecurity/trivy-plugin-kubectl
إضافة Trivy تفحص صور مورد Kubernetes
 noah4ever/sshconfig-lint
مدقق قائم على القواعد لملفات تكوين عميل OpenSSH يكتشف الـhosts المكررة، ملفات الهوية المفقودة، الخوارزميات الضعيفة، مشاكل ترتيب wildcard، والإعدادات…
 ustayready/outpost
أداة إدارة الاختبارات وإعداد التقارير على AWS
 zappaboy/vuln-scanner
ماسح تقييم الثغرات مع إنشاء التقارير
 helixar-ai/mcp-security-checklist
يتم اعتماد MCP بسرعة. لكن الإرشادات الأمنية متأخرة. تقدم قائمة التحقق هذه لمهندسي الأمن وفرق المنصات والقادة التقنيين أساسًا واضحًا وقابلًا للتنفيذ…
 rapticore/orenpmguard
الدفاع ضد هجوم سلسلة التوريد Shai-Hulud
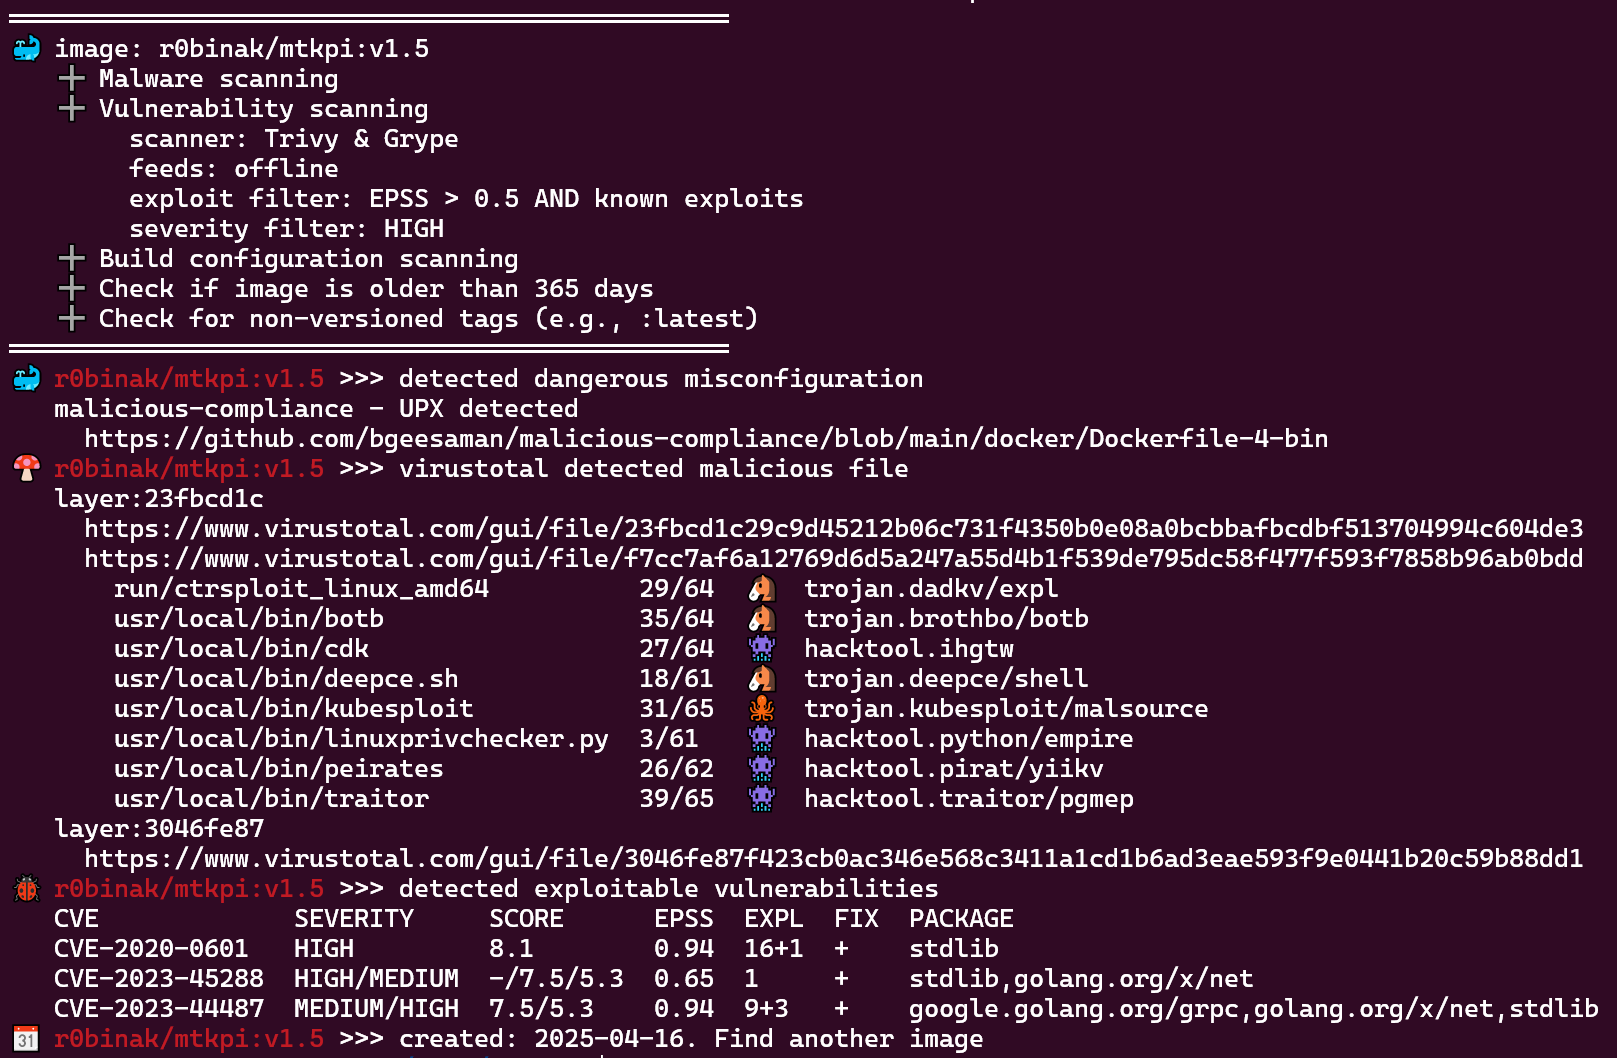 ecomtech-oss/pisc
مدقق أمان صور OCI العامة (صور docker)