
 #1
أدوات دمج الأمان في خطوط أنابيب CI/CD والتحول لليسار وأتمتة أمان DevOps.
موصى به من Kitploit
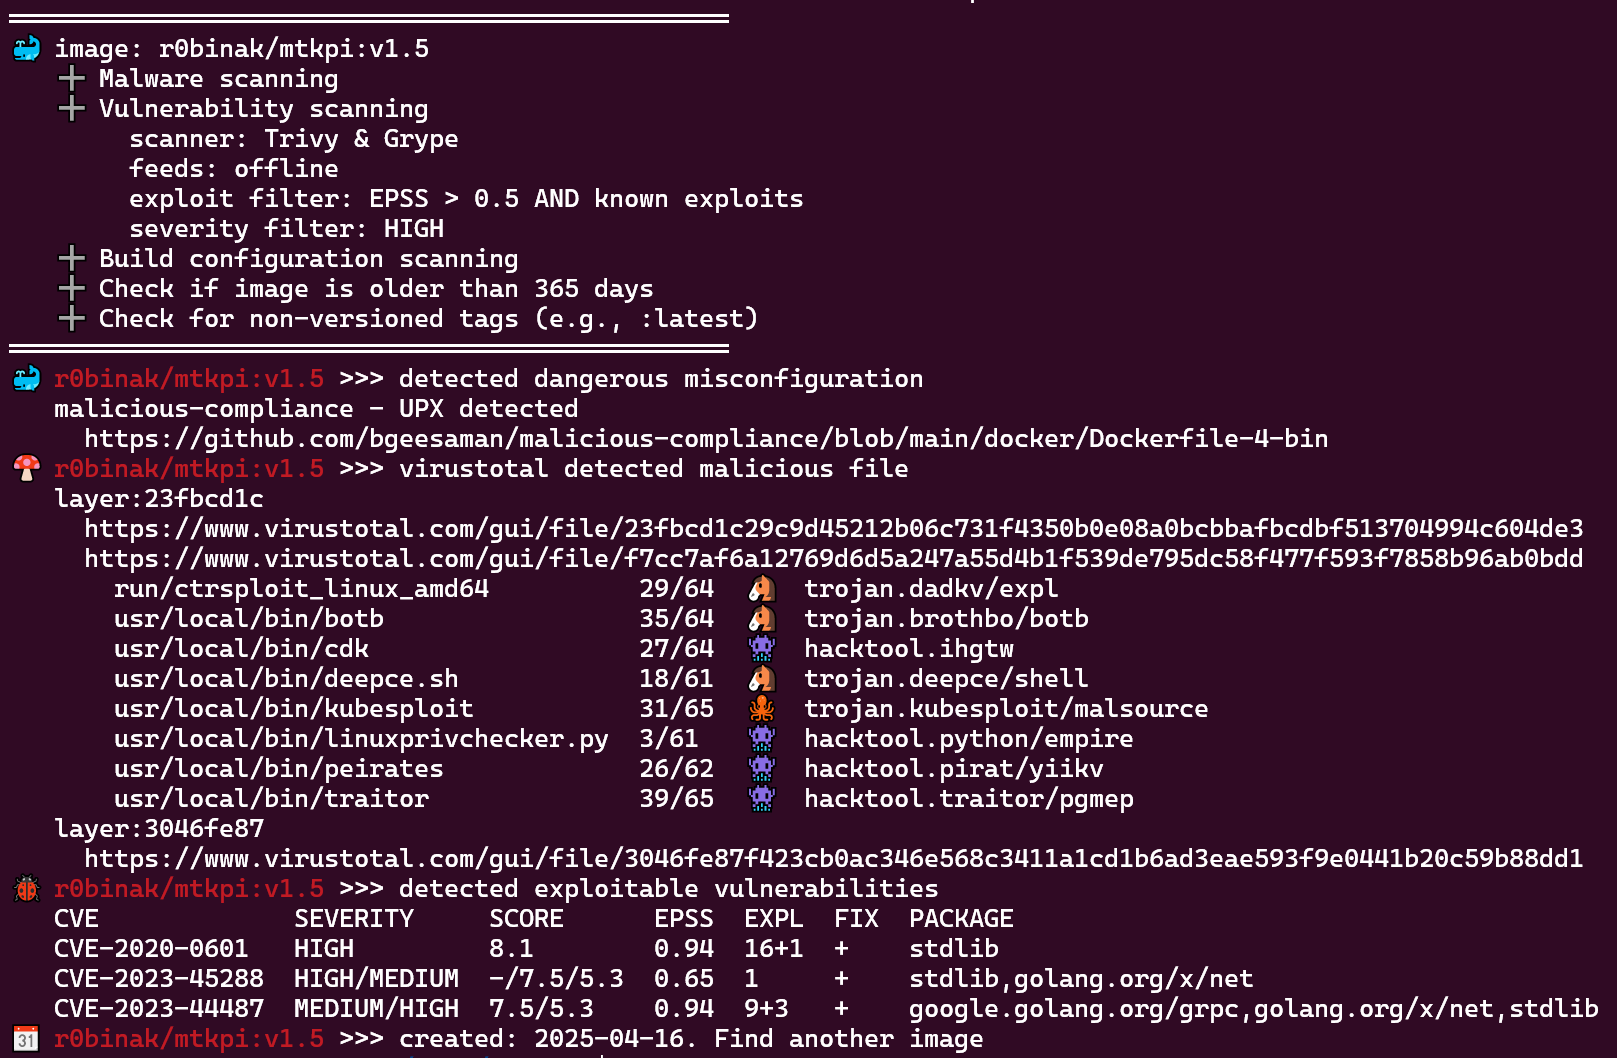
 ecomtech-oss/pisc
مدقق أمان صور OCI العامة (صور docker)
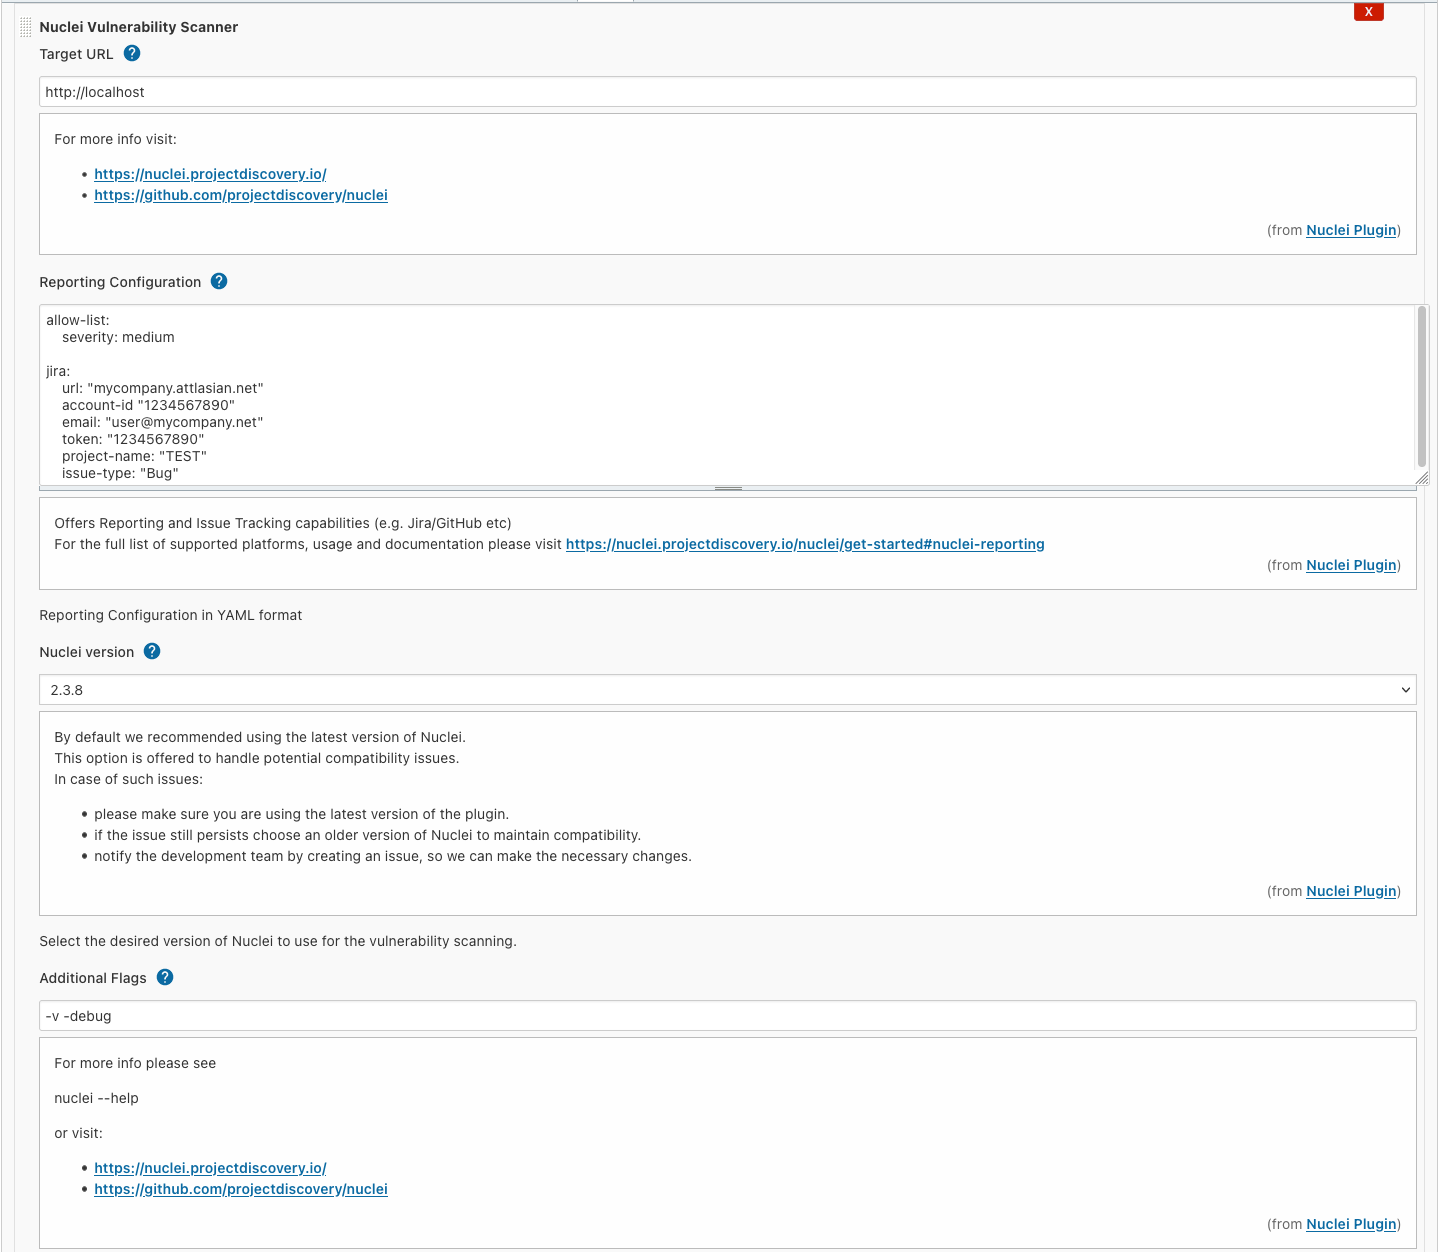 jenkinsci/nuclei-plugin
Nuclei هي أداة سريعة للمسح المستهدف للثغرات القابلة للتكوين بناءً على قوالب توفر قابلية توسع هائلة وسهولة في الاستخدام.
 aquasecurity/trivy-enforcer
[تجريبي] Kubernetes Operator لضمان الصور
 projectdiscovery/naabu-action
ماسح منافذ سريع مكتوب بلغة Go، مع التركيز على الموثوقية والبساطة.
 kamalsrini/sentinel-cve
أداة CLI تشرح CVEs بلغة إنجليزية بسيطة وتفحص المستودعات لمعرفة التأثير. مدعومة من Claude.
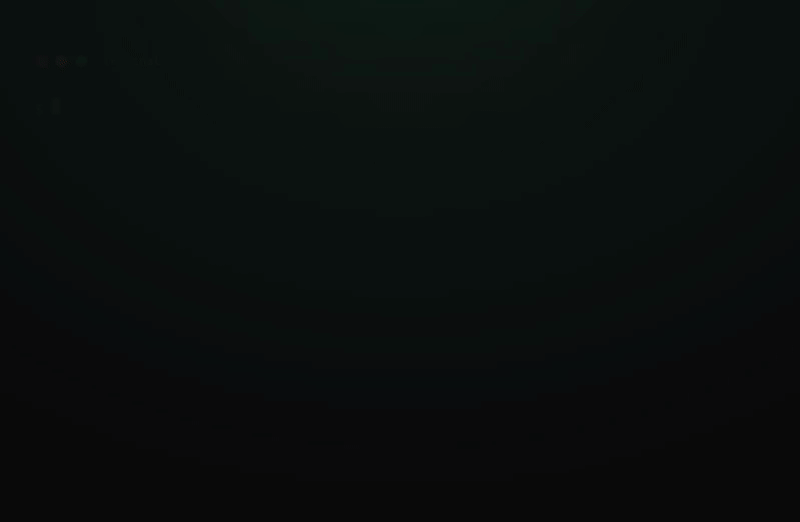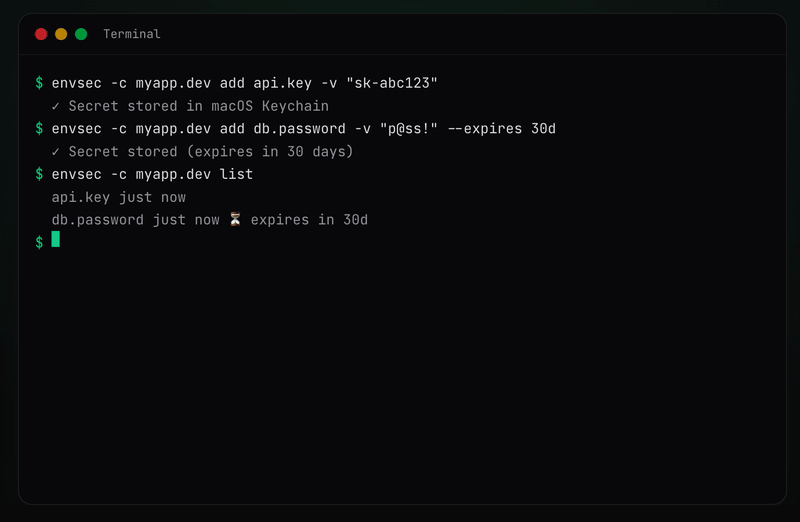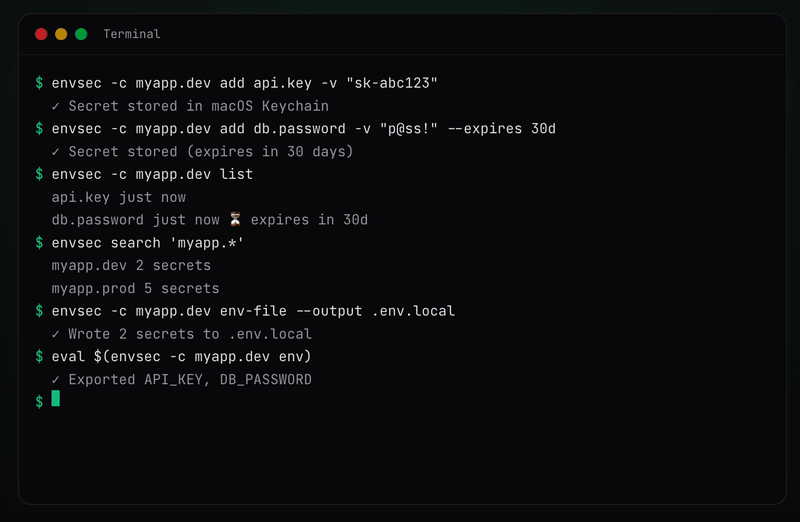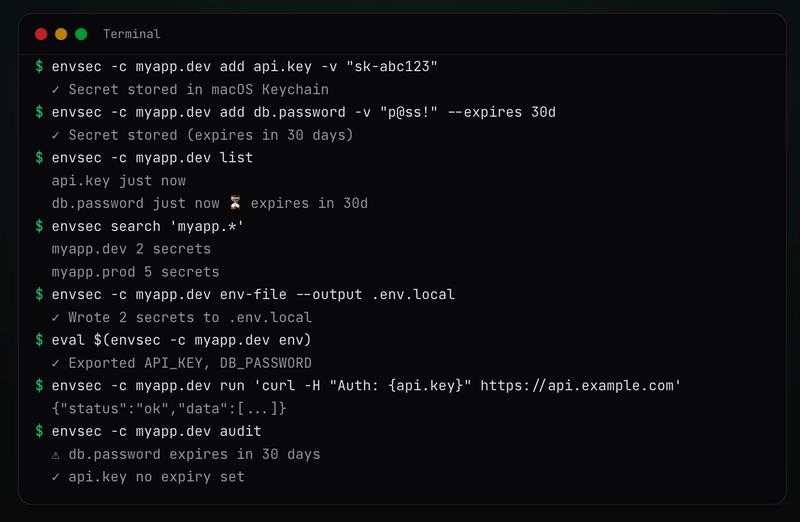 davidnussio/envsec
أداة CLI آمنة لإدارة أسرار البيئة باستخدام مخازن بيانات الاعتماد الأصلية لنظام التشغيل (macOS Keychain, Linux Secret Service, Windows Credential…
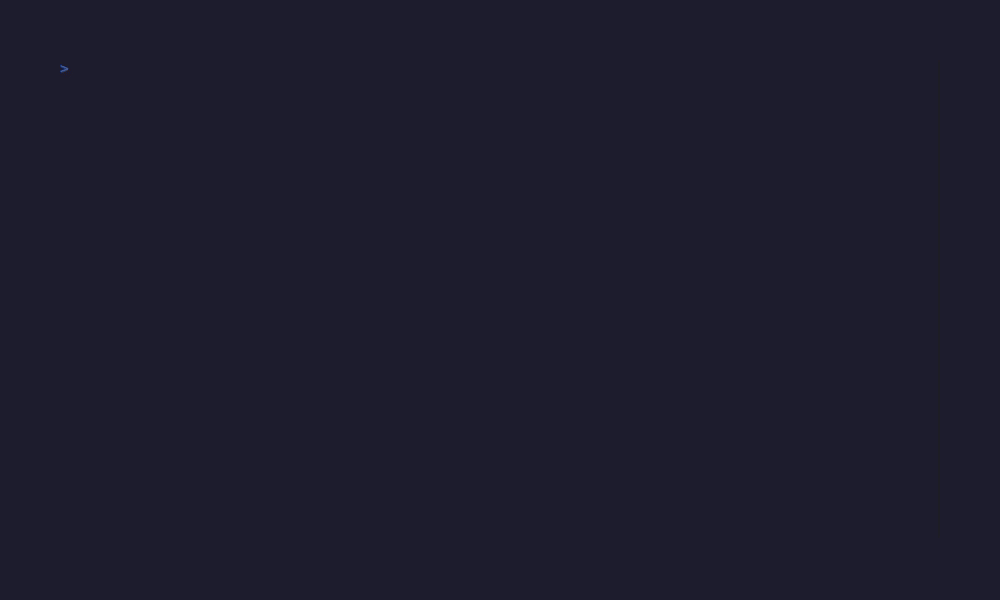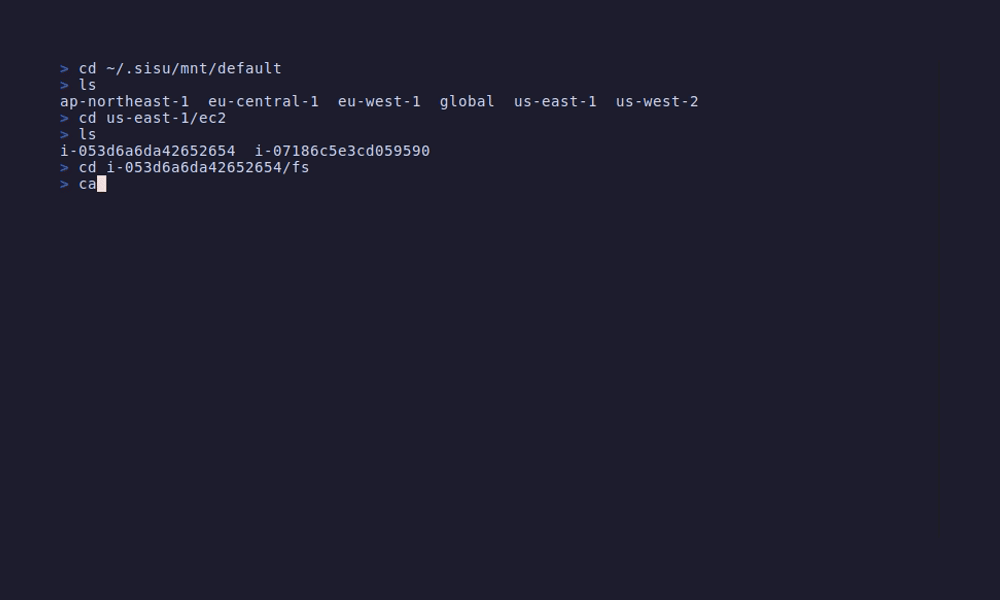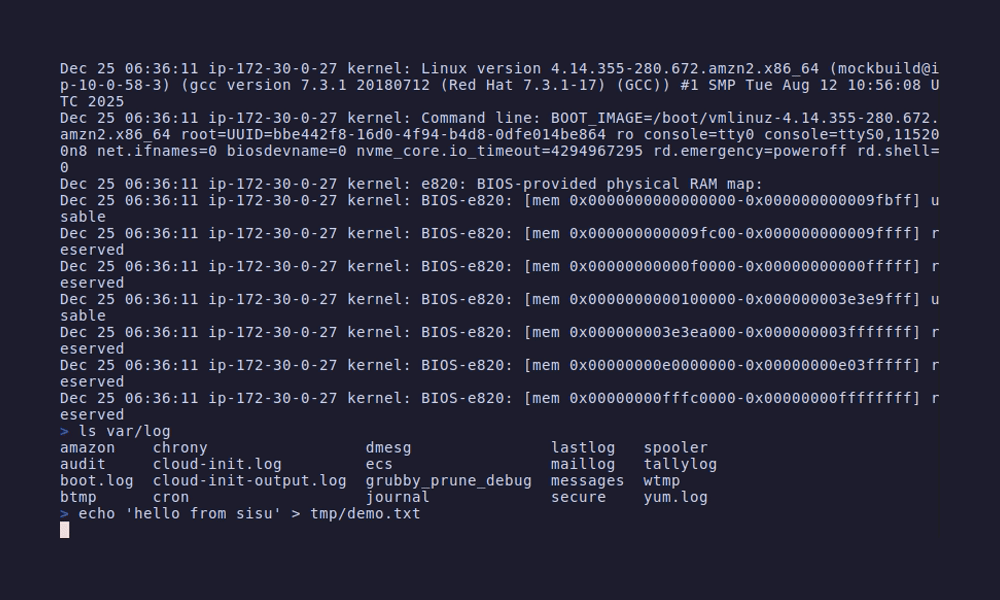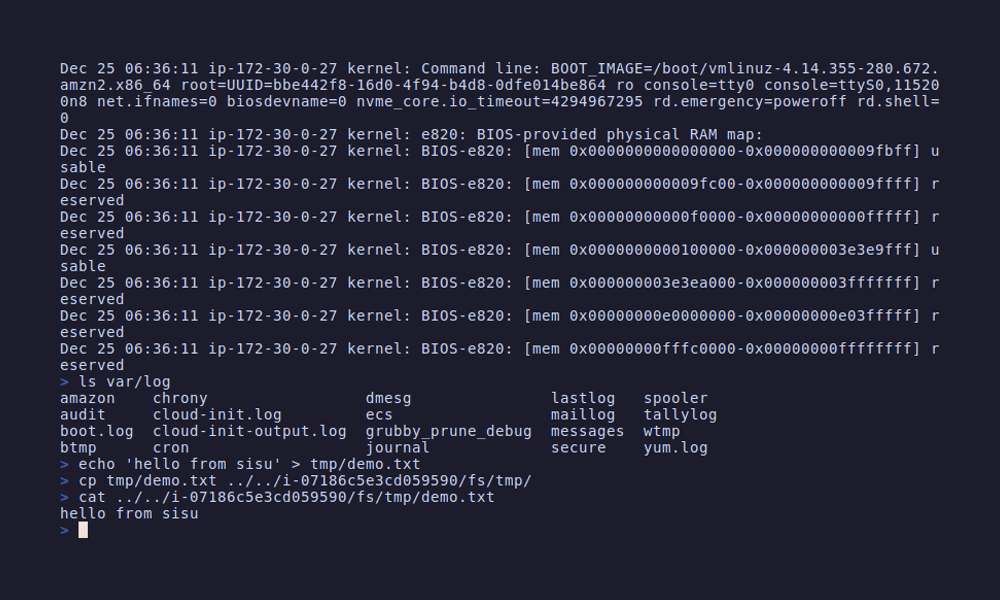 semonte/sisu
يقوم بتركيب موارد AWS كنظام ملفات محلي لاستكشاف البنية التحتية، وتدقيق الأمان، وتحليل التهيئة باستخدام أدوات يونكس القياسية مثل grep وdiff وcat.
 wantasticapp/wantasticcore
خادم إدارة السحابة الشامل (AIO)
 jdauphant/patch-openssl-cve-2014-0160
تصحيح openssl من ثغرة #heartbleed باستخدام ansible
 bekk/retire.js
retire.js لديه موطن جديد
 kalilinux/build-scripts/kali-installer
يبني صور ISO الرسمية لمثبّت Kali Linux باستخدام simple-cdd وdebian-cd، مع دعم معماريات ومتغيّرات ومرايا متعددة وعمليات بناء داخل حاويات.
 contrastsecurity/contrast
أداة CLI من نوع SAST لفحص تطبيقات Java وJavaScript و.NET بالإضافة إلى دوال AWS Lambda، وكشف ثغرات الكود وسياسات IAM المفرطة في الصلاحيات.
 aaronfay/cve-2015-0235-test
Ansible playbook للتحقق من الثغرة CVE-2015-0235
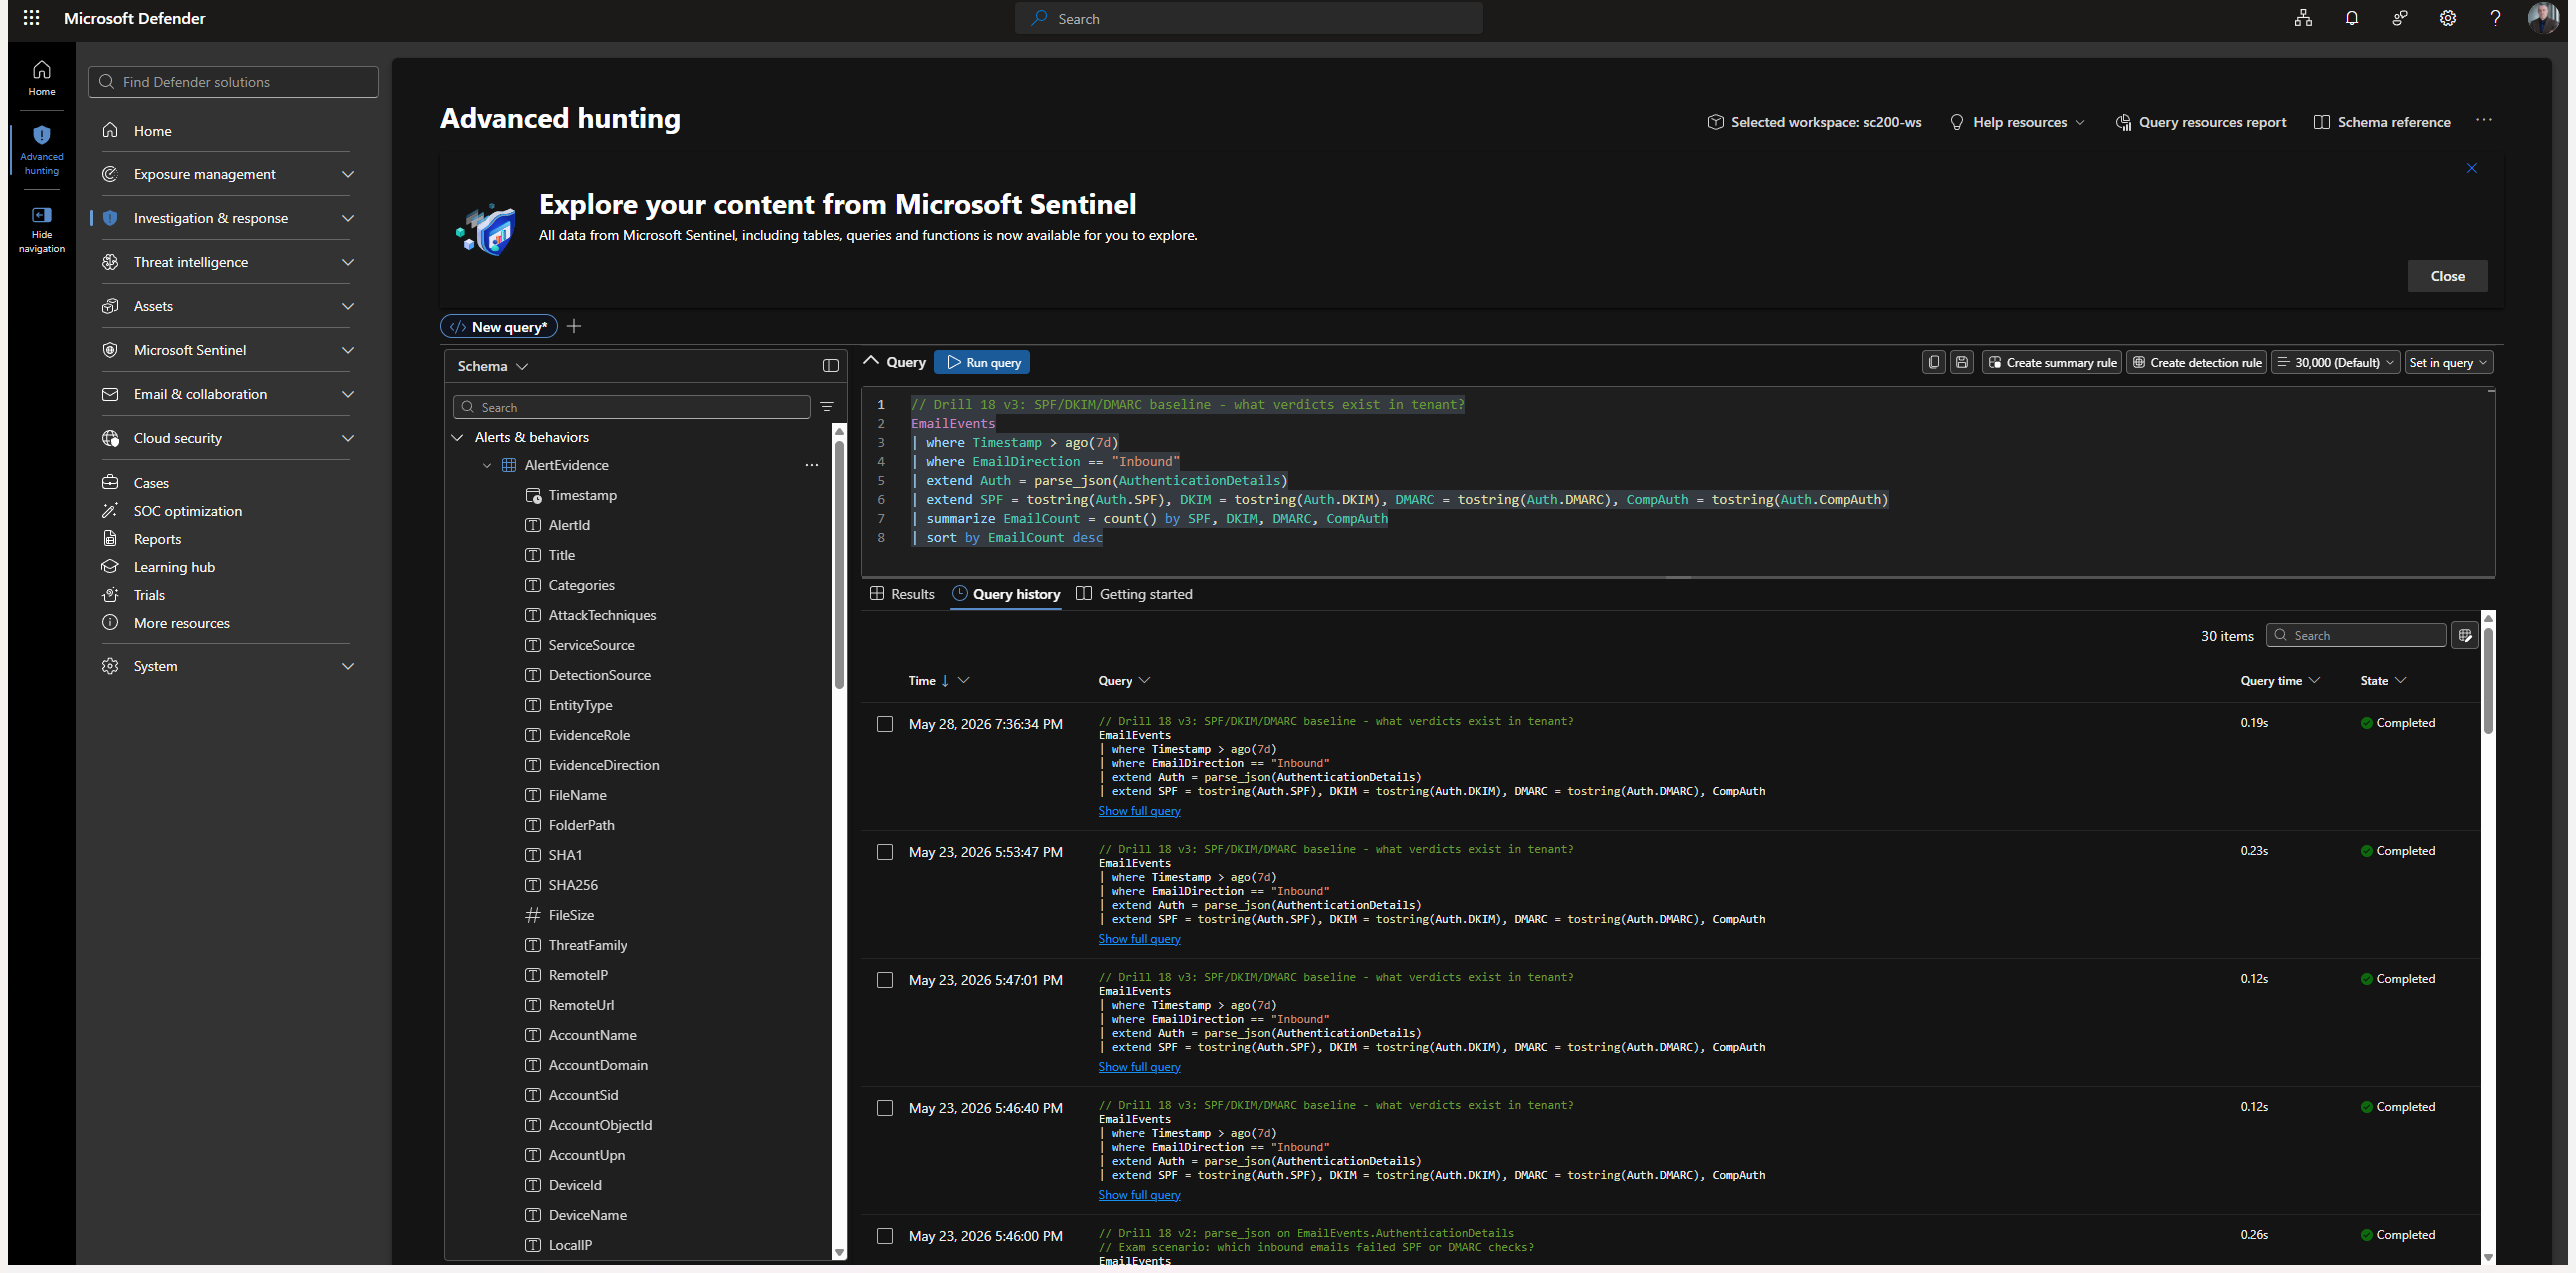 ibondarenko1/azure-sentinel-detection-engineering
9 كشوفات KQL مرتبطة بإطار MITRE ATT&CK على بيئة حيّة من Microsoft Sentinel + Defender XDR (مستوى التحكّم، نقطة النهاية، الهوية)، مع خط أنابيب…
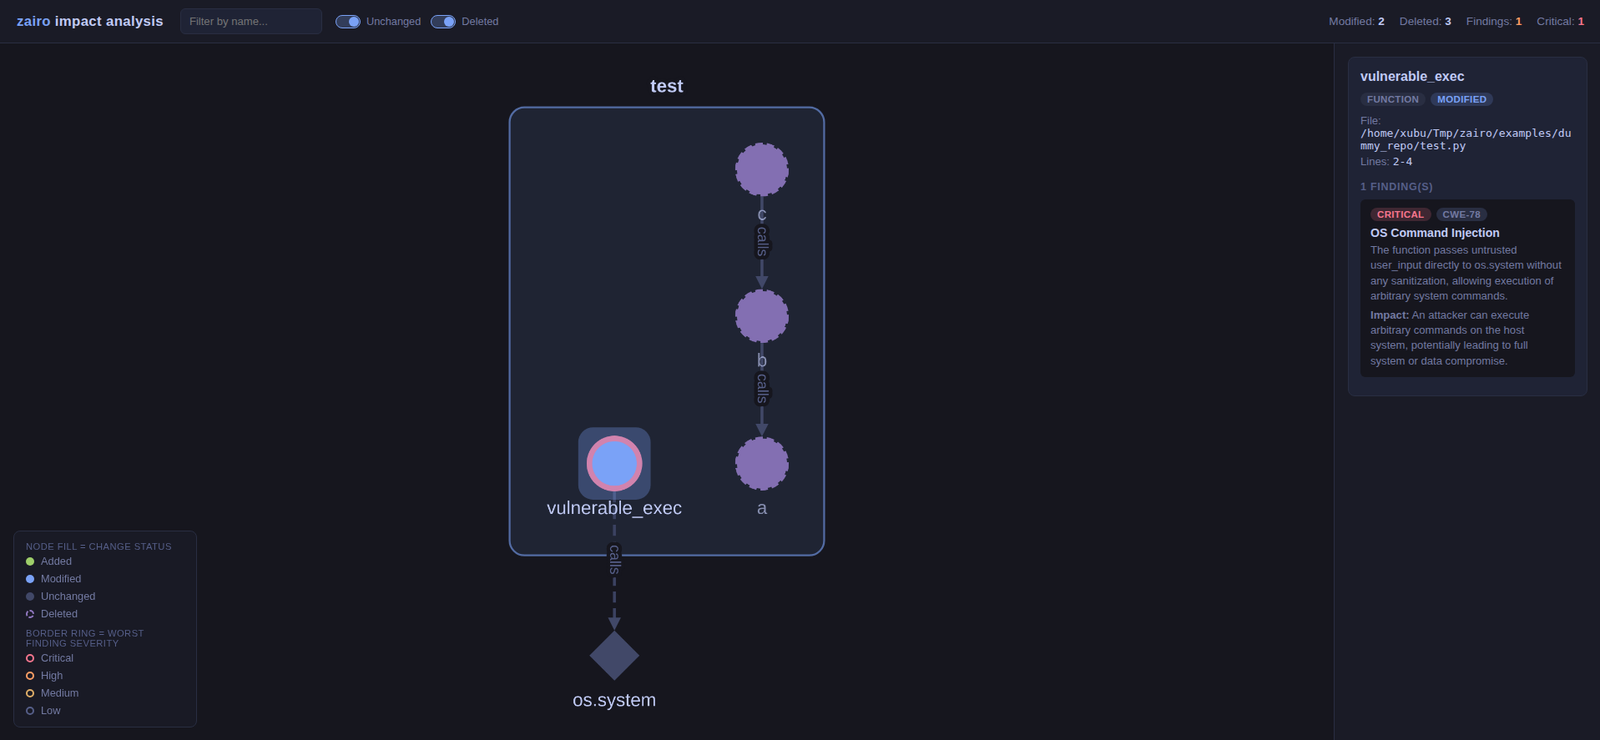 iamavu/zairo
يفحص فروقات الكود مع السياق لبناء رسم بياني للتأثير ويستخدم نماذج اللغة الكبيرة (LLMs) للعثور على الثغرات الأمنية، مع دعم فحص المستودعات المتعددة…
 ericmtzmtz/pwnproxy
منصة اختبار أمني مفتوحة المصدر تعمل محليًا أولاً، مصممة لاختبار الاختراق ووكلاء الذكاء الاصطناعي وخطوط CI/CD والفرق.
 jq6l43d1/proxmox-lxc-docker-fix
حل بديل لـ CVE-2025-52881: يصلح تعطّل Docker/Podman في حاويات Proxmox LXC الناجم عن عدم توافق AppArmor مع runc 1.2.7+. غلاف شامل لـ community-scripts…
 aquasecurity/secfixes-tracker
متفرع من https://gitlab.alpinelinux.org/kaniini/secfixes-tracker








