

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
hoppr-cop — يجمع بيانات الثغرات الأمنية من قواعد بيانات متعددة في فواتير المواد البرمجية (SBOMs) بتنسيق CycloneDX، وينتج تقارير VEX معدومة التكرار، وتقارير HTML، وتقارير متوافقة مع GitLab للمراقبة المستمرة لأمن سلسلة التوريد. | Kitploit
أدوات/GitLabGitLab/hoppr/hoppr-cop
ماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةDevSecOpsأمن سلسلة التوريد
GitLabhoppr/hoppr-cop

hoppr-cop

يجمع بيانات الثغرات الأمنية من قواعد بيانات متعددة في فواتير المواد البرمجية (SBOMs) بتنسيق CycloneDX، وينتج تقارير VEX معدومة التكرار، وتقارير HTML، وتقارير متوافقة مع GitLab للمراقبة المستمرة لأمن سلسلة التوريد.

عرض المستودع
87188منذ شهر واحدلم تتم المراجعة بعد
مشاركة

هوبر-كوب

لمراقبة ثغرات قائمة مكونات البرامج (SBOM) الخاصة بك

هوبر كوب هي أداة سطر أوامر ومكتبة بايثون تُنتج معلومات عالية الجودة عن الثغرات الأمنية من قائمة مكونات البرامج (SBOM) بتنسيق cyclone-dx، وذلك من خلال تجميع البيانات من قواعد بيانات متعددة للثغرات. هذا المشروع يُقدم كجزء من نظام hoppr، ولكنه يعمل بكامل وظائفه كأداة سطر أوامر مستقلة أو مكتبة بايثون.

لمزيد من المعلومات، يُرجى الاطلاع على توثيق المشروع

المتطلبات

  • هوبر كوب يدعم إصدارات مواصفات CycloneDX: 1.3 و 1.4 و 1.5
  • أدوات المسح (مطلوبة إذا رغبت في استخدامها)
    • grype -- الإصدار `0.73.0`` أو أحدث
    • trivy -- الإصدار `0.46.0`` أو أحدث

حالة المشروع

الإصدار الأولي

الميزات

  • يدمج البيانات من أربع قواعد بيانات رائدة مفتوحة المصدر للثغرات
    • gemnasium community
    • grype
    • trivy
    • oss-index
  • يجمع المعلومات من هذه المصادر بطريقة تقلل التكرار وتضمن معلومات كاملة لكل ثغرة.
  • يُنشئ تقارير بعدة تنسيقات
    • cyclone-dx vex إما مضمنًا في قائمة المكونات الحالية أو كملف مستقل.
    • html - معلومات مفصلة عن الثغرات يمكن عرضها في الشبكات غير المتصلة بالإنترنت.
    • فحص تبعيات GitLab، والذي يتيح تقارير الثغرات، قائمة التبعيات، و لوحة المعلومات الأمنية

لماذا

توفر قوائم المكونات (SBOM) طريقة مثالية لجرد جميع التبعيات في المشروع. يجب مراقبة ثغرات المشروع بشكل منتظم. hoppr-cop توفر آلية سهلة للحفاظ على تحديث معلومات الثغرات دون الحاجة إلى إعادة إنشاء قائمة المكونات. توفر تقارير vex و html طريقة مثالية لتوصيل حالة الثغرات للمستخدمين، حتى في الشبكات غير المتصلة بالإنترنت.
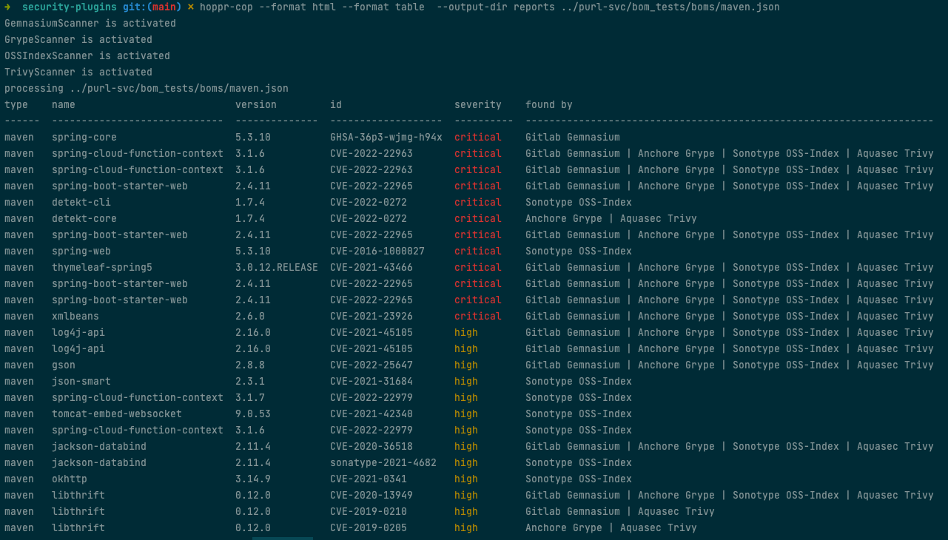
لماذا استخدام ماسحات ضوئية متعددة

  • توفر تغطية واسعة لمصادر بيانات الثغرات من المنبع. يمكنك الاطلاع على التفاصيل الكاملة لمصادر البيانات هنا. تقدم GitLab و Sonotype تقارير ثغرات خاصة بهما لن تحصل عليها في مكان آخر.
  • توفر تغطية أفضل بكثير لمجموعة متنوعة من أنواع مديري الحزم. كل ماسح ضوئي للقوائم (bom scanner) لديه مديرو حزم يتفوق في مسحها، وبعضها يؤدي أداءً ضعيفًا فيها. بالإضافة إلى ذلك، يدعم كل منتج مجموعة مختلفة من أنظمة الحزم البيئية.
  • رؤية أن مصادر بيانات متعددة تتفق على نتيجة، يزيد الثقة في أن النتيجة ليست إيجابية كاذبة.
  • الجمع بين المعلومات من مصادر متعددة يؤدي إلى معلومات أكثر اكتمالاً ودقة لكل ثغرة يتم تحديدها، مما يؤدي إلى حلول أسرع.

عرض توضيحي

مثال استخدام HopprCop

التوثيق

لمزيد من المعلومات، يُرجى الاطلاع على توثيق المشروع

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    345
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





