
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
threat-modeling-playbook — دليل عملي منظم لدمج نمذجة التهديدات في أمن المنتجات، يغطي كسب تأييد أصحاب المصلحة، والترسيخ التنظيمي، والتدريب، وتعزيز العمليات، وابتكار التكنولوجيا. | Kitploit
أدوات/GitHubGitHub/owasp/threat-modeling-playbook
تحليل الثغرات الأمنيةDevSecOpsاستخبارات التهديداتالتعلم والتعليمموارد منسقةمسارات ودورات التعلم
GitHubowasp/threat-modeling-playbook

threat-modeling-playbook

دليل عملي منظم لدمج نمذجة التهديدات في أمن المنتجات، يغطي كسب تأييد أصحاب المصلحة، والترسيخ التنظيمي، والتدريب، وتعزيز العمليات، وابتكار التكنولوجيا.

عرض المستودع
391449منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CC BY 4.0

مقدمة

نهدف إلى تحسين أمن المنتجات والبرمجيات من خلال دليل نمذجة التهديدات الجديد الخاص بنا. نعتبر نمذجة التهديدات نشاطًا تأسيسيًا لتحسين ضمان البرمجيات لديك. نحن مقتنعون بأن الممارسة الجيدة لنمذجة التهديدات ستقلل بشكل ملموس من المشكلات الأمنية في المنتجات المُسلَّمة.

باعتبارنا مؤمنين بشدة بالمصادر المفتوحة، ومتعاونين نشطين مع OWASP، ولزيادة تأثيرنا إلى ما يتجاوز عملاء Toreon، فإننا نتبرع بدليل نمذجة التهديدات هذا للمجتمع.

نأمل أن تستخدم هذا الدليل لتحسين ممارستك لنمذجة التهديدات. كما نشجعك على تقديم ملاحظاتك إلى مجتمع نمذجة التهديدات في OWASP من أجل جعل هذا الدليل أفضل في إصدارنا القادم.

أشكر المتعاونين معنا (بالترتيب الأبجدي): Jonas Muylaert، وJoris Van den Broeck، وSebastien Deleersnyder، وSteven Wierckx، وThomas Heyman على مساعدتنا في إنشاء هذا الإصدار الأول. كما أشكر Toreon على قرارها بالتبرع بهذا العمل لمجتمع نمذجة التهديدات.

Sebastien Deleersnyder

الرئيس التنفيذي لـ Toreon

متطوع في OWASP

10 سبتمبر 2020

نسخة PDF

أصدرنا دليل نمذجة التهديدات الخاص بنا هنا بصيغة markdown. إذا كنت مهتمًا بنسخة PDF، فهي متاحة للتحميل على موقعنا الإلكتروني.
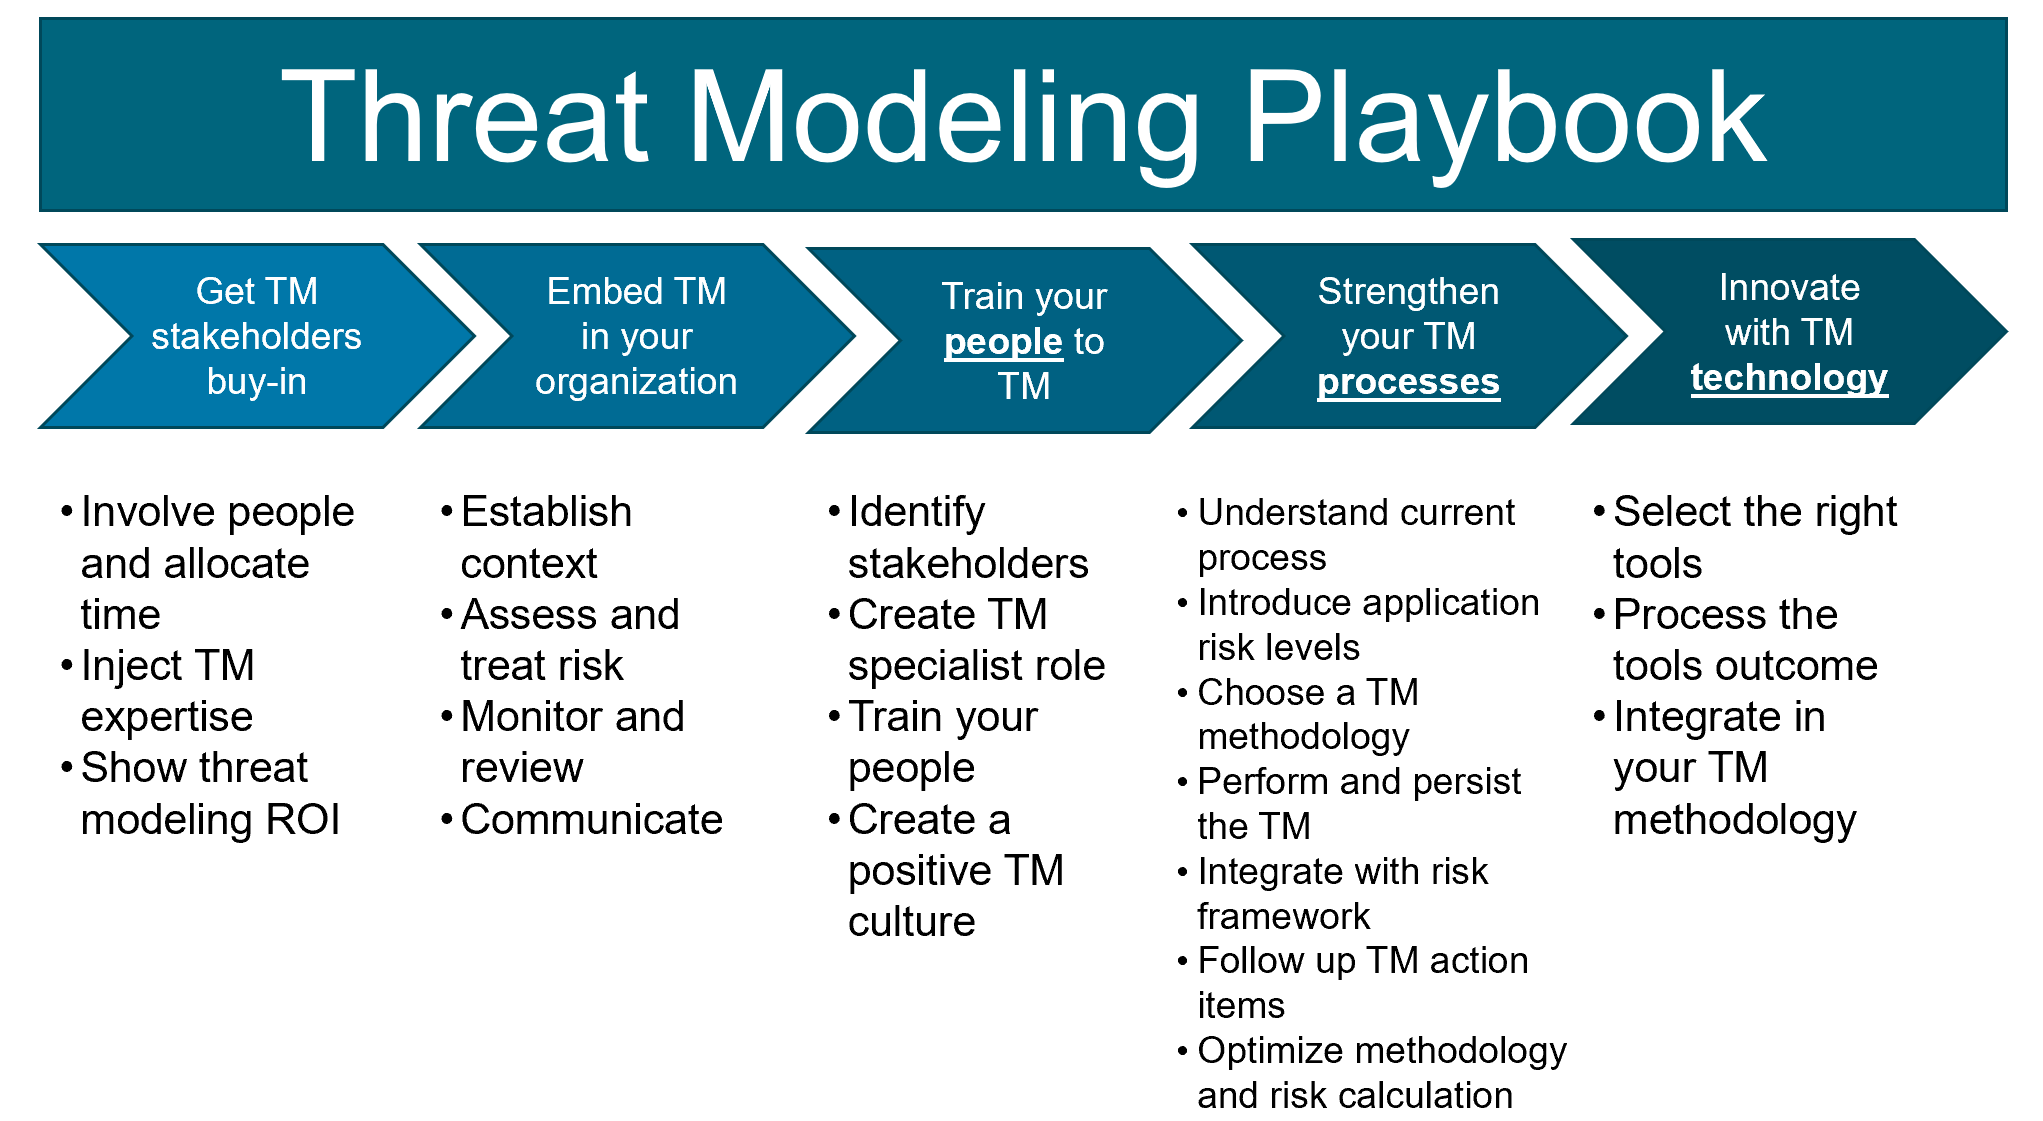
مخطط

نص بديل

جدول المحتويات

1. مقدمة

2. كسب تأييد أصحاب المصلحة

3. دمجها في مؤسستك

4. تدريب فريقك على نمذجة التهديدات

5. تعزيز عمليات نمذجة التهديدات

6. الابتكار بتقنيات نمذجة التهديدات

المؤلفون

  • Sebastien Deleersnyder

  • Steven Wierckx

  • Joris Van Den Broeck

  • Thomas Heyman

  • Jonas Muylaert

الترخيص

هذا العمل مرخّص بموجب رخصة المشاع الإبداعي نَسب المُصنَّف 4.0 الدولية.

CC BY 4.0

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






