
 #1
أدوات دمج الأمان في خطوط أنابيب CI/CD والتحول لليسار وأتمتة أمان DevOps.
موصى به من Kitploit
 jayu/rev-dep
حزمة أدوات لتحليل التبعيات وتحسينها لقواعد أكواد JavaScript وTypeScript الحديثة. فرض نظافة الرسم البياني للتبعيات وإزالة الأكواد غير المستخدمة…
 kevinslin/safe-npm
ثبّت حزم NPM بأمان
 greatscott/enject
enject: إخفاء أسرار .env عن عيون prAIng: الأسرار تعيش في مخازن محلية مشفرة (لكل مشروع) ويتم حقنها مباشرة في التطبيقات وقت التشغيل، دون أن تلمس القرص…
 megamansec/gixy-next
Gixy-Next: ماسح أمان تهيئة NGINX ومدقق الأداء
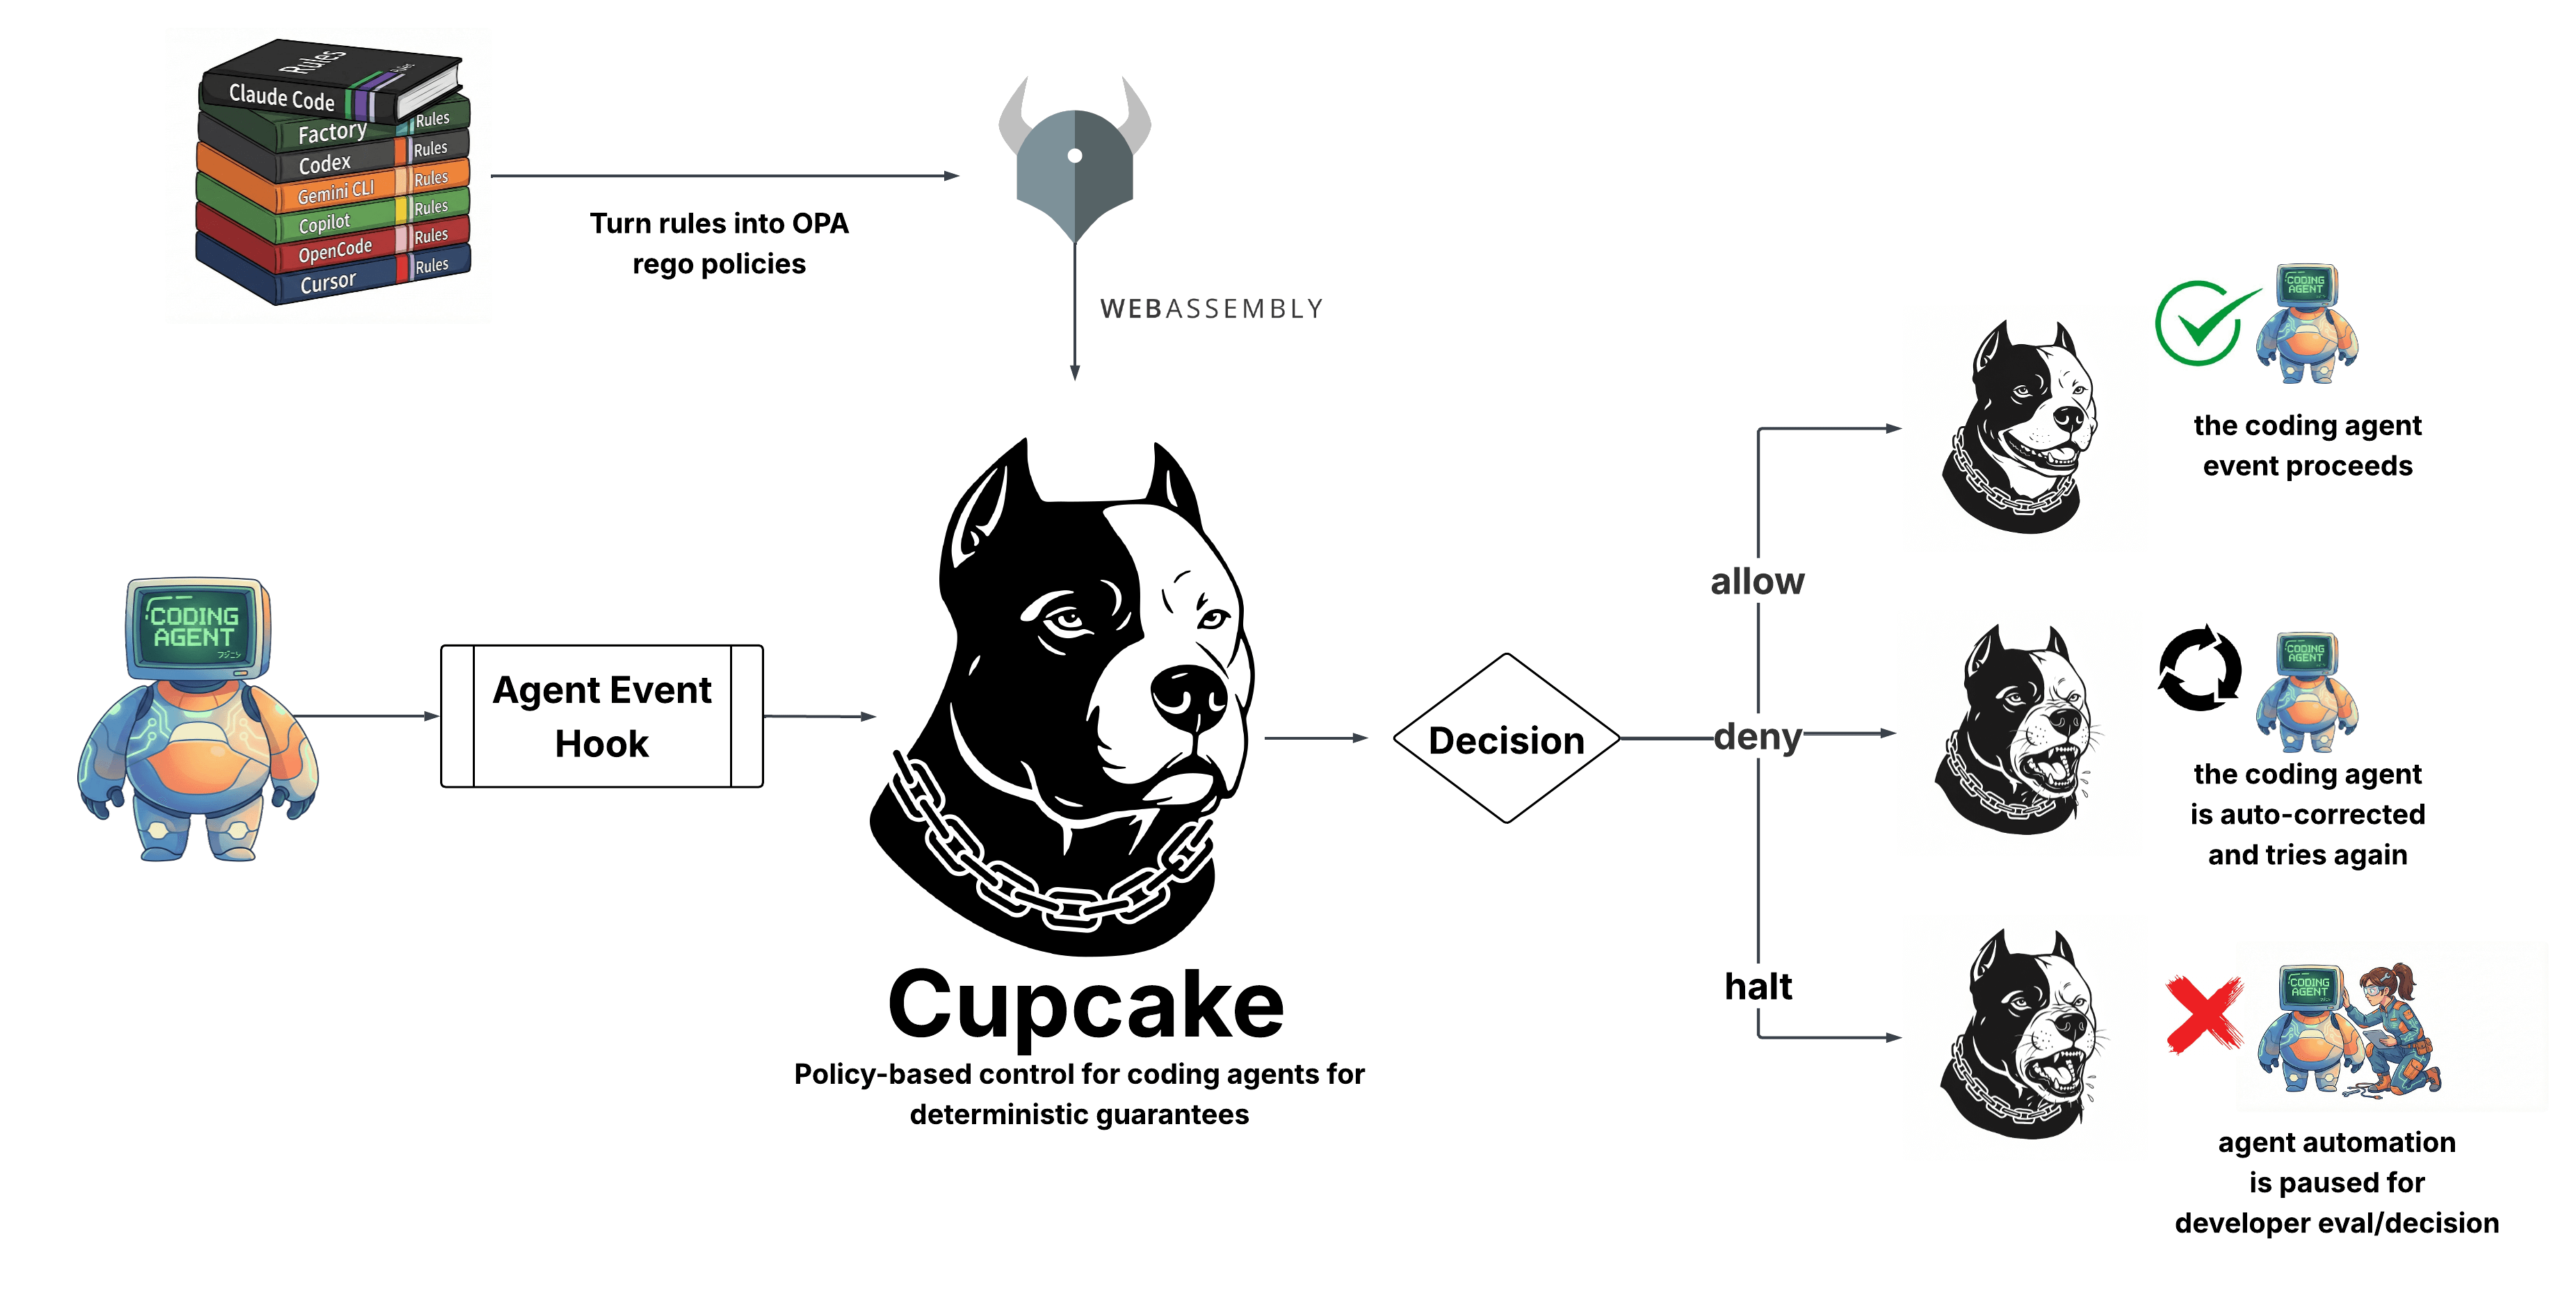 eqtylab/cupcake
طبقة فرض سياسات أصلية لوكلاء البرمجة بالذكاء الاصطناعي. مبني على OPA/Rego.
 dionach/reposcanner
سكربت بايثون لفحص مستودعات Git بحثًا عن سلاسل نصية مثيرة للاهتمام
 boratanrikulu/gobee
اكتب برامج BPF الخاصة بك في Go، وليس C. يحوّل gobee مجموعة فرعية من Go إلى BPF C ويولّد روابط cilium/ebpf مكتوبة بأنواع.
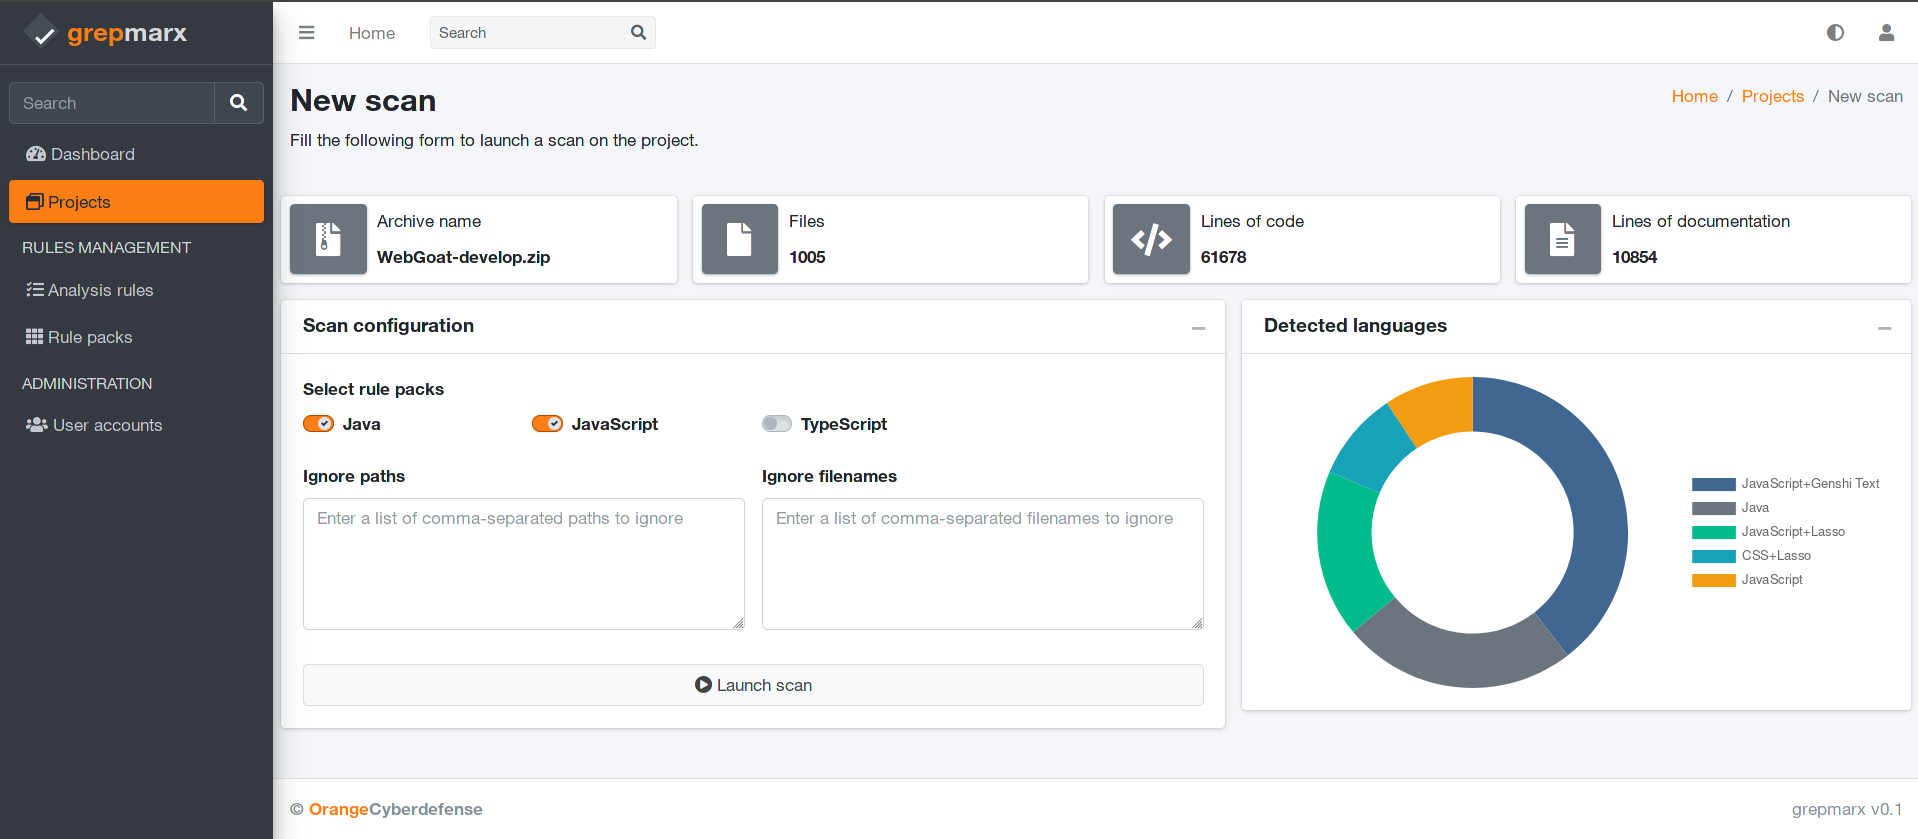 orange-cyberdefense/grepmarx
منصة تحليل ثابتة لرمز المصدر لعشاق أمن التطبيقات.
 noveogroup/android-check
إضافة تحليل ثابت للكود لمشروع Android. (Checkstyle, PMD)
 bande-a-bonnot/boucle-framework
إطار عمل للوكيل المستقل مع ذاكرة منظمة، وخطافات أمان، وإدارة حلقات. تم بناؤه بواسطة الوكيل الذي يعمل عليه.
 owasp/openshield
CSPM مفتوح المصدر لـ Azure - افحص بحثًا عن الأخطاء في الإعدادات والتشفير غير الآمن كميًا، واربط النتائج بمعايير CIS/NIST/ISO27001/SOC2، وأصلحها بأمر…
 xddxdd/nixos-config
تكوين NixOS لـ Lan Tian
 hahwul/mzap
⚡️ مسح ZAP لأهداف متعددة
 promptfoo/modelaudit
ماسح أمني لملفات نماذج الذكاء الاصطناعي/التعلم الآلي. يكتشف الشيفرات الخبيثة، والأبواب الخلفية، والثغرات قبل النشر.
 hahwul/smugglex
ماسح ضوئي لتهريب طلبات HTTP مبني على Rust.
 securityrat/securityrat
OWASP SecurityRAT (الإصدار 1.x) - أداة للتعامل مع متطلبات الأمان أثناء التطوير
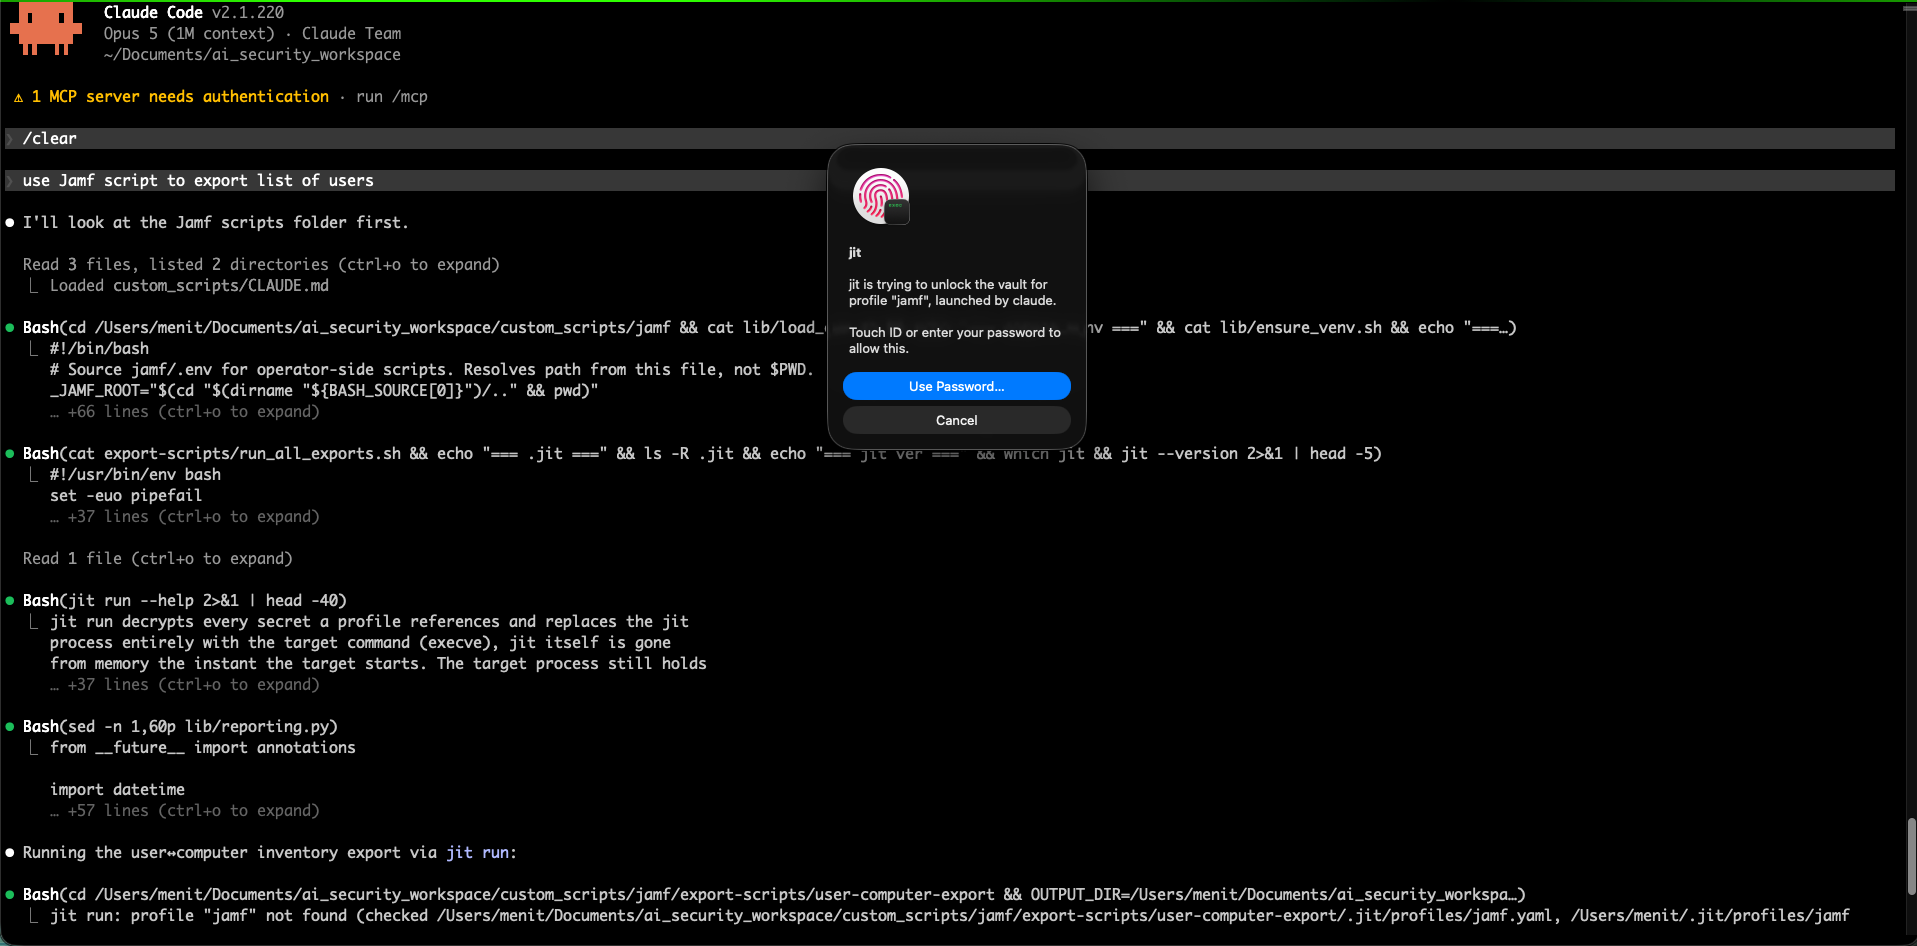 jitpass/jit
اعثر على الأسرار النصية الصريحة على جهاز Mac الخاص بك وانقلها خلف Touch ID، بحقنها في الوقت المناسب دون كسر الأدوات التي تقرؤها. مجاني ويعمل محليًا…
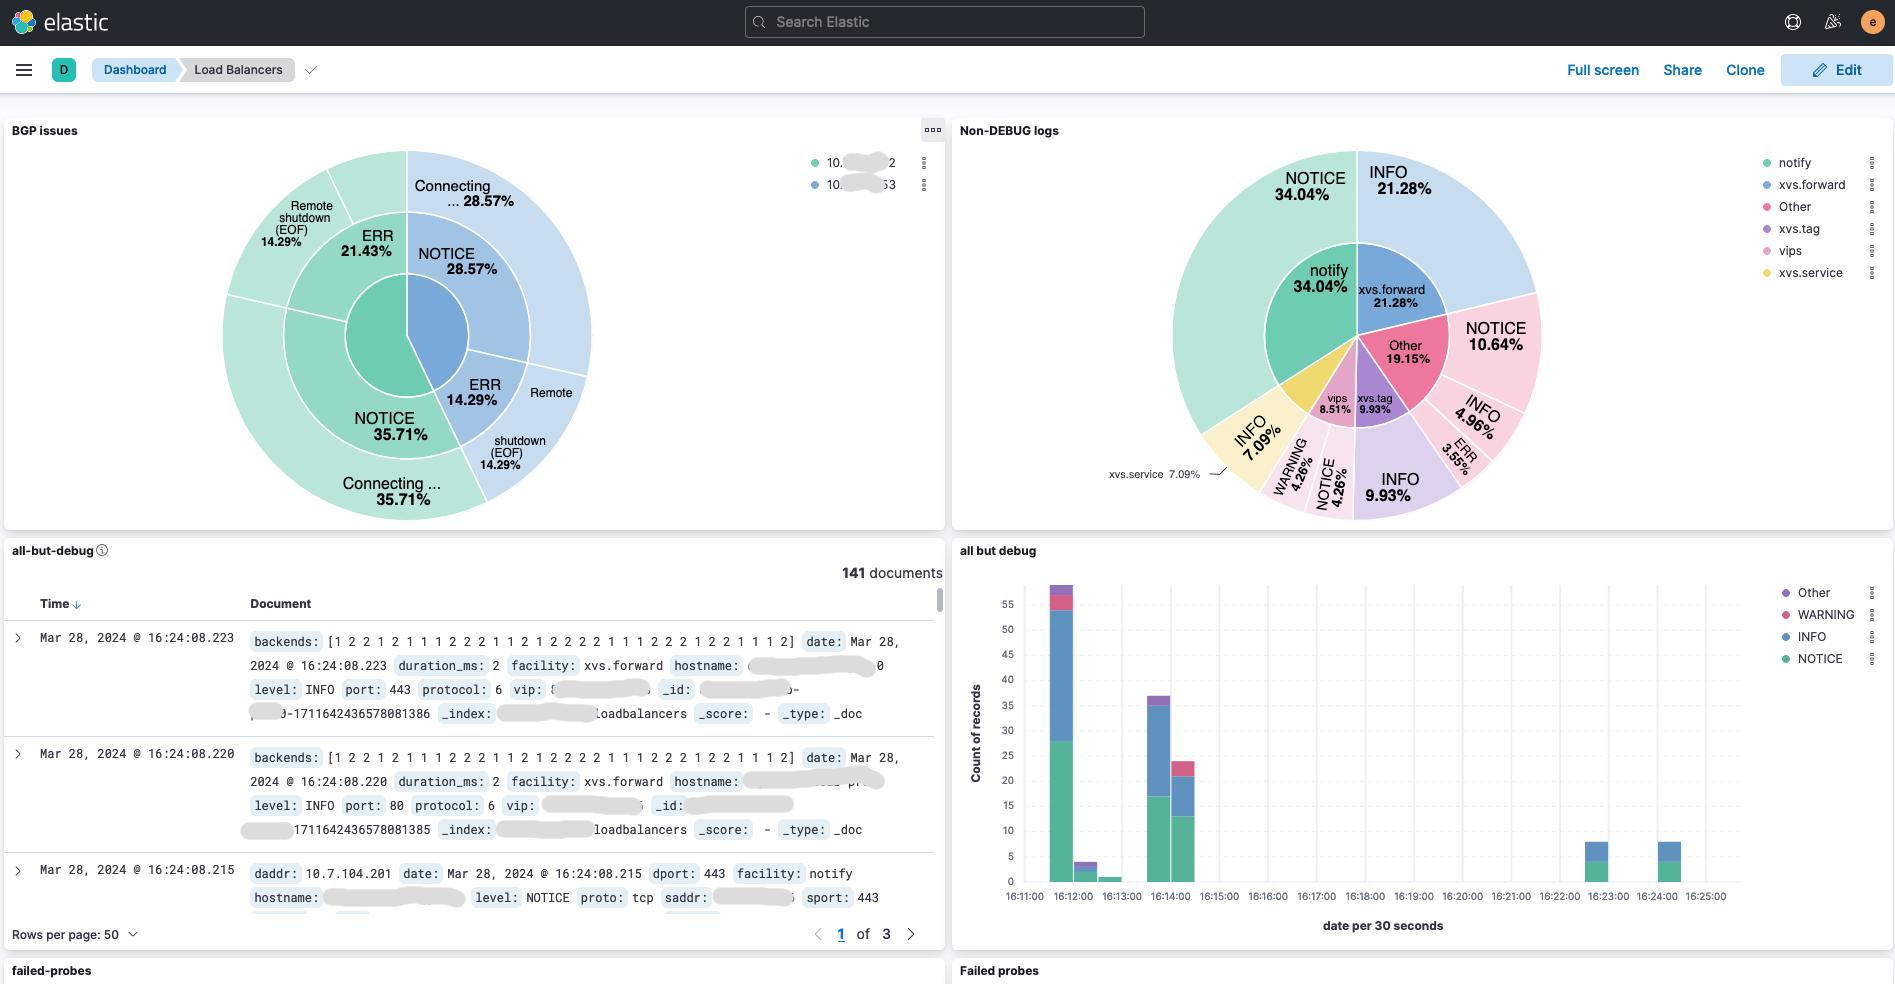 davidcoles/vc5
موازن تحميل من الطبقة 4 قابل للتوسع أفقيًا باستخدام Direct Server Return لنظام لينكس بتقنية XDP/eBPF








