#1
 safedep/gryph
طبقة أمان لوكلاء البرمجة بالذكاء الاصطناعي. تعمل مع Claude Code وCursor وWindsurf وGemini CLI وOpenCode وPi Agent وغيرها.
 projectdiscovery/depx
استخبارات الحزم الضارة وسلسلة التوريد
 kstenerud/yoloai
وكيلك يمثل خطرًا أمنيًا، لذا تعامل معه على هذا الأساس. yoloAI يتعامل مع العزل الآمن لوكلاء الذكاء الاصطناعي بشكل صحيح.
 videns/vulners-scanner
ماسح الثغرات الأمنية المعتمد على vulners.com audit API
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
 praetorian-inc/trajan
أداة متعددة المنصات للكشف عن الثغرات في CI/CD وأتمتة الهجمات لتحديد نقاط الضعف الأمنية في تكوينات خطوط الأنابيب.
 shipsecai/studio
أتمتة سير العمل لفرق الأمن
 robocoder/rips-scanner
RIPS - محلل شفرة مصدر ثابت لاكتشاف الثغرات في نصوص PHP البرمجية
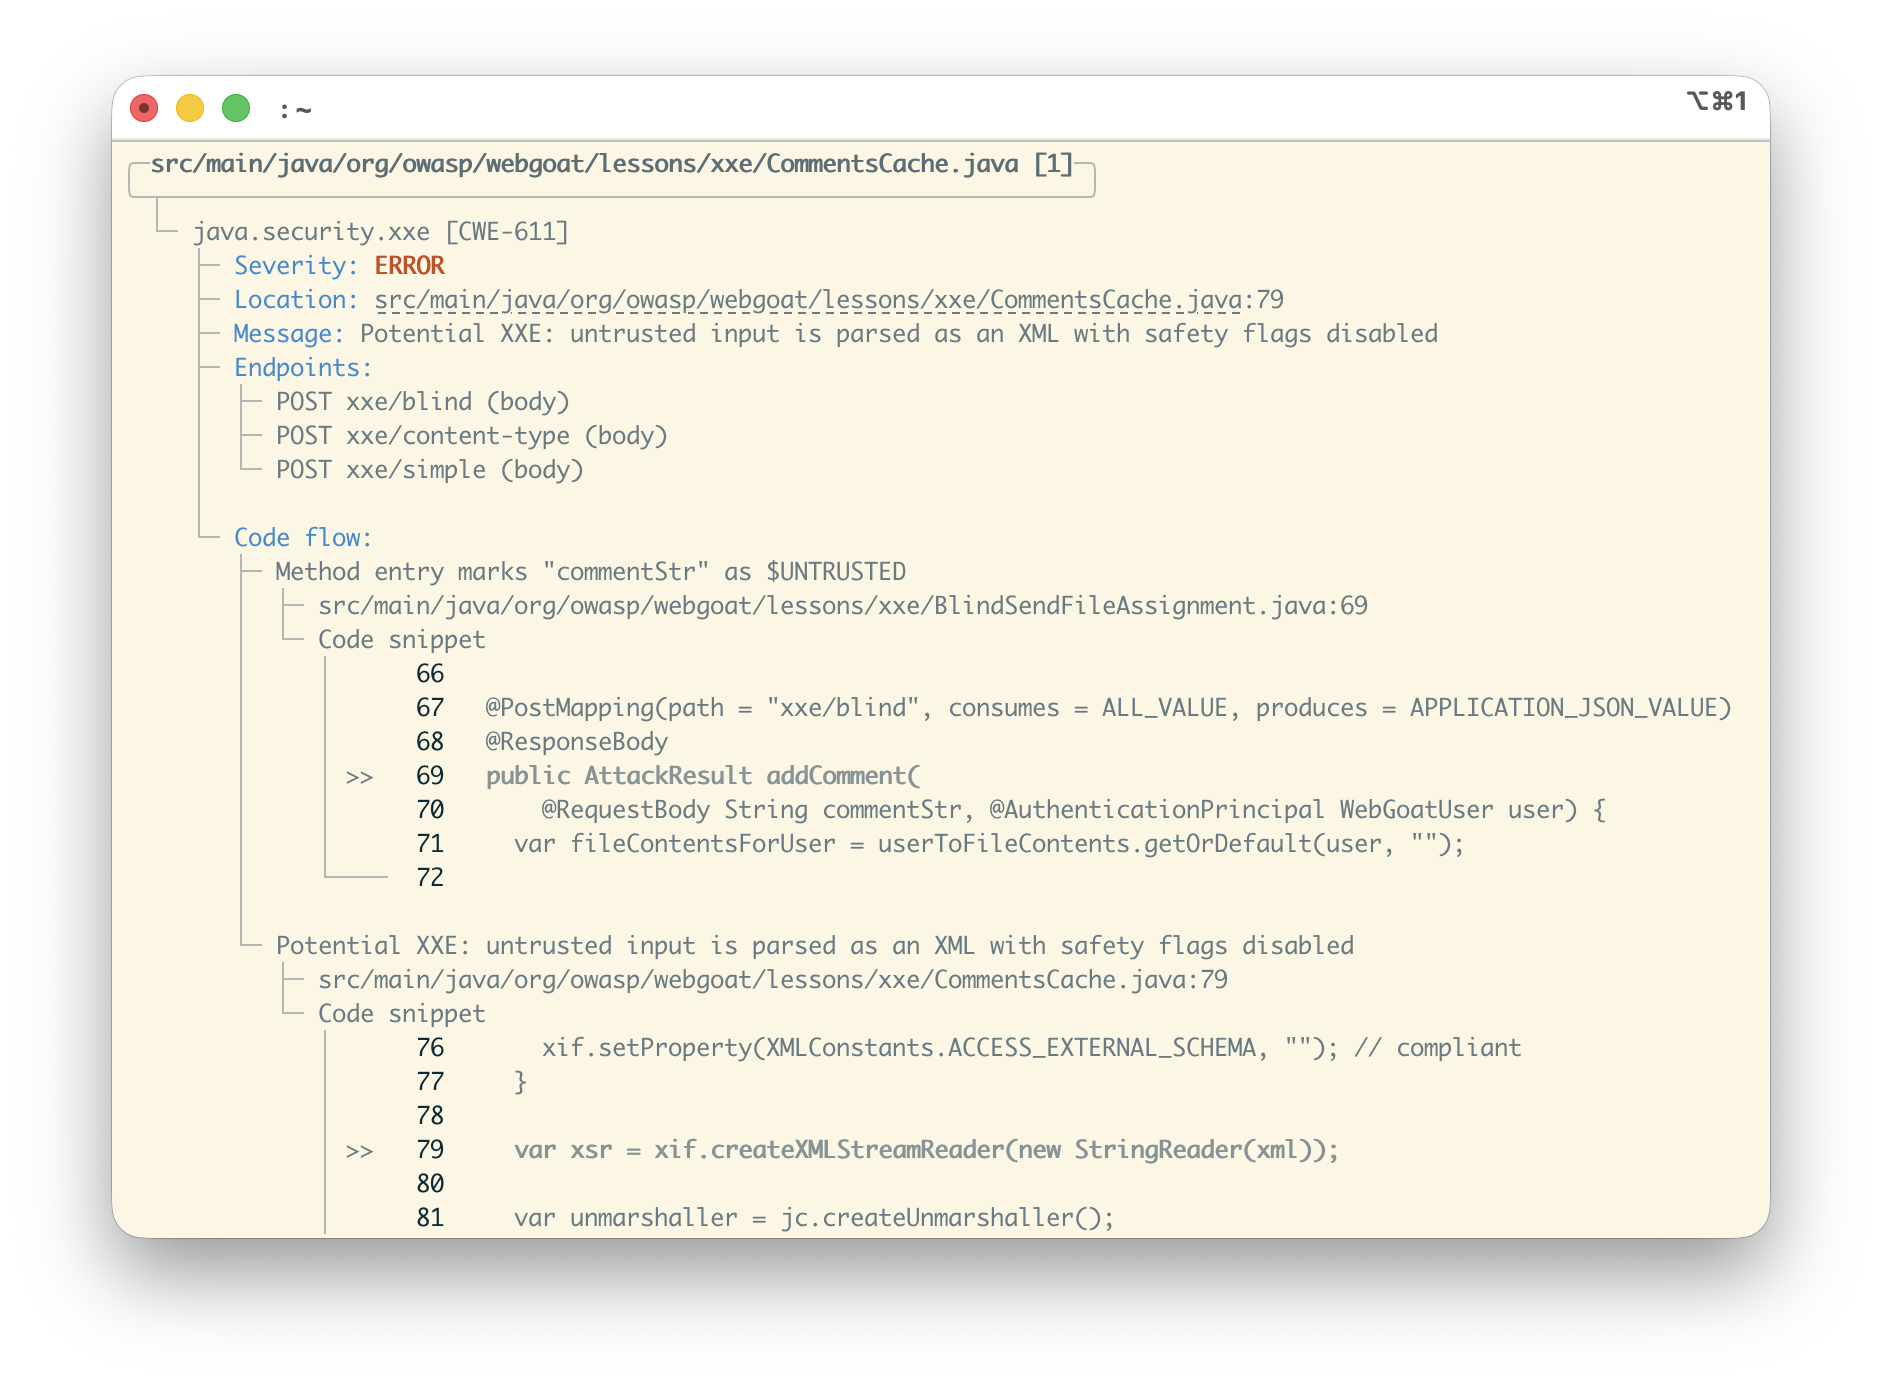 seqra/opentaint
محرك تحليل التلوث البيني الرسمي لأمن التطبيقات. يتتبع البيانات غير الموثوقة عبر حدود الوظائف، طبقات الثبات، والكود غير المتزامن. جاهز للوكيل الذكي مع…
 dipjyotimetia/hybridtestframework
اختبار شامل من البداية إلى النهاية للويب، API، السحابة، الأحداث، والأمان
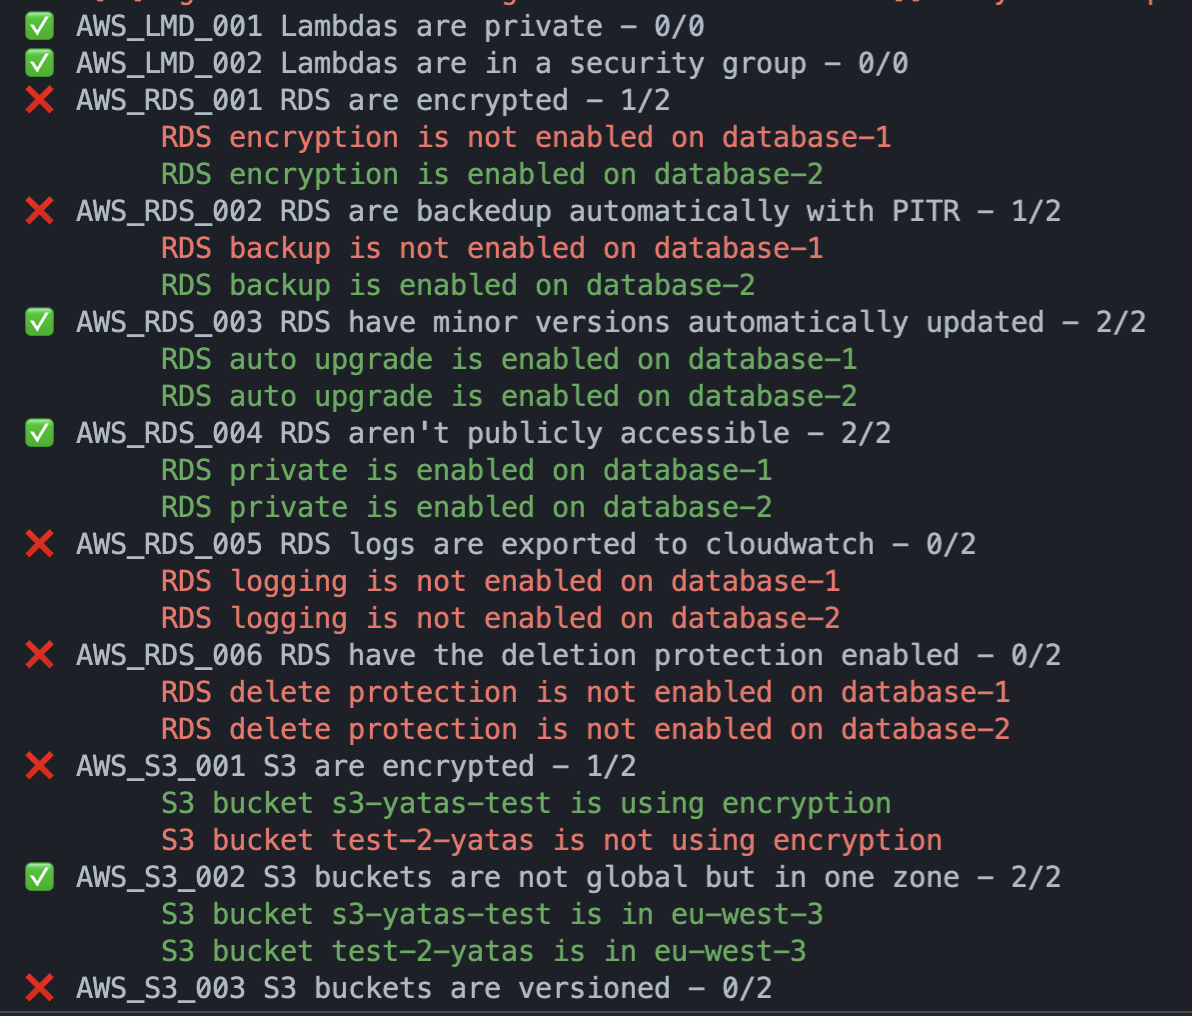 padok-team/yatas
:owl::mag_right: أداة بسيطة لتدقيق بنيتك التحتية على AWS/GCP من أجل سوء التكوين أو مشكلات أمنية محتملة مع دمج الإضافات
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 owasp/user-security-stories
مستودع لتخزين تعيين قصص أمان المستخدمين
 dsccommunity/certificatedsc
موارد DSC لتبسيط إدارة الشهادات على خادم Windows.
 arnica/depsguard
قم بتعزيز إعدادات مدير الحزم الخاص بك ضد هجمات سلسلة التوريد.
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 mhaskar/bughound
أداة تحليل الشفرة الثابتة المعتمدة على Elasticsearch