#1
 afshinm/zerobox
وضع عزل خفيف الوزن ومتعدد المنصات للعمليات، مدعوم بواسطة وقت تشغيل OpenAI Codex. اعزل أي أمر مع تحكمات الملفات والشبكة والبيانات الاعتمادية.
 owasp/rbac
PHP-RBAC هي مكتبة تفويض صلاحيات للـ PHP. توفر للمطورين التحكم في الوصول المستند إلى الأدوار وفقًا للمعيار NIST المستوى 2 وأكثر، بأسرع تنفيذ حتى الآن.
 jingkaihe/matchlock
صندوق رمل صغير VM مؤقت لوكلاء الذكاء الاصطناعي مع قائمة السماح بالشبكة، وحقن الأسرار عبر وكيل MITM، وعزل على مستوى VM. يتم التشغيل في أقل من ثانية،…
 devops-kung-fu/bomber
يمسح قوائم مواد البرمجيات (SBOMs) للبحث عن الثغرات الأمنية.
 pompelmi/pompelmi
ClamAV فحص مكافحة الفيروسات لـ Node.js — فحص رفع الملفات باستدعاء دالة واحدة. لا تبعيات. أحكام Typed Symbol. محلي أو Docker/clamd.
 cycodelabs/raven
يقوم بمسح سير عمل CI/CD الخاصة بـ GitHub Actions بحثًا عن الثغرات الأمنية، ويفهرس النتائج في قاعدة بيانات رسومية Neo4j، ويوفر مكتبة استعلامات لاكتشاف…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 trailofbits/testing-handbook
كتيب الاختبارات من Trail of Bits - appsec.guide
 dev-sec/chef-ssh-hardening
هذا الكوكبوك الخاص بـ Chef يوفر إعدادات آمنة لكل من ssh-client و ssh-server.
 projectdiscovery/nuclei-action
فحص الثغرات باستخدام Nuclei
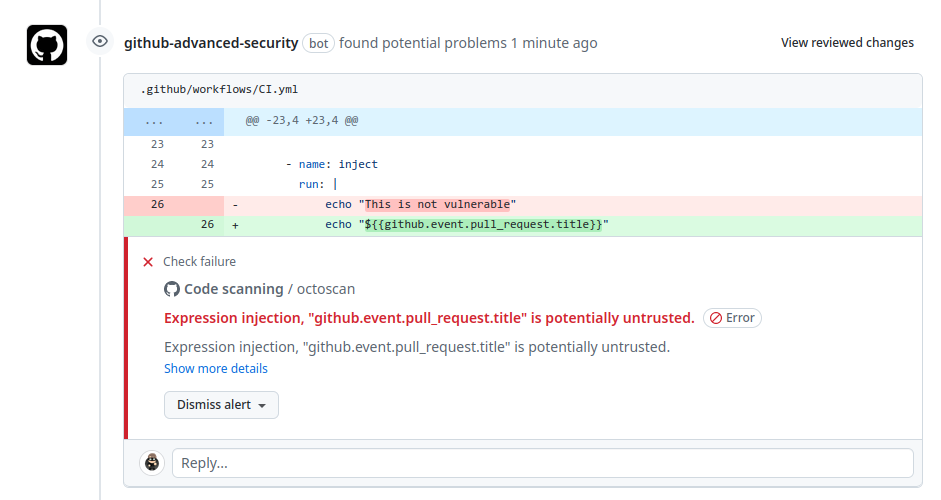 synacktiv/octoscan
Octoscan هو ماسح ثغرات أمنية ثابت لسير عمل GitHub Actions.
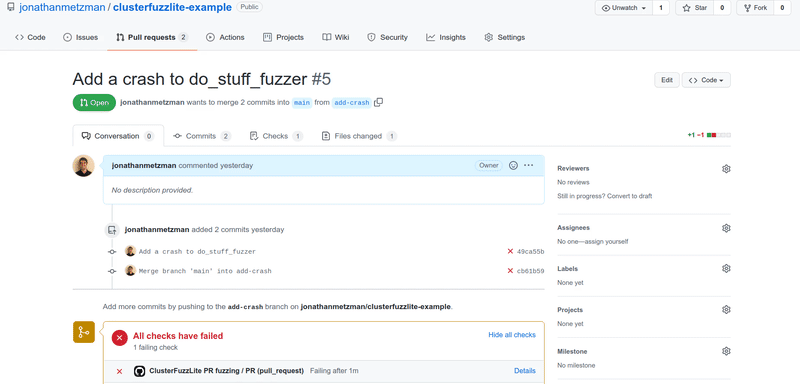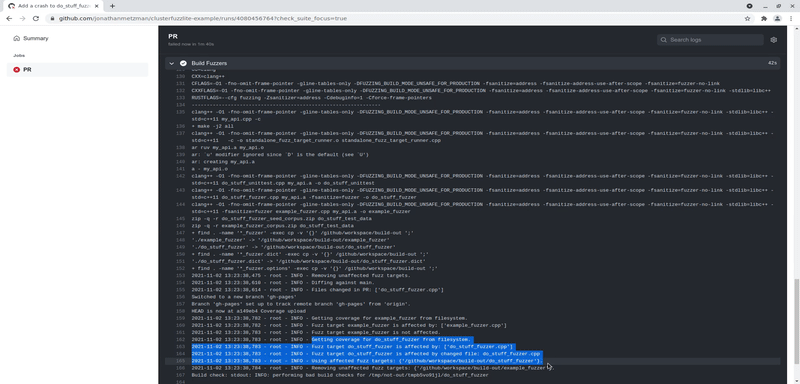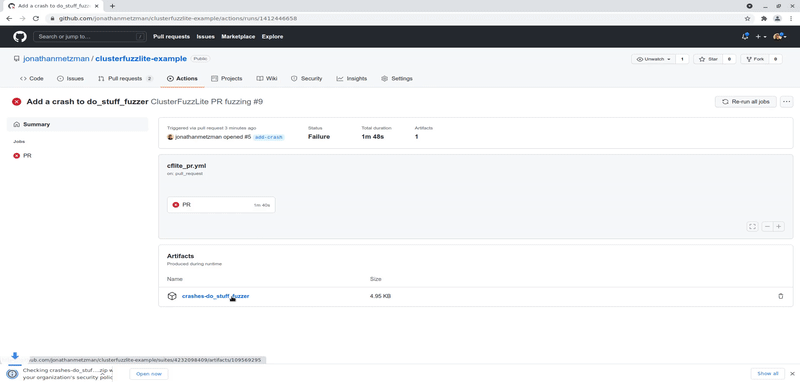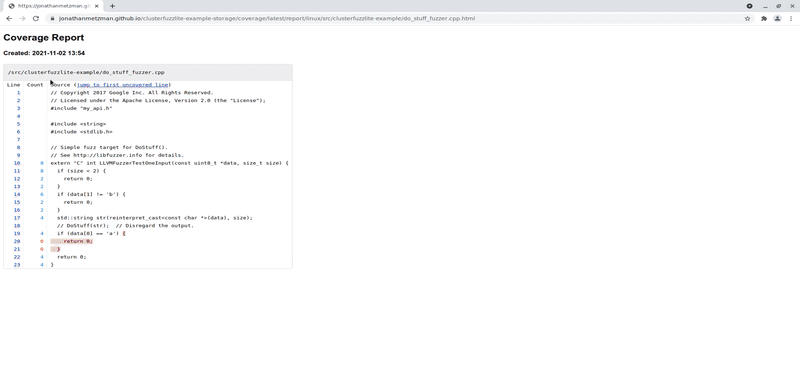 google/clusterfuzzlite
حل اختبار اختراق مستمر مدمج في سير عمل التكامل المستمر (CI) لاكتشاف الثغرات الأمنية في تغييرات الكود وعمليات التشغيل الدفعية، مع دعم لغات متعددة…
 poshbotio/poshbot
إطار عمل بوت مبني على باورشيل
 elttam/semgrep-rules
قواعد التحليل الثابت للأمان لاكتشاف الثغرات ومراجعة الكود الموجهة للتدقيق عبر Java وGo وPython وC# وKotlin وPHP وKubernetes وGitHub Actions.
 corgea/sighthound
ماسح ضوئي للثغرات الأمنية ثابت يعتمد على Tree-sitter مع مطابقة الأنماط وتحليل تدفق التلوث للكود المصدري متعدد اللغات. يخرج النتائج كنص، JSON، CSV، أو…
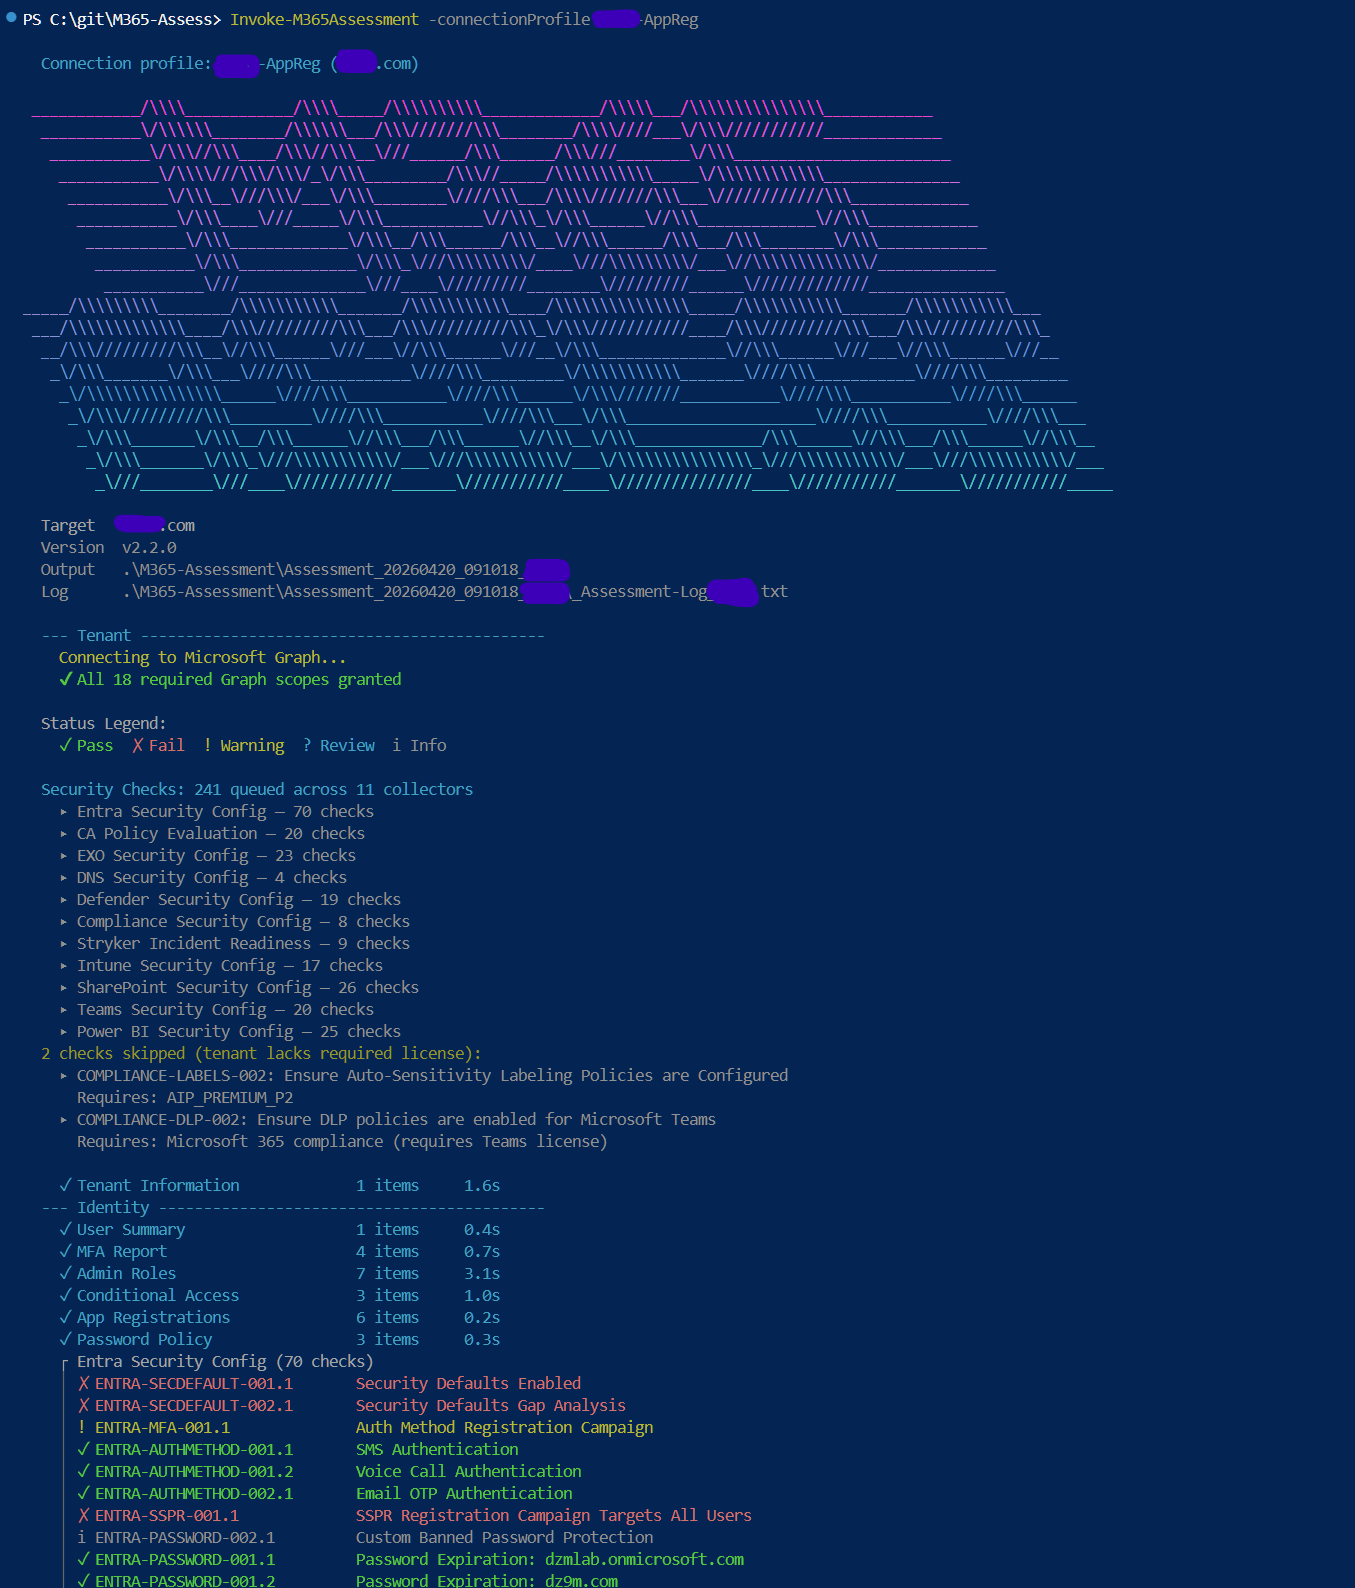 galvnyz/m365-assess
أكثر من 290 فحصًا آليًا عبر 14 إطار عمل للامتثال، تقرير HTML تفاعلي، لا تغادر بياناتك جهازك.
 synacktiv/nord-stream
Nord Stream هي أداة تسمح لك باستخراج الأسرار المخزنة داخل بيئات CI/CD عن طريق نشر خطوط أنابيب ضارة. تدعم حالياً Azure DevOps وGitHub وGitLab.