
 #1
أدوات استعادة الملفات والأقراص واستعادة البيانات المحذوفة والنحت الجنائي.
موصى به من Kitploit
 3gstudent/ntfsdump
يُستخدم لنسخ ملف من وحدة تخزين مقسّمة بنظام NTFS عبر قراءة وحدة التخزين الخام وتحليل بنى NTFS.
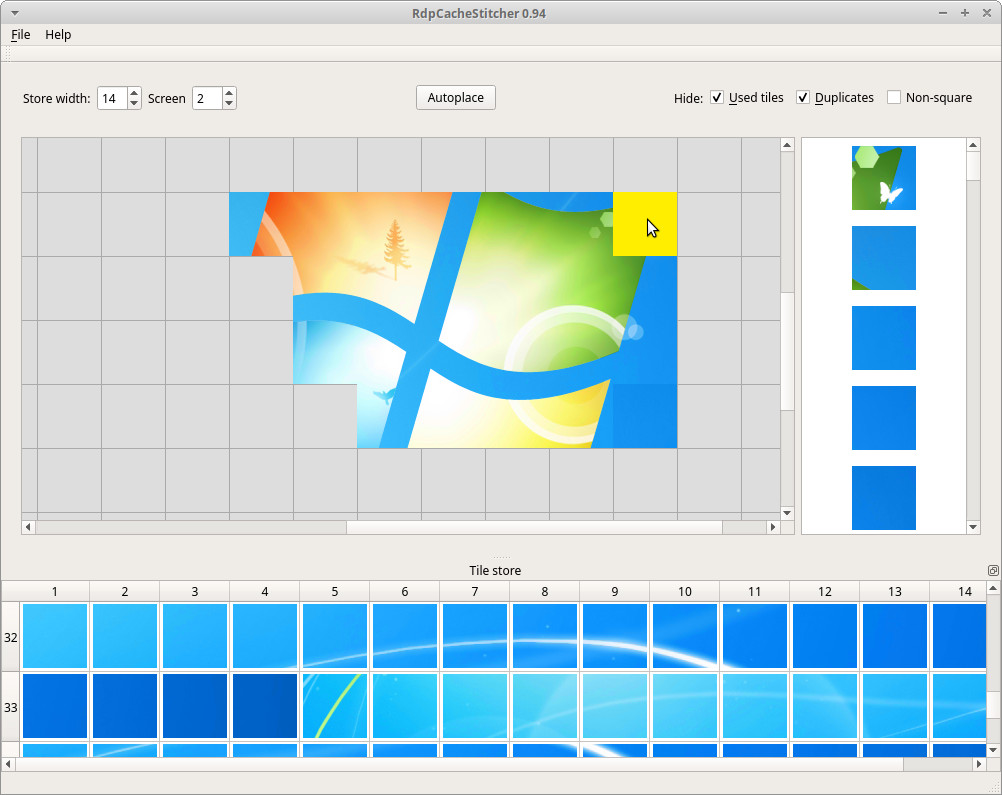 bsi-bund/rdpcachestitcher
RdpCacheStitcher هي أداة تدعم المحللين الجنائيين في إعادة بناء صور مفيدة من البيانات النقطية لذاكرة التخزين المؤقت لـ RDP.
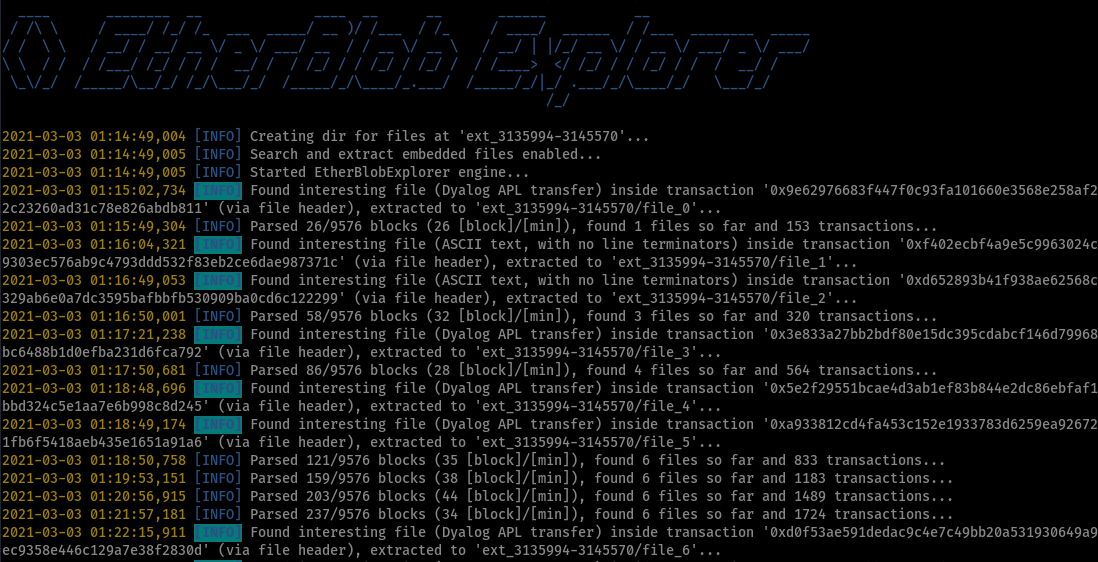 litneet64/etherblob-explorer
ابحث واستخرج ملفات blob على شبكة إيثريوم بلوكتشين
 sleuthkit/scalpel
أداة لنحت الملفات وفهرستها للتحليل الجنائي الرقمي، تستعيد الملفات من صور الأقراص استنادًا إلى مطابقة أنماط الترويسة/التذييل، والتعبيرات النمطية،…
 jas502n/010-editor-template
مستودع قوالب ثنائية لبرنامج 010 Editor، يوفر نصوصًا برمجية بامتداد .bt لتحليل الملفات القابلة للتنفيذ، وصور أنظمة الملفات، وخلايا السجل (Registry…
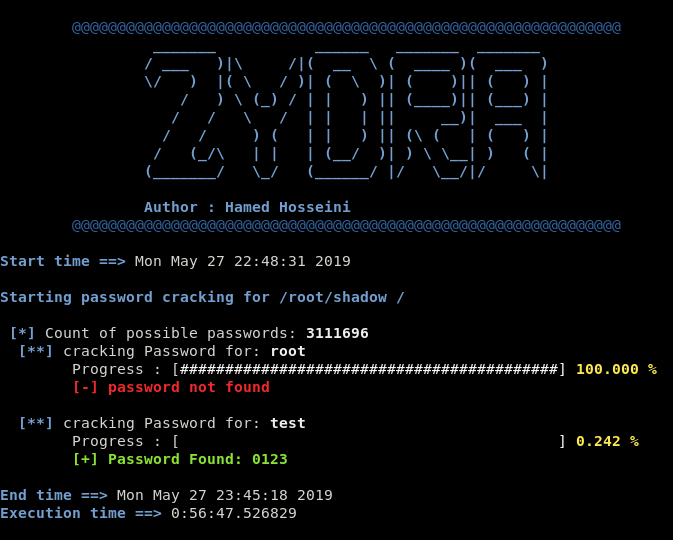 hameda2/zydra
أداة استرجاع كلمات المرور متعددة الخيوط لملفات RAR وZIP وPDF وملفات shadow في لينكس، باستخدام أساليب القاموس والقوة العمياء مع مجموعات أحرف قابلة…
 sionnx/cve-2003-0282
أداة استخراج ملفات zip محمولة مع دعم واسع لأنظمة التشغيل، وفك التشفير، وإصلاحات أمنية لثغرات اجتياز المسار والروابط الرمزية.
 jfarley248/meat
تهدف هذه المجموعة من الأدوات إلى مساعدة المحققين الجنائيين في إجراء أنواع مختلفة من عمليات الاستحواذ على أجهزة iOS
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' هي أداة تبحث وتستخرج الملفات من ملفات التقاط الحزم.
 carmaa/interrogate
Interrogate هي أداة إثبات مفهوم لتحديد مفاتيح التشفير في المواد الثنائية (بغض النظر عن نظام التشغيل المستهدف)، في المقام الأول لتحليل تفريغات الذاكرة…
 jschicht/extractusnjrnl
أداة لاستخراج $UsnJrnl من وحدة تخزين NTFS
 jschicht/rawcopy
أداة استخراج ملفات منخفضة المستوى تعمل عبر سطر الأوامر لنظام NTFS
 nccgroup/zipdefrag
تم تقديمه في Recon Montreal 2018
 4n6ist/usn_analytics
ليس مجرد محلل لـ UsnJrnl (USN Journal Records/Change Journal Records).
 elevenpaths/metashield-clean-up-sdk-python
SDK Python لإزالة البيانات الوصفية المخفية من الملفات (PDF وOffice والصور) لحماية الخصوصية ومنع تسرب البيانات عبر سير عمل التنظيف الآلي.
 korczis/foremost
أداة استخراج ملفات تستعيد الملفات المحذوفة من صور الأقراص ومحركات الأقراص الأولية عبر مطابقة الرؤوس والتذييلات والبنى الداخلية باستخدام قواعد قابلة…
 jessek/hashdeep
مجموعة أدوات تجزئة متعددة المنصات لحساب ملخصات الرسائل (MD5، SHA-1، SHA-256، Tiger، Whirlpool) مع إمكانية اجتياز الدليل بشكل متكرر وتدقيق سلامة…






