
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 fernandocassiodev/cve-2015-1328
دليل خطوة بخطوة لاستغلال CVE-2015-1328 (OverlayFS) لتصعيد الامتيازات من مستخدم منخفض الصلاحيات إلى صلاحيات الجذر (root) على Ubuntu 14.04. يتضمن جمع…
 6t2kydmp8k-jpg/cve-2025-55182-vulnerability-proof-of-concept-group-project-
استغلال إثبات المفهوم لـ CVE-2025-55182، يوضح تقنيات استغلال الثغرات لأغراض تعليمية واختبار الاختراق.
 ahmetaltuntas/cve-2023-28467
إثبات مفهوم لثغرة XSS مستمرة في MyBB 1.8.33 User CP، تسمح للمستخدمين المصادق عليهم بحقن HTML عبر حقل البريد الإلكتروني، مع إرشادات المعالجة.
 d1se0/cve-2024-10924-bypass-mfa-wordpress-lab
بيئة مختبر وسكربت استغلال لثغرة CVE-2024-10924، يوضح تجاوز المصادقة متعددة العوامل (MFA) في ووردبريس عبر نقطة نهاية skip_onboarding في إضافة Really…
 joaovicdev/exploit-cve-2026-63030
مختبر ووردبريس ضعيف مبني على Docker مع استغلال بايثون يوضح سلسلة التباس التوجيه قبل المصادقة وحقن SQL (CVE-2026-63030 + CVE-2026-60137) لاستخراج…
 horkimhab/cve-2026-74469
مستودع بحثي إثبات مفهوم وتعليمي لـ CVE-2026-74469 (DiagSpill)، يوفر مواد تحليل الثغرات لاختبارات المختبر المصرح بها.
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
أداة استغلال لنظام إدارة المحتوى Fuel CMS مبنية على بايثون لتنفيذ الأوامر عن بُعد (RCE) المذكورة في CVE-2018-16763.
 cves-labs/cve-2026-21877
بيئة مختبرية معرّضة للخطر معبأة في حاويات Docker، مع مراقب شبكة مبني على بايثون وسكربت استغلال مخصص، ما يتيح ممارسة الاستغلال العملي وفحوصات…
 cyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit
# شرح خطوة بخطوة لاستغلال CVE-2023-30258 (MagnusBilling RCE) ورفع الصلاحيات عبر سوء إعداد fail2ban على مختبر TryHackMe. يوضح التعداد الشبكي للويب،…
 adfortunato/metasploitable3-pentest-writeup
تقرير اختبار اختراق مختبري منزلي لـ Metasploitable3 يغطي استطلاع Nmap، وDrupalgeddon RCE، وحقن SQL، وإعادة استخدام بيانات اعتماد SSH، وتصعيد صلاحيات…
 alardiians/gitea-cve-2026-28699
تمارين معملية + شرح لـ CVE-2026-28699: تجاوز تطبيق نطاقات OAuth2 في Gitea عبر المصادقة الأساسية HTTP
 danreis20/pentest-lab-metasploitable2
مختبر اختبار اختراق في شبكة معزولة: الاستكشاف باستخدام nmap/nikto والاستغلال اليدوي لـ Metasploitable2 (backdoor vsFTPd CVE-2011-2523، bindshell) مع…

 wattocyber/offensive-one-liners
110 من أوامر الأمن الهجومي أحادية السطر للاختبار المصرّح به ومسابقات CTF، مجمّعة حسب الفئة ومرحلة سلسلة الهجوم.
 horkimhab/cve-2026-64600
CVE-2026-64600 - مسودة - تحقق من المهام
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
جولة في غرفة TryHackMe لثغرة CVE-2024-21413، تغطي تجاوز العرض المحمي لرابط Outlook Moniker، وتسريب تجزئة NTLM، والتقاط بيانات الاعتماد باستخدام…
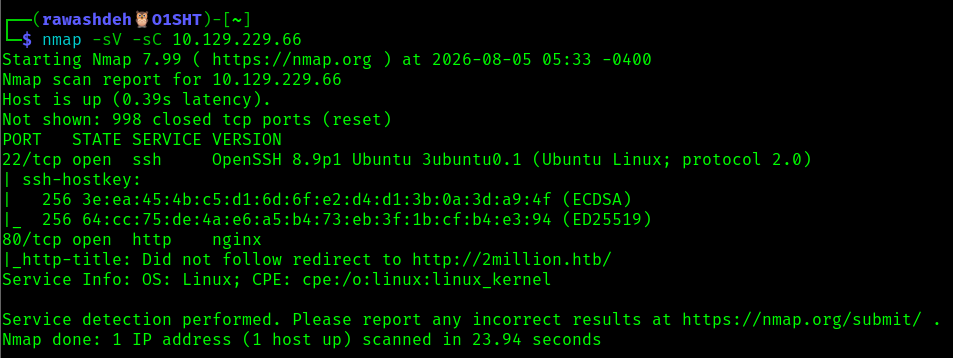 abedallarawashdeh/htb-twomillion-machine
شرح آلة Hack The Box TwoMillion — تجاوز JWT/رمز الدعوة، IDOR، حقن الأوامر، وتصعيد الامتيازات عبر CVE-2023-0386.
 isaca0315/cve-2026-64849-poc-lab
هذا المختبر قد يكون جيدًا أو سيئًا، اسأل الذكاء الاصطناعي، أنا أختبره لكن يجب أن يعمل هههههههههههههههههههههههههههههههههههههههههههههههههههههههههههههههه…








