
 #1

 tani2shell/php2shell-lab
مختبر اختبار اختراق بصندوق أسود لعائلة فساد الذاكرة في محرك PHP2Shell (CVE-2026-109618 / CVE-2026-109619، CVSS 9.8/9.2). سلسلة هجوم مُتحقَّق منها…
 planners1490/sclock
آلة افتراضية متعددة الأشكال بـ256 خانة مرتبطة بالعتاد، وMBA غير خطي، وحامي ثنائيات Apple Secure Enclave لـmacOS arm64 (Apple Silicon) — CrackMe عام…
 taniungou/php2shell-lab
مختبر اختبار اختراق بصندوق أسود لعائلة فساد الذاكرة في محرك PHP2Shell (CVE-2026-109618 / CVE-2026-109619، CVSS 9.8/9.2). سلسلة هجوم مُتحقَّق منها…
 owasp/decodebox
فكّ الترميز. رمّز. تعرّف. فكّ ترميز ذكي لأي بيانات.
 capture0x/confirmesc
مُعدِّد امتيازات Linux الذي يؤكد قابلية الاستغلال ويمنحك أمر root shell الدقيق - دون البحث في GTFOBins. يتضمن خادم MCP + مهارات وكيل AI.
 yv1ing/secbox
إجراء اختبارات الأمن السيبراني باستخدام وكيل pi في بيئة صندوق رملية مُعدّة مسبقًا.
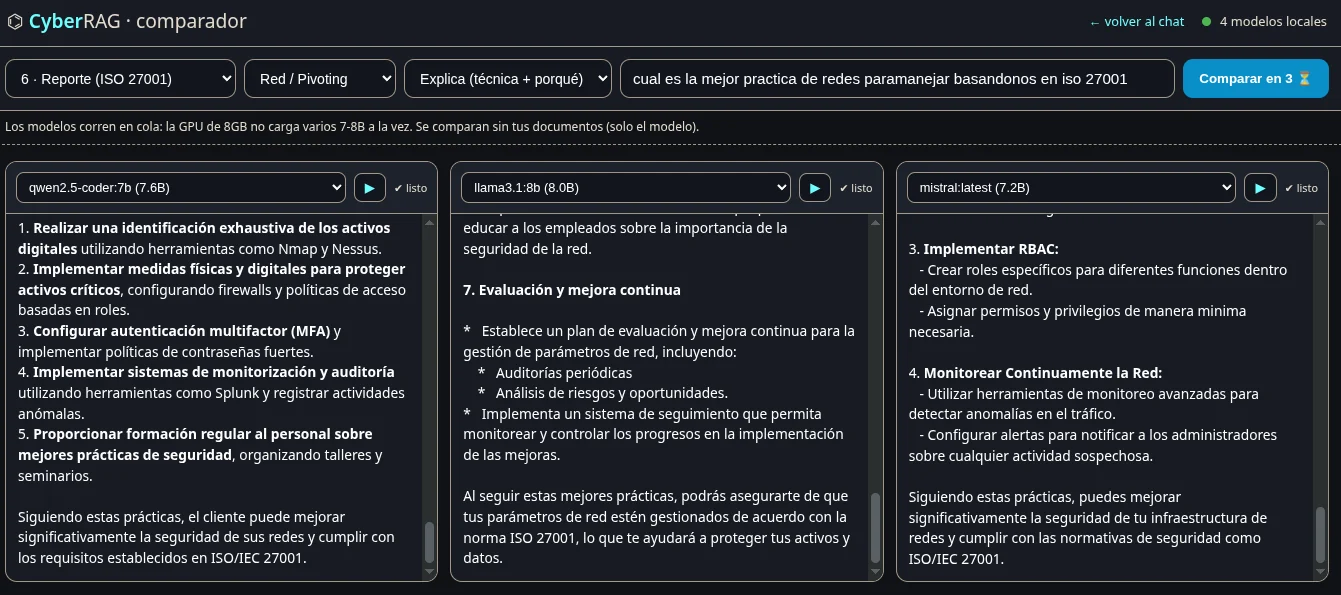
 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 liquid-sec/variatype.htb-cve-2025-66034
سكربت استغلال بلغة Python للثغرة CVE-2025-66034 في جهاز Variatype على HackTheBox، يوفر تنفيذ الأوامر وحمولات reverse shell للوصول الأولي.
 horkimhab/cve-2026
Educational collection of CVE proof-of-concept resources and vulnerability research material for authorized lab testing, defensive study, and secure…
 rdelasierra-uy/portfolio
عرض احترافي: تقارير Hack The Box، تقارير، دراسات حالة GRC (ISO 27001/27002/27005/27035، ISO 31000 + MAGERIT)، نصوص تقوية ومسار eJPT -> ISO 27001 Lead…
 saqibnet/blackbox-pentesting-infsecos
اختبار اختراق كامل من نوع الصندوق الأسود ضد SecOS:1 (VulnHub) — استغلال CSRF، ورفع الصلاحيات عبر CVE-2015-1328 (OverlayFS)، وما بعد الاستغلال
 abraxas/gatex
تطبيق كسر الحماية الثنائي FortinetHunter (@YogSoth0). جزء من CTF الخاص بـ FortinetHunter. باب ELF: ملف Nuitka onefile مجرّد، مدقّق Argon2id مشوّش بـ…
 abraxas/gofilex
كلمة المرور القوية لـ GoFile (gofile.io) تنزيل كلمات المرور
 gmh5225/kernel-ctf
مجموعة من تحديات CTF لاستغلال نواة Linux تغطي ثغرات تجاوز سعة المخزن المؤقت، والاستخدام بعد التحرير، وحالات التسابق للتعلم العملي في مجال الأمن.
 portswigger/splitting-the-email-atom
مواد بحثية وأدوات لاستغلال التناقضات في محللات عناوين البريد الإلكتروني لتجاوز ضوابط الوصول، بما في ذلك أدوات الاختبار العشوائي (fuzzers)، ووسوم…
 b4sith-sec/gu3ssweak
تطبيق Android معرّض للثغرات بشكل متعمد لأبحاث أمن التطبيقات الجوّالة وممارسة مكافآت الثغرات - OWASP Mobile Top 10
 harry178945/cve-2026-38526
Python PoC يستغل CVE-2026-38526 في Krayin CRM <= 2.2.x: رفع PHP webshell بعد المصادقة عبر /admin/tinymce/upload مما يؤدي إلى تنفيذ التعليمات البرمجية…









