
 #1
 kubearmor/kubearmor
نظام فرض الأمان في وقت التشغيل. تسهيل تعزيز/عزل أعباء العمل وتنفيذ سياسات الأقل صلاحية باستخدام LSMs (LSM-BPF، AppArmor).
 kyverno/kyverno
فرض الأمان والامتثال على مجموعات Kubernetes عبر ضوابط القبول، وتحوير الموارد، والفحوصات الخلفية، والتحقق من توقيع صور الحاويات.
 open-policy-agent/opa
محرك سياسات تصريحي يتيح الترخيص وفرض السياسات عبر الخدمات وKubernetes وTerraform وDocker وواجهات برمجة التطبيقات (APIs) باستخدام لغة Rego.
 nanocoai/nanoclaw
A lightweight alternative to OpenClaw that runs in containers for security. Connects to WhatsApp, Telegram, Slack, Discord, Gmail and other messaging…
 kubescape/kubescape
منصة أمان Kubernetes مفتوحة المصدر تقوم بمسح clusters و manifests و images بحثًا عن misconfigurations و vulnerabilities والامتثال وفقًا لمعايير NSA…
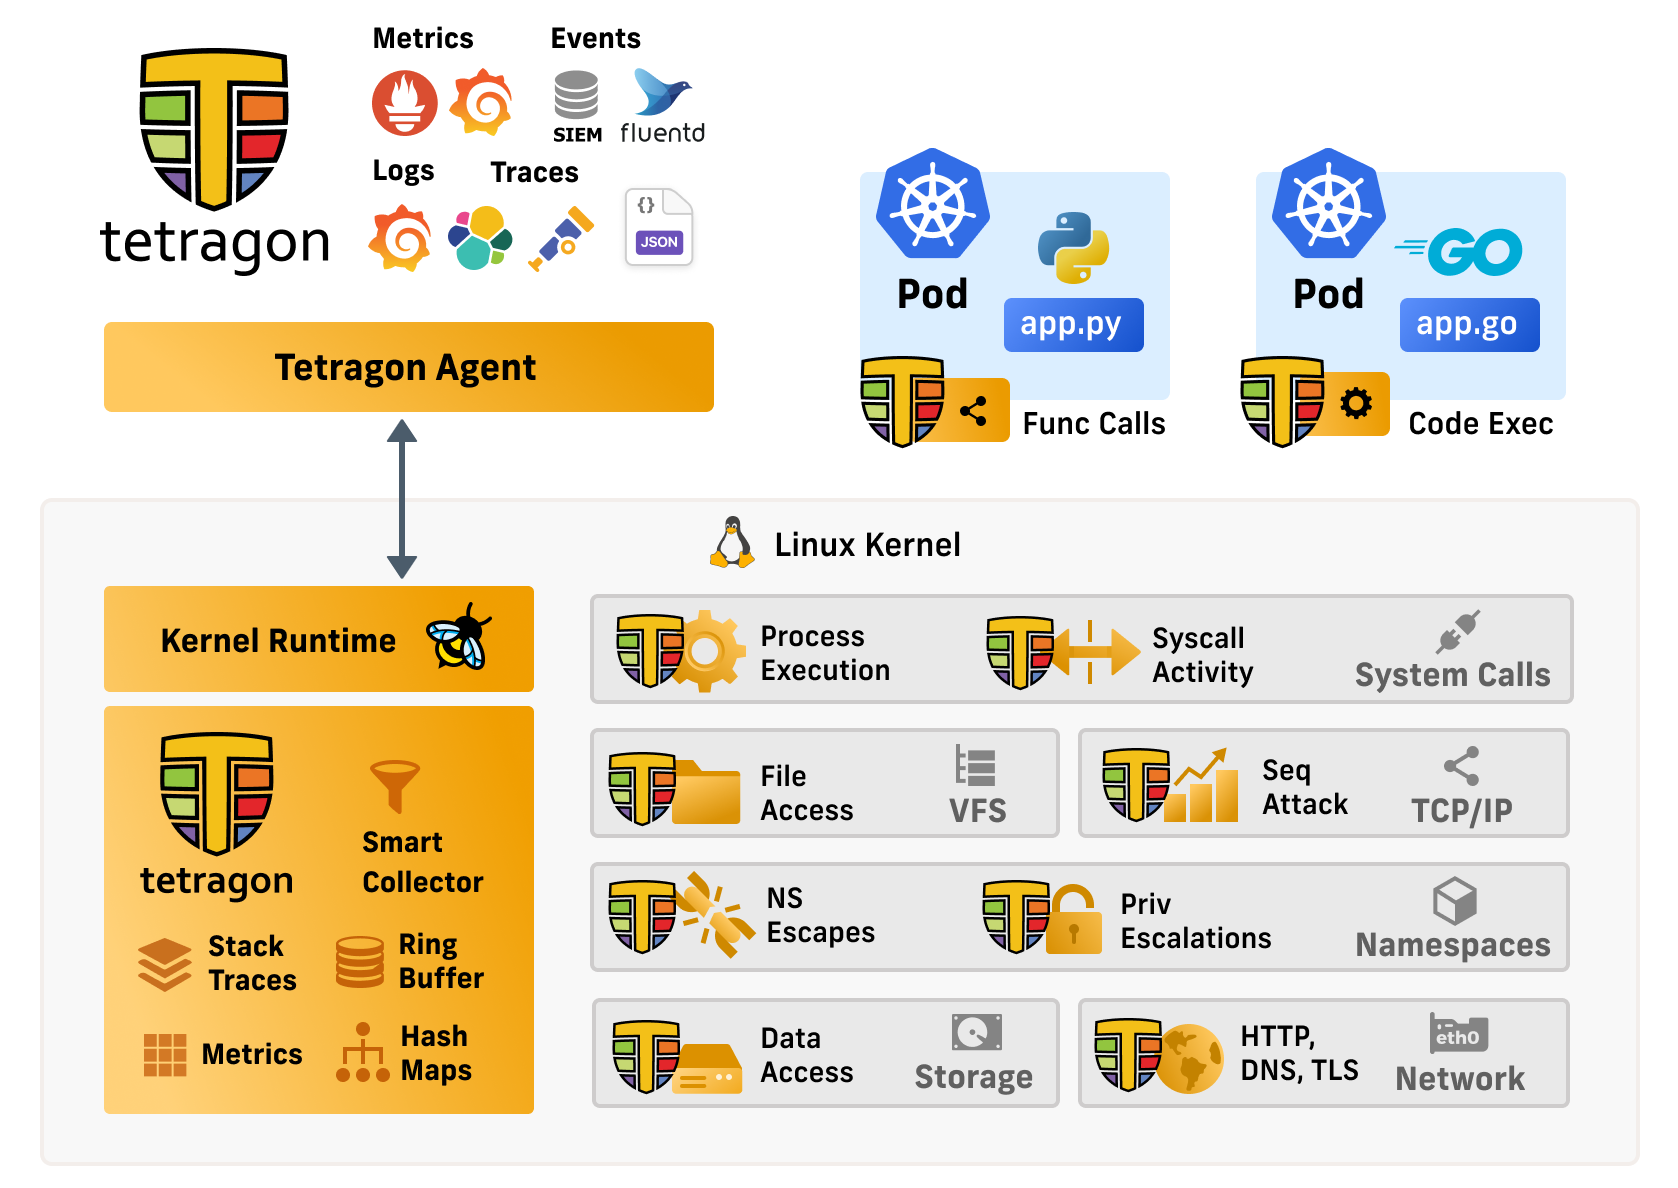 cilium/tetragon
المراقبة الأمنية والتنفيذ في وقت التشغيل المستندة إلى eBPF
 cr0hn/dockerscan
أكثر ماسح أمان لـ Docker شمولية
aquasecurity/trivyاكتشف الثغرات الأمنية وسوء التكوين والأسرار وقائمة مكونات البرمجيات (SBOM) في الحاويات وKubernetes ومستودعات الأكواد والسحابات والمزيد
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 snyk/cli
يقوم Snyk CLI بفحص ومراقبة مشاريعك بحثًا عن الثغرات الأمنية.
 google/gvisor
يعزل الحاويات في بيئة رملية (Sandbox) عبر نواة تطبيق تعمل في فضاء المستخدم تعترض استدعاءات النظام، وتحدّ من وصول نواة المضيف، وتتكامل مع…
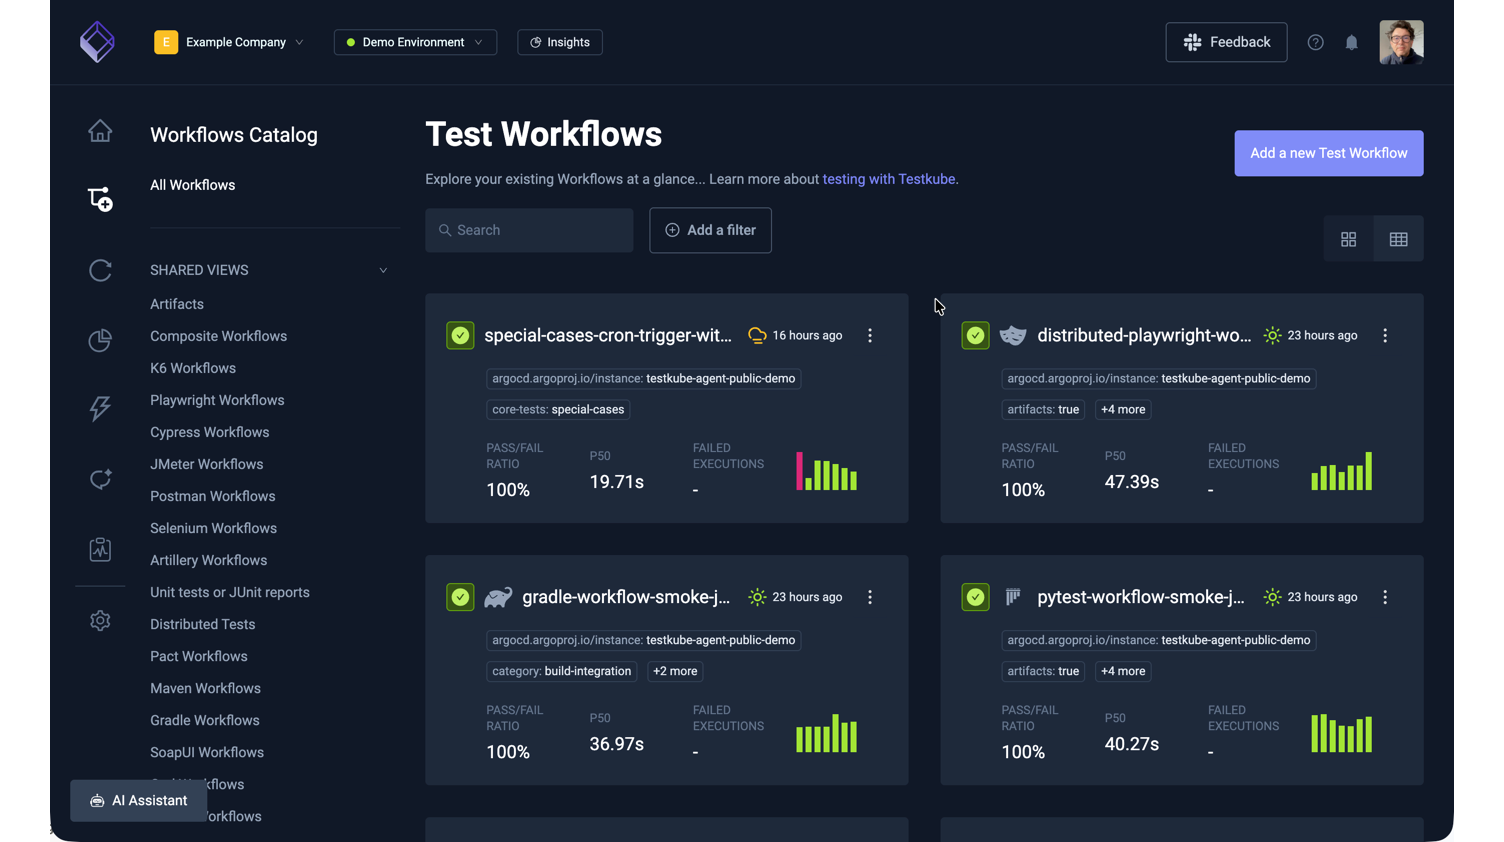 kubeshop/testkube
☸️ منصة الاختبار المفتوحة لفرق الهندسة المعتمدة على الذكاء الاصطناعي
 flatpak/flatpak
إطار عمل لعزل وتوزيع التطبيقات على لينكس
 complianceascode/content
يولّد محتوى أمنيًا لـ SCAP وAnsible وBash وCEL لتقييم الامتثال والتحصين الآلي عبر مضيفات Linux والحاويات وKubernetes.
 nvidia/nemoclaw
تشغيل العوامل مثل Hermes و LangChain Deep Agents و OpenClaw بشكل أكثر أمانًا داخل NVIDIA OpenShell مع الاستدلال المُدار
 jumpserver/jumpserver
JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP…
 nvidia/openshell
بيئة تشغيل معزولة لوكلاء الذكاء الاصطناعي المستقلين مع سياسات YAML تعريفية تفرض قيودًا على نظام الملفات والشبكة والعمليات، بالإضافة إلى حقن بيانات…








