
 #1
أدوات لمسح وتأمين وتقوية Docker و Kubernetes وبيئات الحاويات.
موصى به من Kitploit
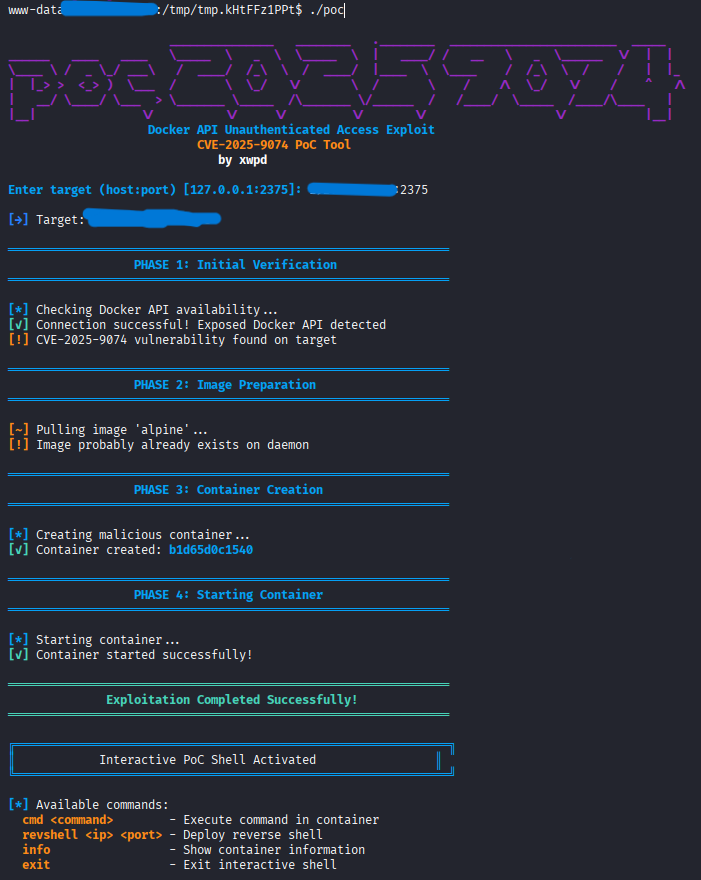
 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (إثبات المفهوم). إطار استغلال متطور لـ CVE-2025-9074، يستهدف نقاط نهاية Docker API غير الموثَّقة مع قشرة أوامر تفاعلية…
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker Env
 h3ck13r/cve-2026-35204
إثبات مفهوم يوضح ثغرة اجتياز المسار (CVE-2026-35204) في تثبيت إضافات Helm، مما يسمح بكتابة ملفات عشوائية عبر بيانات وصفية معدّة.
 chanbakjsd/cve-2019-18634
إعادة إنتاج CVE-2019-18634، استغلال تصعيد امتيازات sudo عبر تجاوز سعة المخزن المؤقت في pwfeedback. يتضمن بيئة قائمة على Docker للعرض التعليمي للثغرة.
 ssst0n3/kata-cve-2020-2023-poc
إثبات مفهوم لاستغلال الهروب من حاوية Kata Containers (CVE-2020-2023) باستخدام mknod لتعديل نظام ملفات الضيف واستبدال ملفات النظام الثنائية للوصول إلى…
 laremontada12/cve-2026-39987-marimo-preauth-rce
CVE-2026-39987 Marimo Pre-auth RCE research, Docker lab reproduction, root cause analysis, and patch validation.
 nu11secur1ty/cve-2021-44228-vuln-app
تطبيق ويب ضعيف معزول بـ Docker يوضح ثغرة تنفيذ التعليمات البرمجية عن بُعد Log4j CVE-2021-44228 للاستغلال والتحليل التعليمي.
 karthikuj/cve-2023-23752-docker
إثبات المفهوم في Docker لثغرة الوصول غير المصرح به في Joomla (CVE-2023-23752) تتيح استخراج بيانات اعتماد قاعدة البيانات عبر نقطة نهاية API.
 cheese-hub/heartbleed
# مختبر تعليمي قائم على Docker يوضح ثغرة Heartbleed (CVE-2014-0160) مع حاويات للمهاجم والضحية والخادم لاستغلال عملي واستخراج ملفات تعريف الجلسات.
 vanigori/cve-2023-38545-sample
Dockerfile يحتوي على جميع ملفات الإعداد اللازمة لعرض الاستغلال.
 mauroeldritch/vancleef
استغلال لـ CVE-2019-11881 (Rancher 2.1.4 Web Parameter Tampering)
 douglasmun/pagecache-lpe-containment-kit
حزمة تعليمية دفاعية لنظام لينكس لثغرات تصعيد الصلاحية الناتجة عن فساد ذاكرة التخزين المؤقت للصفحات (DirtyClone CVE-2026-43503، pedit COW…
 boreas37/cve-2026-44848-poc
PoC لثغرة CVE-2026-44848: غياب التفويض في Portainer على نقاط نهاية إضافات Docker -> RCE على المضيف (GHSA-rrmm-9v76-h3p4). بايثون باستخدام المكتبة…
 boreas37/cve-2026-58455-poc
PoC لـ CVE-2026-58455: Dockwatch <=0.6.567 تنفيذ تعليمات برمجية عن بُعد دون مصادقة. Python باستخدام المكتبة القياسية فقط.
 franksec42/mongobleed-exploit-cve-2025-14847
استغلال، مختبر، ماسح - خارجي وحاوية دوكر، لـ SMongobleed-CVE-2025-14847 بالإضافة إلى رافع الأمان phoenix
 crackercat/cve-2020-11492
إثبات المفهوم لاستغلال ثغرة تصعيد الامتيازات في Docker Desktop لنظام ويندوز (CVE-2020-11492). يستخدم انتحال الأنابيب المسماة لسرقة رمز SYSTEM وتوليد…
 felipecosta09/cve-2024-3094
دليل تعليمي خطوة بخطوة لاكتشاف CVE-2024-3094 (XZ Backdoor) في صور الحاويات باستخدام TMAS CLI من Trend Micro Vision One، مع نصوص برمجية للمسح الآلي.
 ksnnd32/redis_exploit
🔍 استكشف واختبر الثغرة الأمنية CVE-2025-49844 (RediShell) في Redis باستخدام بيئة معملية عملية للتعليم والبحث الآمن.








