
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-32463-lab — هذا المشروع مبني على Docker لإنشاء بيئة تجريبية لإعادة إنتاج واختبار ثغرة رفع الامتيازات المحلية في sudo CVE-2025-32463. | Kitploit
أدوات/GitHubGitHub/y4ney/cve-2025-32463-lab
تصعيد الامتيازاتأمن الحاوياتتحليل الثغرات الأمنيةالاستغلالالتعلم والتعليممختبرات وتدريب عملي
GitHuby4ney/cve-2025-32463-lab

CVE-2025-32463-lab

هذا المشروع مبني على Docker لإنشاء بيئة تجريبية لإعادة إنتاج واختبار ثغرة رفع الامتيازات المحلية في sudo CVE-2025-32463.

عرض المستودع
429منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-32463 بيئة تجريبية للثغرة

Docker Pulls Docker Image Version

يعتمد هذا المشروع على Docker لإنشاء بيئة تجريبية لإعادة إنتاج واختبار ثغرة رفع الامتيازات المحلية sudo CVE-2025-32463. تحتوي الصورة على إصدار متأثر من sudo، بالإضافة إلى سكربتات الاستغلال وأدوات مساعدة، وهي مناسبة للباحثين في الأمن والمتعلمين للممارسة والتحليل العملي.

🐳 تم نشر الصورة على Docker Hub، يمكن سحبها مباشرة:

  • y4ney/cve-2025-32463-lab:deb
  • y4ney/cve-2025-32463-lab:source

📁 شرح هيكل المشروع

الملف / الدليلالوصف
docker/deb/Dockerfilesudo مثبت باستخدام حزمة deb
docker/source/Dockerfilesudo مترجم من المصدر
docker/sudo-chwoot.shسكربت استغلال الثغرة، يؤدي إلى تجاوز صلاحيات chroot لـ sudo والحصول على شل root
docker/build.shسكربت مساعد لبناء جميع صور Docker بنقرة واحدة
مناقشة أمان عزل الحاويات chroot من CVE-2025-32463وثيقة تعليمية

🚀 بداية سريعة

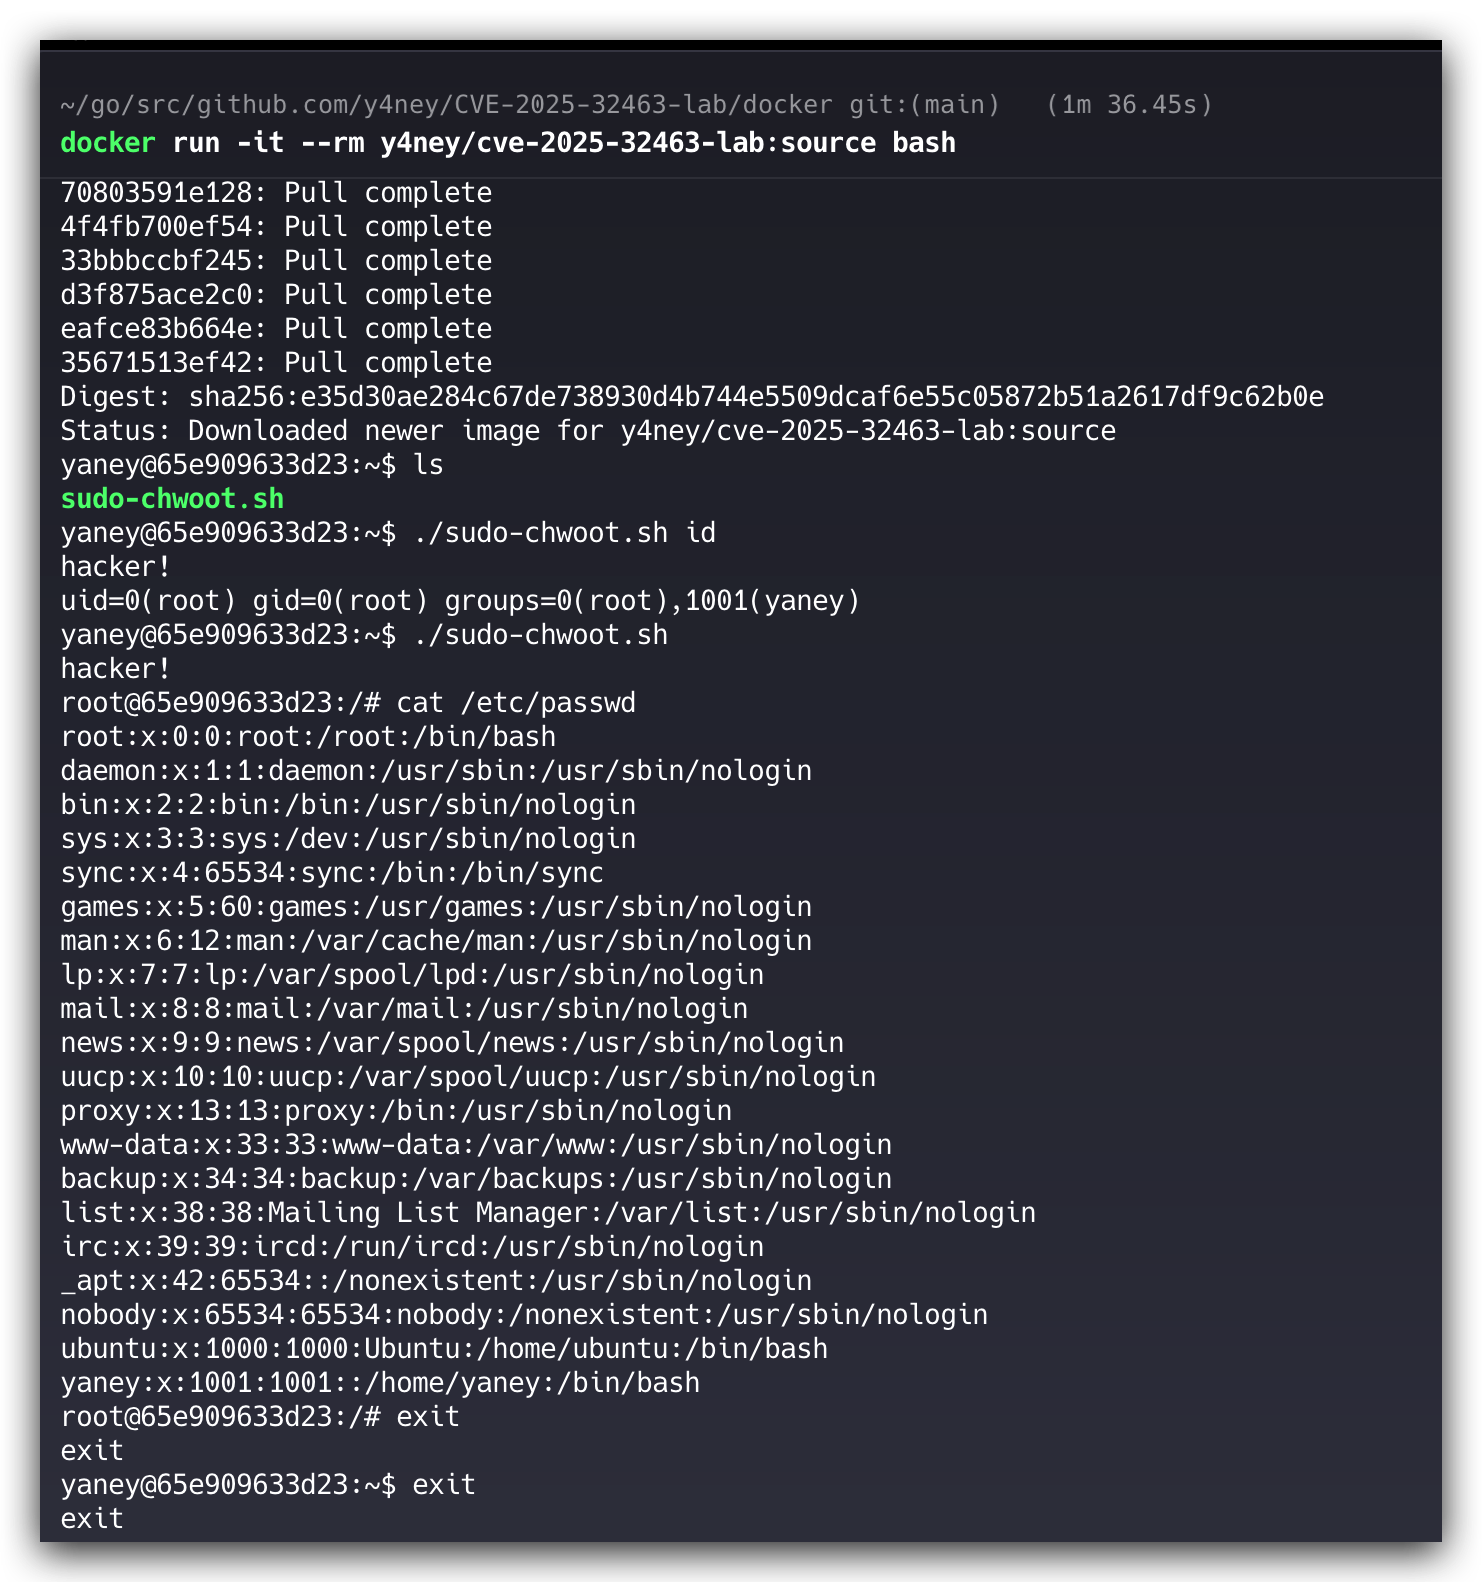
  1. اسحب أي إصدار من الصور وقم بتشغيله محليًا؛

    docker run -it --rm y4ney/cve-2025-32463-lab:source bash
    

    أو

    docker run -it --rm y4ney/cve-2025-32463-lab:deb bash
    
  2. قم بتشغيل سكربت PoC في دليل العمل. يمكن إضافة أي أمر إلى السكربت، وإذا لم تتم إضافة أمر، فسيتم فتح bash تفاعلي افتراضيًا؛

    ./sudo-chwoot.sh id
    ./sudo-chwoot.sh 
    
  3. نظرًا لأننا أضفنا المعامل --rm عند تشغيل الحاوية، فبعد استخدام exit للخروج من بيئة الحاوية، سيتم تدمير الحاوية تلقائيًا. لحذف الصورة، نفذ الأوامر التالية.

    docker rmi y4ney/cve-2025-32463-lab:source
    

    أو

    docker rmi y4ney/cve-2025-32463-lab:deb
    

🔨 بناء الصور

  1. استنساخ المشروع

    git clone https://github.com/y4ney/CVE-2025-32463-lab.git
    cd cve-2025-32463-lab
    
  2. أدخل إلى دليل docker وقم بتشغيل سكربت البناء:

    cd docker
    ./build.sh <your-docker-hub-name>
    
  3. سيقوم السكربت ببناء الصور التالية:

    • <your-docker-hub-name>/cve-2025-32463-lab:deb: بيئة الإصدار المتأثر المبنية باستخدام حزمة .deb الرسمية
    • <your-docker-hub-name>/cve-2025-32463-lab:source: بيئة مبنية من المصدر، مناسبة للتصحيح وتحليل الكود المصدري
  4. قم بتشغيل الحاوية والدخول إلى واجهة طرفية تفاعلية:

    docker run -it --rm <your-docker-hub-name>/cve-2025-32463-lab:source bash
    

    أو

    docker run -it --rm <your-docker-hub-name>/cve-2025-32463-lab:deb bash
    
  5. قم بتشغيل سكربت استغلال الثغرة في الحاوية:

    ./sudo-chwoot.sh
    

إذا نجح الاستغلال، فستحصل على صلاحيات الجذر داخل الحاوية.

🔧 متطلبات البيئة

تأكد من تثبيت وتكوين الأدوات التالية في النظام:

  • Docker
  • Bash (لتشغيل سكربتات .sh)
  • إذا كانت صلاحيات السكربت غير كافية، يمكنك إضافة صلاحية التنفيذ باستخدام chmod +x *.sh

📄 الترخيص

يستخدم هذا المشروع رخصة MIT مفتوحة المصدر، مرحب بالاستخدام والتعديل بحرية.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    355
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    315
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    285

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





