#1

 kstenerud/yoloai
وكيلك يمثل خطرًا أمنيًا، لذا تعامل معه على هذا الأساس. yoloAI يتعامل مع العزل الآمن لوكلاء الذكاء الاصطناعي بشكل صحيح.
 videns/vulners-scanner
ماسح الثغرات الأمنية المعتمد على vulners.com audit API
 opsxcq/exploit-cve-2014-6271
استغلال ثغرة Shellshock + بيئة قابلة للاستغلال
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
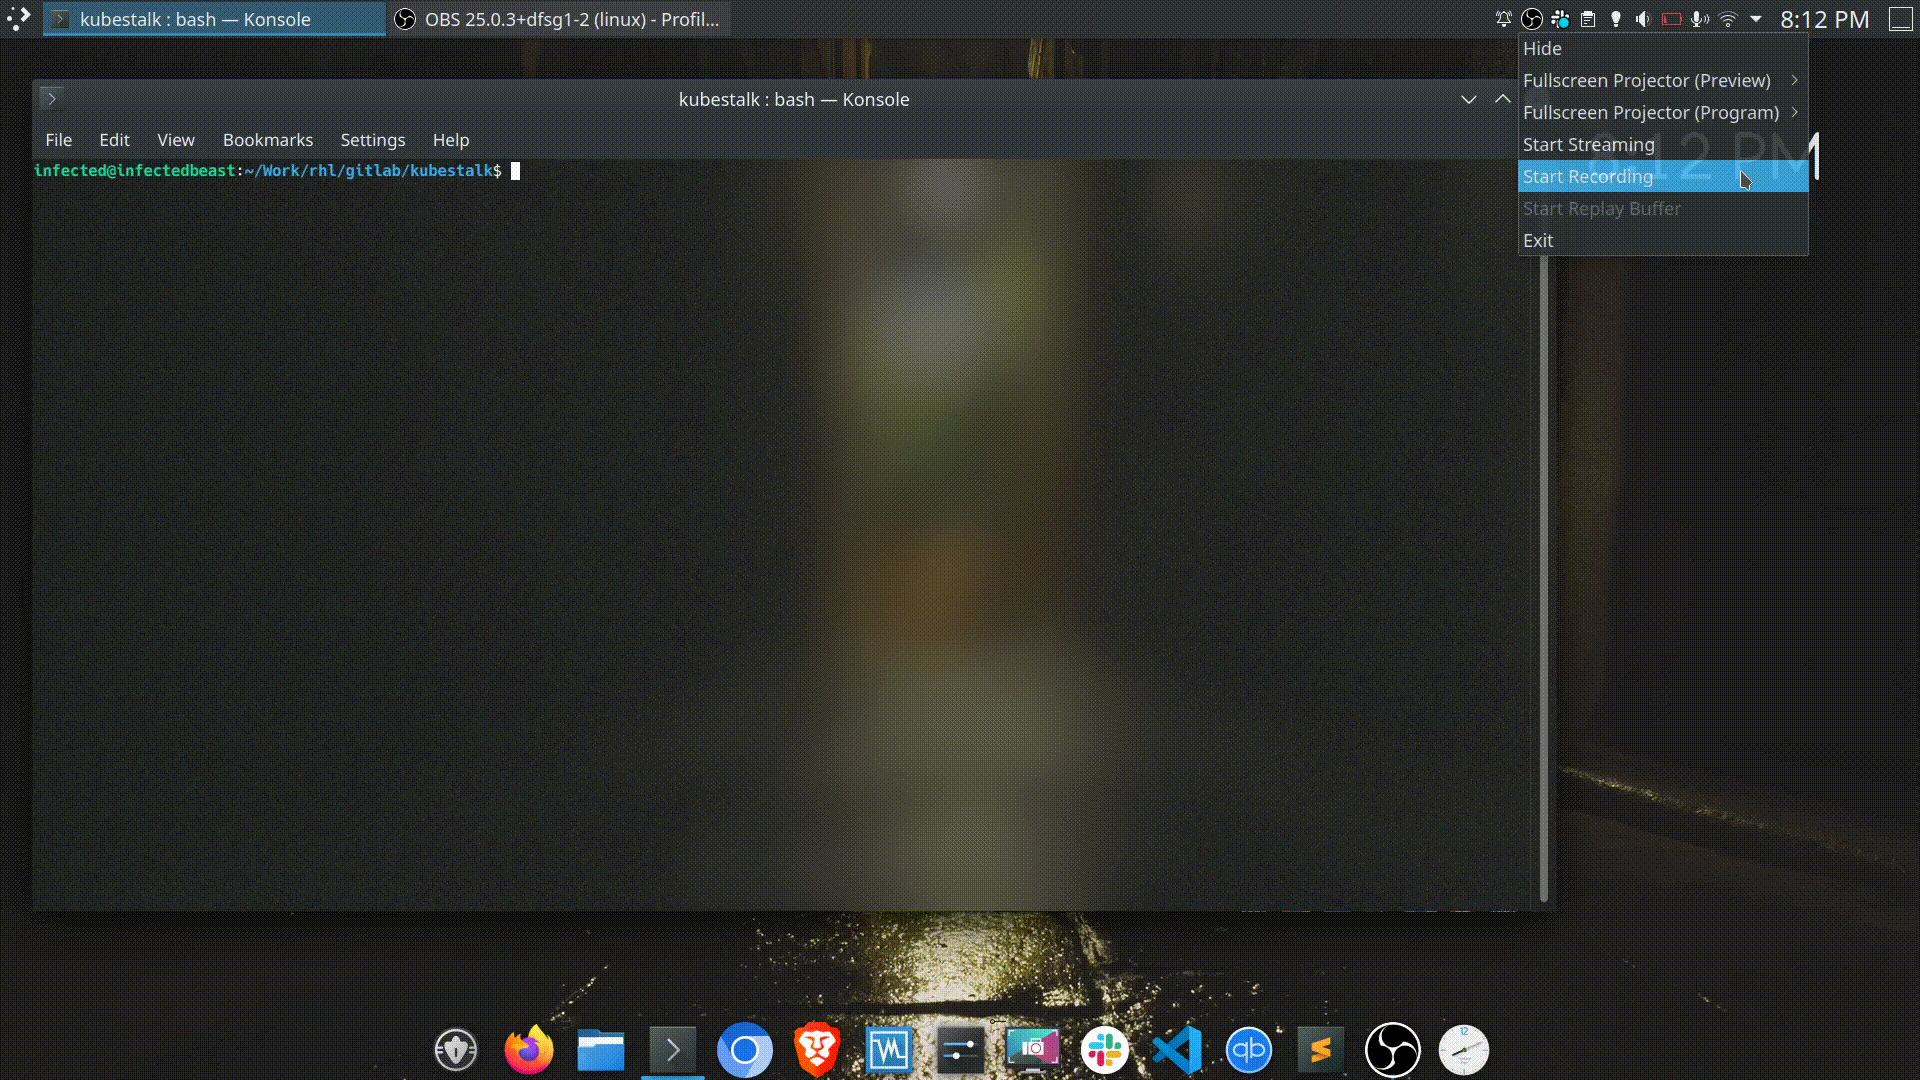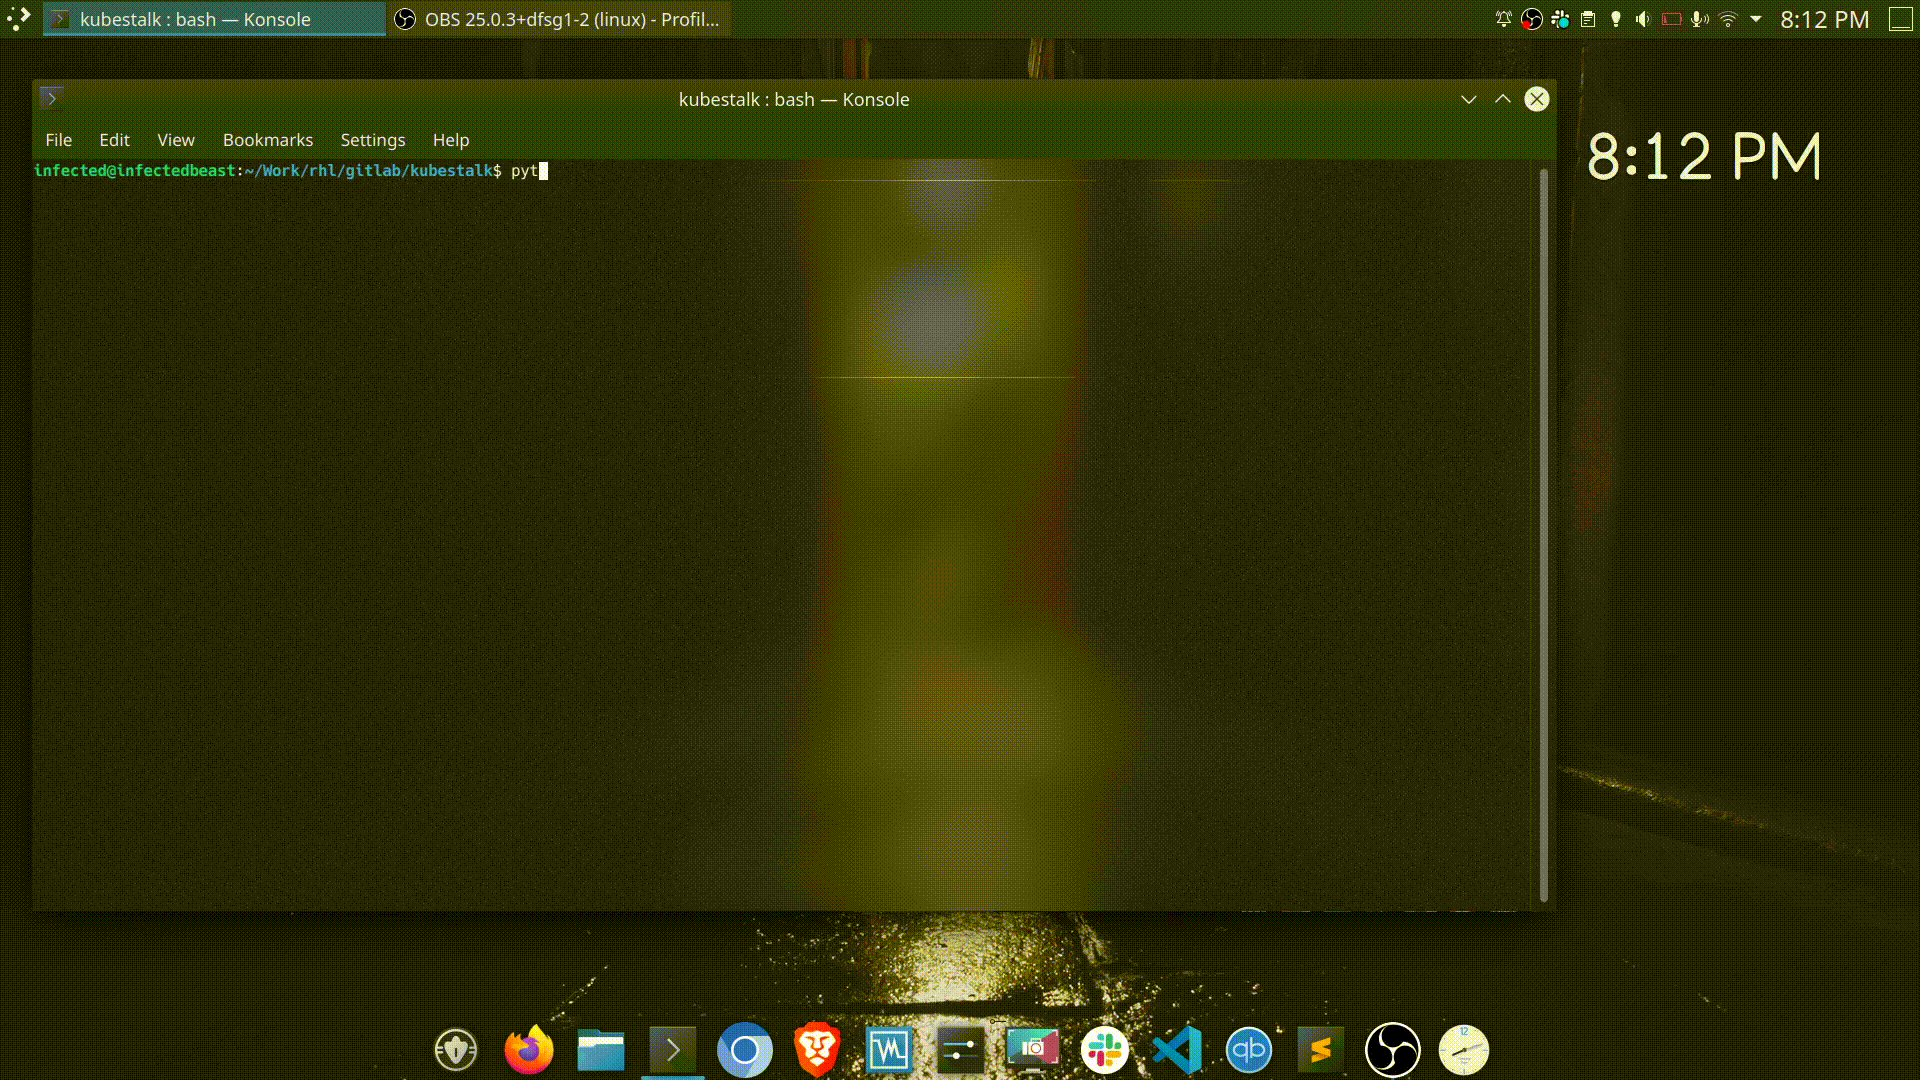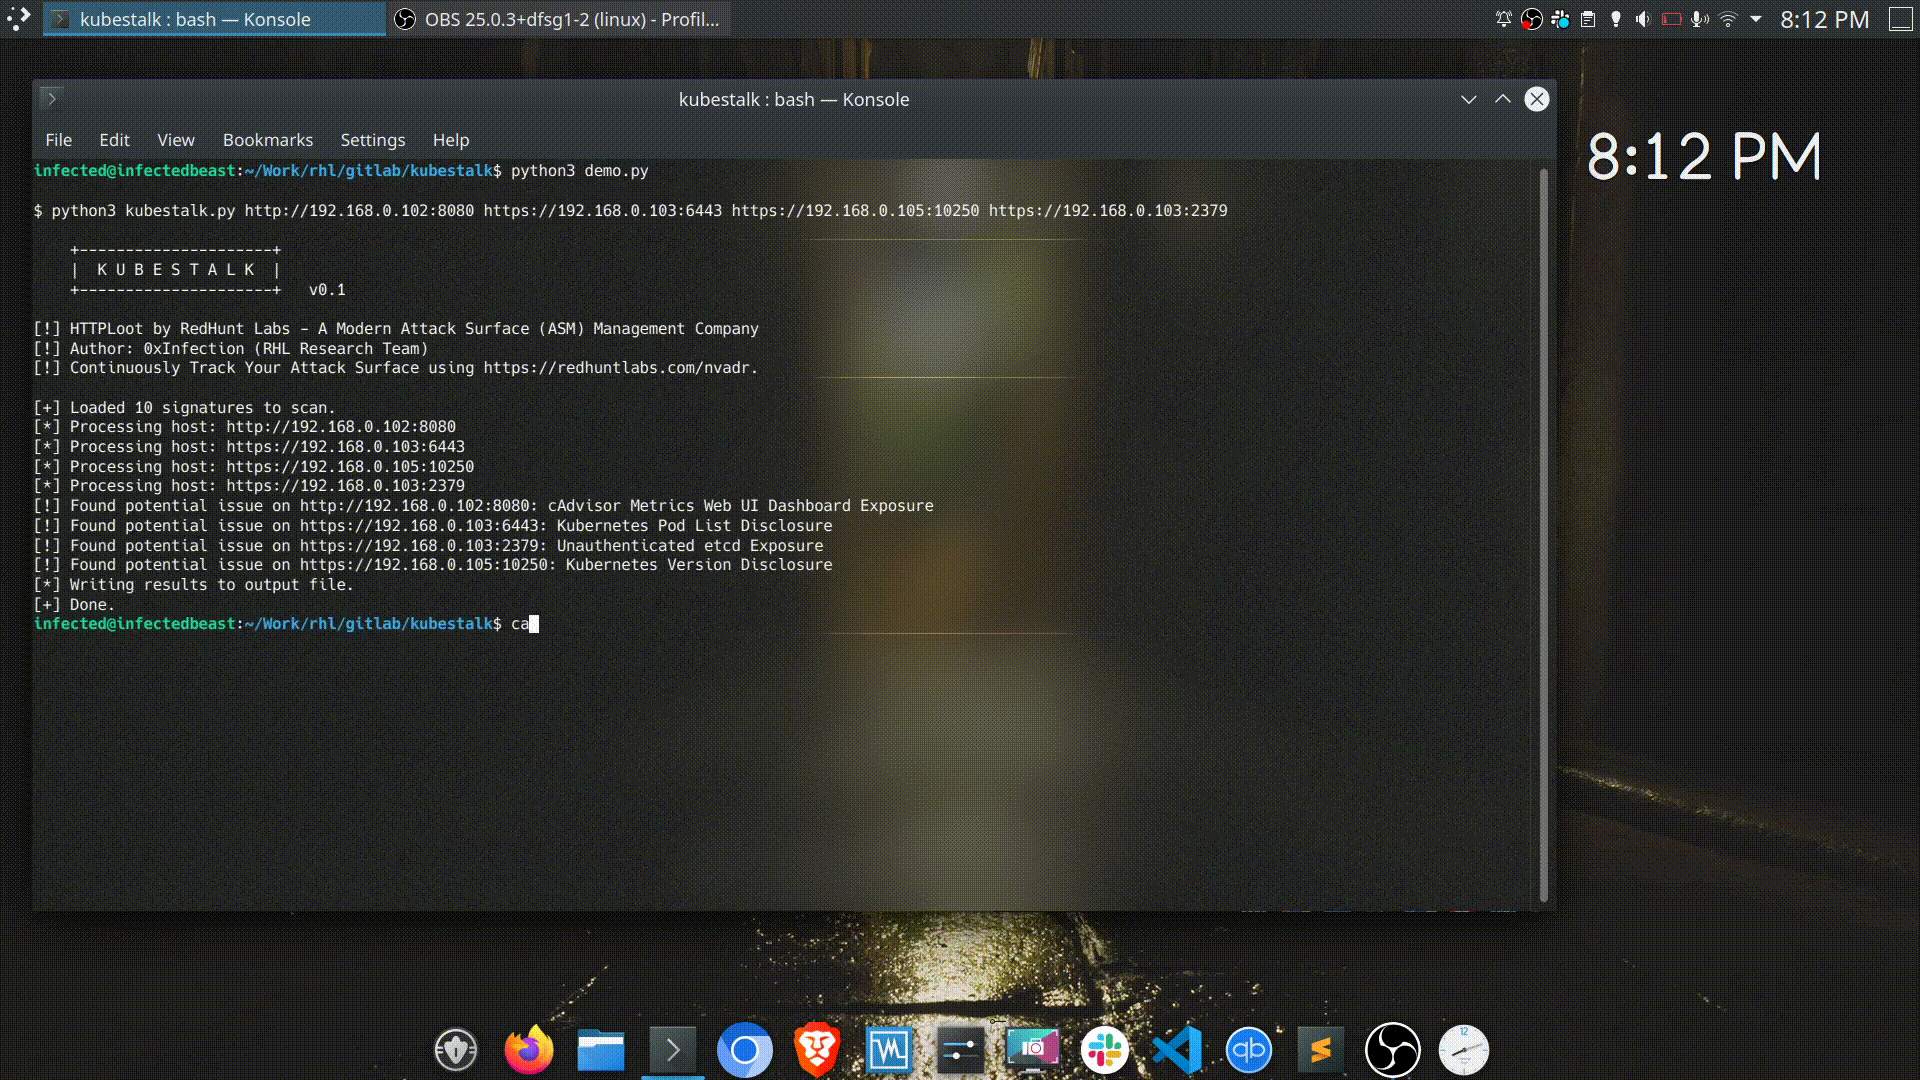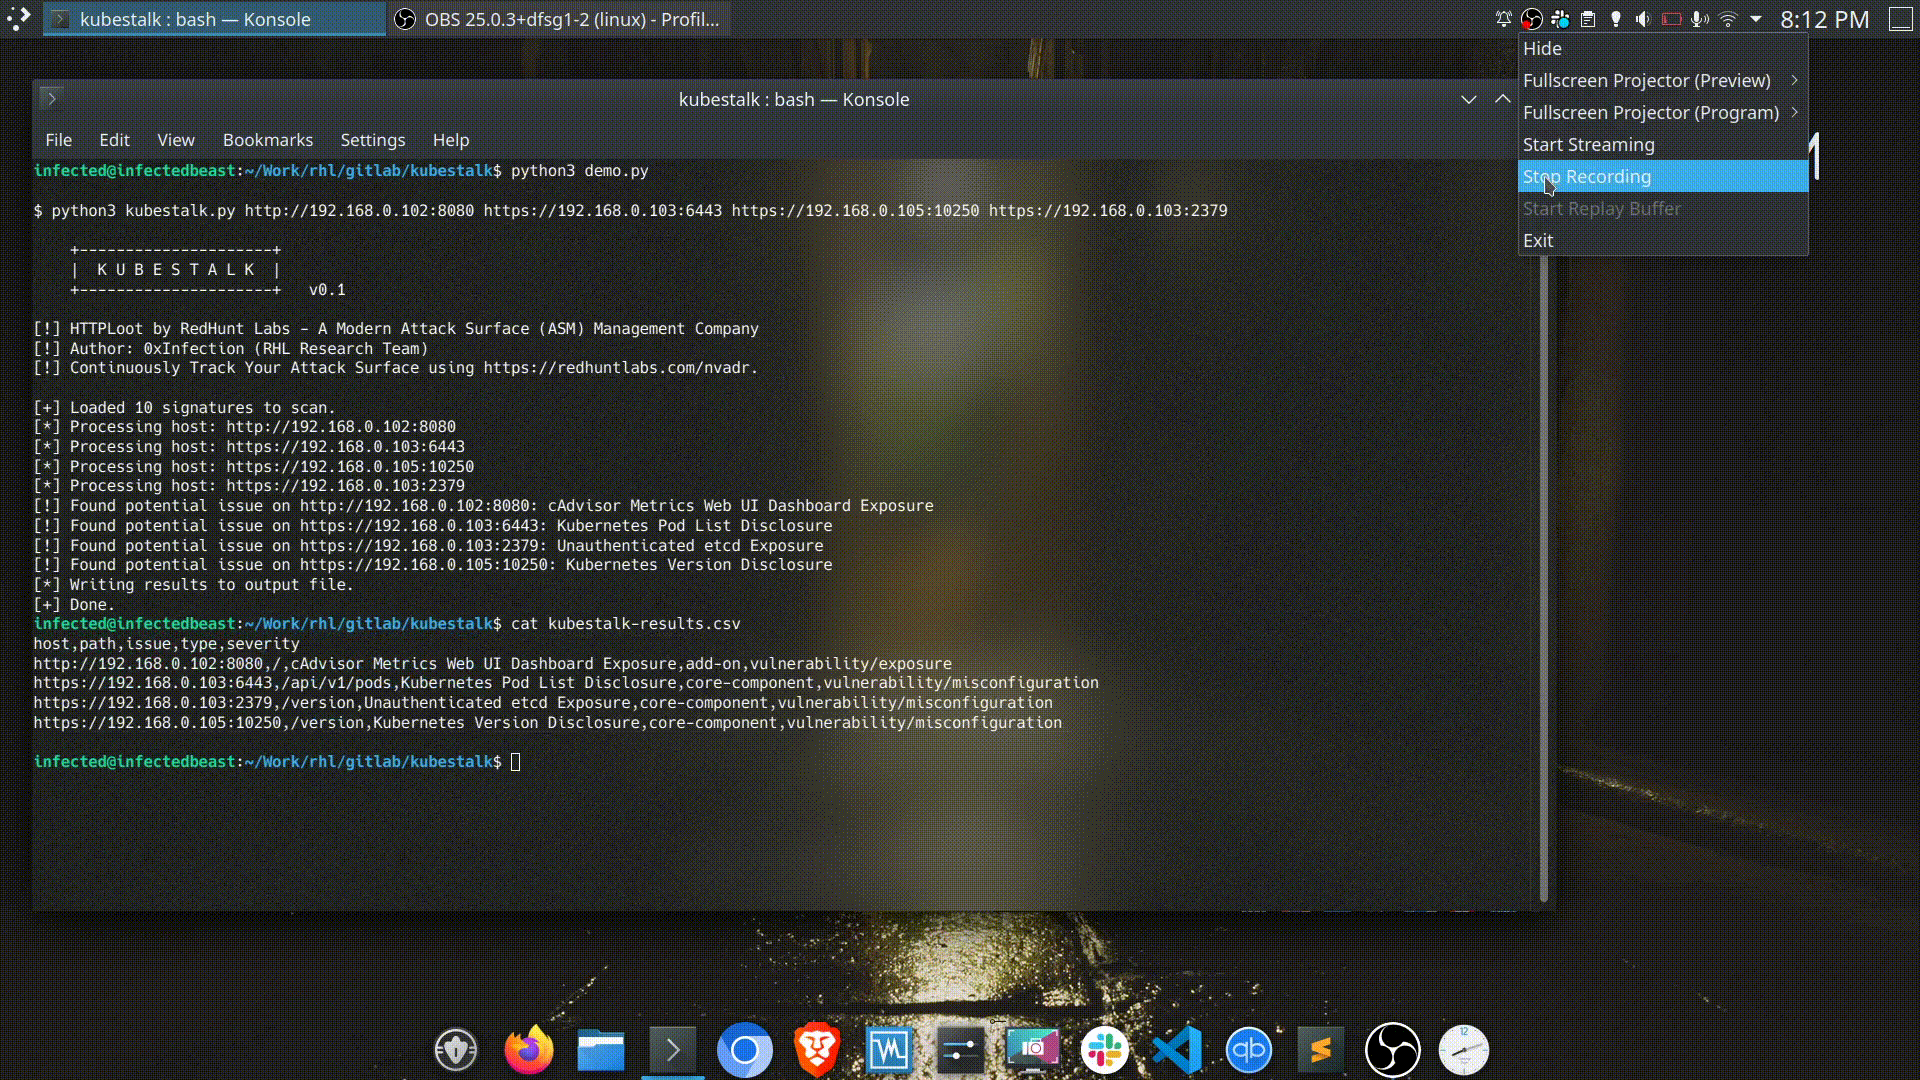 redhuntlabs/kubestalk
أداة استكشاف سطح الهجوم في Kubernetes بالصندوق الأسود تستطلع عن الكتل غير الآمنة، لوحات التحكم المكشوفة، والأخطاء في التكوين باستخدام المسح القائم…
 dipjyotimetia/hybridtestframework
اختبار شامل من البداية إلى النهاية للويب، API، السحابة، الأحداث، والأمان
 hakaioffsec/ingressnightmare-poc
هذا هو كود PoC لاستغلال ثغرات IngressNightmare (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514, and CVE-2025-1974).
 hackerhouse-opensource/cve-2018-10933
استغلال تجاوز مصادقة libssh CVE-2018-10933 قائم على Docker مع عميل مصحح لاختبار ثغرات خادم SSH وسيناريوهات الوصول غير المصرح به.
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 blasty/cve-2021-41773
CVE-2021-41773 ملعب
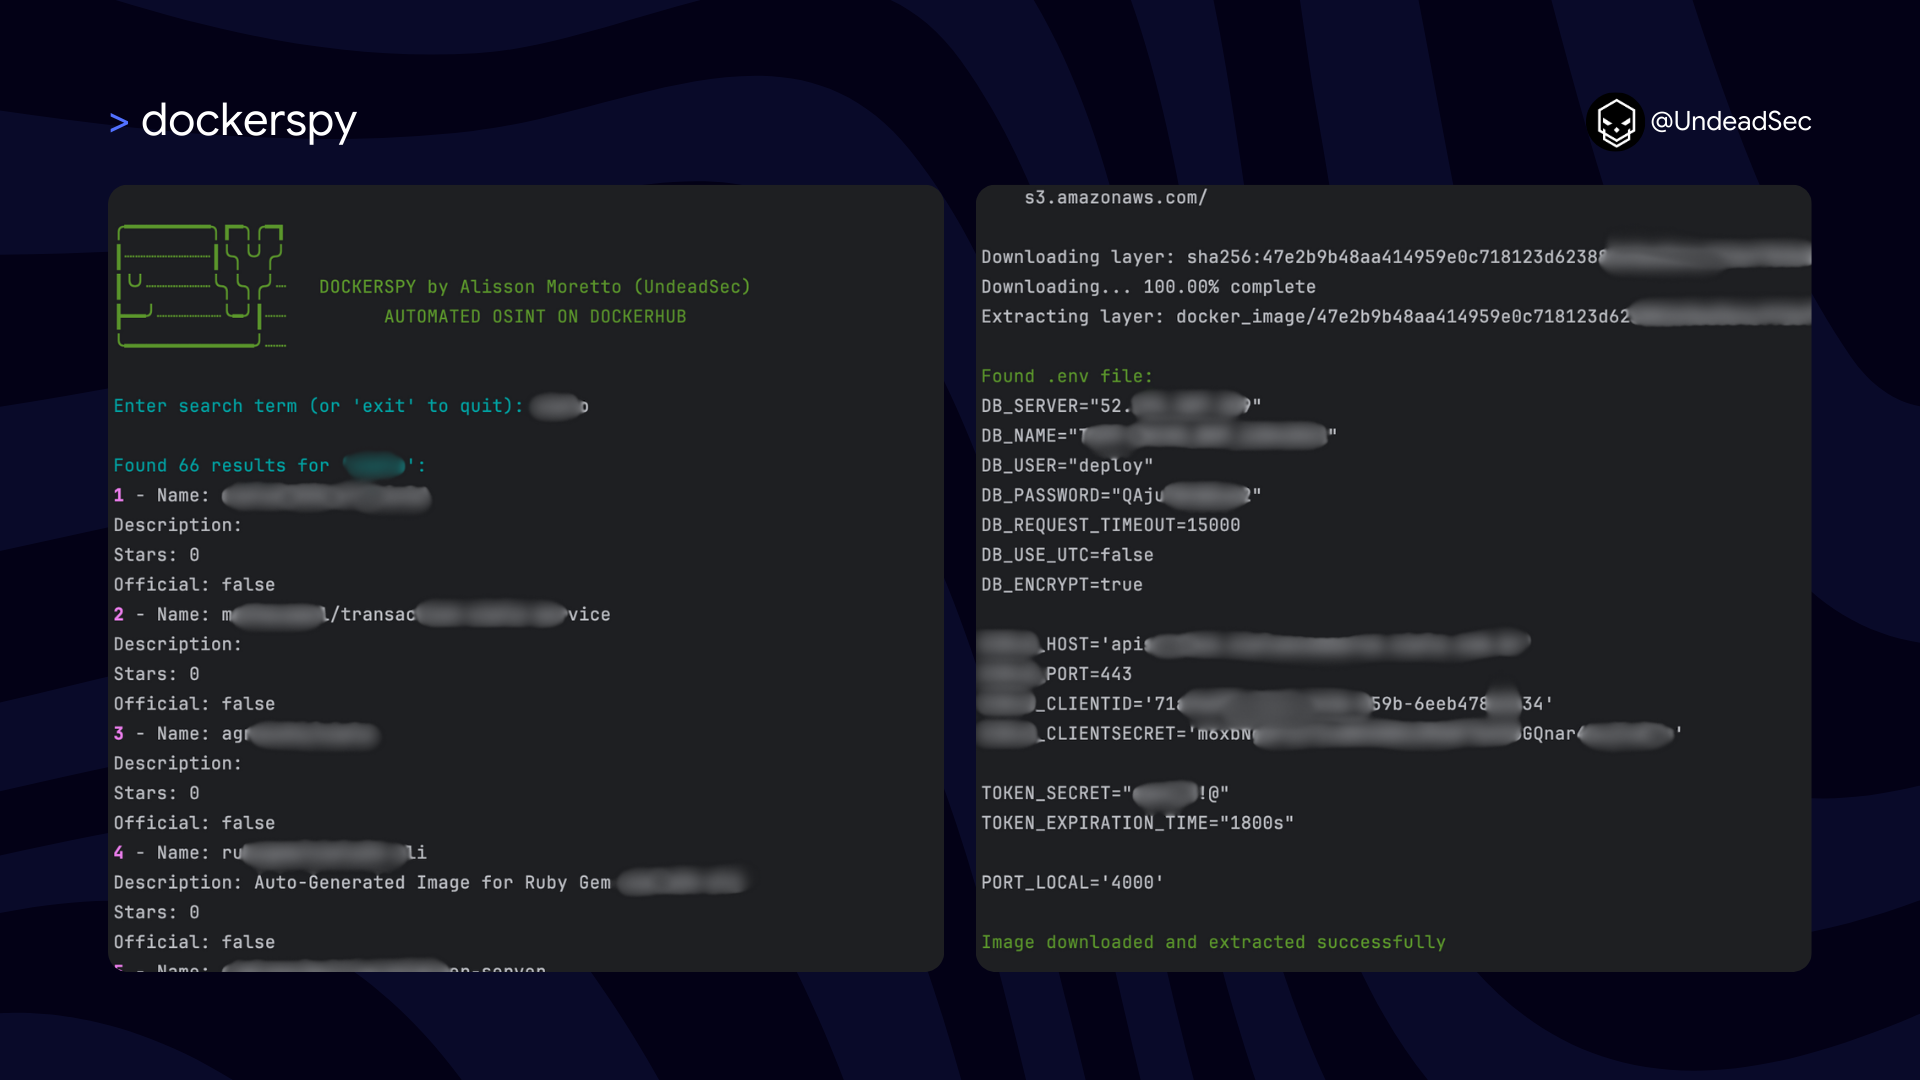 undeadsec/dockerspy
يمسح صور Docker Hub باستخدام أنماط regex لاستخراج الأسرار المكشوفة والمفاتيح الخاصة ورموز المصادقة لتدقيق الأمان ومنع الحوادث.
 loresuso/psc
أداة ps، مع لمسة eBPF وسياق الحاويات
 heroku/terrier
Terrier هي أداة تحليل للصور والحاويات يمكن استخدامها لمسح الصور والحاويات لتحديد والتحقق من وجود ملفات محددة وفقاً لهاشاتها.
 amlalabs/amla-sandbox
صندوق حماية WASM مع تطبيق للصلاحيات لرمز وكيل الذكاء الاصطناعي. يمكن للوكلاء فقط استدعاء الأدوات المقدمة صراحة مع قيود محددة. نظام ملفات افتراضي…
 rolix44/kubestroyer
أداة استغلال Kubernetes مبنية بلغة Go تفحص المنافذ المكشوفة وتستغل أخطاء التهيئة في الكتلة، بما في ذلك تنفيذ الأوامر عن بُعد (RCE) مجهول الهوية عبر…
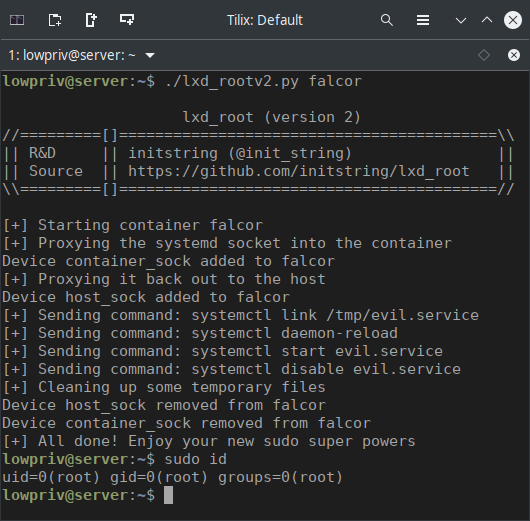 initstring/lxd_root
تصعيد الامتيازات في لينكس عبر LXD