
 #1
أدوات لمسح وتأمين وتقوية Docker و Kubernetes وبيئات الحاويات.
موصى به من Kitploit
 pompelmi/pompelmi
ClamAV فحص مكافحة الفيروسات لـ Node.js — فحص رفع الملفات باستدعاء دالة واحدة. لا تبعيات. أحكام Typed Symbol. محلي أو Docker/clamd.
 rajanagori/nightingale
Nightingale Docker for Pentesters هي بيئة حاويات شاملة مصممة خصيصًا لاختبار الاختراق وتقييم الثغرات الأمنية. تأتي مُعدة مسبقًا بجميع الأدوات والمرافق…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 rderaison/bromure
عزل مناسب للتطوير البرمجي الوكيل وتصفح الويب
 elttam/semgrep-rules
قواعد التحليل الثابت للأمان لاكتشاف الثغرات ومراجعة الكود الموجهة للتدقيق عبر Java وGo وPython وC# وKotlin وPHP وKubernetes وGitHub Actions.
 evict/poc_cve-2018-1002105
إثبات مفهوم لاستغلال CVE-2018-1002105 يستهدف خادم واجهة برمجة تطبيقات Kubernetes. يدعم تصعيد الامتيازات المصادق عليه وغير المصادق عليه لاستخراج…
 cynative/cynative
وكيل ذكاء اصطناعي للقراءة فقط يستعلم عن البنية التحتية السحابية، والكود، وبيئة التشغيل الخاصة بك لكشف سوء التهيئة، والأسرار المسربة، ومسارات تصعيد…
 capsulerun/capsule
بيئة تشغيل آمنة لعزل مهام وكلاء الذكاء الاصطناعي في صندوق رمل. تشغيل الكود غير الموثوق في بيئات WebAssembly معزولة.
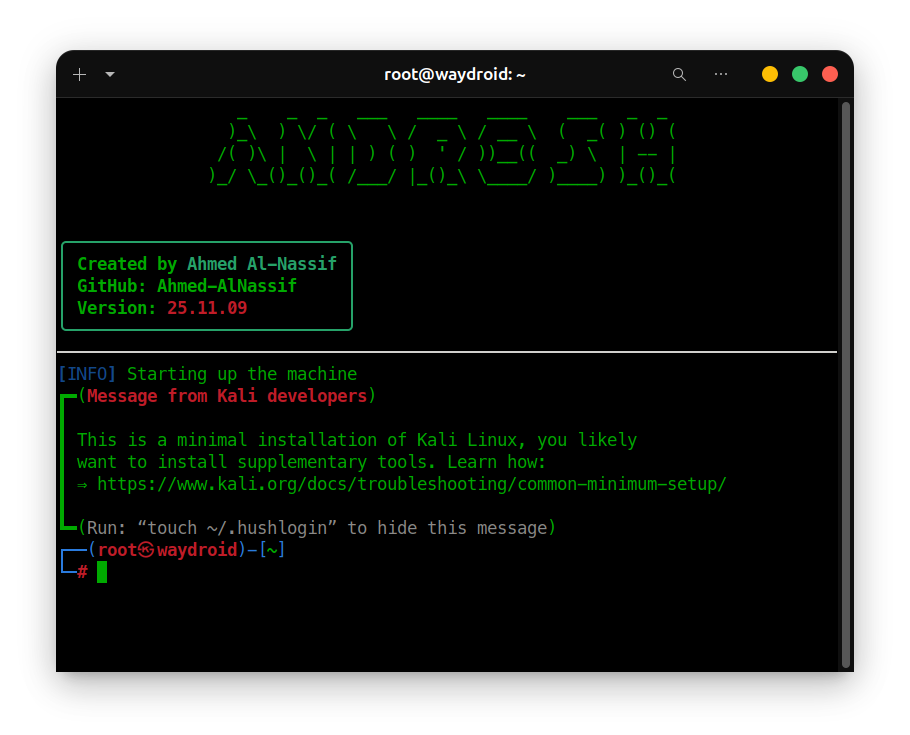 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux على أندرويد عبر Shizuku/ADB - تشغيل Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE و Chimera…
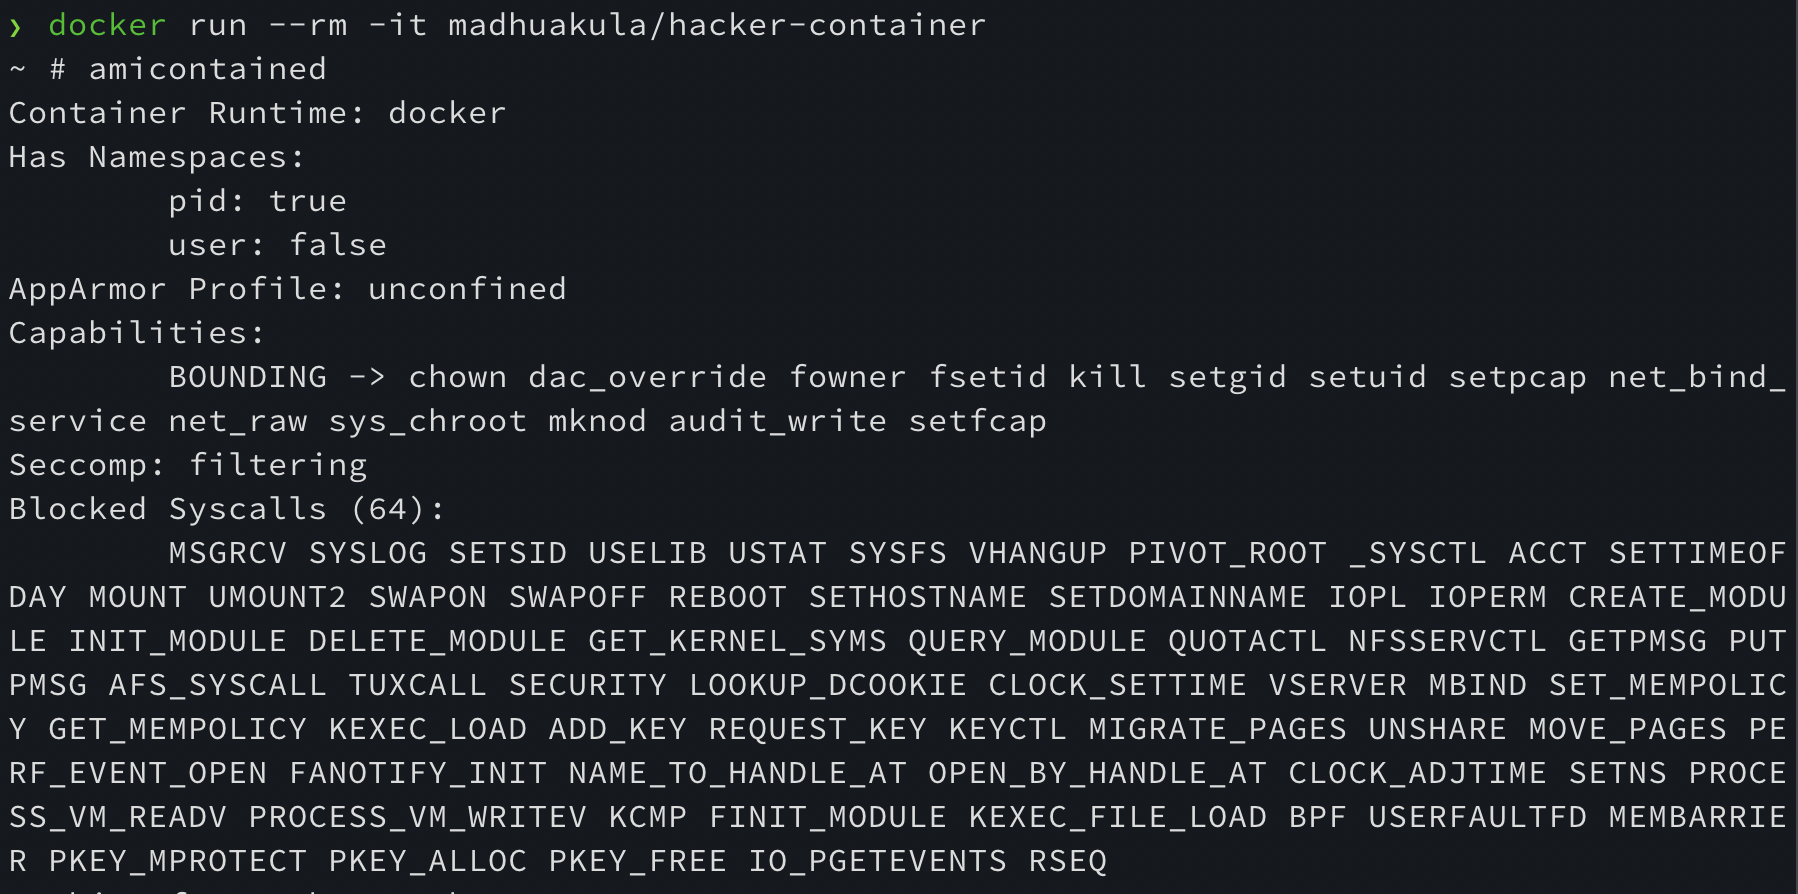 madhuakula/hacker-container
حاوية الجيش السويسري لأمن الحوسبة السحابية الأصلية. حاوية تحتوي على قائمة بجميع الأدوات/الأوامر المفيدة أثناء اختبار الاختراق وتأمين الحاويات…
 star-sg/presentations
مجموعة منتقاة من شرائح عروض مؤتمرات الأمن الهجومي تغطي استغلال النواة (Kernel) والأجهزة المحمولة، والهروب من الأجهزة الافتراضية/الحاويات…
 cr0nx/awesome-linux-attack-forensics-purplelabs
هذه الصفحة هي نتاج بحث عملي مستمر حول تقنيات وأدوات الهجمات المتقدمة على لينكس، وكشفها، والتحليل الجنائي.
 skorokithakis/stavrobot
An AI personal assistant with a focus on security.
 cybereason-public/owlsm
محرك قواعد سيغما داخل نواة لينكس باستخدام eBPF. التركيز على قدرات الوقاية
 canyonroad/agentsh
أمان طبقة التنفيذ (ELS) لوكلاء الذكاء الاصطناعي — شل مدعومة بالسياسات مع تدقيق.
 metarget/k0otkit
k0otkit هي تقنية ما بعد الاختراق شاملة يمكن استخدامها في اختراقات مجموعات Kubernetes.
 k8scout/k8scout
قم بإسقاط ملف ثنائي واحد في Pod Kubernetes مخترق وقم فورًا بتخطيط كل مسار هجوم واقعي إلى cluster-admin، node escape، secret theft، و cloud IAM…
 linnix-os/linnix
مراقبة Linux مدعومة بـ eBPF مع كشف الحوادث بالذكاء الاصطناعي. مرخّص بموجب AGPL-3.0.








