
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit
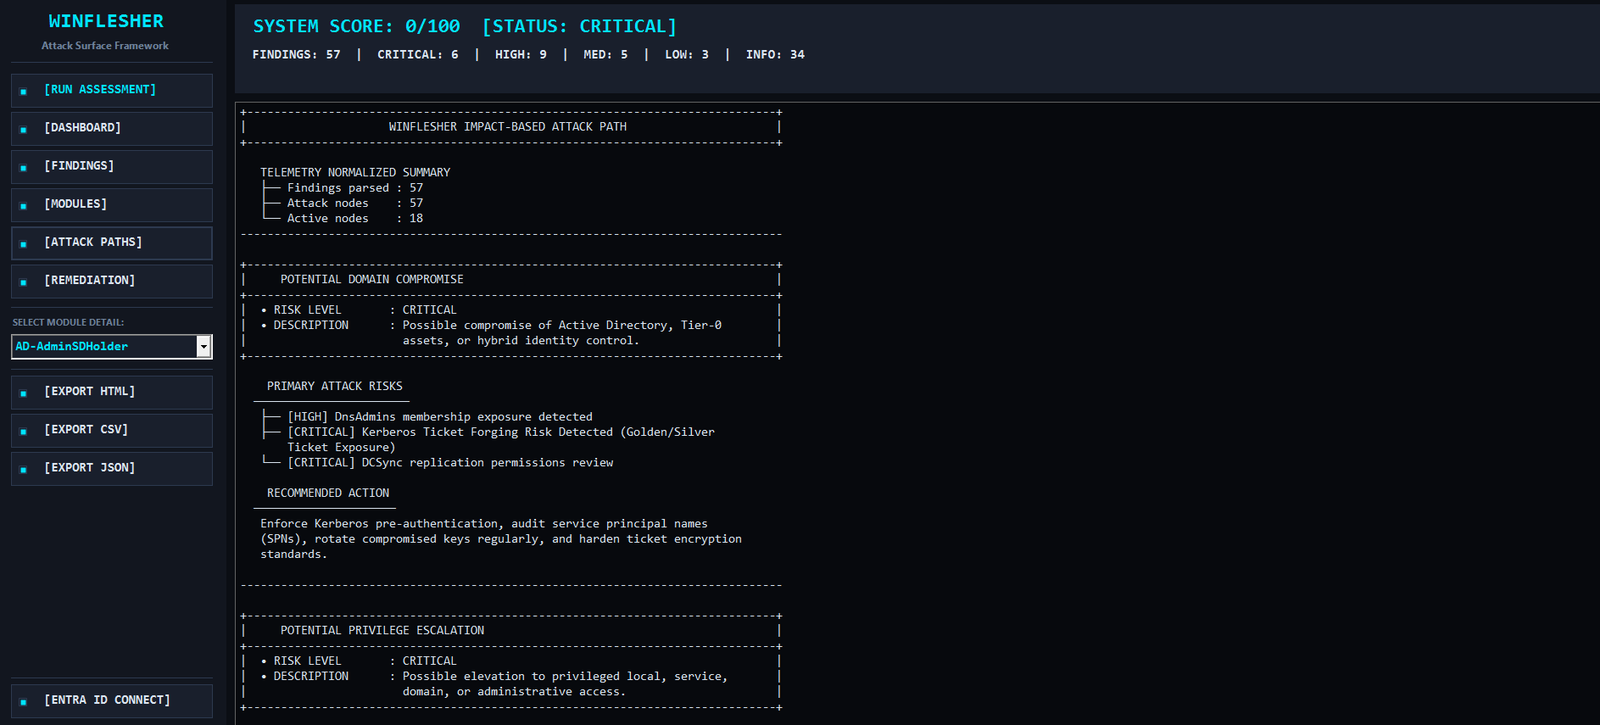
 mindsflee/winflesher
إطار عمل آلي لتقييم سطح الهجوم لـ Active Directory والبنى التحتية المحلية، يربط الثغرات بمسارات الهجوم المؤدية إلى اختراق النطاق، وتصعيد الامتيازات،…
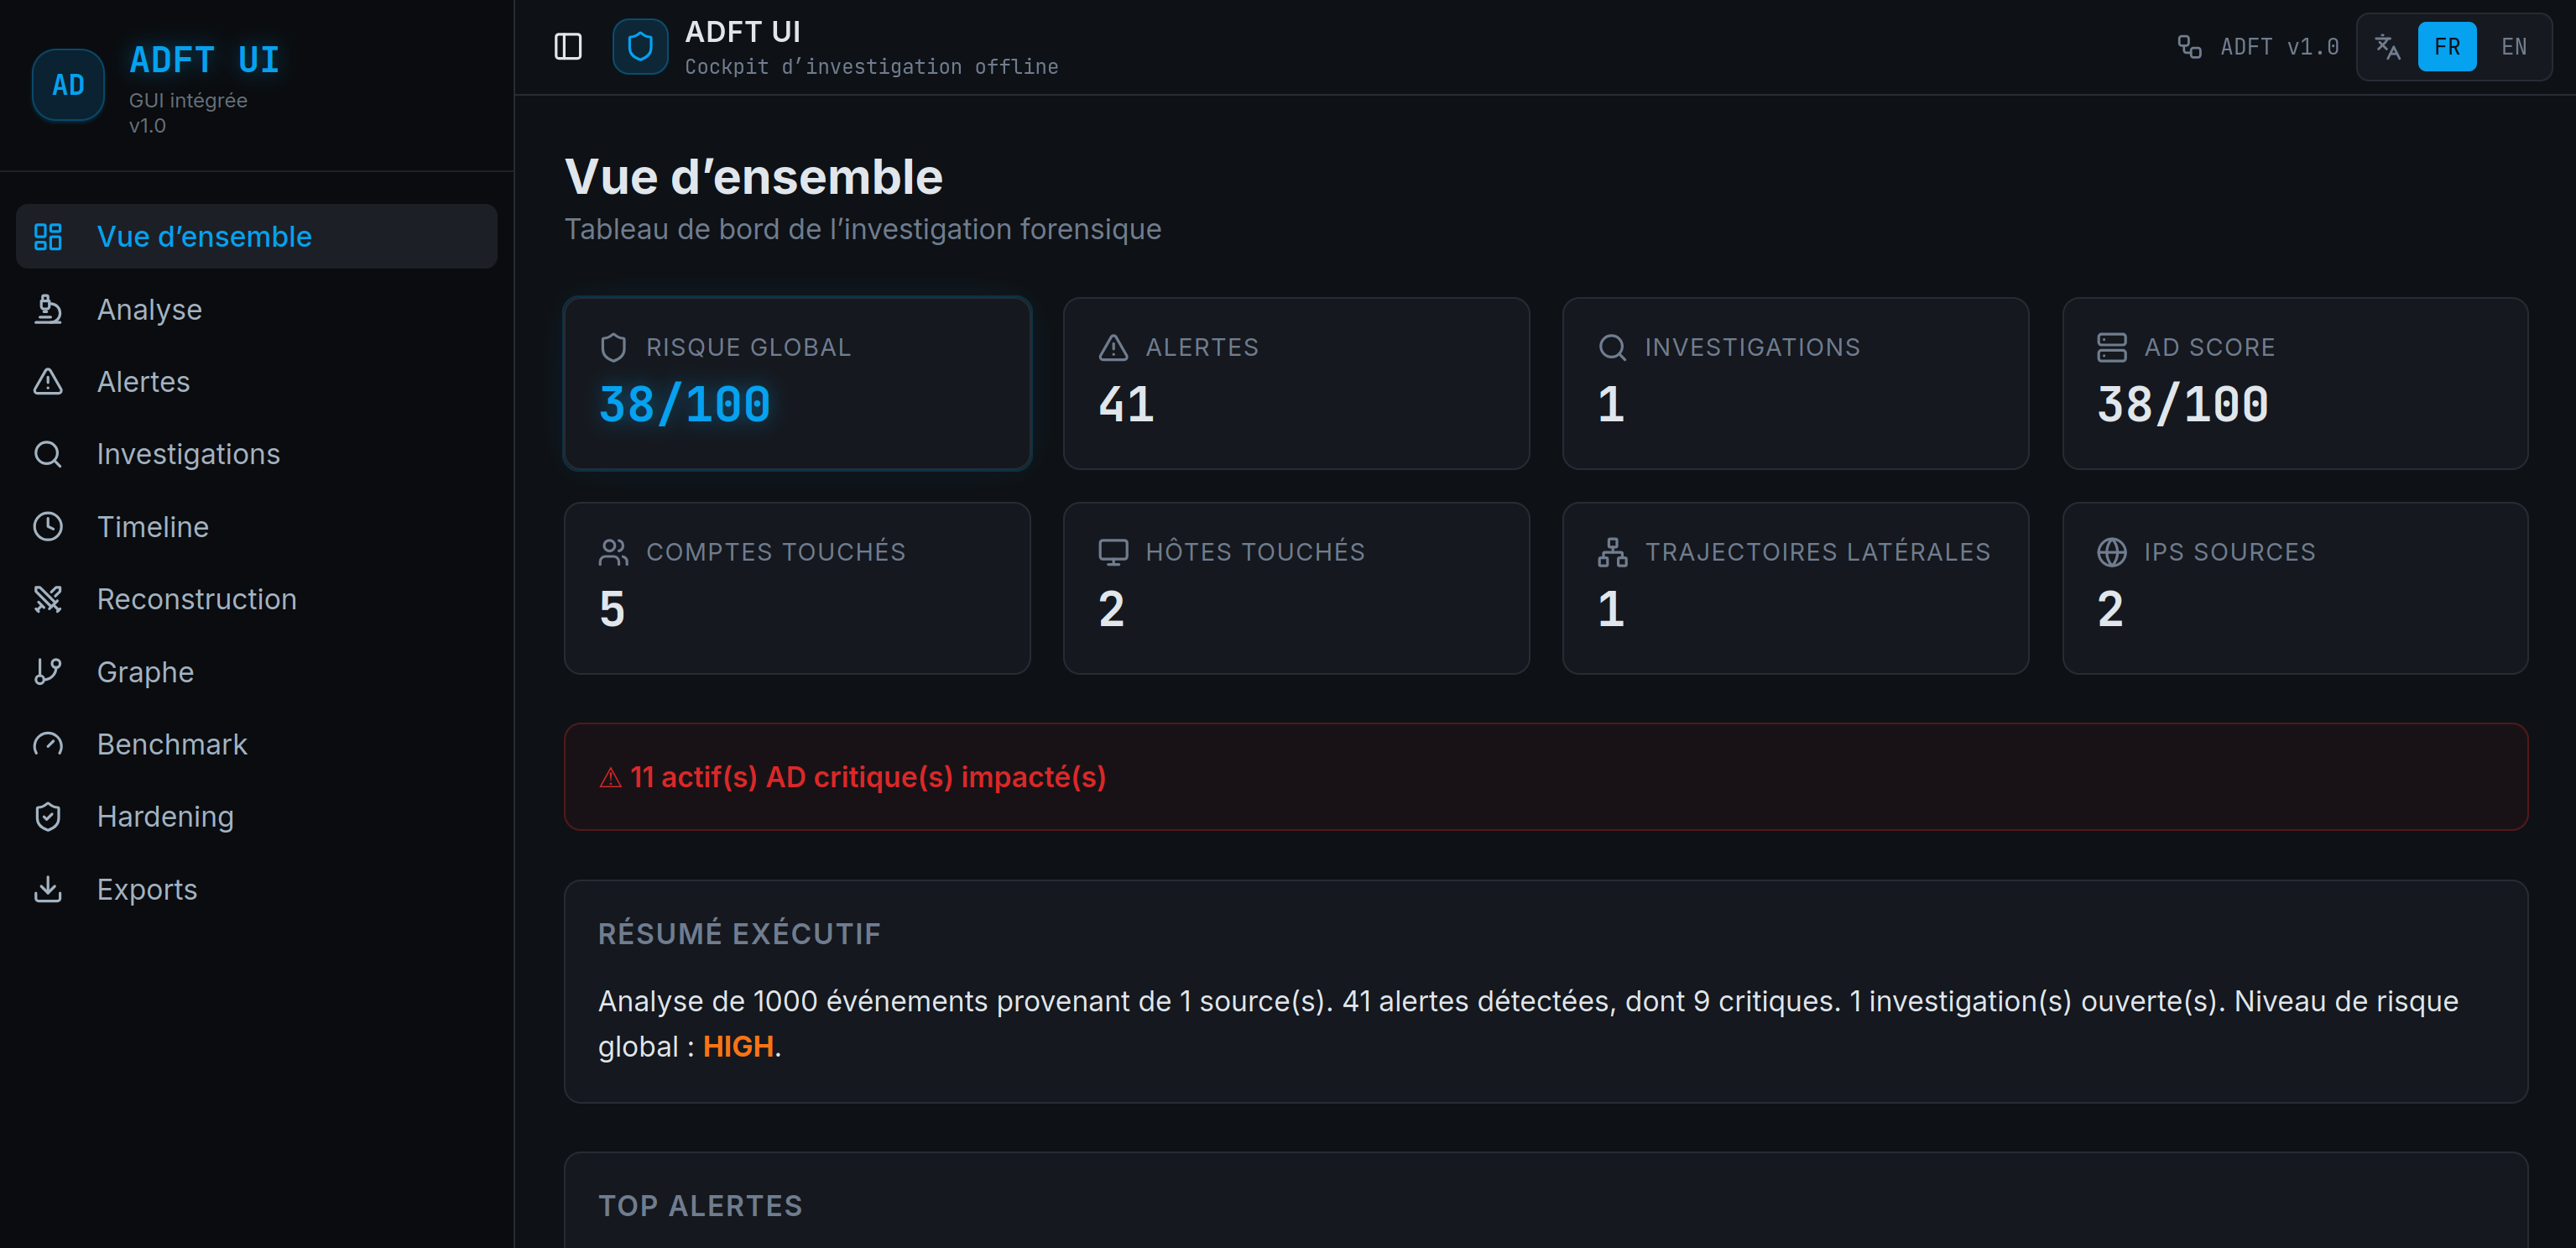 kjean13/adft
Active Directory Forensic Toolkit : اكتشاف وإعادة بناء هجمات AD من سجلات أحداث Windows (EVTX)
 twocanoes/audit
لوحة تفضيلات التدقيق وقارئ السجلات لنظام OS X
 rootsecdev/microburstsecretshunter
يفحص ملفات تفريغ نطاقات Azure المُصدَّرة بحثاً عن كلمات مرور نصية صريحة، وسلاسل اتصال، ومفاتيح تخزين، وغيرها من الأسرار؛ وينشئ تقارير CSV/HTML منقّحة…
 alegrey91/vex8s
إخفاء نقاط الضعف من خلال تطبيق سياق Kubernetes على عمليات المسح
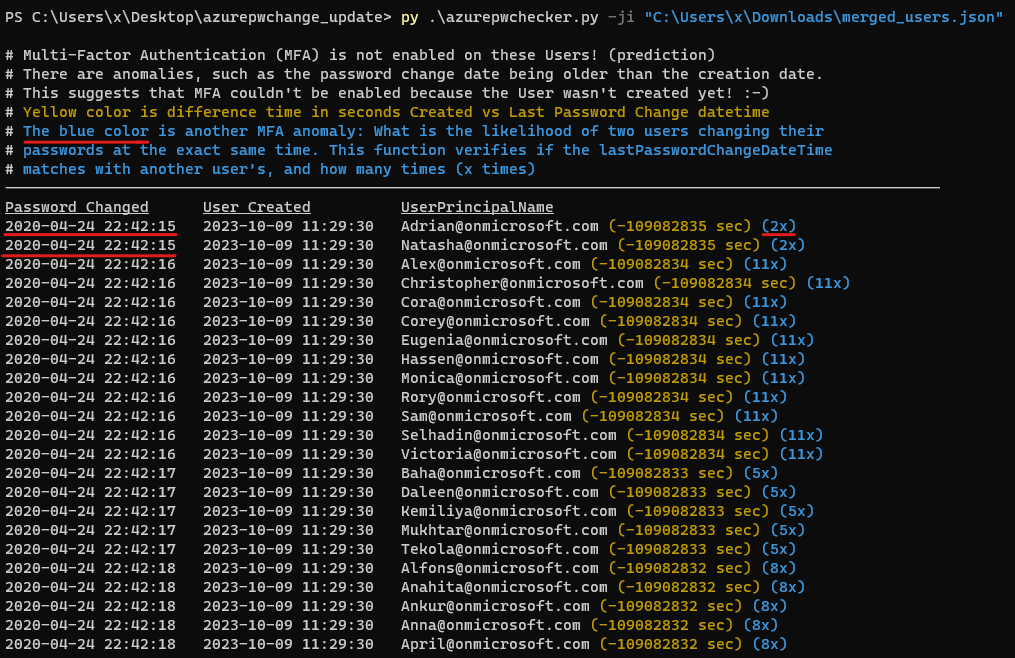 quahac/azure-ad-password-checker
# مدقق كلمات مرور Azure AD
 mthbernardes/heimdall_webserver
إنها أداة لإدارة الحزم المعرضة للخطر في خادم *nix الخاص بك، بطريقة مركزية
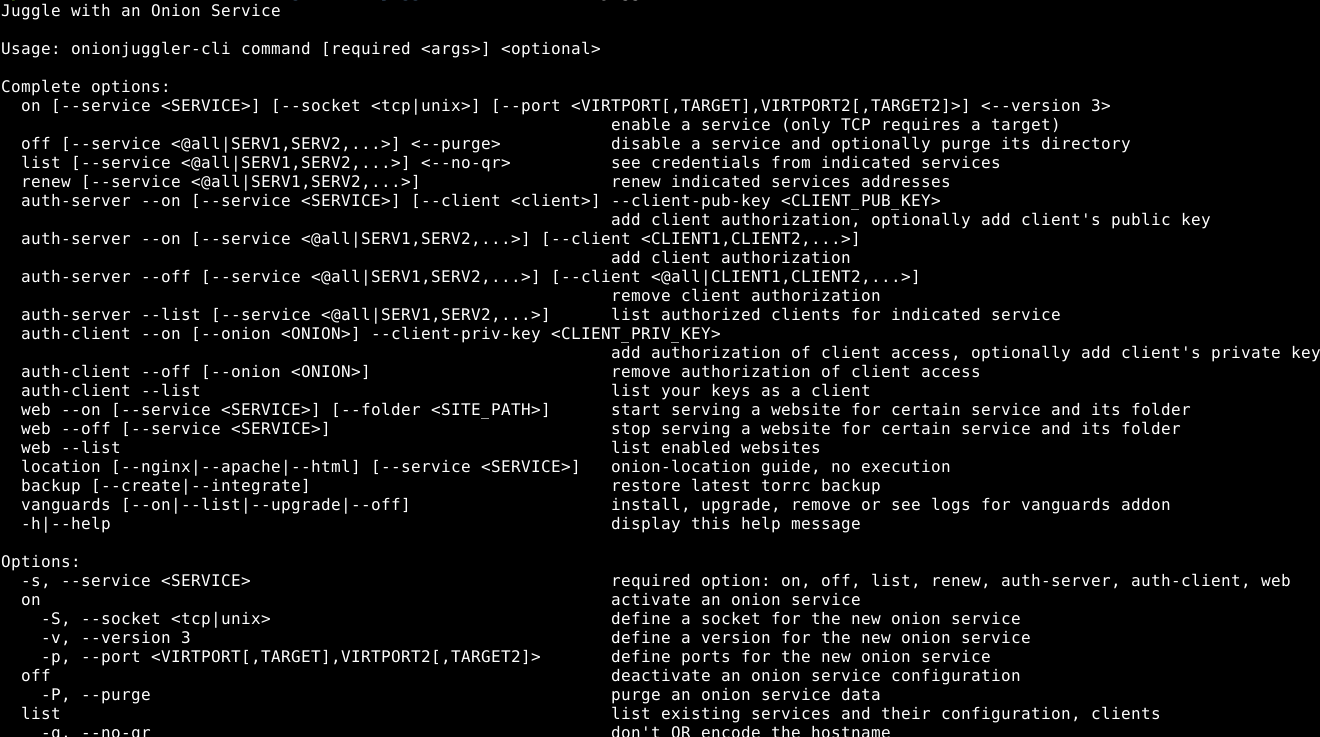 nyxnor/onionjuggler
إدارة Onion Services الخاصة بك عبر CLI أو TUI على نظام تشغيل Unix-like مع شل متوافقة مع POSIX.
 jbnetwork-git/copy-fail-check
# مساعد bash تفاعلي للتحقق من التعرض لـ CVE-2026-31431 (Copy Fail) وتطبيق تخفيف مؤقت عن طريق تعطيل وحدة algif_aead على أنظمة Debian/Ubuntu و…
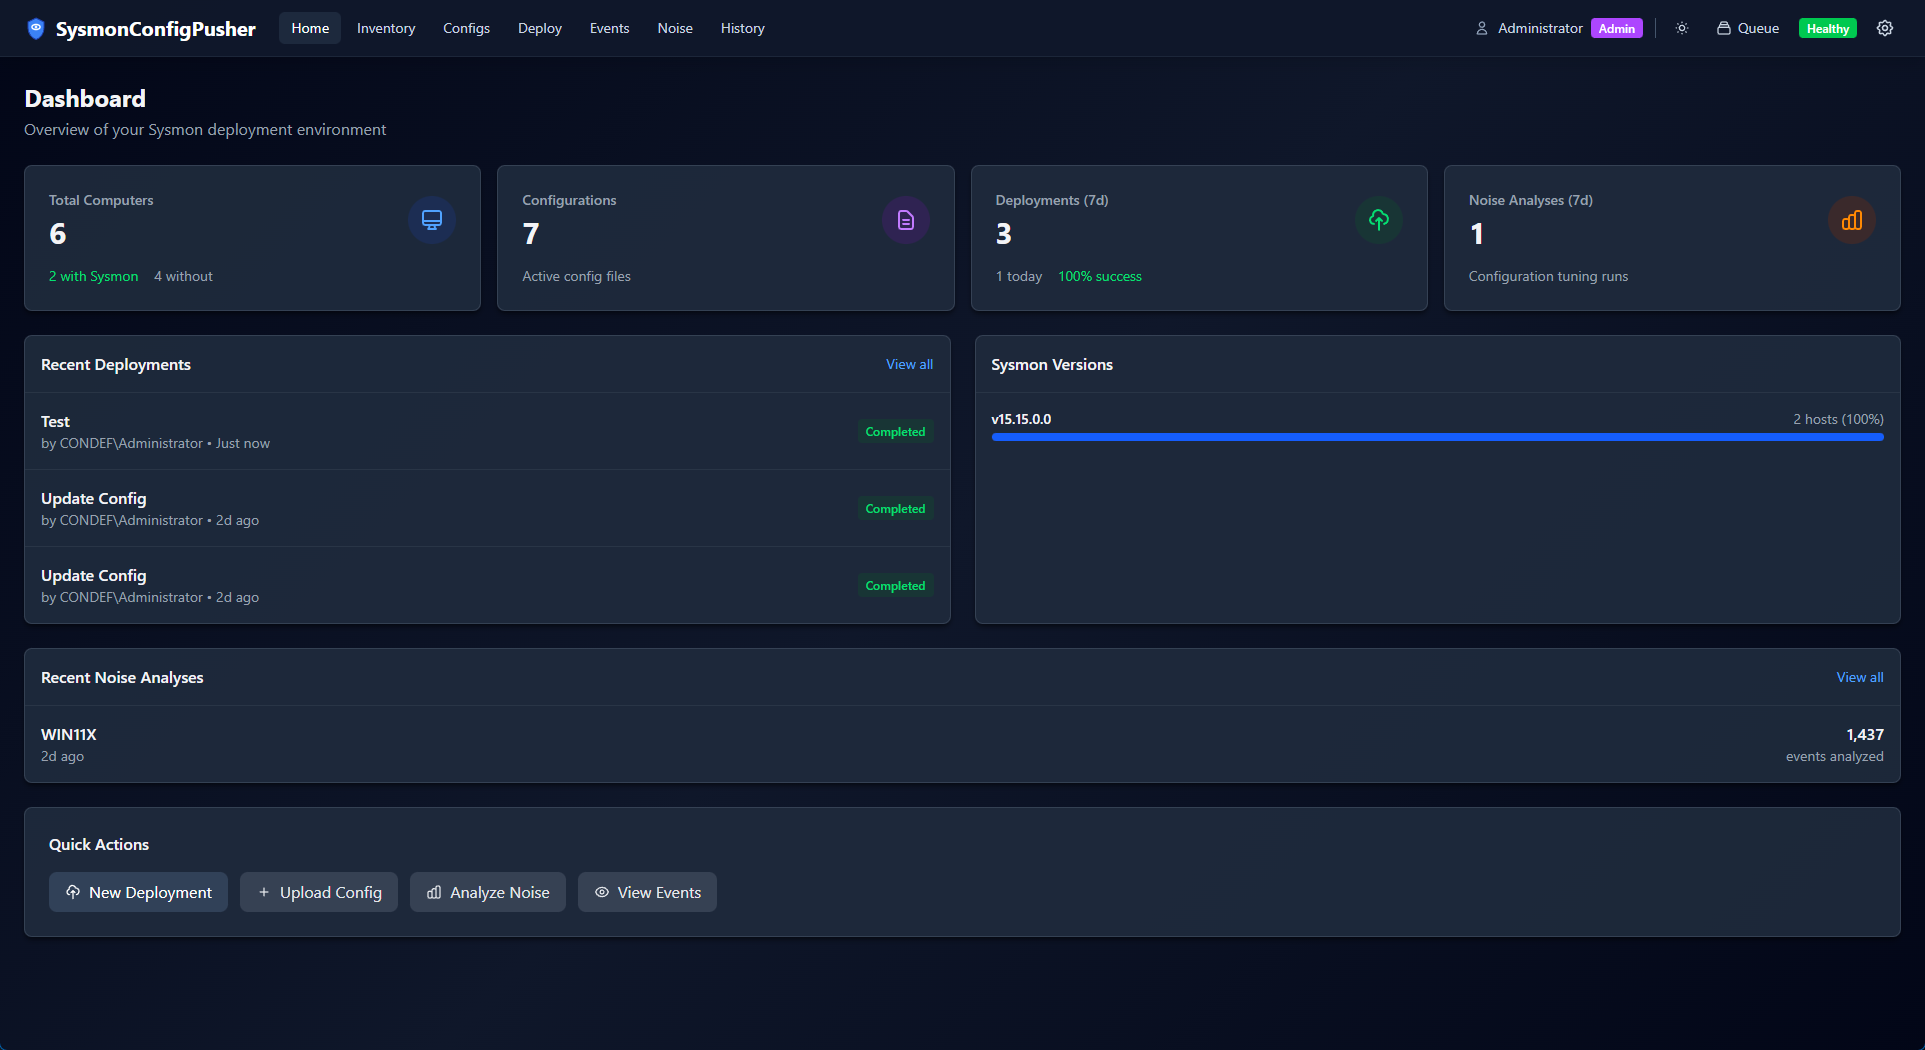 antonlovesdnb/sysmonconfigpusher2
أداة قائمة على الويب لإدارة ونشر تكوينات Sysmon عبر نقاط النهاية لنظام Windows باستخدام طرق بدون وكيل (WMI/SMB) أو طرق قائمة على الوكيل، مع عرض سجلات…
 atlantsecurity/atlant-harden
AtlantHarden - تعزيز أمان Windows والمتصفحات وOffice مجاناً. 579 إعدادات تشمل 354 عنصر تحكم من DISA STIG (Win11/Edge/Chrome/Firefox/Office 365) +…
 xlab-si/iac-scan-runner
خدمة تقوم بفحص Infrastructure as Code الخاص بك بحثًا عن الثغرات الأمنية الشائعة
 lucab85/log4j-cve-2021-44228
# Ansible playbook لأتمتة سكربت كاشف Log4j من Red Hat لفحص مضيفات Linux بحثًا عن ثغرة CVE-2021-44228 (Log4Shell) مع التحقق عبر GPG.
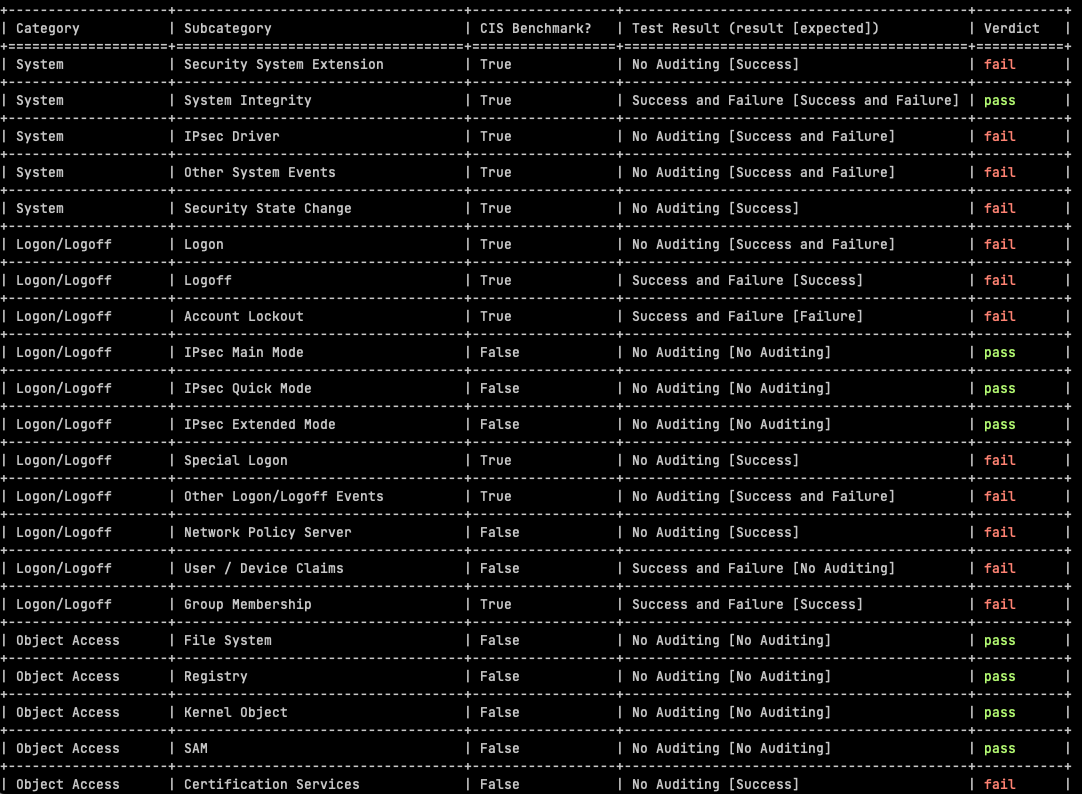 sevenstones/auditpolcis
اختبار معيار CIS لتكوين SIEM في Windows
 logisek/huntcyberark
CyberArk تدقيق أمني
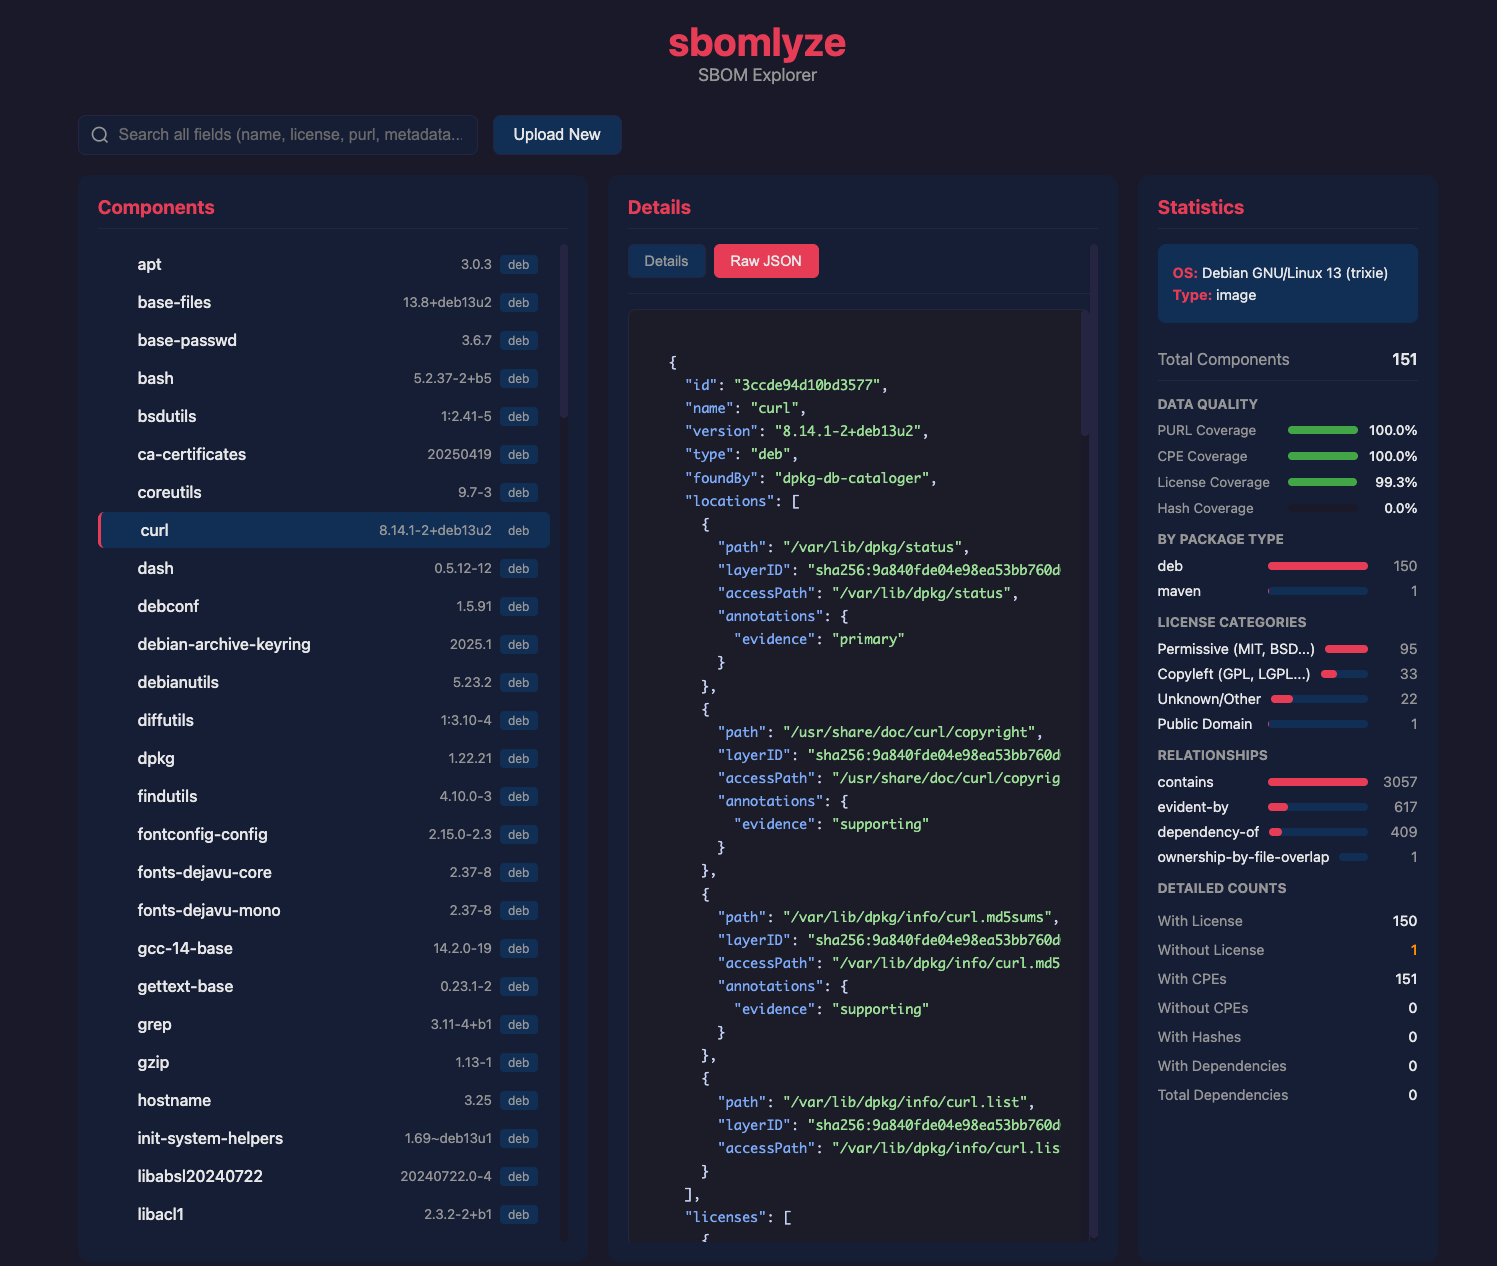 rezmoss/sbomlyze
Git diff لملفات SBOM—قارن مستندات CycloneDX وSPDX وSyft، واكتشف العبث، وتحكم في CI.
 friparia/nginx_rift_scan_cve_2026_42945
مسح ثغرات CVE في إعادة كتابة Nginx (CVE-2026-42945 nginx-rift CVE-2026-9256)
 owasp/tcasvs
معيار OWASP للتحقق من أمان تطبيقات العميل السميك








